BYOC の概要
Bring Your Own Cloud (BYOC) は、Zilliz Cloud のインフラストラクチャを使用する代わりに、組織が自社のクラウドアカウントでアプリケーションとデータをホストするためのデプロイメントオプションです。このソリューションは、データに対する完全な管理主権を維持する必要がある、特定のセキュリティ要件や規制コンプライアンス要件を持つ組織に最適です。
Zilliz BYOC は現在 General Availability で利用可能です。アクセス方法および実装の詳細については、Zilliz Cloud サポート にお問い合わせください。
Zilliz BYOC を使用する理由
Zilliz BYOC は、以下の利点により運用オーバーヘッドを排除しながら、データを完全に管理できる独自のデプロイメントオプションを提供します。
-
運用
-
Zilliz Cloud コンソール で BYOC project を作成し、インフラストラクチャをデプロイできます。
-
プロジェクト内の BYOC クラスターを監視するために、適切にチューニングされたメトリクスとアラート設定を利用できます。
-
-
スケーラビリティ
-
さらにライセンスを購入することで、いつでも BYOC project をスケールできます。
-
BYOC project 内のクラスターも、手動および自動のスケーリングメカニズムでスケールできます。
-
-
データ管理とセキュリティ
-
組織、プロジェクト、クラスターレベルでのロールベースアクセス制御(RBAC)。
-
すべてのデータは、お客様のクラウドアカウント内で安全に保存および処理されます。
-
仕組み
BYOC では、Milvus を、アップグレードワークフロー、リソーススケジューラ、Open API サービス、Web コンソールなどの Zilliz 管理バックエンドサービスとともに、お客様のクラウド環境内、通常はお客様自身の Virtual Private Cloud (VPC) 内にデプロイします。この構成により、データはお客様自身のインフラストラクチャ内で保存および処理されます。
Zilliz BYOC は、多様なエンタープライズガバナンス要件に対応するために 2 つのデプロイメントモードを実装しており、それは次のとおりです。
BYOC
この Zilliz BYOC の完全マネージドモードでは、クラウドプロバイダーが提供するクロスアカウントロール引き受けメカニズムを採用することで、Zilliz Cloud がお客様に代わって EKS クラスターと EC2 インスタンスを管理するための権限を引き受けることができます。
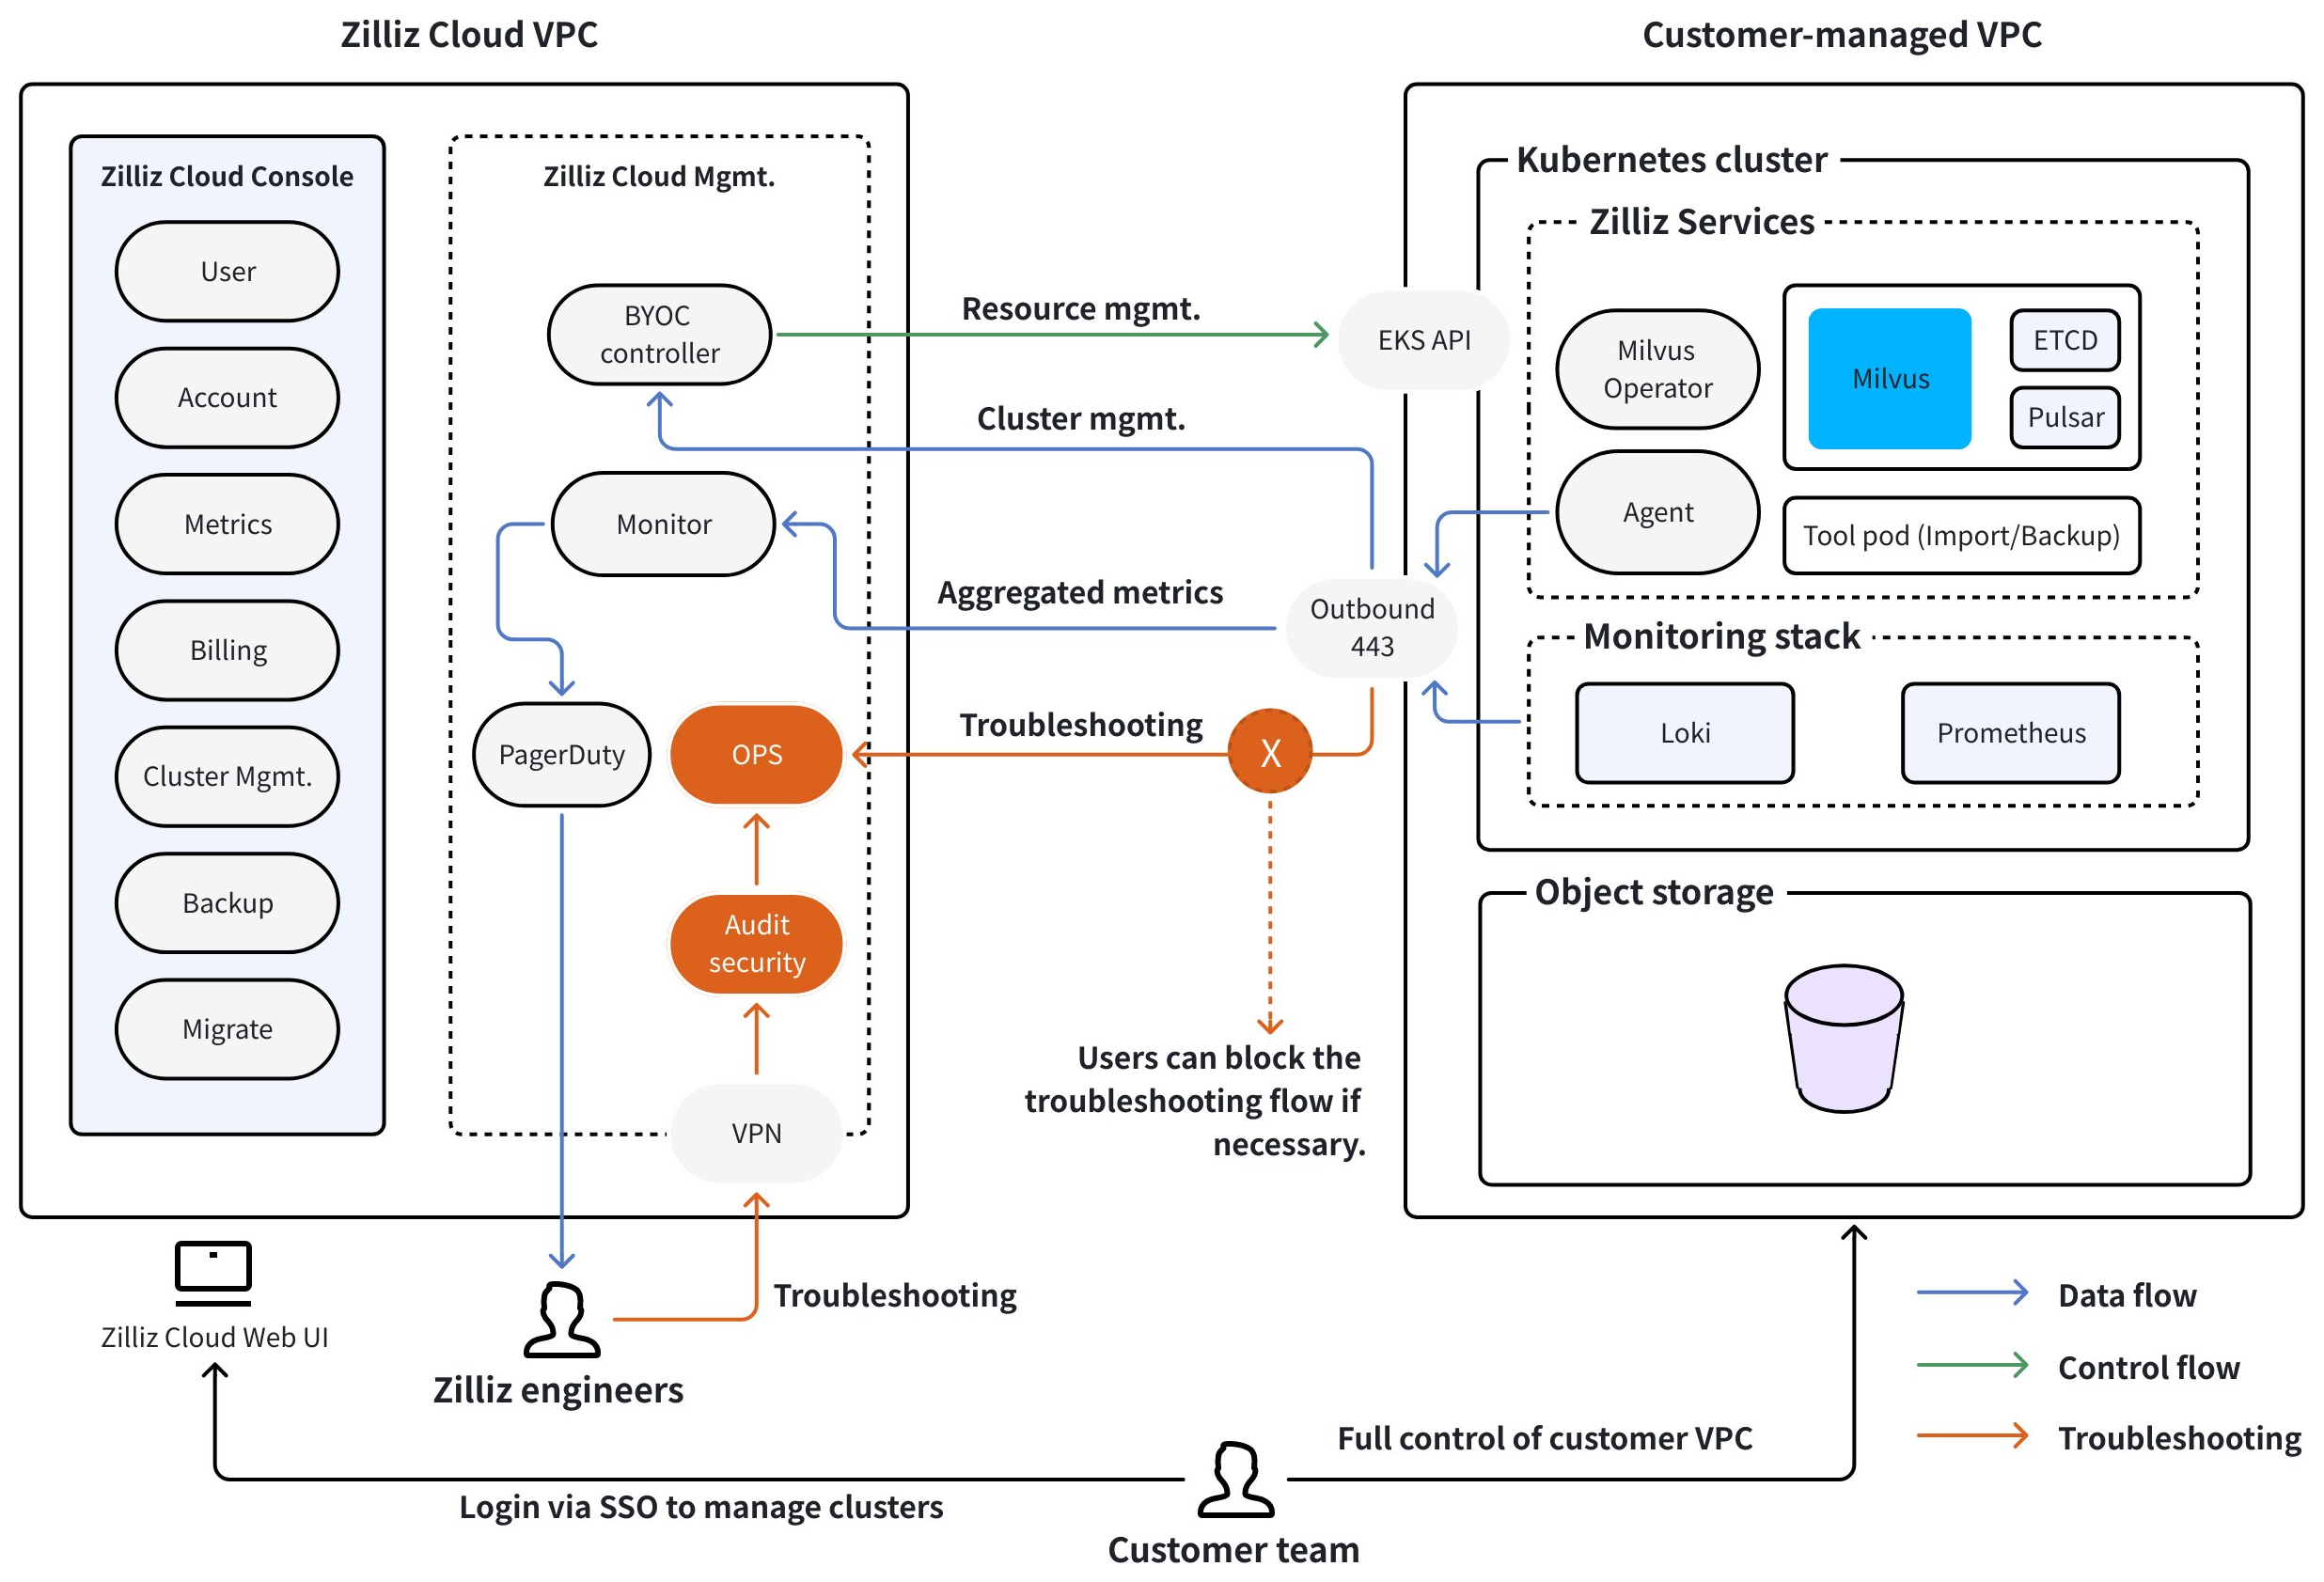
上記のアーキテクチャに従って、Zilliz Cloud がお客様に代わって EKS クラスターを起動し、Milvus Operator、Import/Backup ツール、Grafana と Prometheus を含む monitoring stack、Milvus インスタンスなどの必要なコンポーネントをデプロイするために、VPC、S3 バケット、および最小限の権限を提供する必要があります。
monitoring stack は Zilliz Cloud control plane を介するのではなく、お客様の BYOC インフラストラクチャ内にローカル統合される点に注意してください。監視統合を有効化および設定するには、Zilliz Technical Support にお問い合わせください。
さらに、Zilliz Cloud は、お客様の VPC にデプロイされたコンポーネントと通信するために 2 つの独立したプレーンを確立します。それは次のとおりです。
-
Control Plane
control plane は、リソースのスケジューリング、Milvus インスタンスのアップグレード、および Zilliz Cloud コンソールと control-plane open API サービスへのアクセスを提供するために、Zilliz Cloud とお客様の VPC にデプロイされたコンポーネント間の通信を仲介します。
-
Data Plane
data plane は、お客様の applications/services と、お客様の VPC にデプロイされた Milvus インスタンスとの間の通信を可能にし、特にデータの保存と取得を目的としています。
BYOC-I
このモードでは、完全マネージド型の Zilliz BYOC デプロイメントでクロスアカウントロール引き受け方式を使用する代わりに、お客様の環境に BYOC agent をデプロイして包括的な運用および保守機能を提供します。通信セキュリティを向上させるために、Cloud Plane と BYOC agent の間に暗号化されたポイントツーポイント (P2P) リバーストンネルが作成されます。
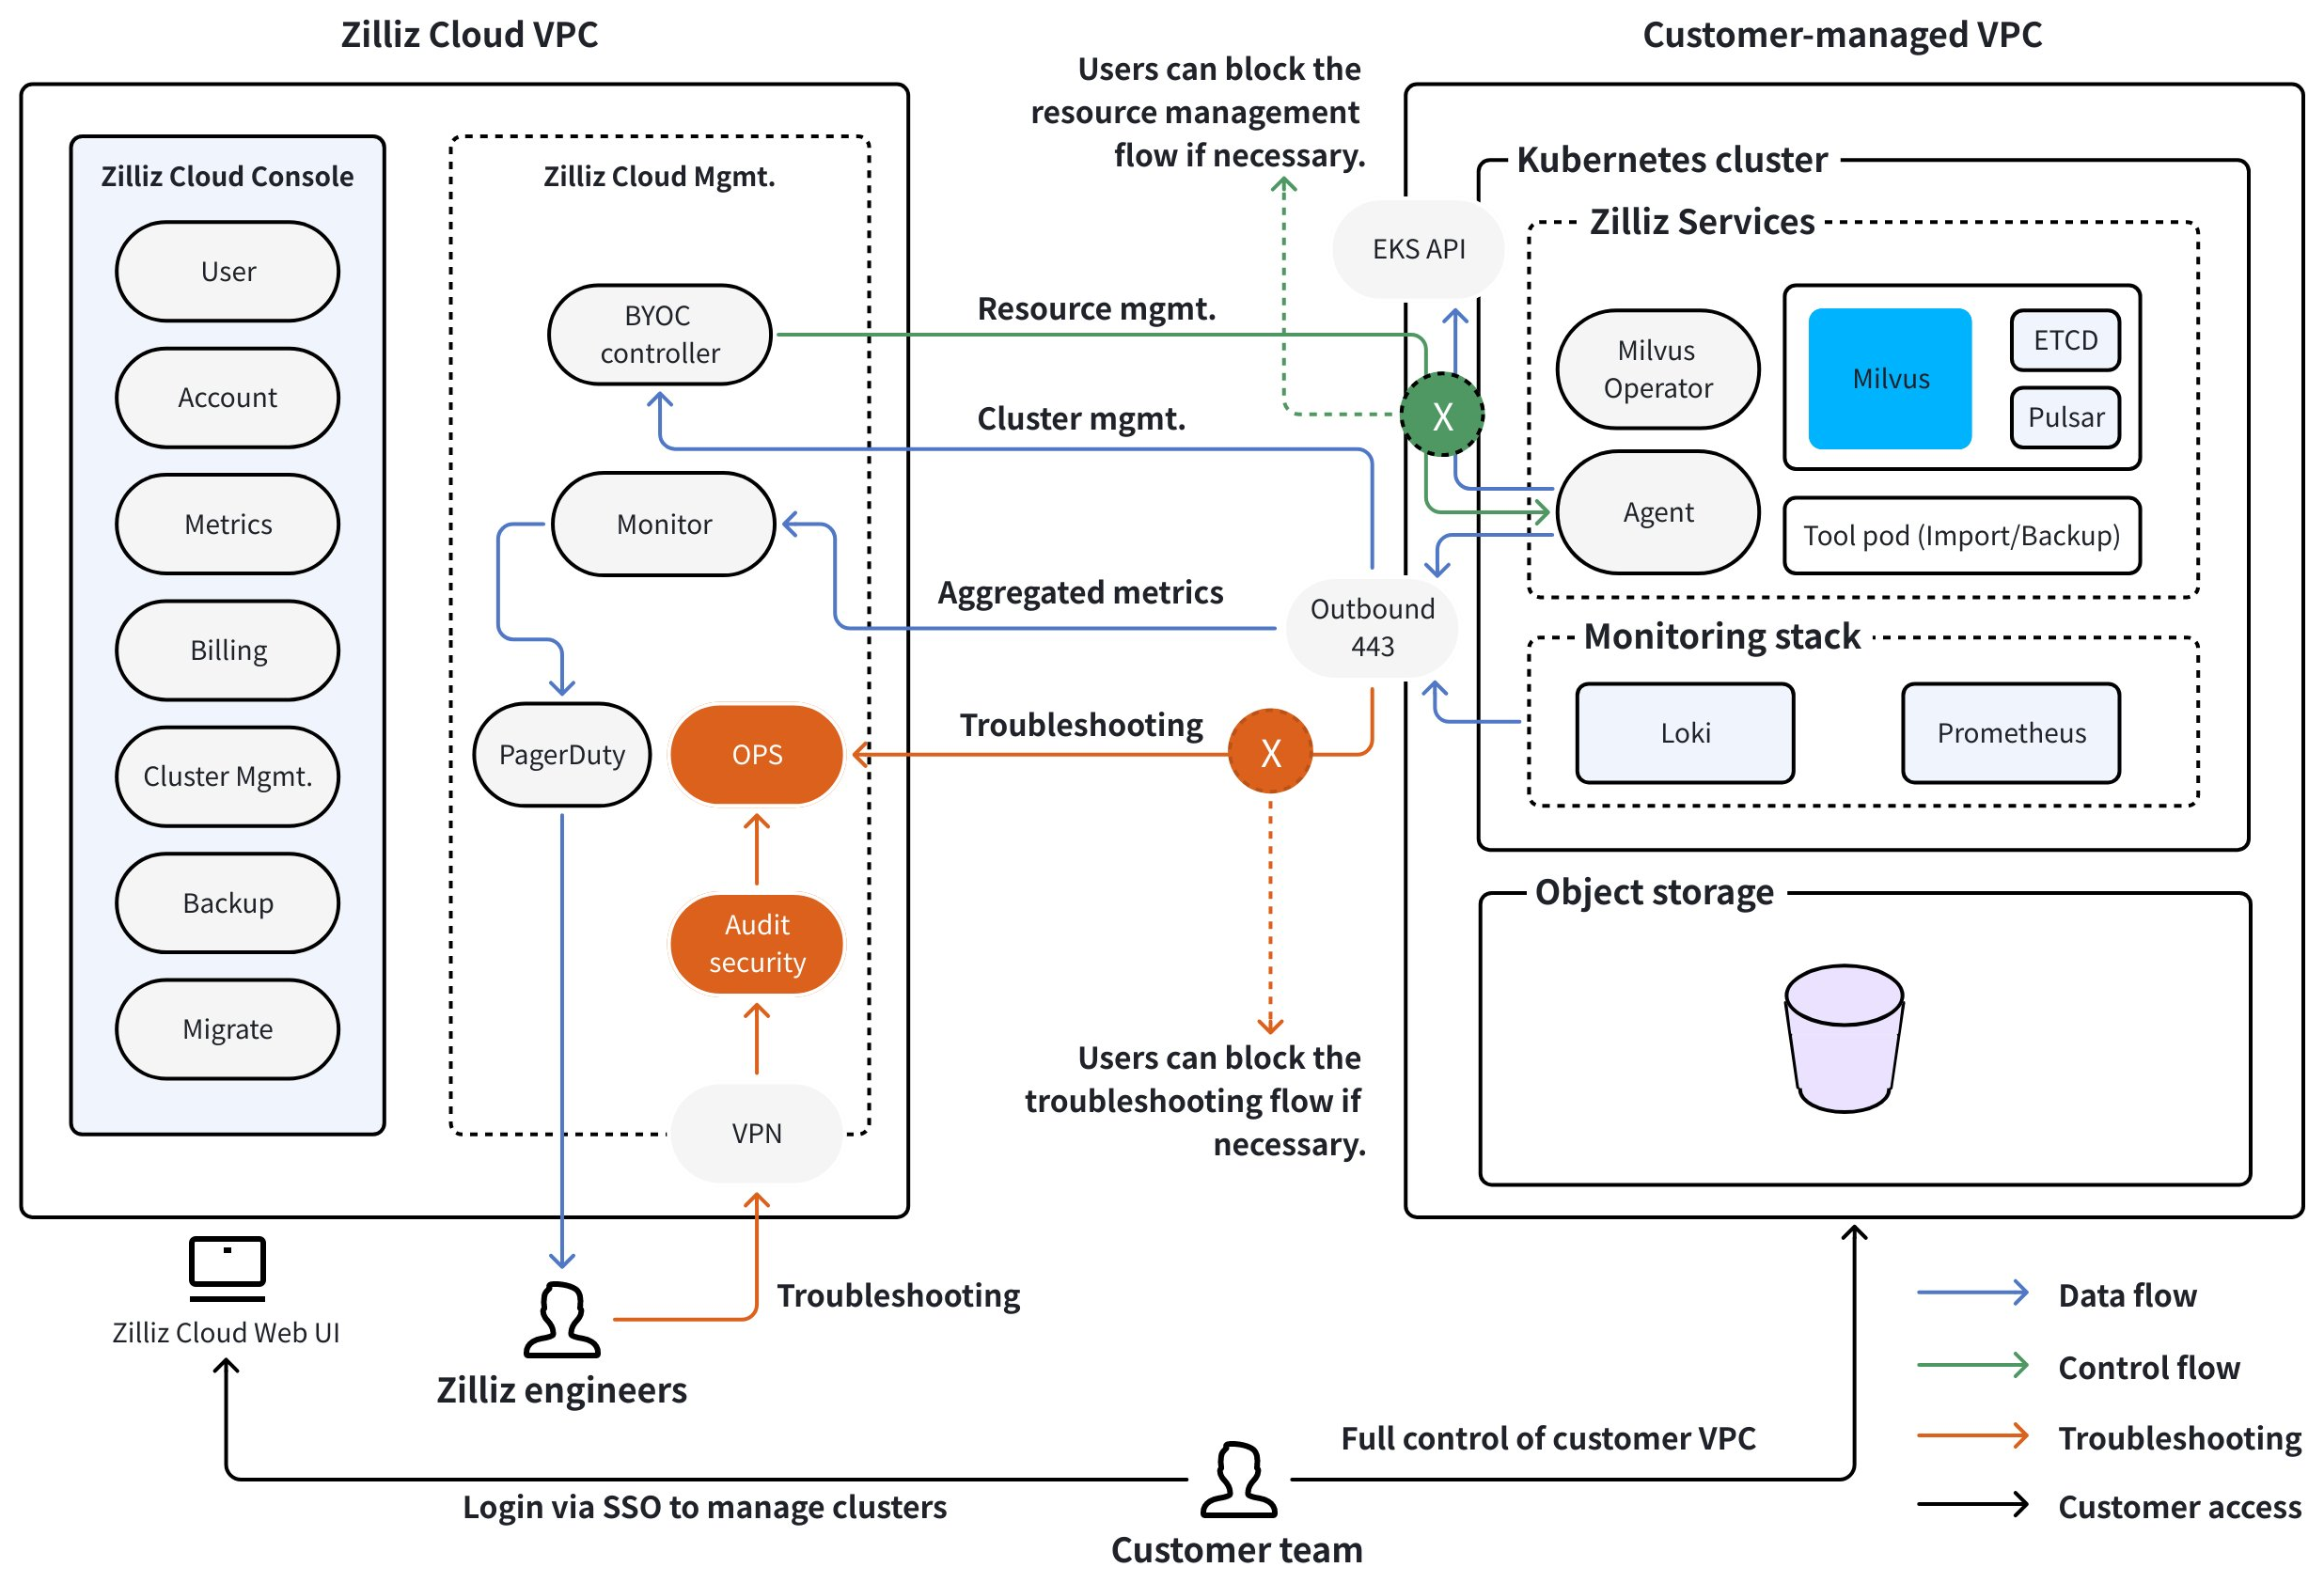
BYOC-I モードでは、お客様に代わってインフラストラクチャリソースを管理するためのクロスアカウント権限を要求する代わりに、Zilliz はインフラストラクチャ管理を完全にお客様の手に委ねることで、データ管理主権を強化します。
ただし、必要に応じて Zilliz がお客様のインフラストラクチャ管理を支援できるように、agent に必要な権限を付与することもできます。
セキュリティ保証
Zilliz Cloud は、包括的な暗号化と厳格なアクセス制御により、ネットワーク境界をまたぐ安全な通信を確保します。
ネットワークセキュリティ
-
内部トラフィック: クラスターのセキュリティグループ内での完全な TCP/UDP 通信。
-
外部トラフィック: ポート 443 上の暗号化されたアウトバウンド専用 TCP 接続により、以下を実現します。
-
Zilliz control plane への接続。
-
データソースおよびイメージリポジトリへのアクセス。
-
-
同一セキュリティグループ: クラスター内通信で許可される TCP/UDP 接続。
アクセス制御
-
Zilliz エンジニア向けの安全な VPN とジャストインタイムの証明書ベース認証。
-
すべてのアクセスには承認が必要であり、監査のために記録されます。
-
control plane は、アウトバウンド専用 TCP 接続を通じて監視およびメトリクス収集を行います。
これらの強力な対策により、データの完全性と機密性が保護され、クラウドでの安全かつ信頼性の高い運用が保証されます。
転送中の暗号化
クライアントは、HTTPS または gRPC 接続を Zilliz クラスターに確立します。HTTPS/gRPC 接続では、転送中のユーザーデータを暗号化するために、TLS 1.2(またはそれ以上)プロトコルと AES-256(256 ビット Advanced Encryption Standard)を使用します。
保存時の暗号化
Zilliz Cloud の data plane は、AWS S3 に保存されたデータを AES-256(256 ビット Advanced Encryption Standard)暗号化アルゴリズムで暗号化します。
コスト管理
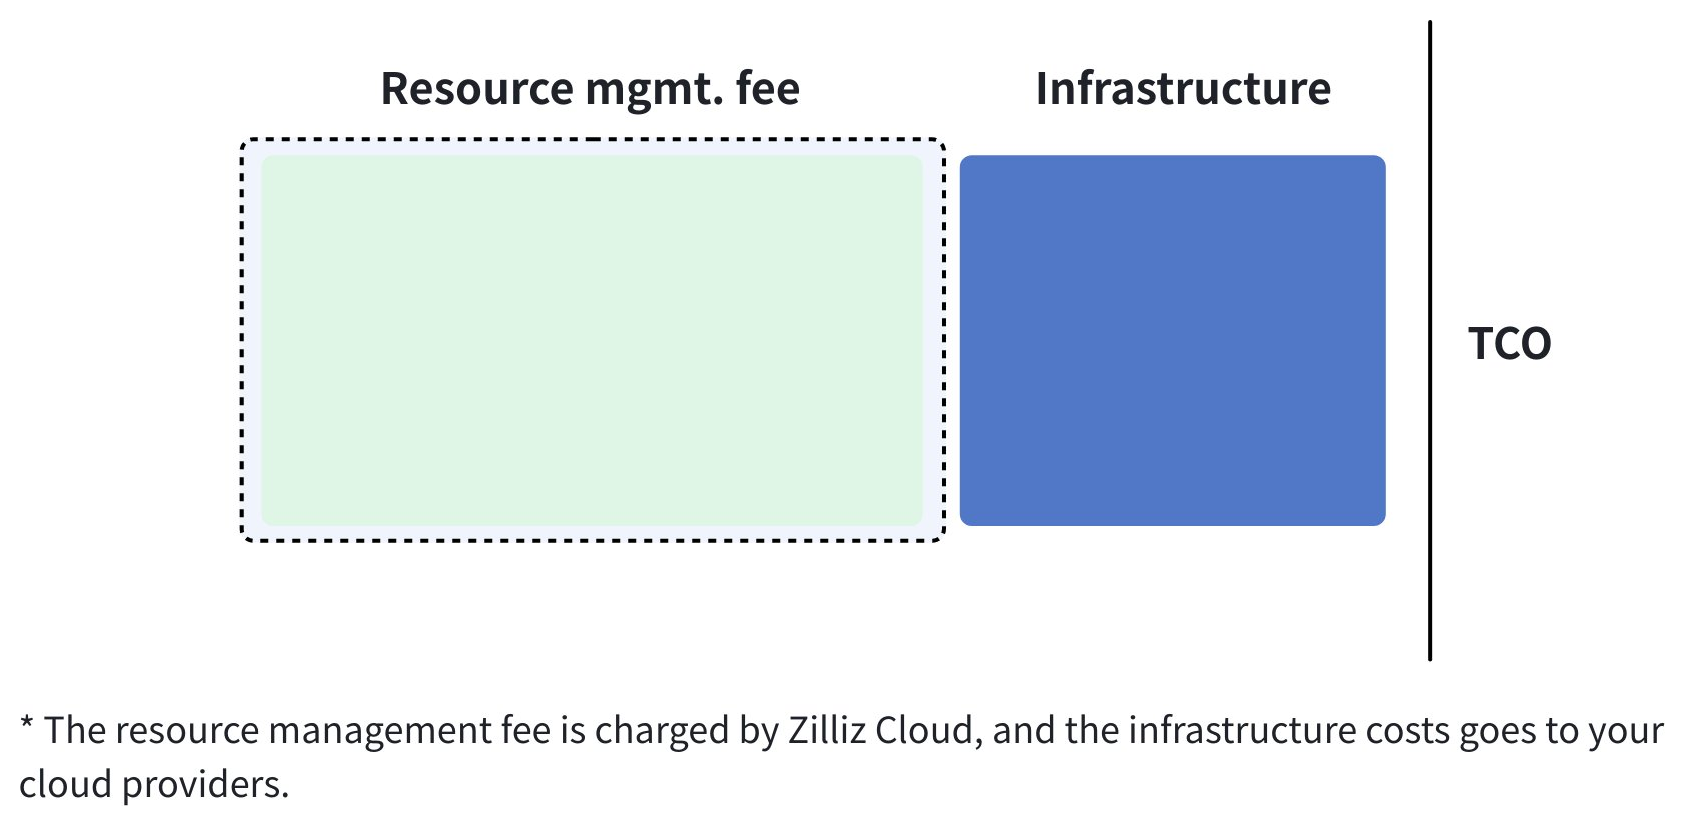
Zilliz BYOC では、リソース管理を通じて BYOC project で使用したサービスに対して課金されます。ただし、次の図に示すように、クラウドサービスプロバイダーからのインフラストラクチャ費用は引き続き発生します。