AWS でカスタマー管理 VPC を設定する
Zilliz Cloud Bring-Your-Own-Cloud (BYOC) ソリューションを使用すると、お客様自身の Virtual Private Cloud (VPC) 内にプロジェクトをセットアップできます。Zilliz Cloud プロジェクトをカスタマー管理 VPC で実行することで、ネットワーク設定をより細かく制御でき、組織で求められる特定のクラウドセキュリティおよびガバナンス標準を満たせるようになります。
このページでは、これらの要件を満たすカスタマー管理 VPC で Zilliz Cloud BYOC プロジェクトをホストするための最小要件を示します。
Zilliz BYOC は現在 General Availability で利用可能です。アクセス方法および実装の詳細については、Zilliz Cloud sales までお問い合わせください。
VPC 要件
Zilliz Cloud プロジェクトをホストするには、このセクションに記載された要件を VPC が満たしている必要があります。BYOC プロジェクトに既存の VPC を使用したい場合は、その VPC がこれらの要件を満たしていることを確認してください。
要件
VPC リージョン
以下の表は、Zilliz Cloud BYOC ソリューションがサポートする AWS クラウドリージョンを示しています。Zilliz Cloud コンソールにお使いのクラウドリージョンが表示されない場合は、support@zilliz.com までお問い合わせください。
大陸 | リージョン | 場所 |
|---|---|---|
北米 | us-west-2 | 米国オレゴン |
us-east-1 | 米国バージニア北部 | |
us-east-2 | 米国オハイオ | |
ca-central-1 | カナダ(中部) | |
ヨーロッパ | eu-central-1 | ドイツ、フランクフルト |
eu-west-1 | アイルランド | |
アジア | ap-northeast-1 | 日本、東京 |
ap-southeast-1 | シンガポール | |
ap-northeast-2 | 韓国、ソウル | |
ap-east-1 | 香港 | |
オセアニア | ap-southeast-2 | オーストラリア、シドニー |
VPC IP アドレス範囲
Zilliz Cloud では、VPC の IPv4 CIDR 設定で /16 のネットマスクを使用することを推奨しています。これにより、CIDR ブロックから 1 つのパブリックサブネットと 3 つのプライベートサブネットを作成できます。
Zilliz Cloud は現在、IPv4 CIDR ブロックのみをサポートしています。
サブネット
Zilliz Cloud プロジェクトには、1 つのパブリックサブネットと 3 つのプライベートサブネットが必要で、各プライベートサブネットは異なるアベイラビリティゾーンに配置されている必要があります。
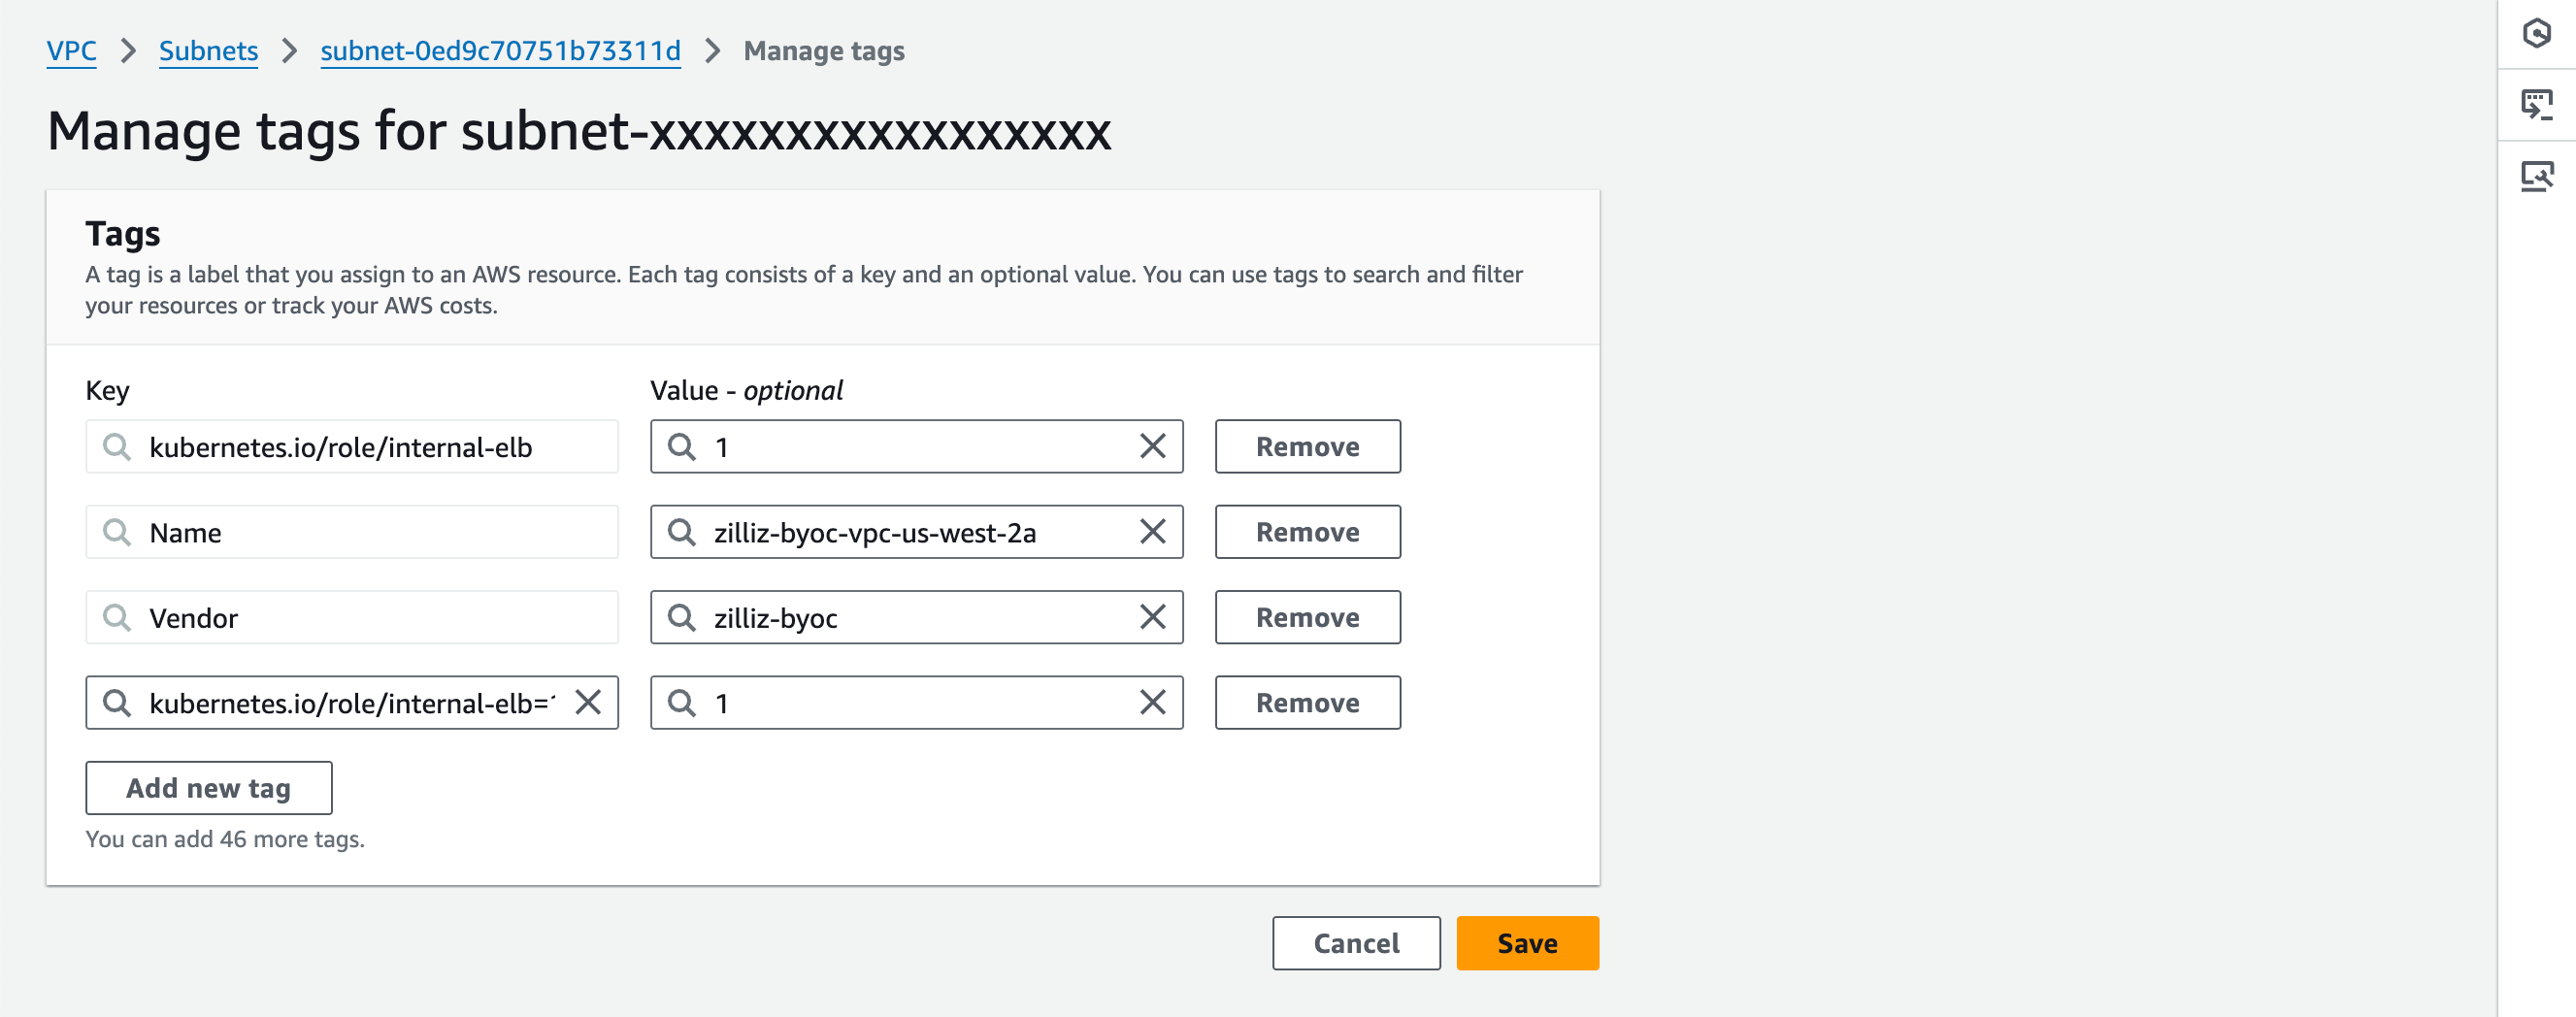
パブリックサブネットは NAT gateway をホストし、ネットマスクは /24. 各プライベートサブネットのネットマスクは /18 で、EKS クラスター内で Application Load Balancer (ALB) Ingress ルーティングを使用できるようにするため、kubernetes.io/role/internal-elb=1 のタグを付ける必要があります。
ALB が EKS クラスター内の pod に対してアプリケーションおよび HTTP トラフィックをどのようにルーティングするかの詳細については、この記事を参照してください。
DNS サポート
VPC では、DNS ホスト名と DNS 解決を有効にする必要があります。
NAT gateway
Zilliz Cloud は、プライベートサブネット内のリソースがインターネットに到達できるように、パブリックサブネット内に 1 つの NAT gateway を設定します。ただし、外部サービスからプライベートサブネット内のリソースへの接続を開始することはできません。
セキュリティグループ
インバウンドルールではポート 443 を開放する必要があります。セキュリティグループの作成方法の詳細については、ステップ 2: セキュリティグループを作成する を参照してください。
VPC endpoint
VPC endpoint はオプションであり、BYOC クラスター用のプライベートエンドポイントを設定する必要がある場合に使用されます。作成方法の詳細については、ステップ 3: (オプション)VPC endpoint を作成する を参照してください。
手順
AWS コンソールを使用して VPC および関連リソースを作成できます。代替手段として、Zilliz Cloud が提供する Terraform スクリプトを使用し、AWS 上の Zilliz Cloud プロジェクト向けインフラストラクチャをブートストラップすることもできます。詳細については、Terraform Provider を参照してください。
ステップ 1: VPC とリソースを作成する
AWS コンソールでは、VPC 要件 に記載されている VPC および関連リソースを作成できます。
AWS の VPC ダッシュボードに移動します。
右上隅のリージョンドロップダウンでクラウドリージョンを確認します。Zilliz Cloud プロジェクトと同じリージョンに変更してください。
Create VPC ボタンをクリックします。
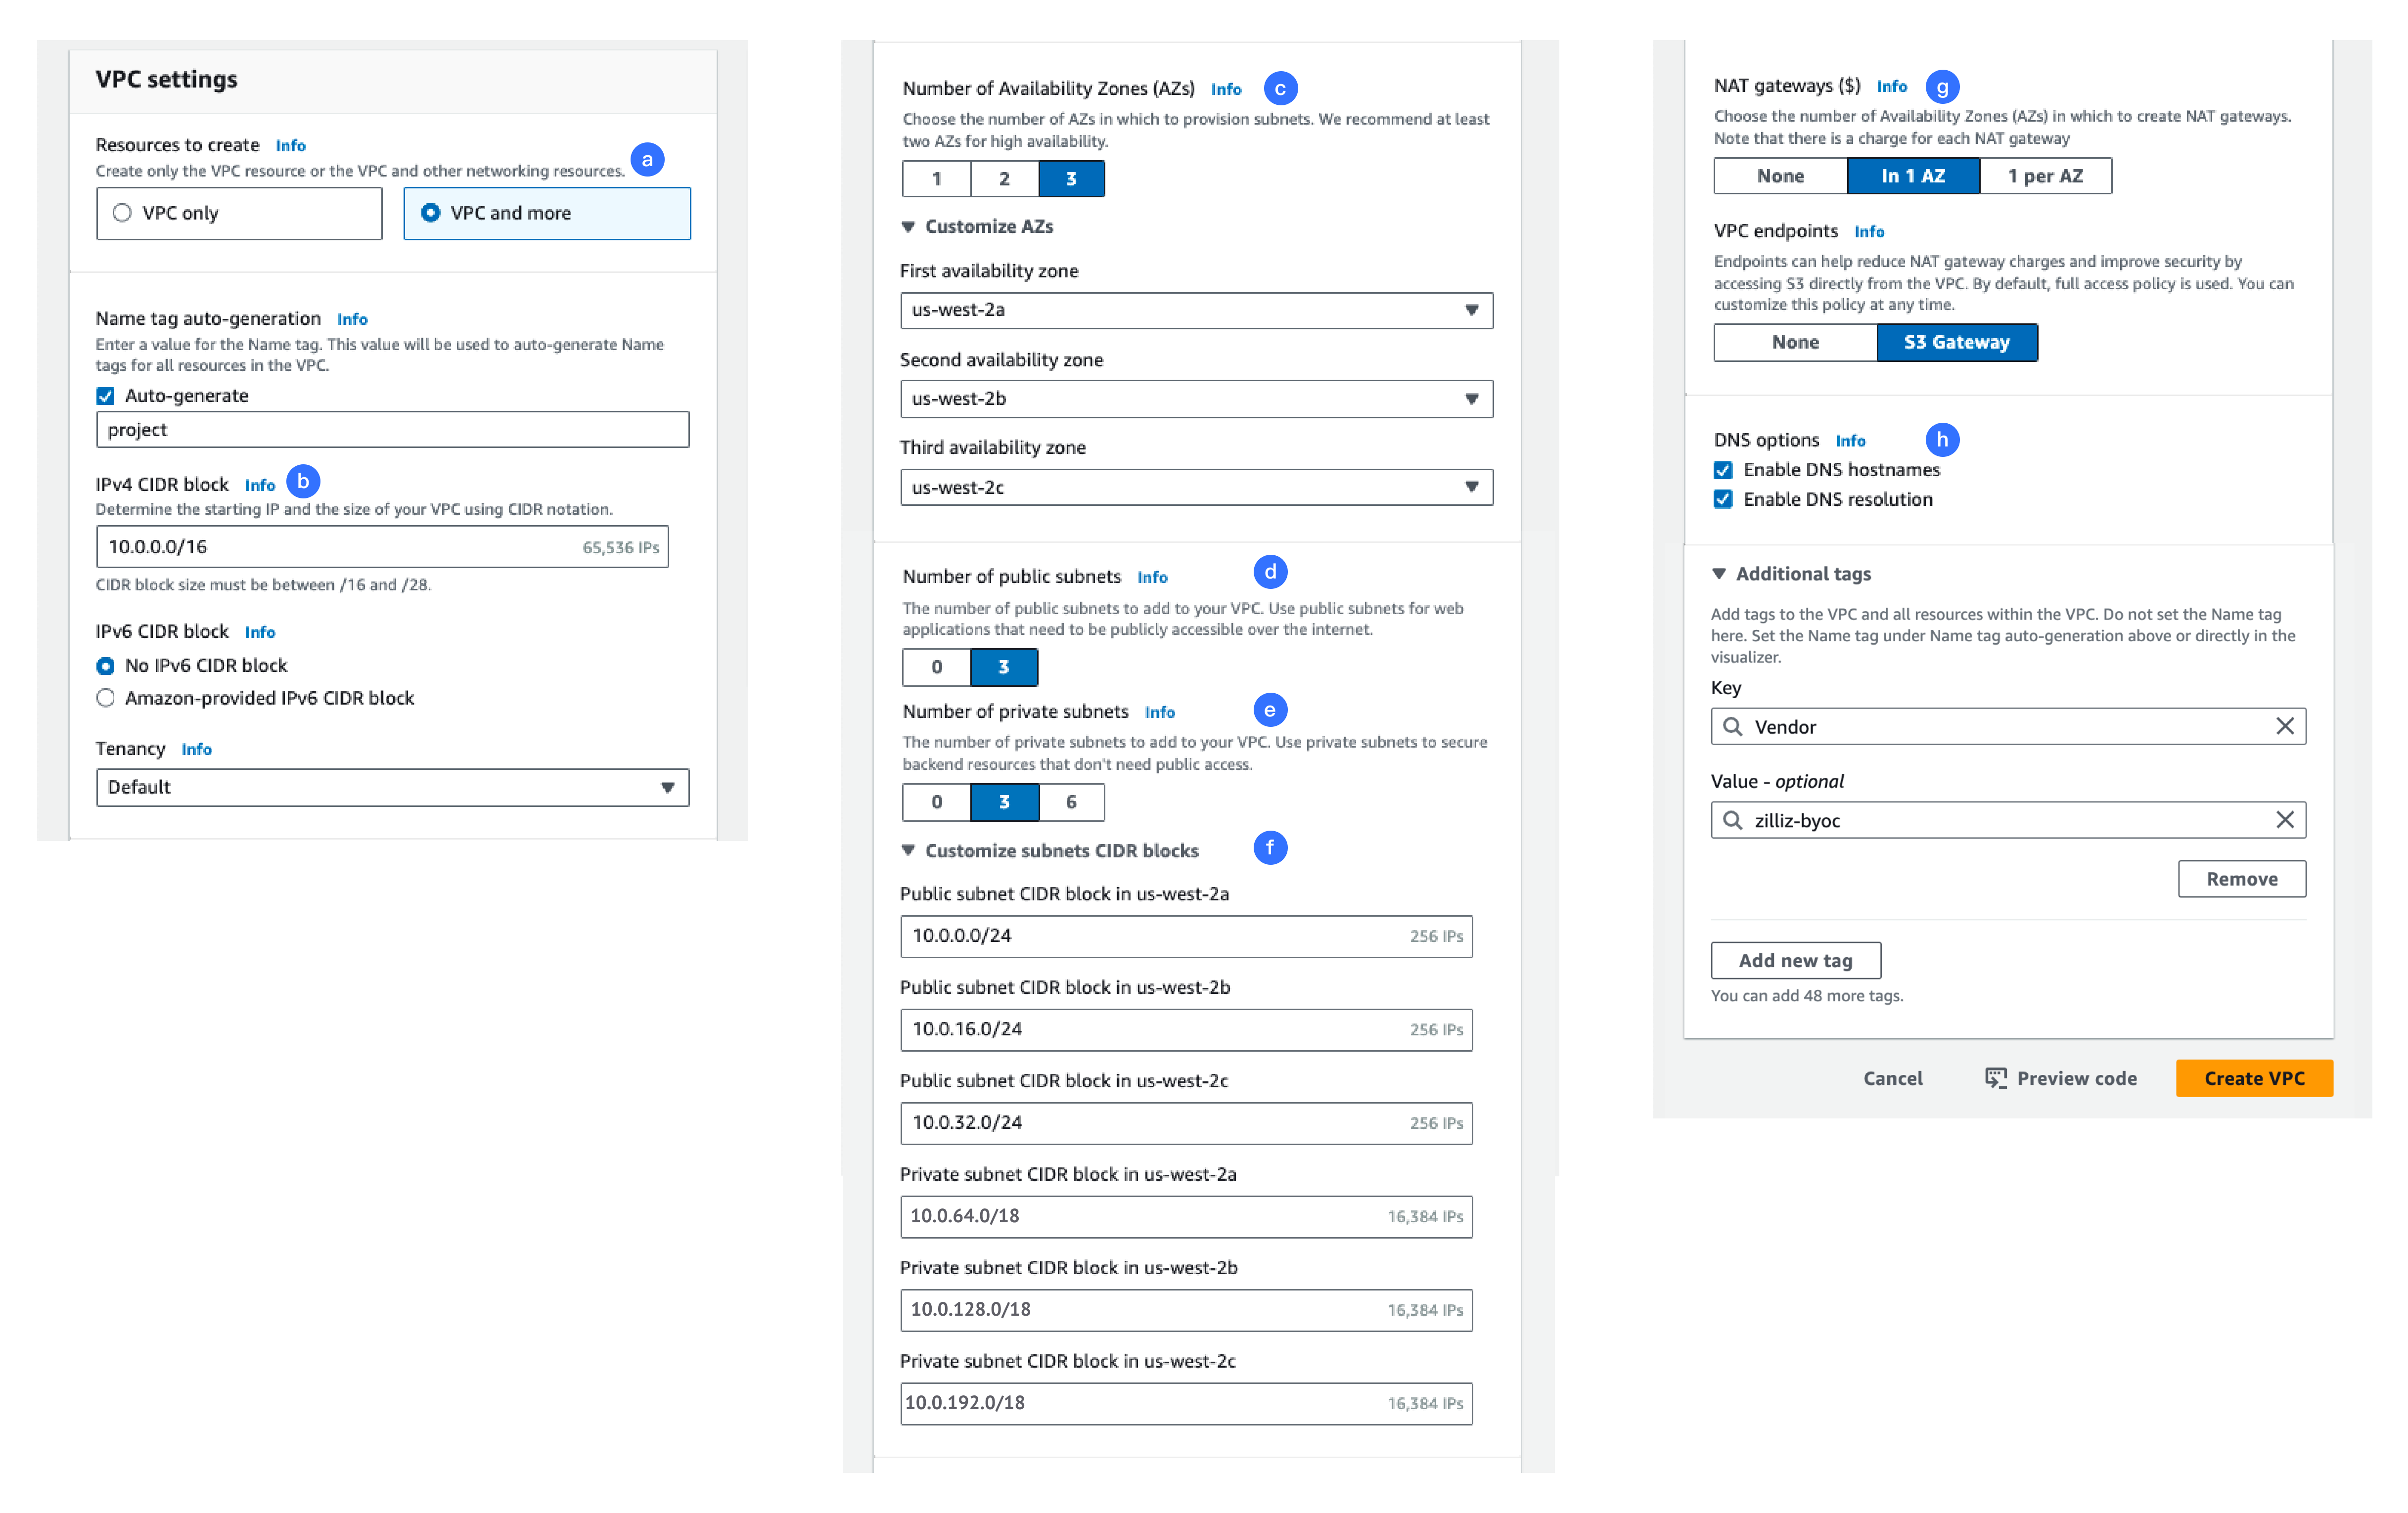
VPC settings で、以下のスナップショットのように設定します。
-
VPC and more をクリックします。Name tag auto-generation に、プロジェクト名を入力します。
-
IPv4 CIDR block で、ネットマスクが /16. であることを確認します。
-
Number of Availability Zones (AZ) で 3 をクリックします。Customize AZs を展開すると、利用可能なアベイラビリティゾーンを確認できます。
-
Number of public subnets で 3 をクリックします。これらのサブネットは、このエディタで NAT gateway を有効にするために必要です。
-
Number of private subnets で 3 をクリックします。これらのサブネットは、Zilliz Cloud BYOC プロジェクトに必要です。
-
Customize subnets CIDR blocks を展開し、各パブリックサブネットのネットワークマスクが /24, 例えば 10.0.0.0/24, 10.0.16.0/24, 10.0.32.0/24, であり、各プライベートサブネットのネットワークマスクが /18, 例えば 10.0.64.0/18, 10.0.128。0/18, 10.0.192.0/18. であることを確認します。
-
NAT gateways で In 1 AZ をクリックします。
-
DNS options で、両方のオプションが選択されていることを確認します。
-
Additional tags で Add new tag をクリックします。Key を
Vendor、Value をzilliz-byocに設定します。
Create VPC をクリックします。
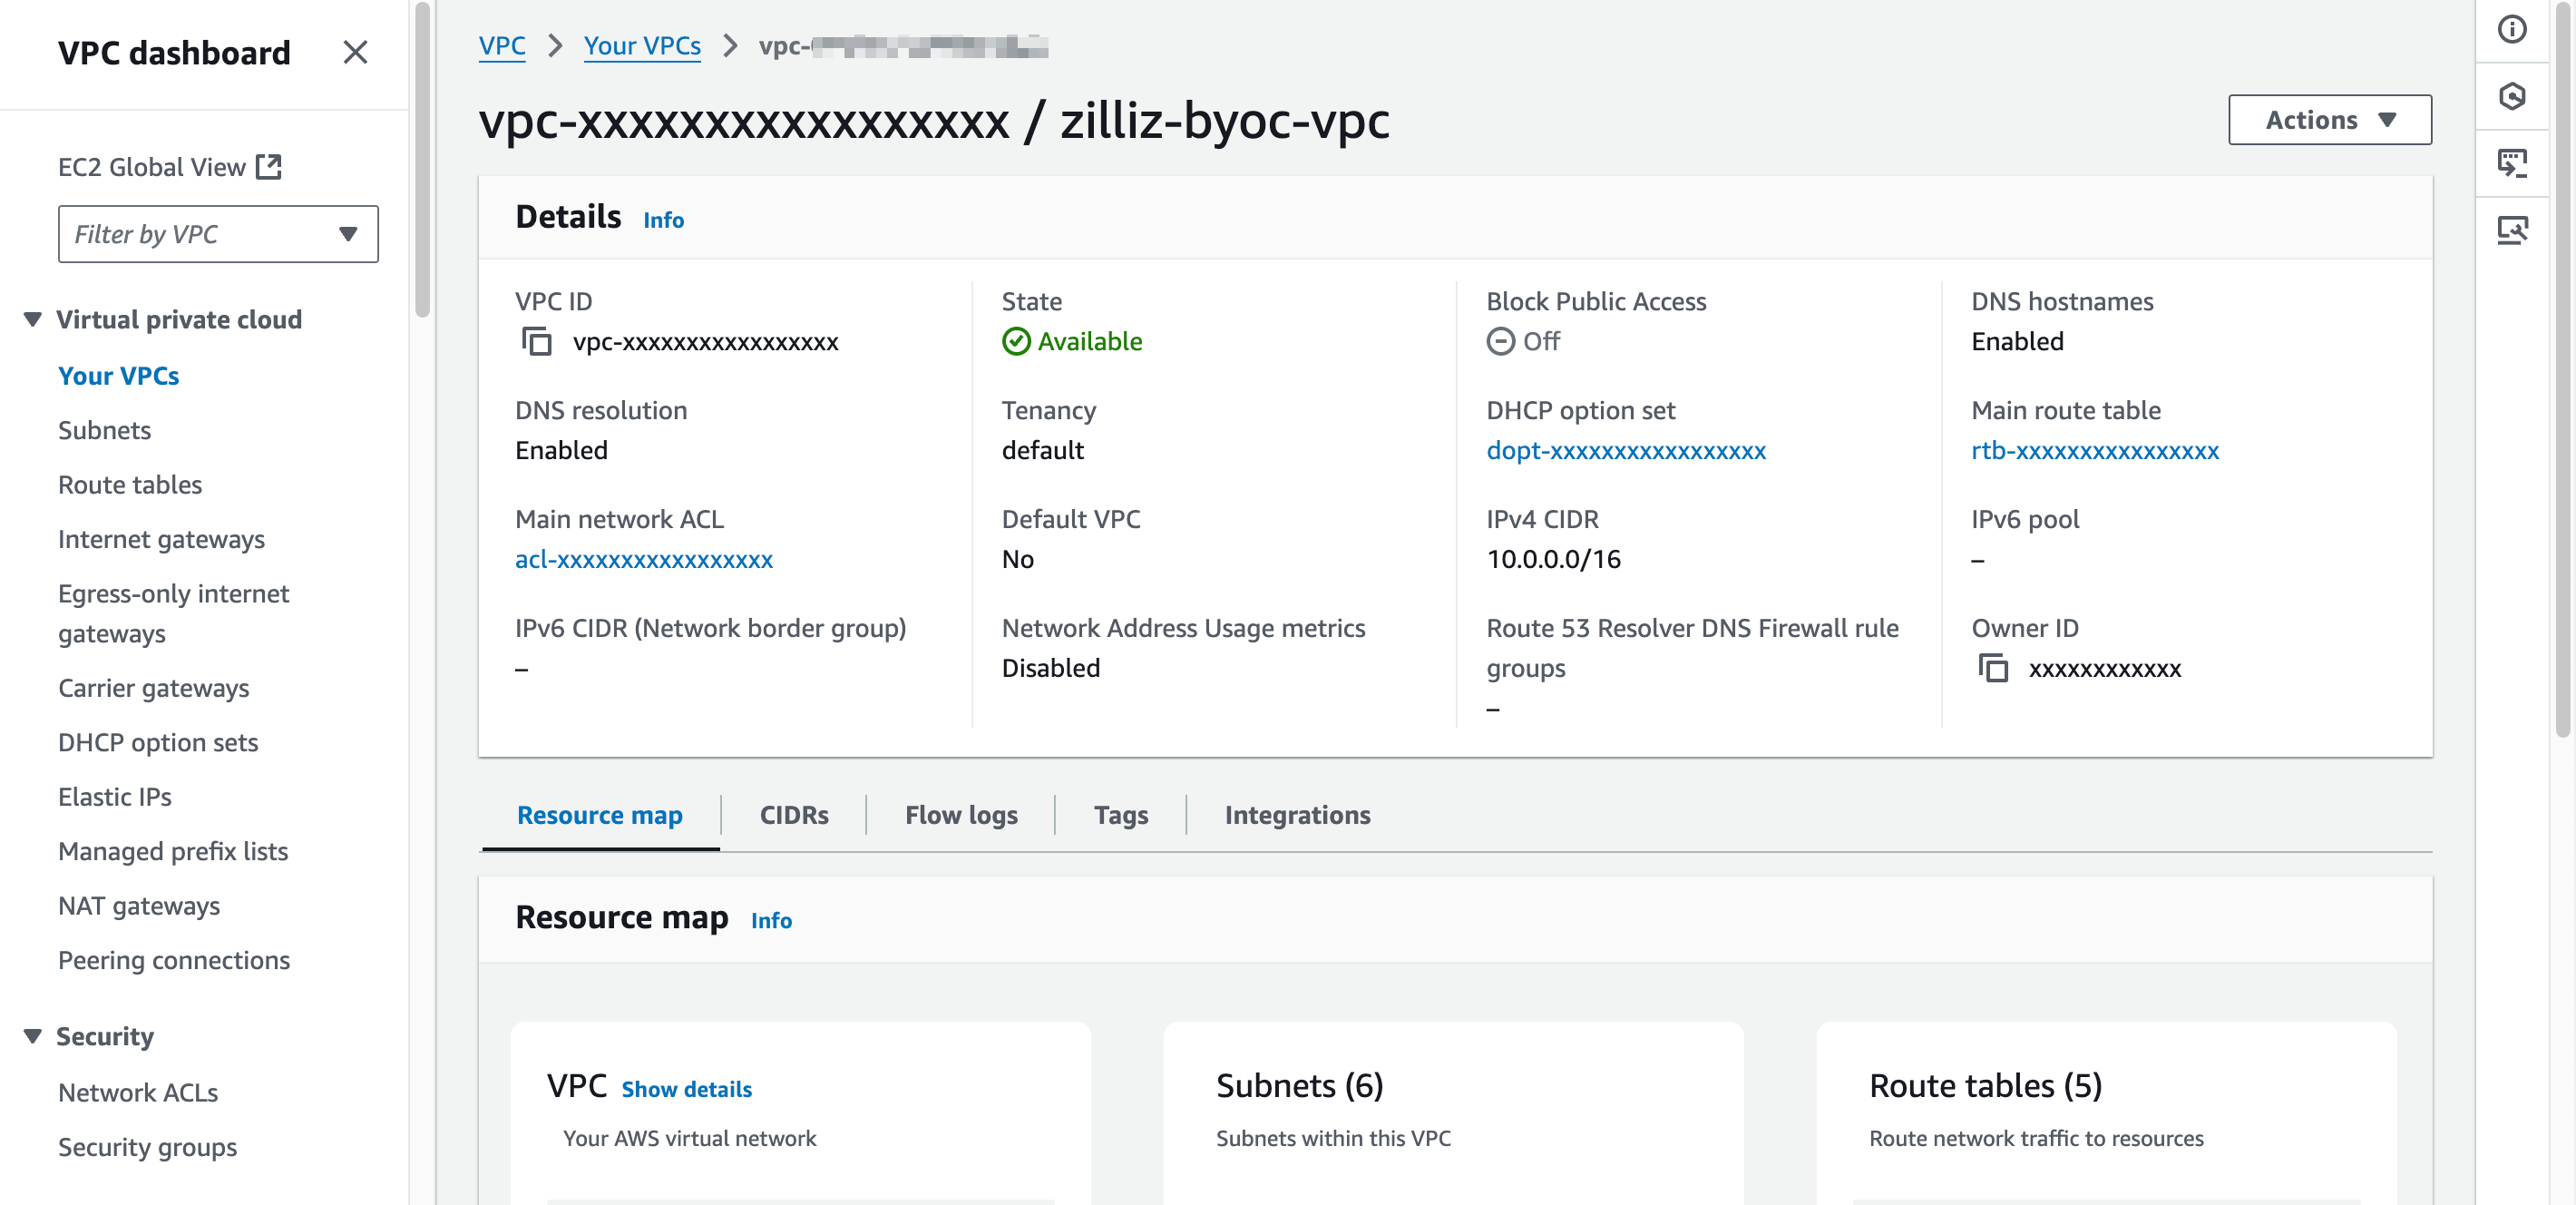
VPC が作成されたら、詳細を下にスクロールし、View VPC. をクリックします。
Details セクションで VPC ID をコピーし、Zilliz Cloud に貼り付けます。
Resource map セクションで、各プライベートサブネットの末尾にある外部リンクアイコンをクリックして、その詳細を表示します。
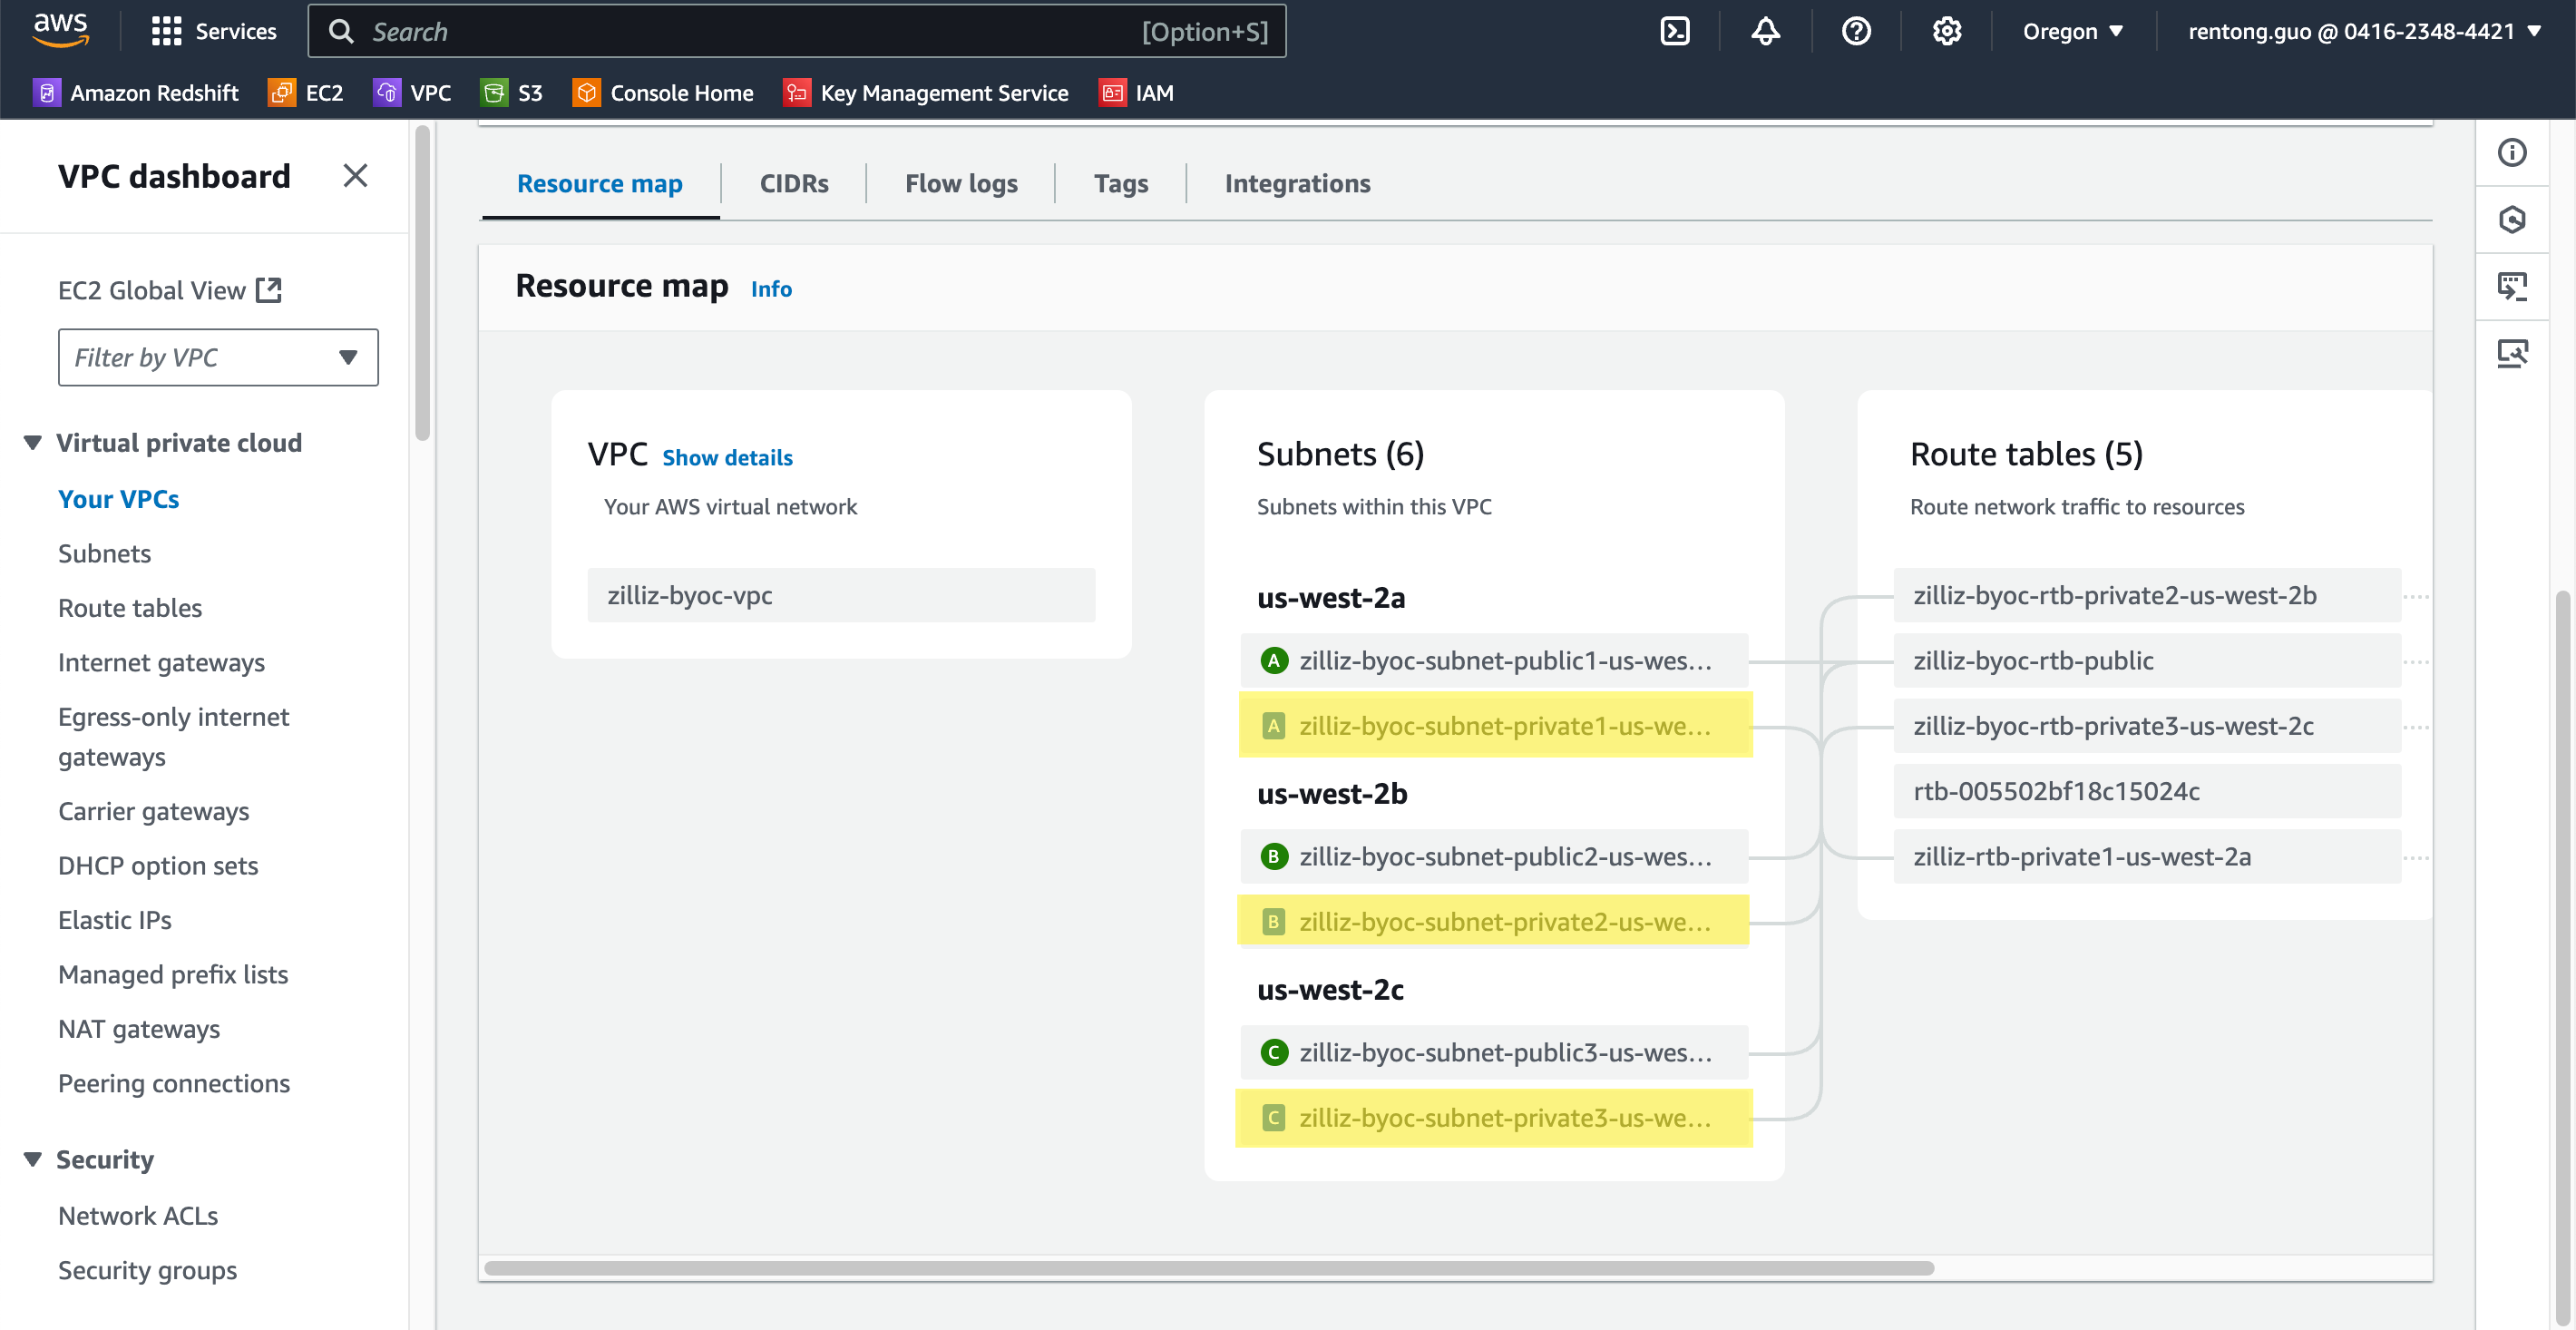
Subnet Details ページで、サブネット ID をコピーします。
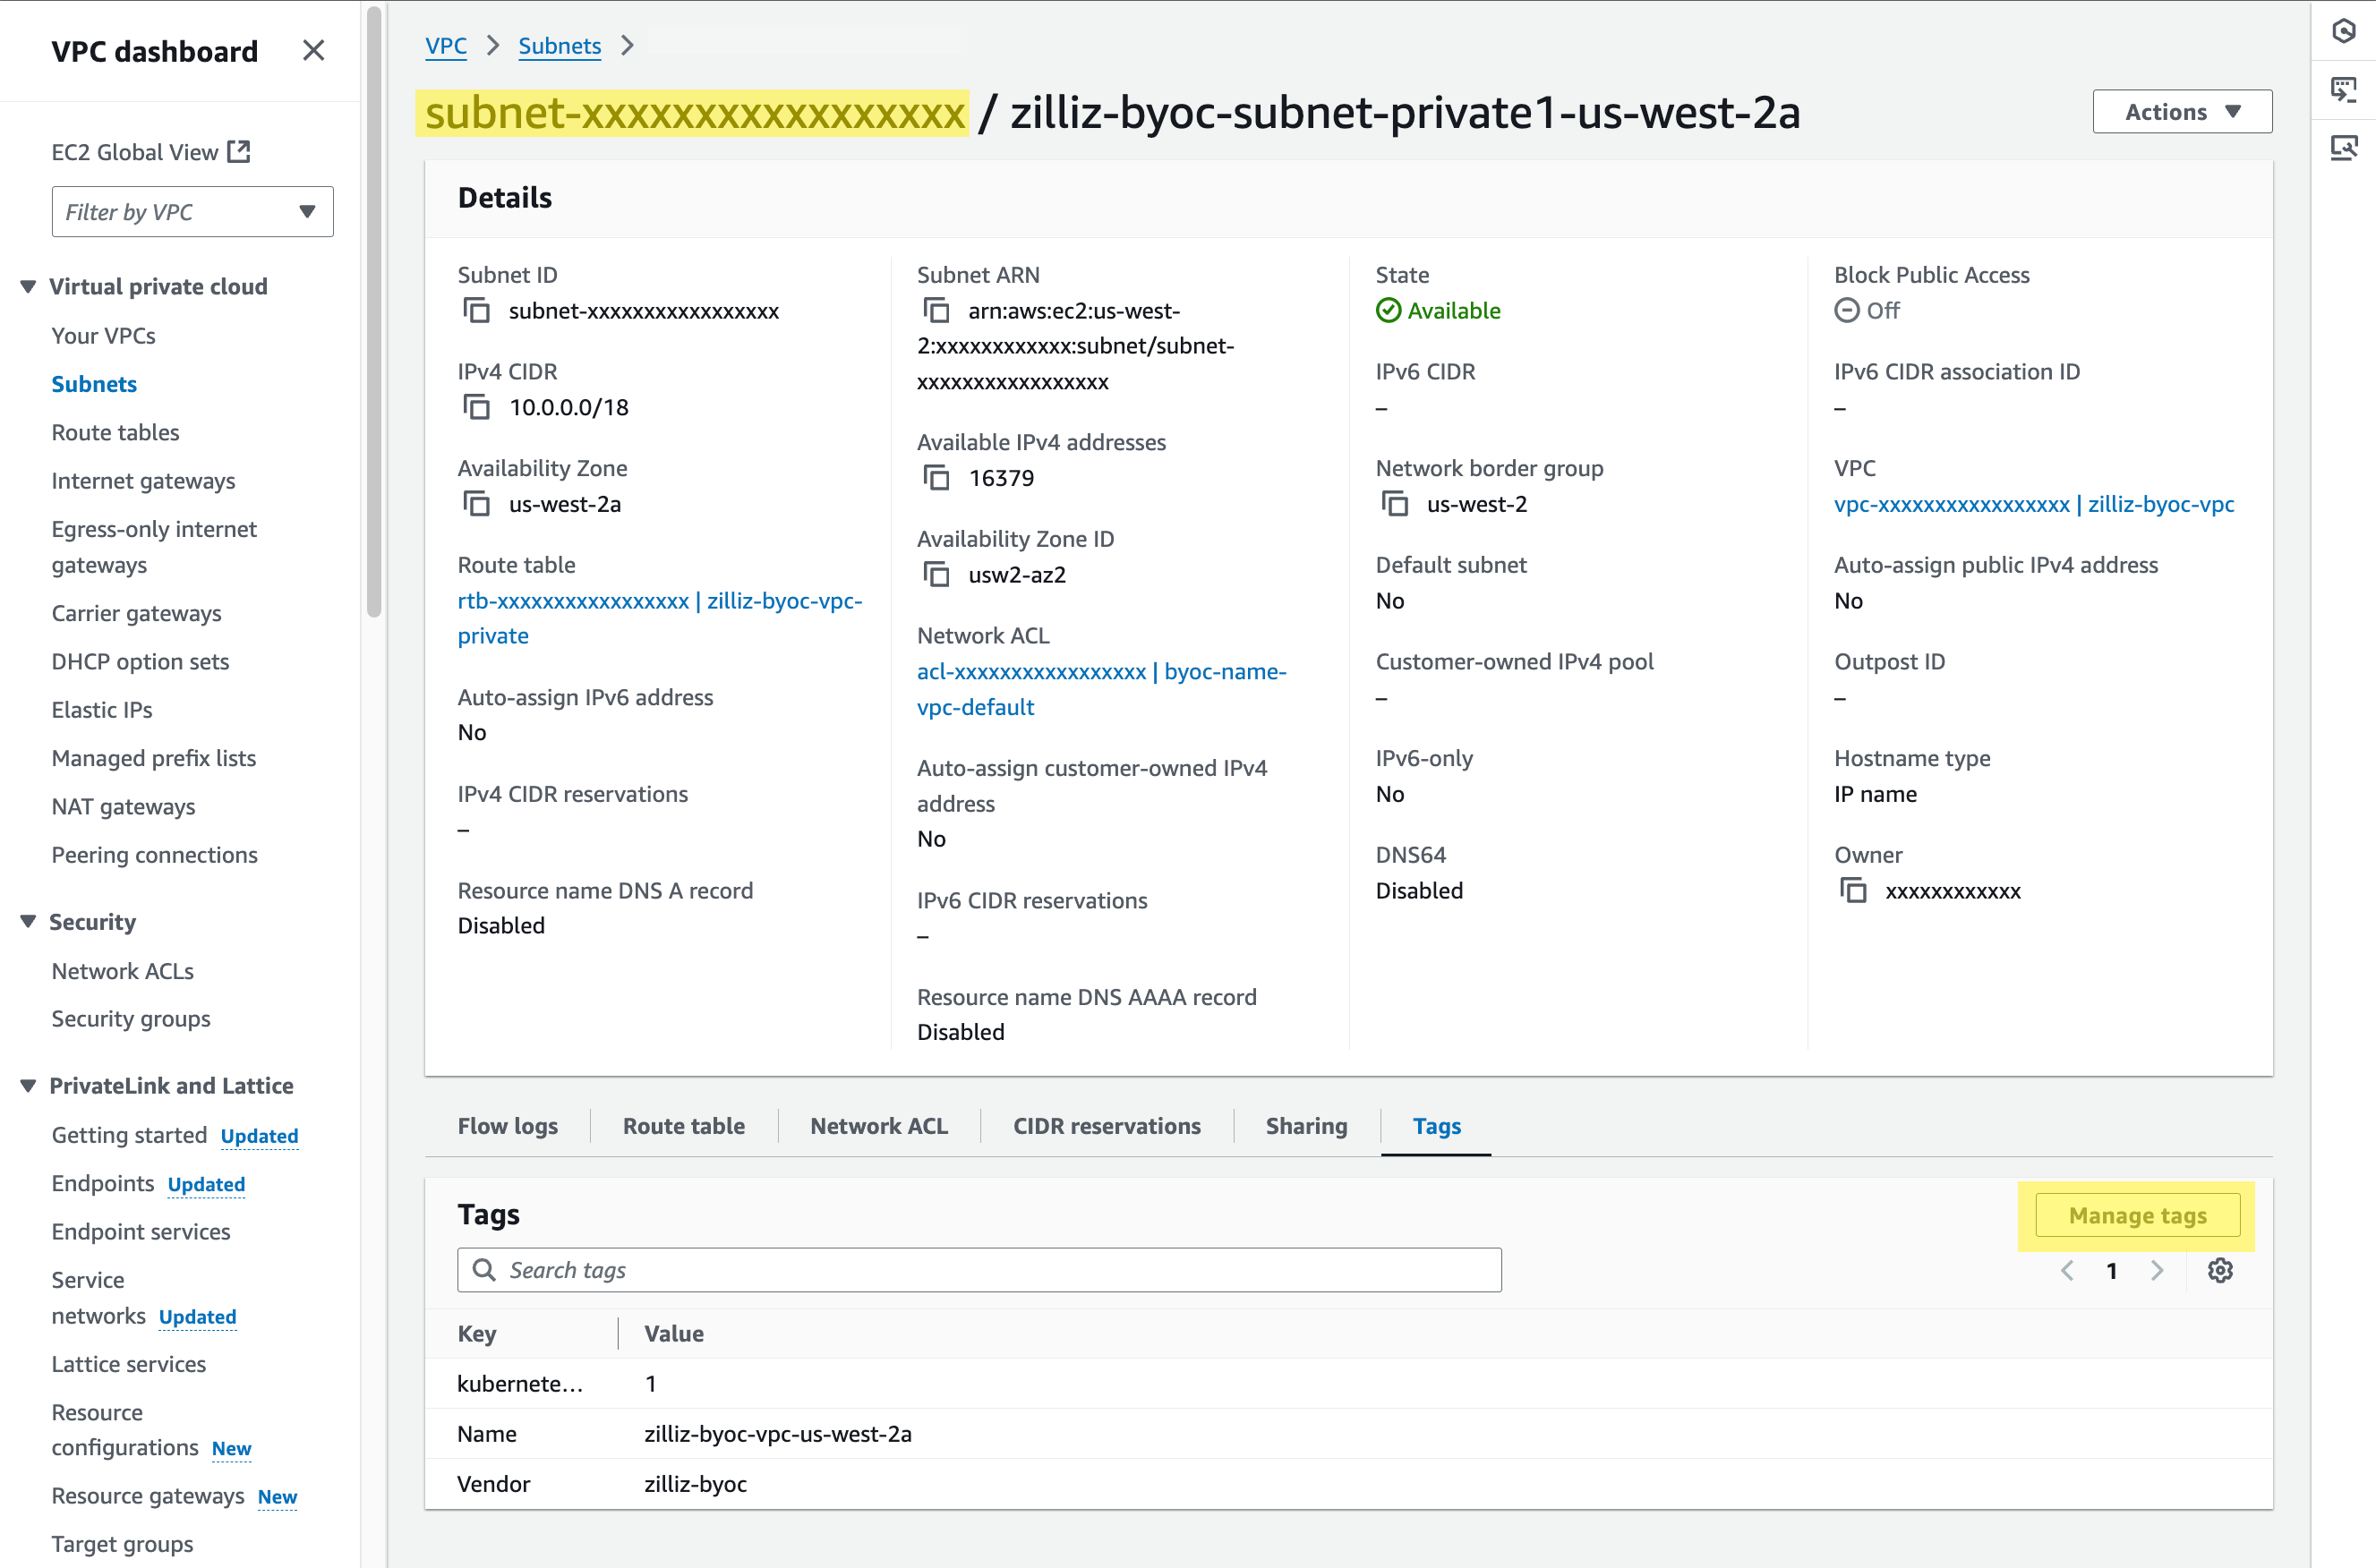
次に Manage tags をクリックします。表示されたページで Add new tag をクリックし、新しいタグリストエントリの Key を kubernetes.io/role/internal-elb、Value を 1 に設定します。その後、Save をクリックします。
ステップ 2: セキュリティグループを作成する
VPC 内のセキュリティグループは、インバウンドおよびアウトバウンドトラフィックを制御することで AWS リソースを保護し、EC2 インスタンスの仮想ファイアウォールとして機能します。セキュリティグループは次のように作成できます。
AWS の VPC ダッシュボードに移動します。
左側のナビゲーションペインで Security > Security groups を見つけ、右ペイン右上の Create security group をクリックします。
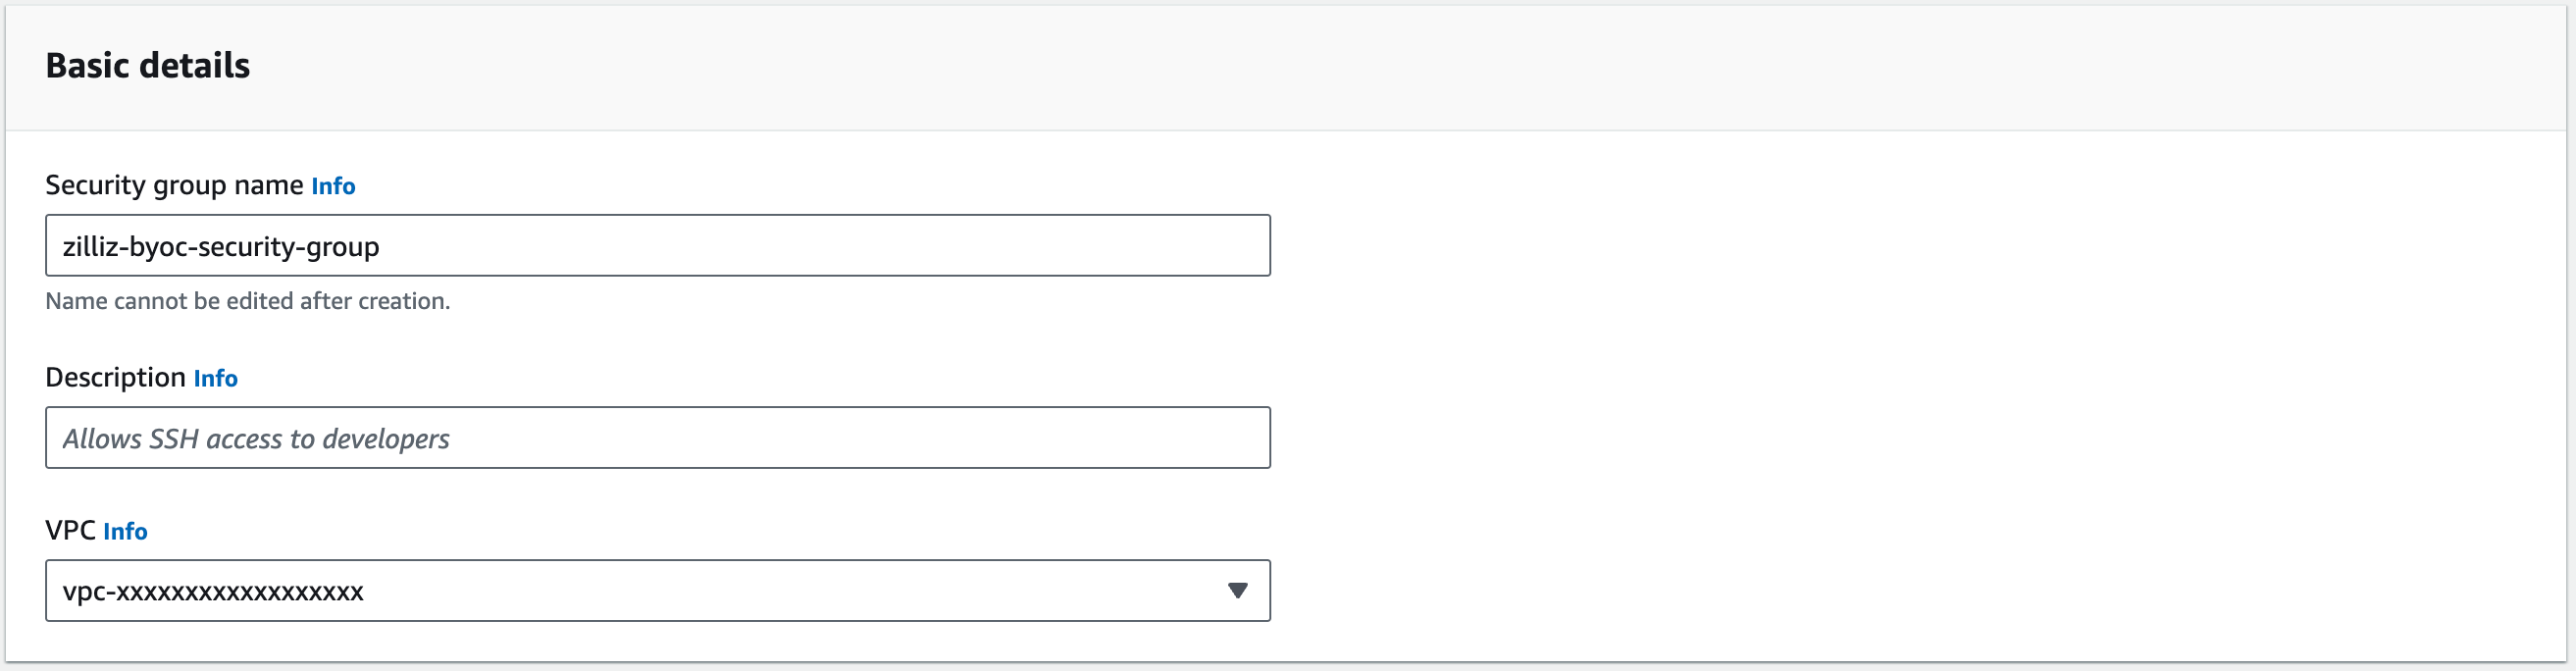
Security group name と Description を設定し、VPC ドロップダウンリストから先ほど作成した VPC を選択します。
Inbound rules セクションで Add rule をクリックし、インバウンドルールを作成します。
Source で Anywhere-IPv4 を選択するか、Source ドロップダウン右側のテキストボックスにアクセスを許可する CIDR ブロックを入力します。
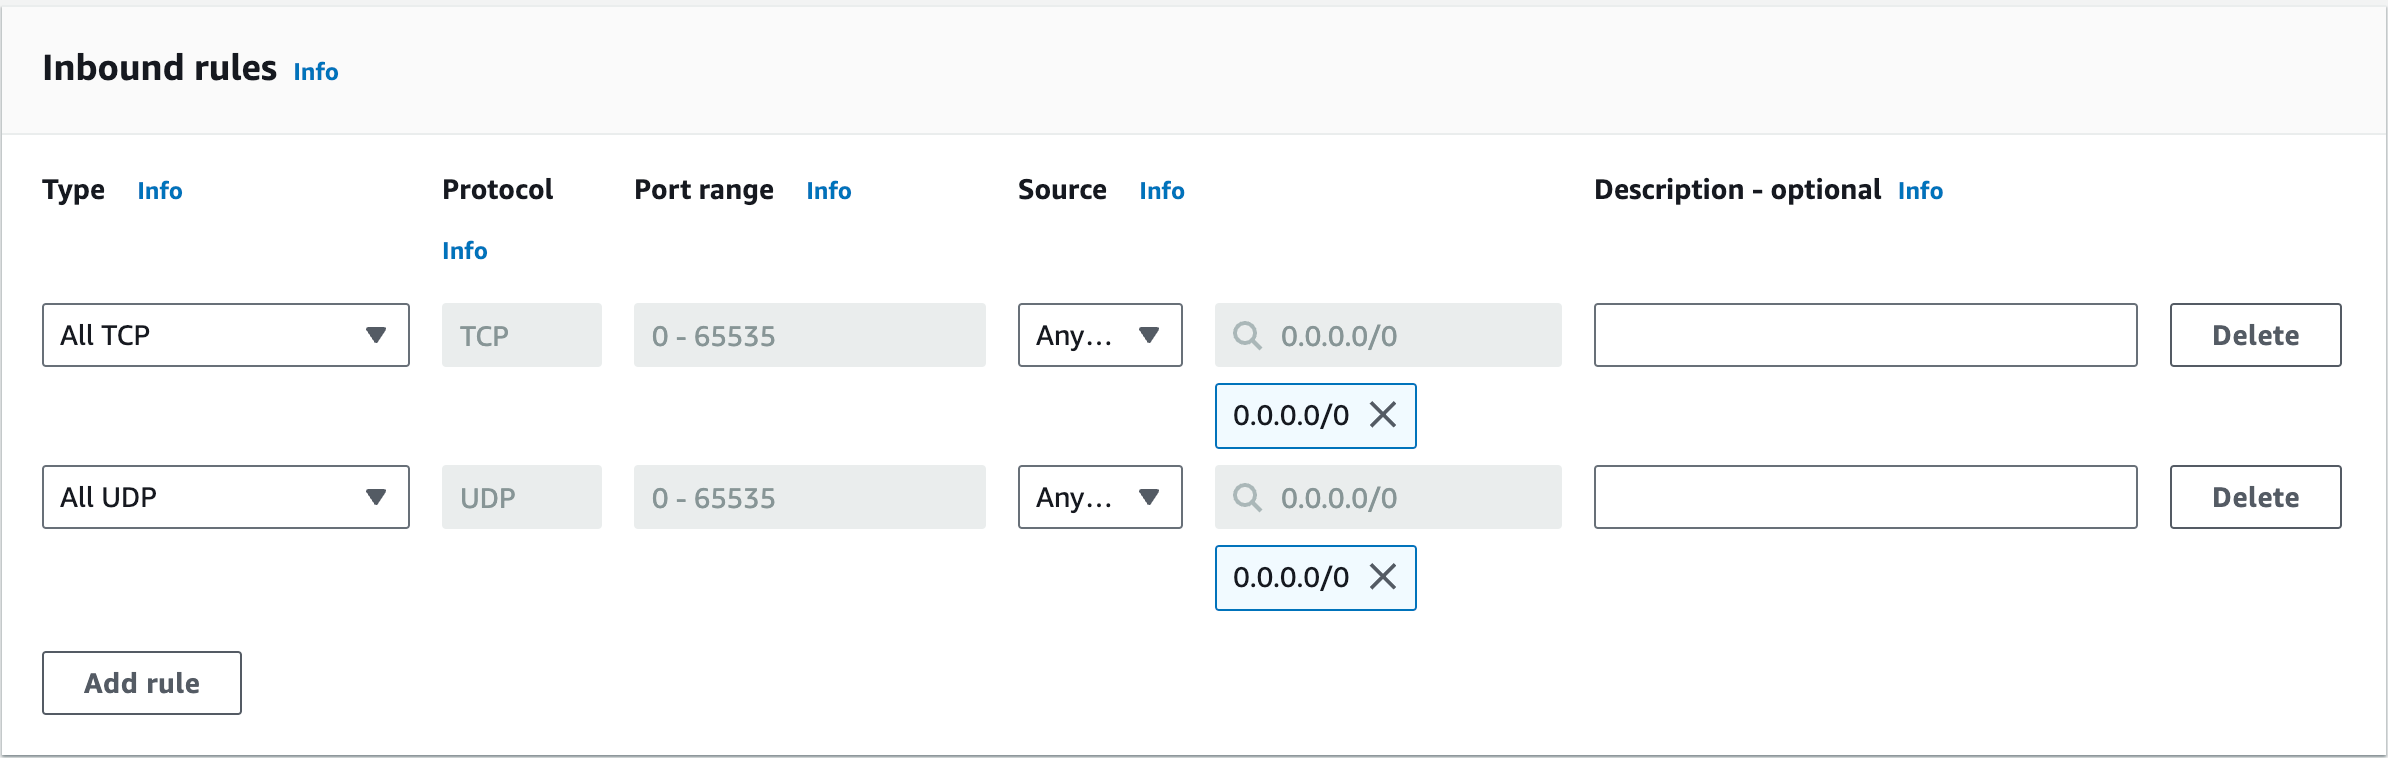
レコードを追加し、Type で HTTPS を、Destination で Anywhere-IPv4 を選択するか、Destination ドロップダウン右側のテキストボックスにアクセスを許可する CIDR ブロックを入力します。
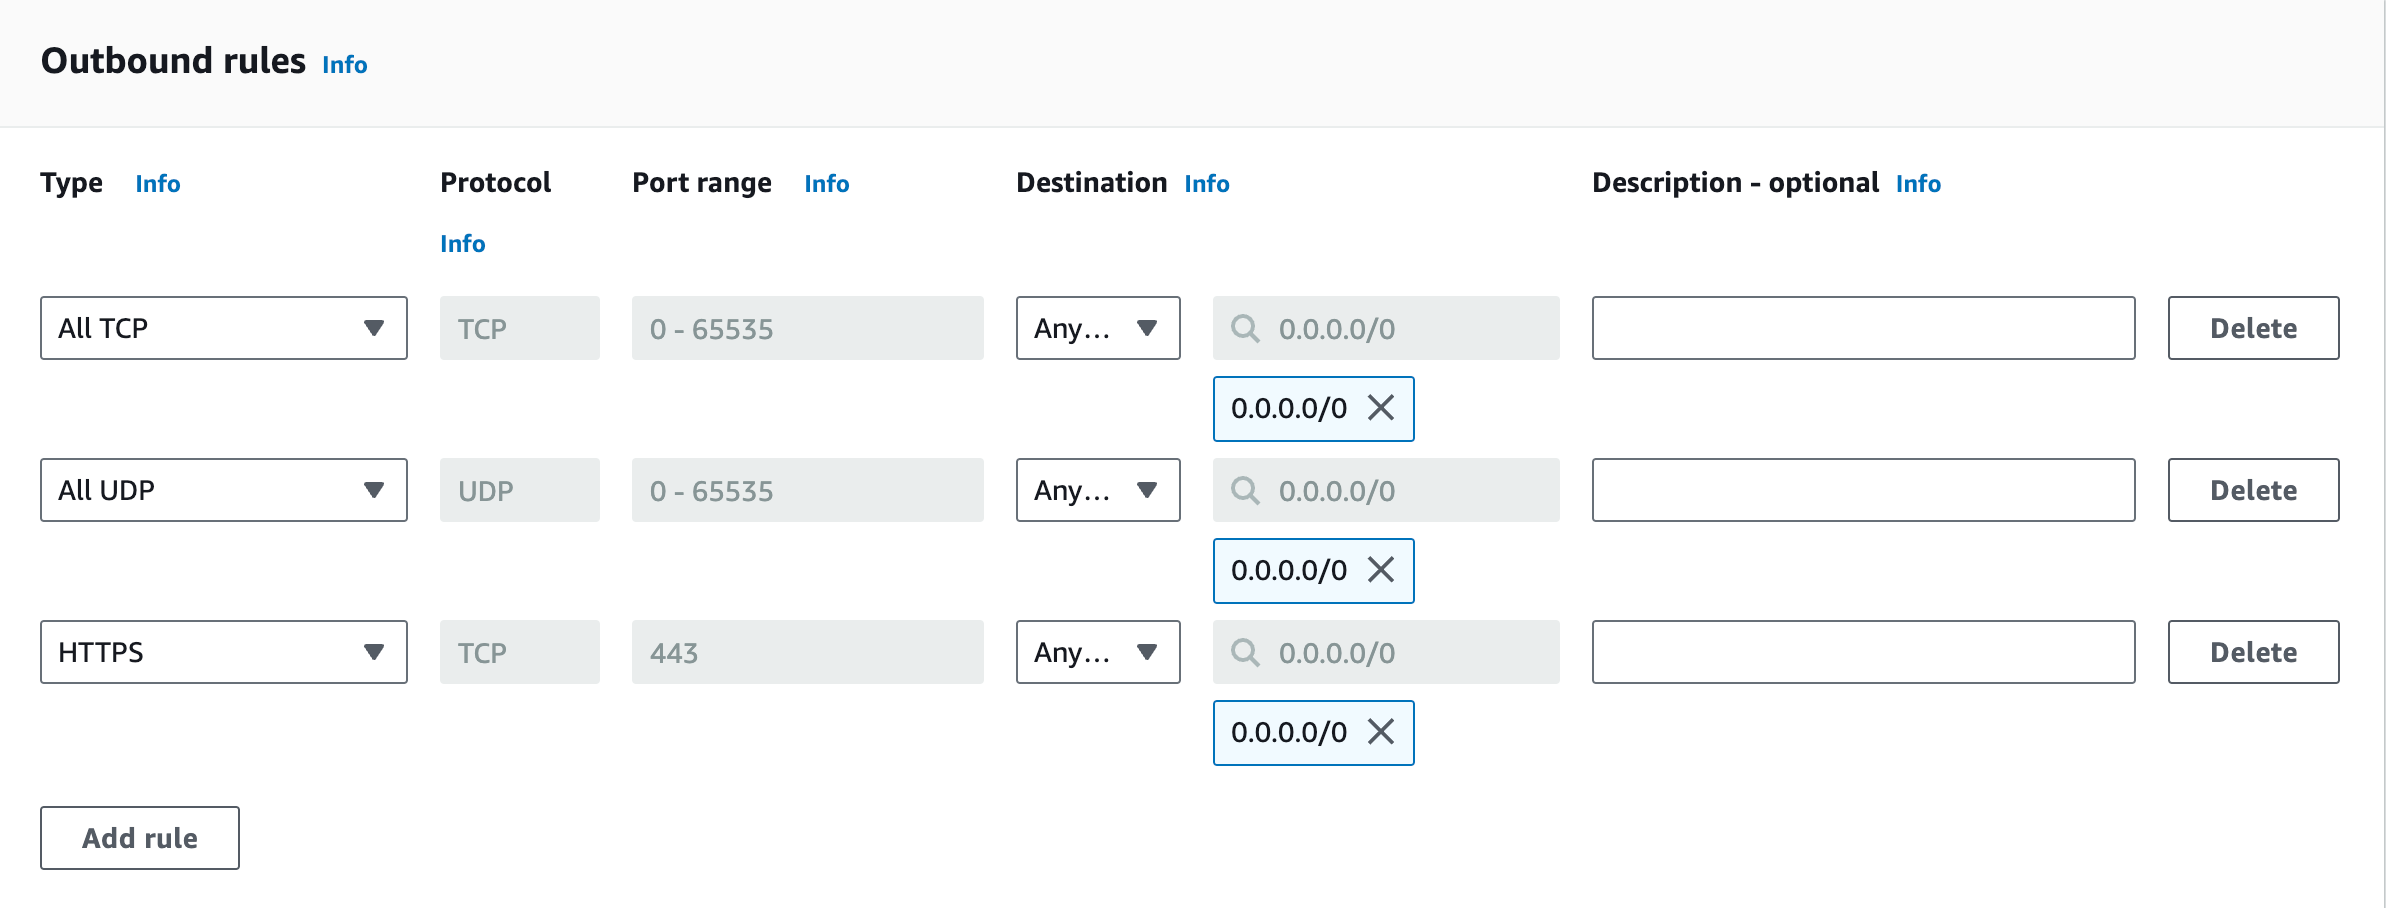
Tags セクションで、以下のスクリーンショットのようにキーと値のペアを追加します。
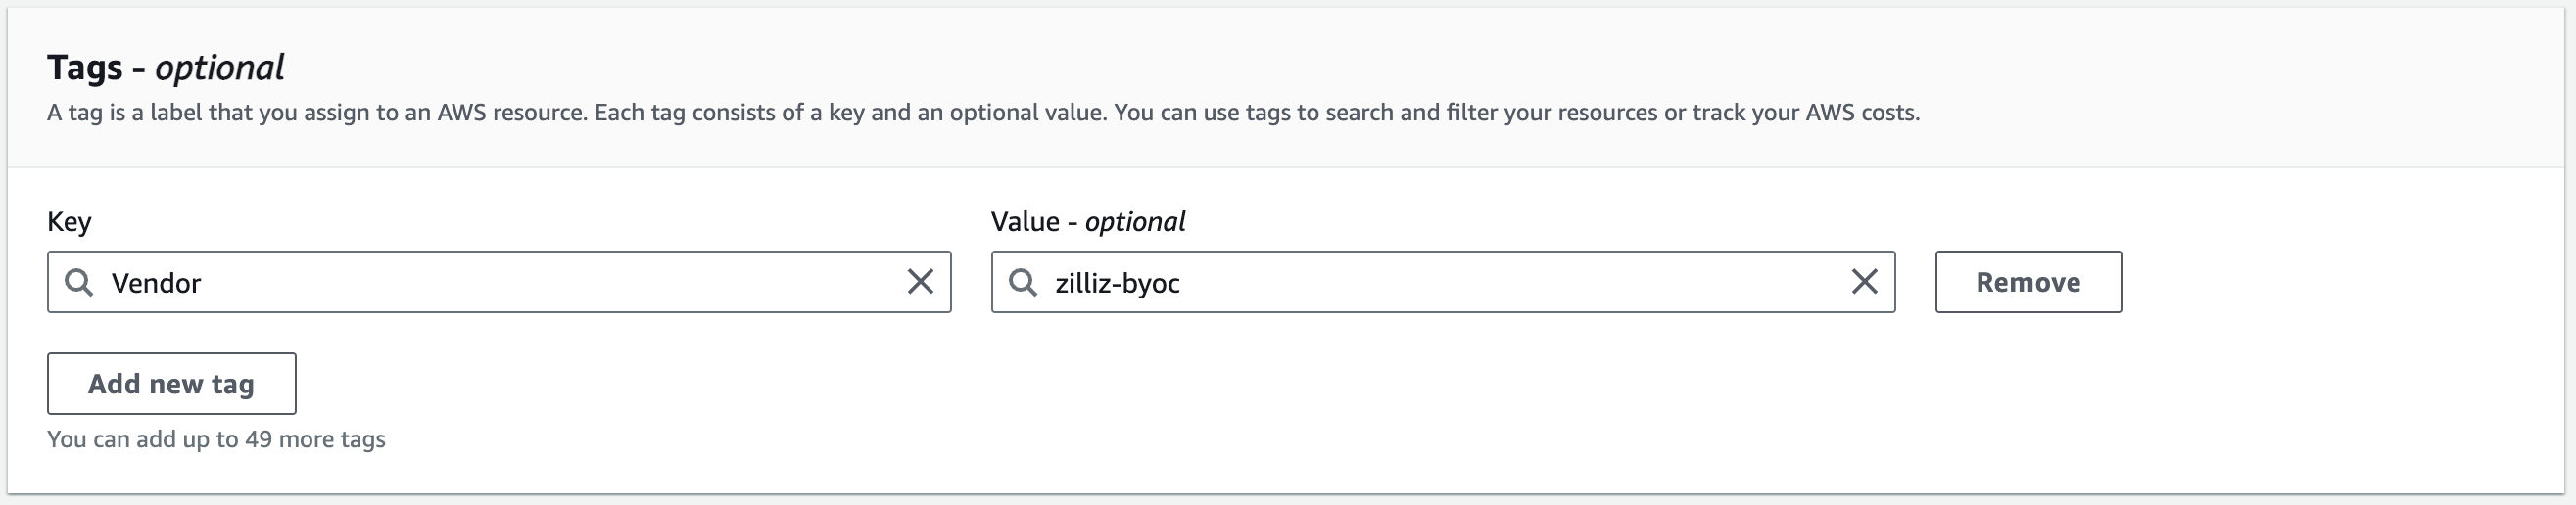
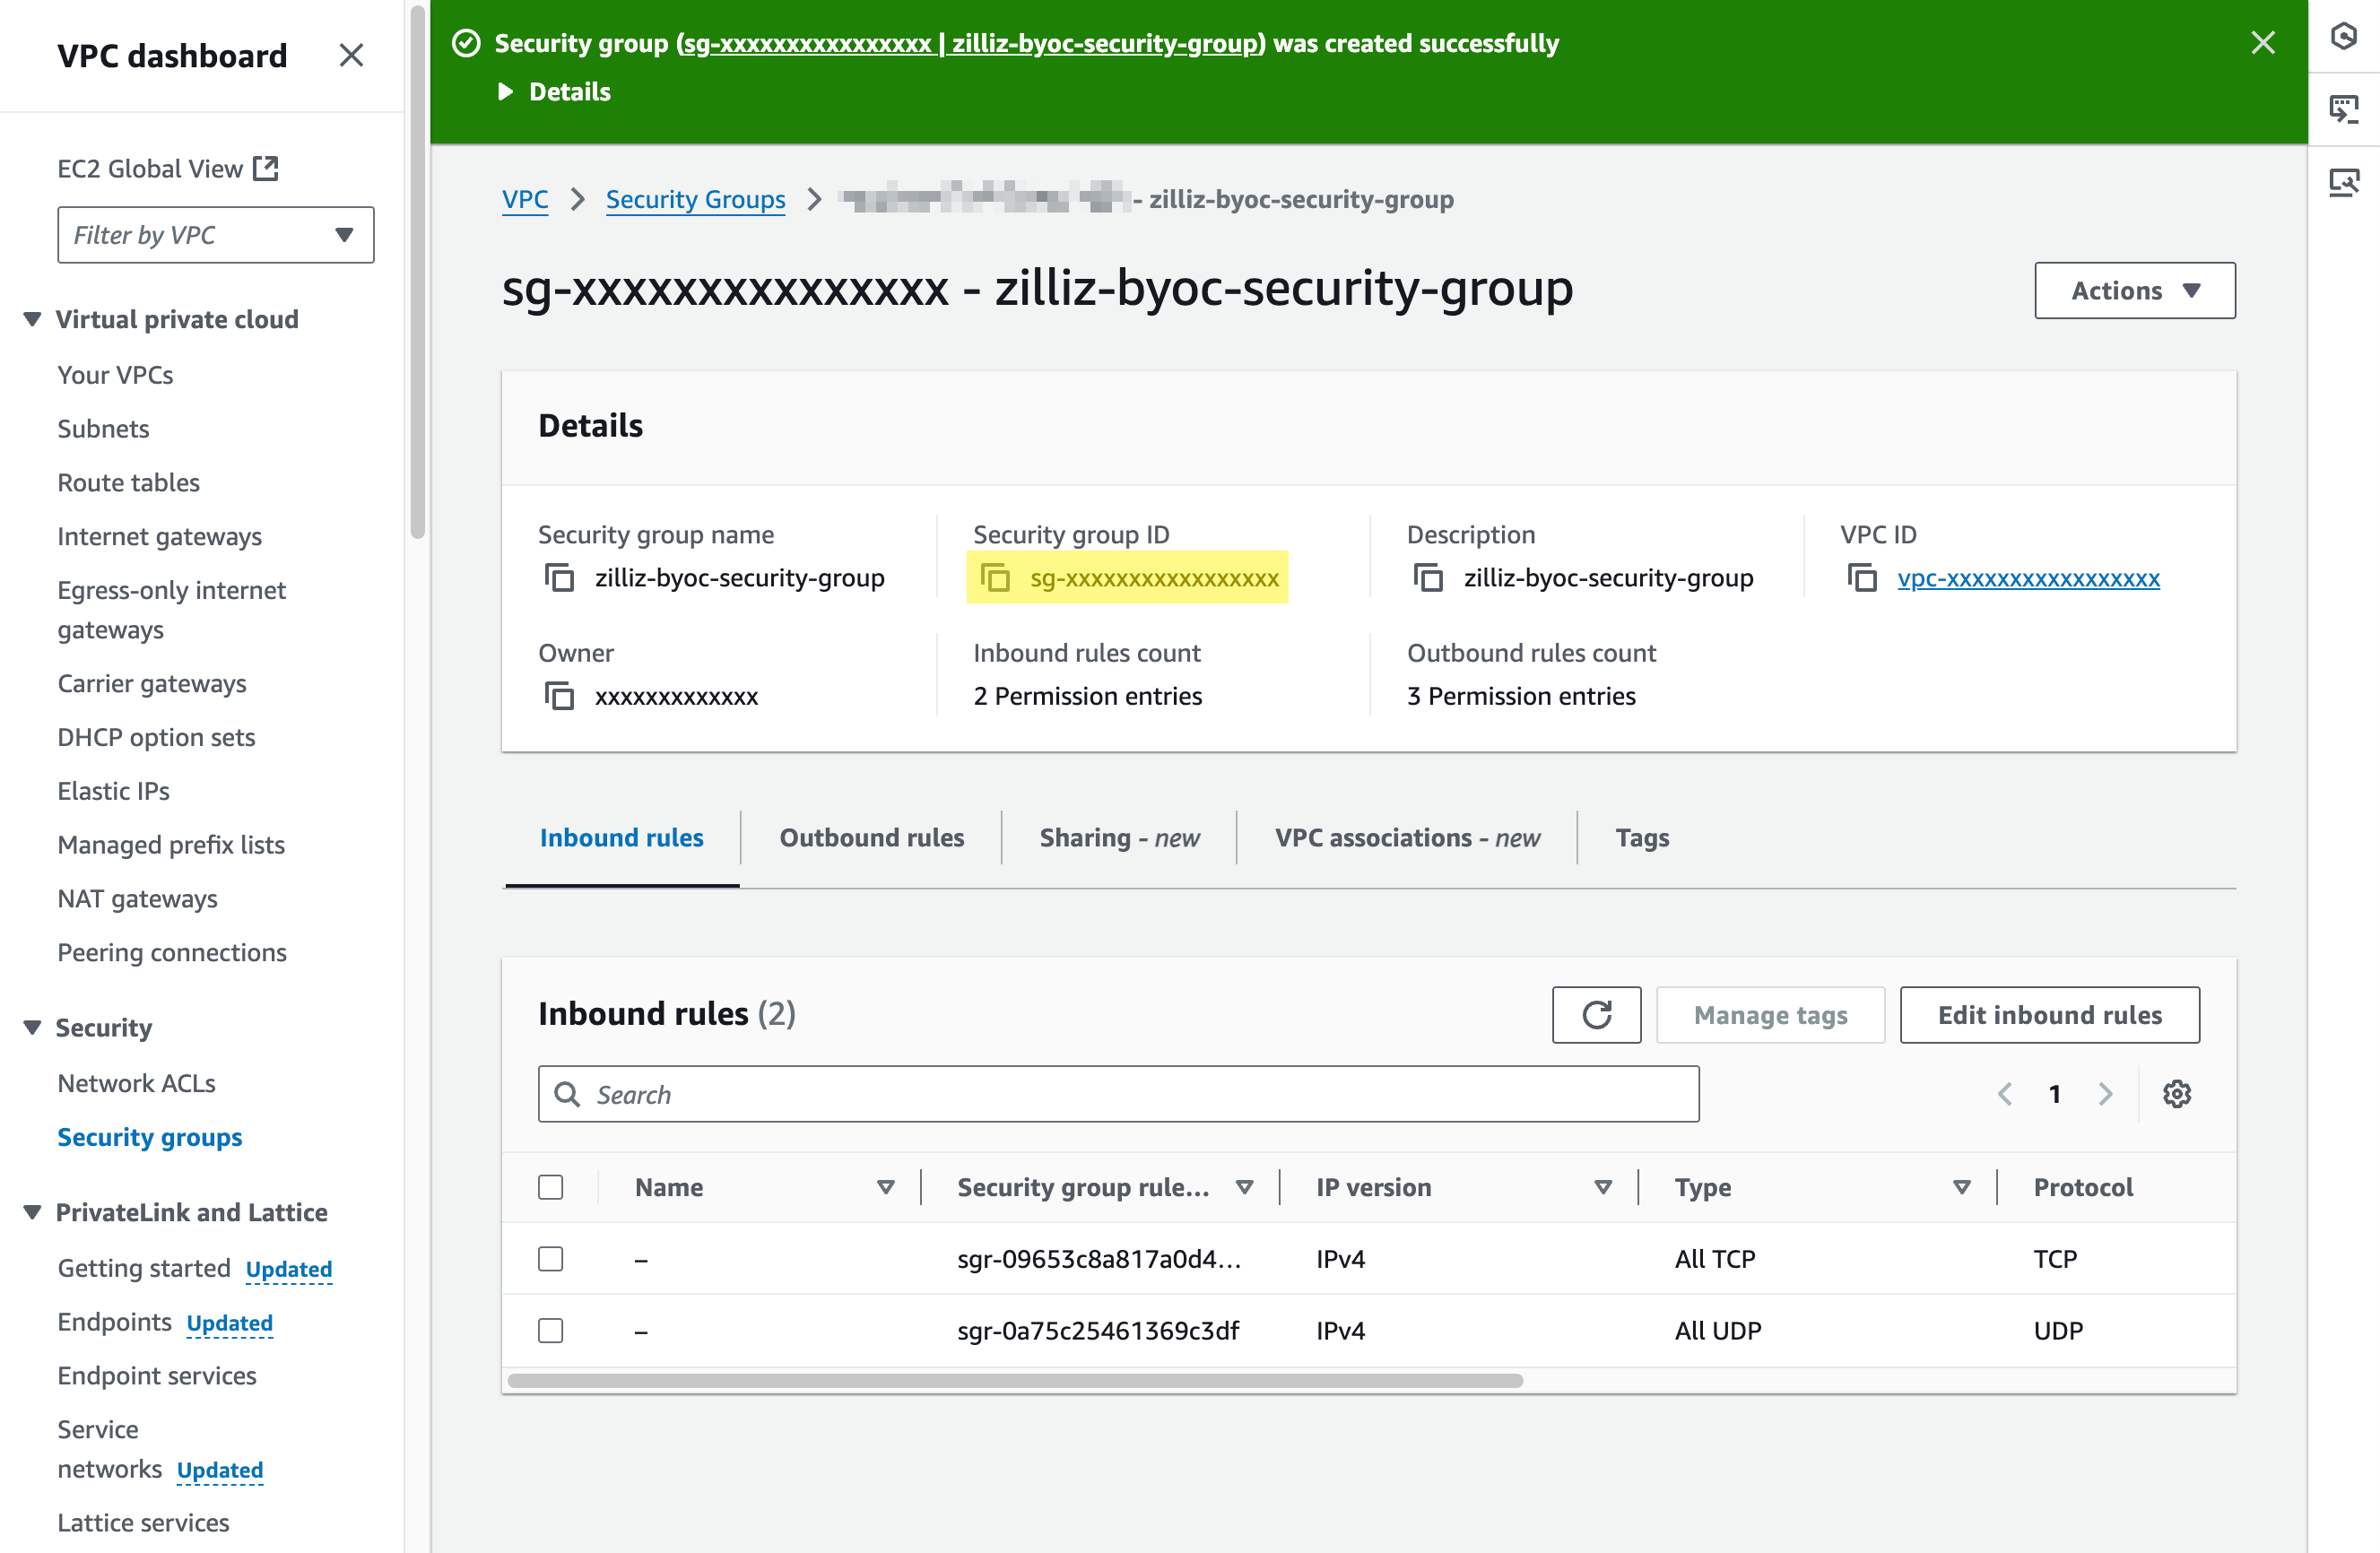
Create security group をクリックしてセキュリティグループを保存します。
セキュリティグループ ID をコピーして Zilliz Cloud に戻します。
ステップ 3: (オプション)VPC endpoint を作成する
VPC endpoint は、安全なクラスター接続リレーを確保し、Zilliz Cloud REST API へのプライベートコールを可能にします。AWS Management Console を使用して VPC endpoint を管理する方法については、AWS Management Console の AWS article Create VPC endpoints を参照するか、次の手順を使用してください。
このセクションで作成する VPC endpoint は、AWS PrivateLink のセットアップに使用されます。VPC endpoint の準備ができたら、hosted zone を作成し、いくつかの DNS レコードを追加する必要があります。
AWS の VPC dashboard に移動します。
左側のナビゲーションペインで PrivateLink and Lattice > Endpoints を見つけ、右ペイン右上の Create endpoint をクリックします。
Name tag を設定するか、空白のままにして AWS に自動生成させます。Type では Endpoint services that use NLBs and GWLBs を選択します。
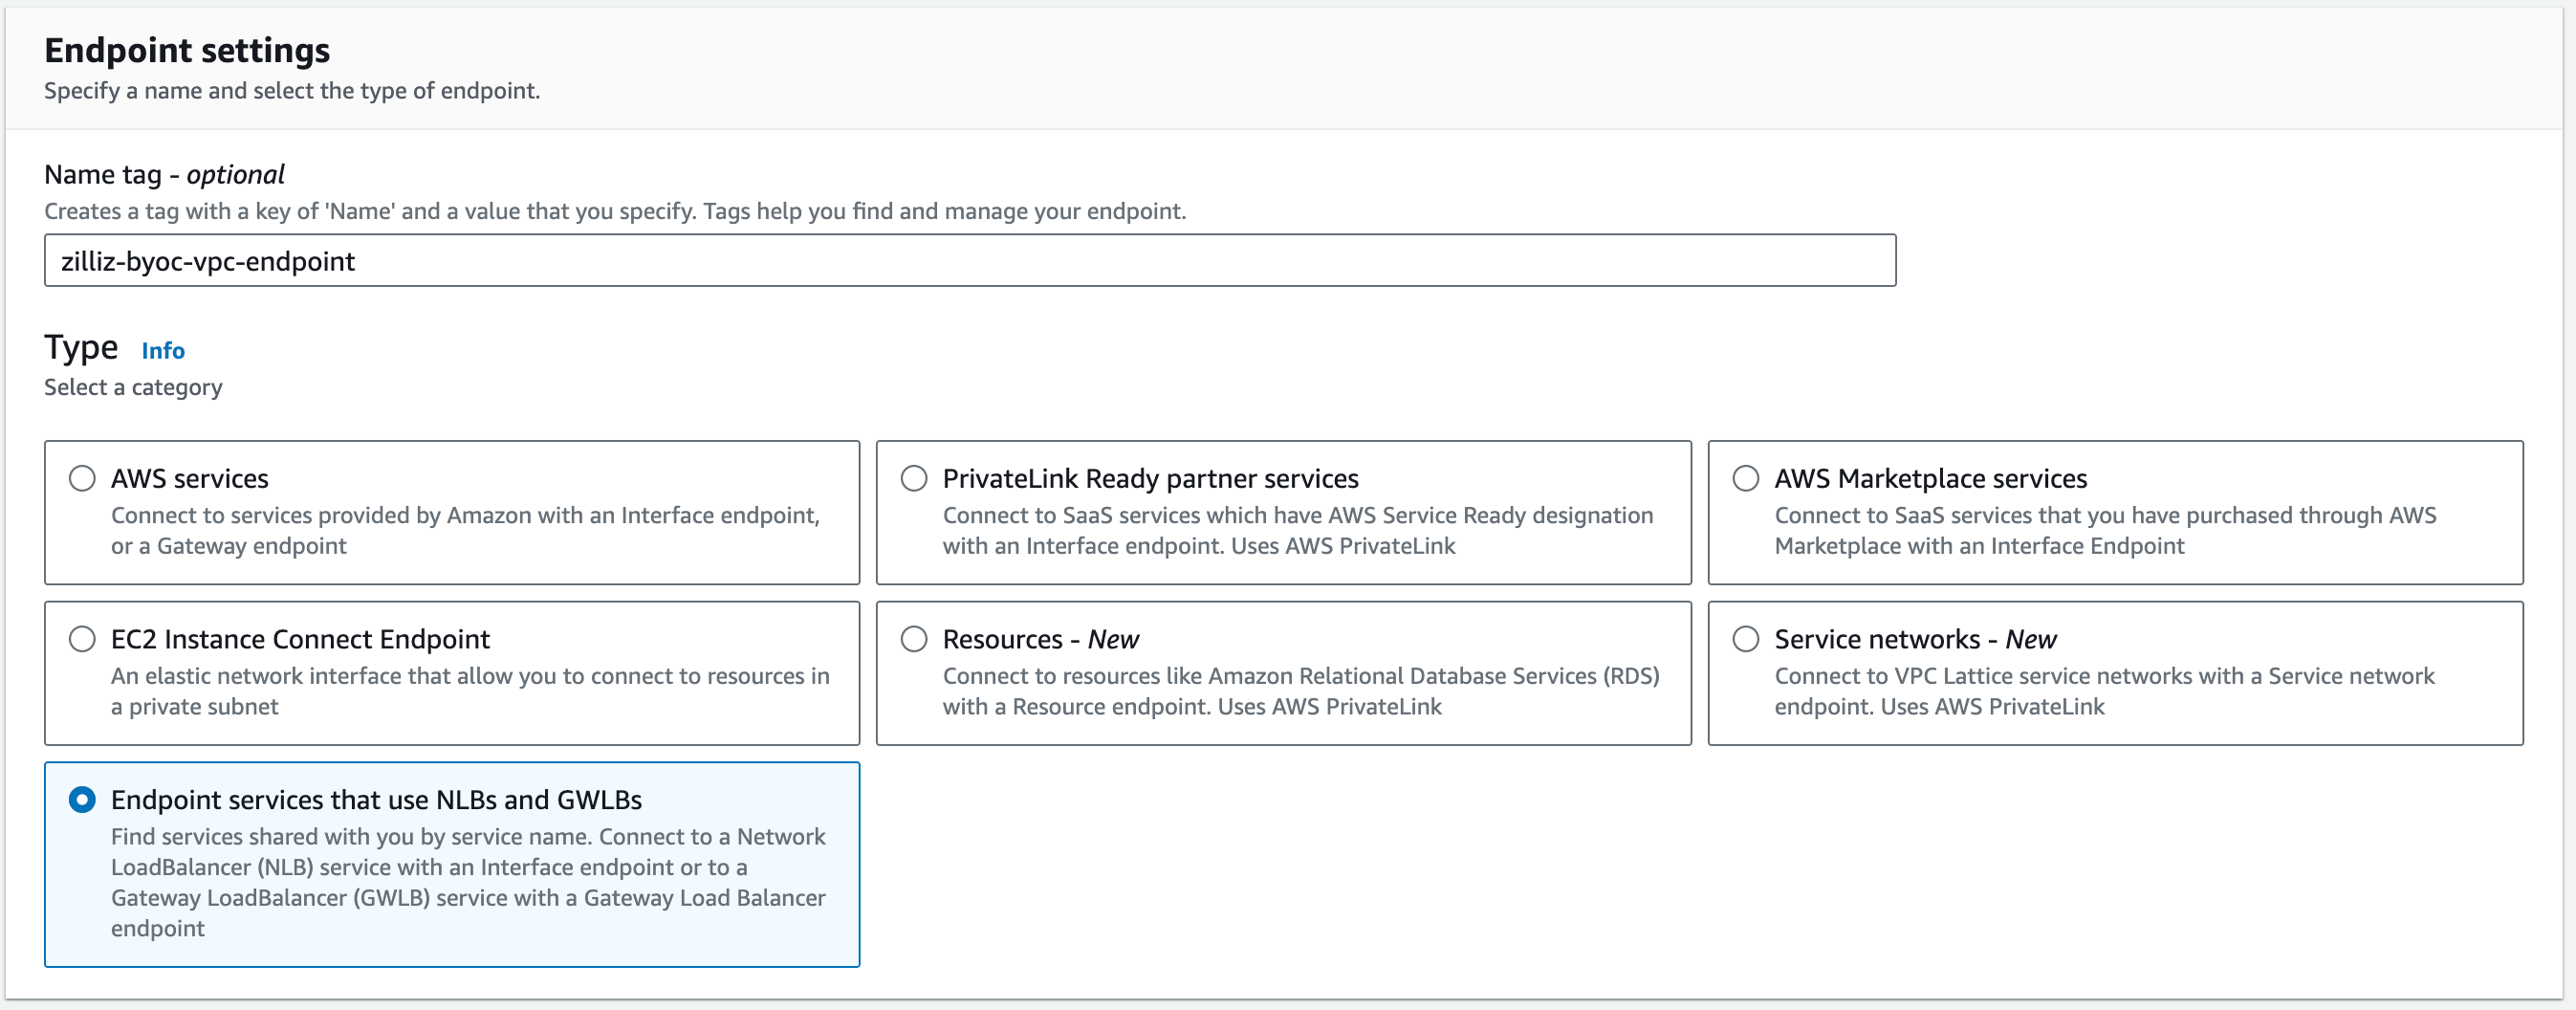
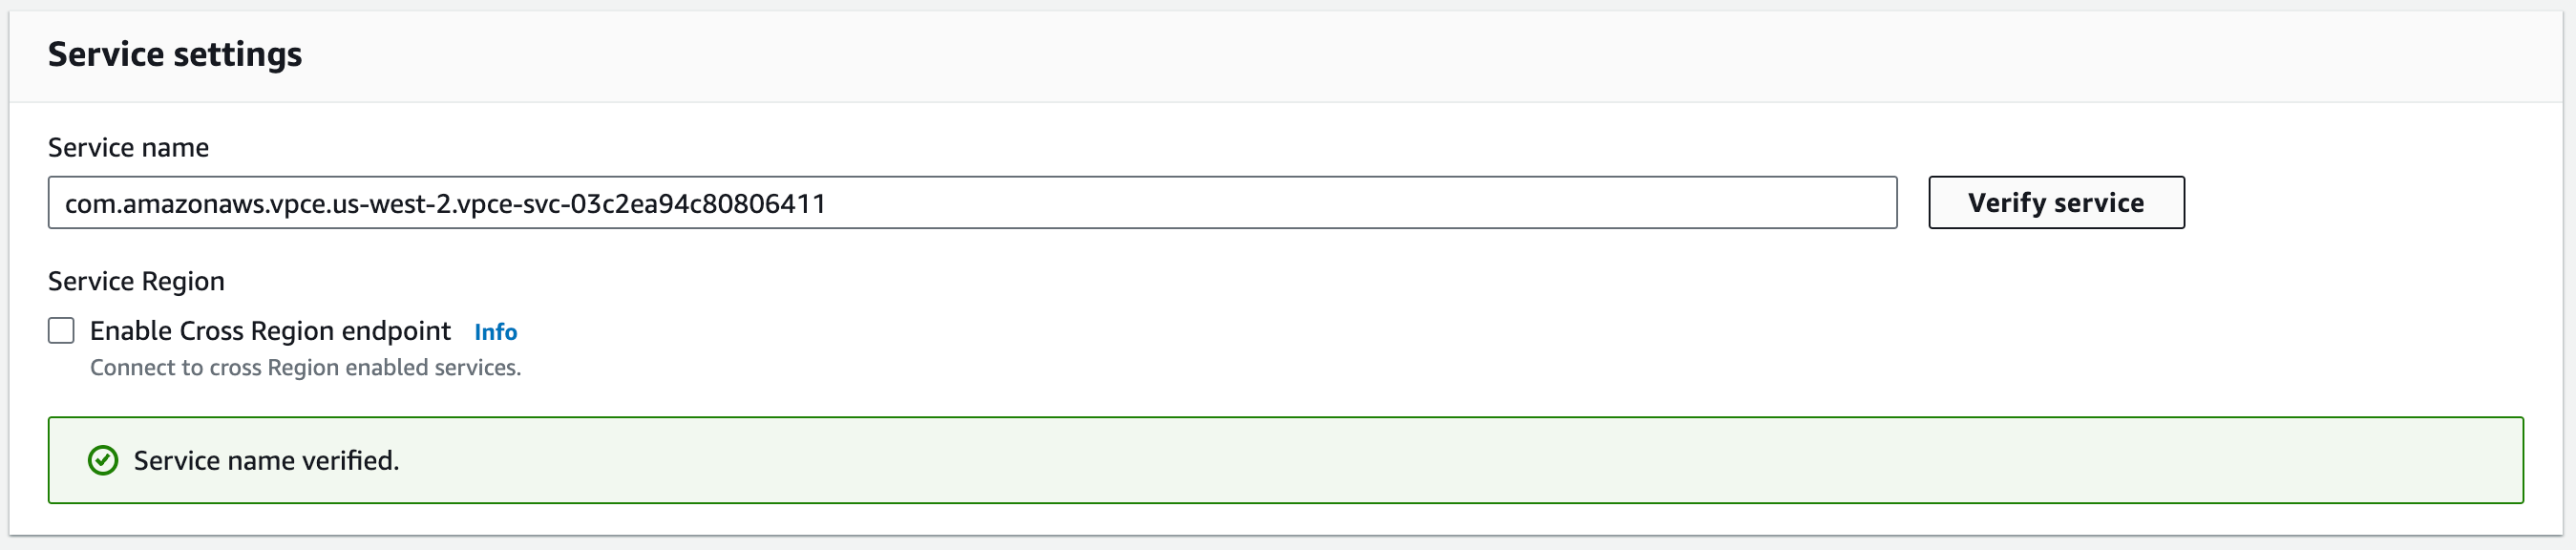
Service settings で、Service name にリージョンに対応する Zilliz Cloud VPC endpoint を入力し、Verify service をクリックします。
現在利用可能なクラウドリージョンは次の表のとおりです。お使いのクラウドリージョンが表にない場合は、support@zilliz.com までお問い合わせください。
| AWS Region | Location | Zilliz Cloud VPC endpoint |
|---|---|---|
| us-west-2 | Oregon | com.amazonaws.vpce.us-west-2.vpce-svc-0654fb016640c364a |
| eu-central-1 | Frankfurt | com.amazonaws.vpce.eu-central-1.vpce-svc-0d5ce1ec4decbc7df |
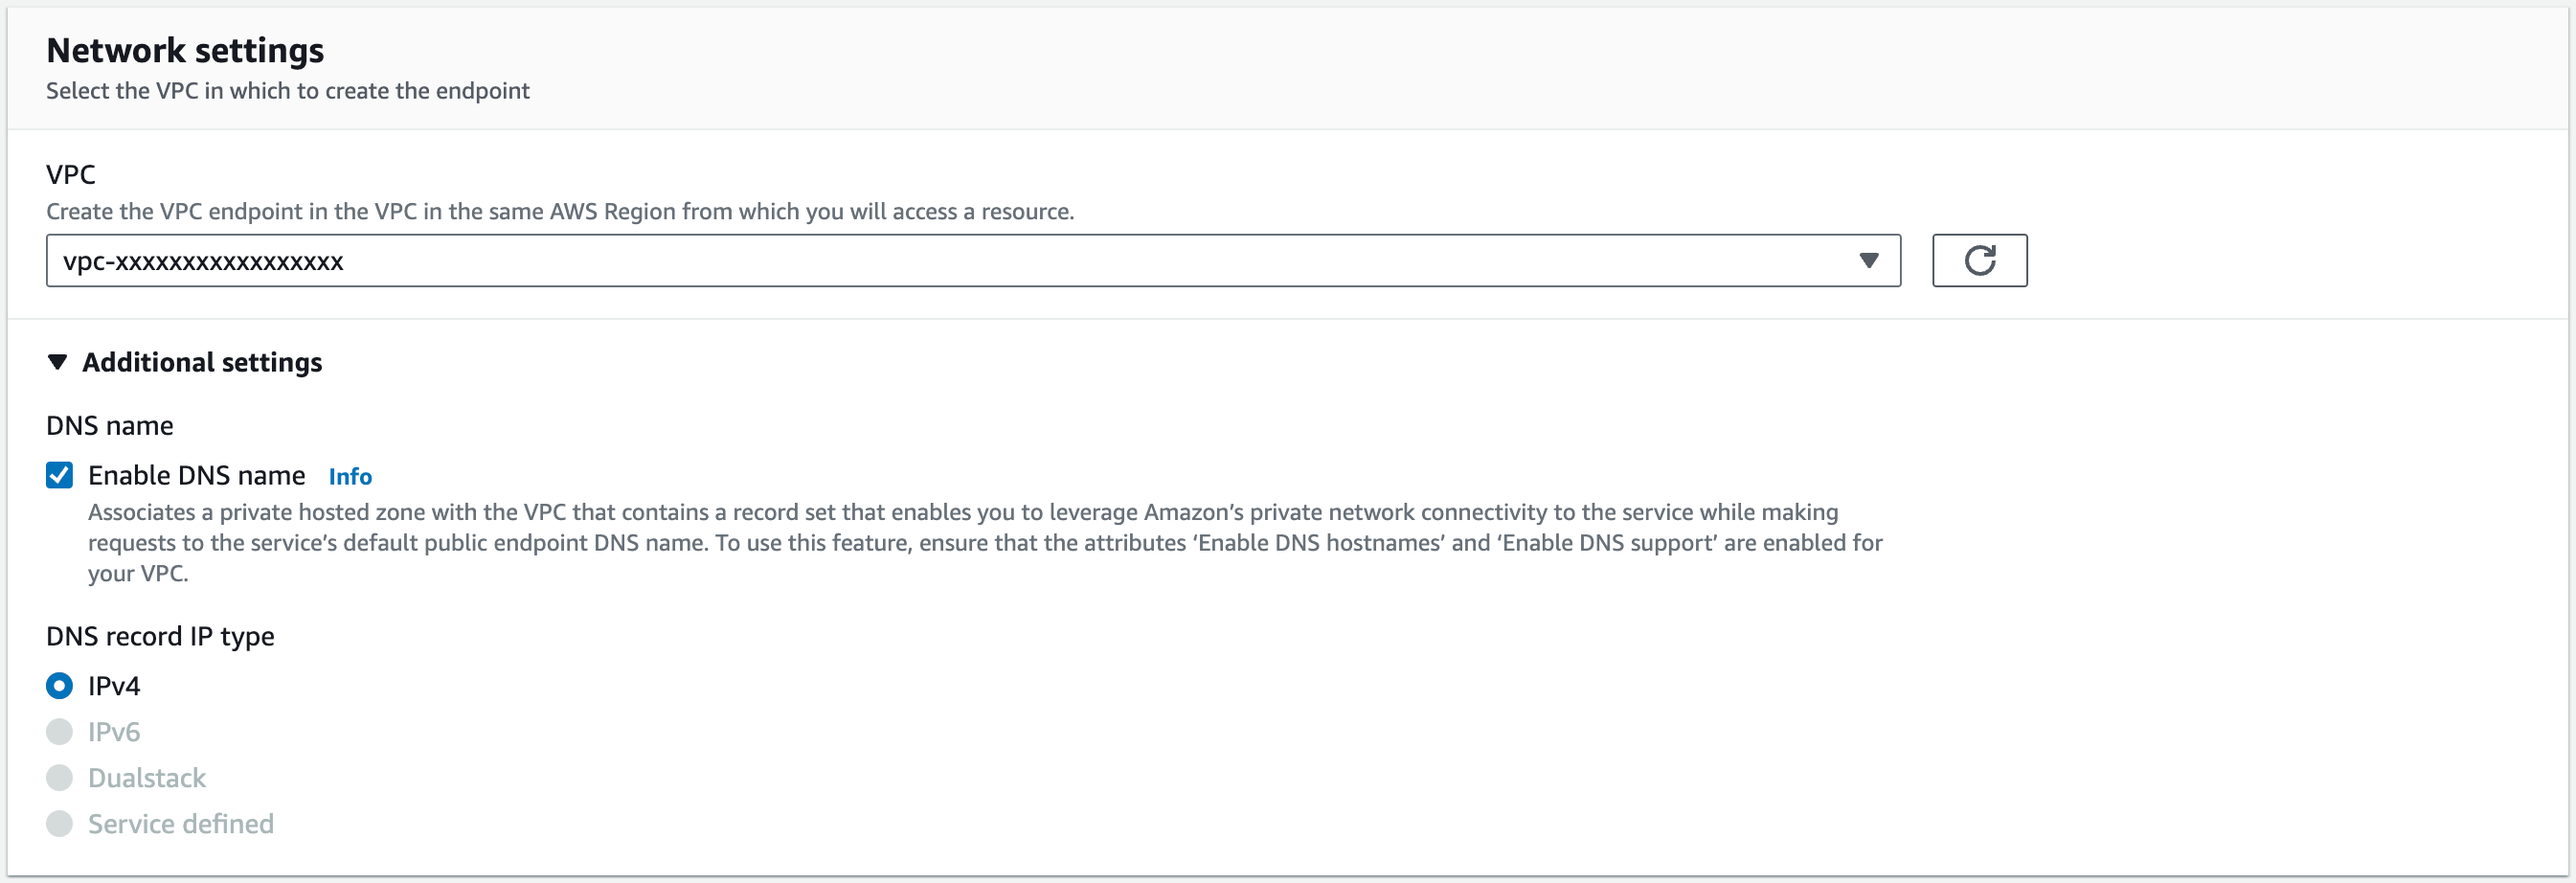
Network settings で、上で作成した VPC を選択し、Enable DNS name を選択します。
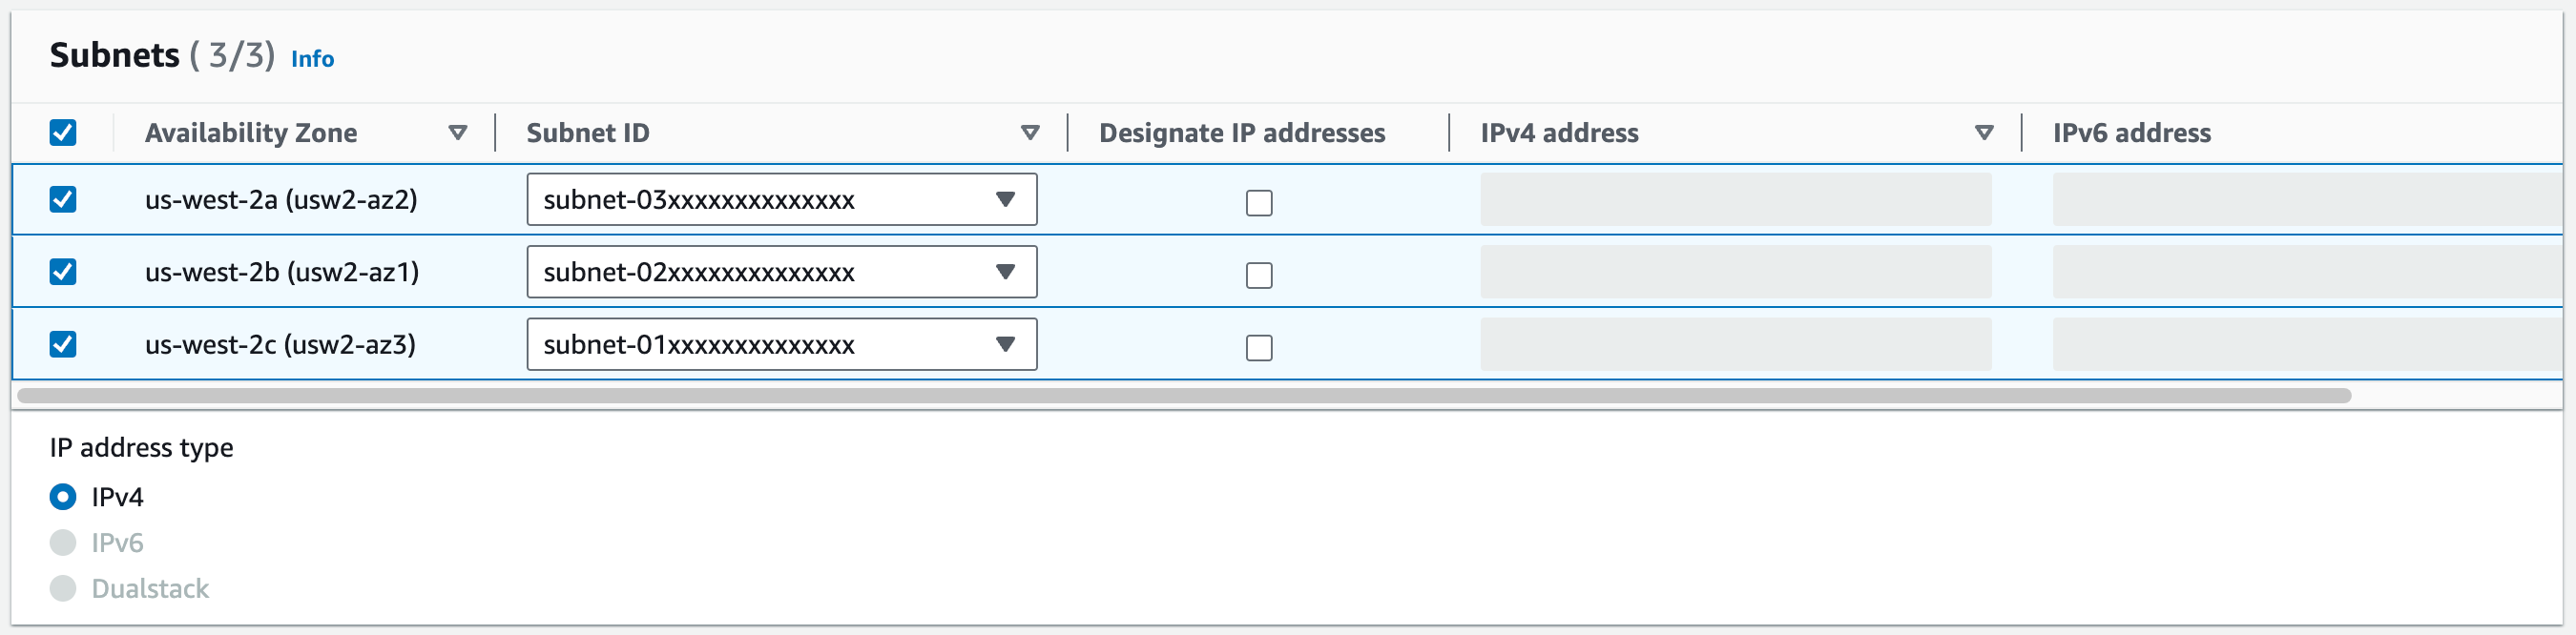
Subnet で、VPC と一緒に作成したプライベートサブネット を選択します。
Security groups で、上で作成したセキュリティグループ を選択します。
Create endpoint をクリックして上記の設定を保存します。
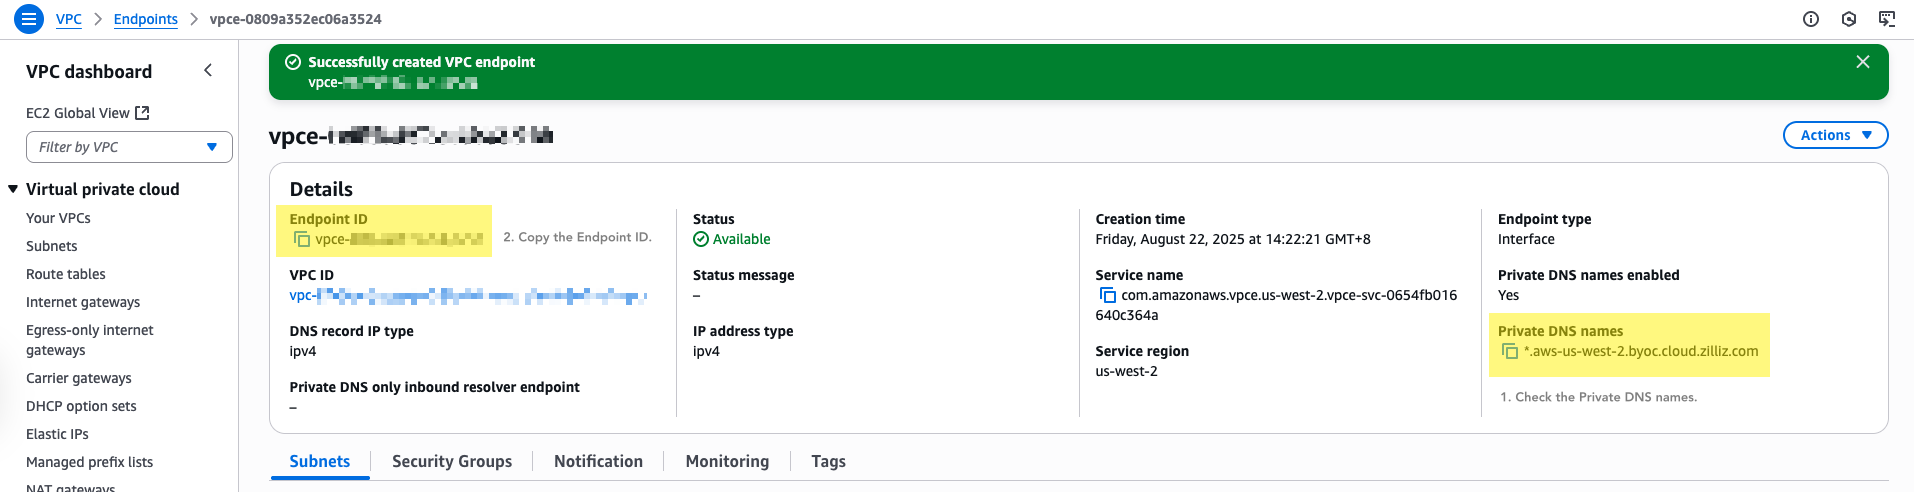
Endpoints リストで作成した VPC endpoint ID をクリックし、その詳細を表示します。
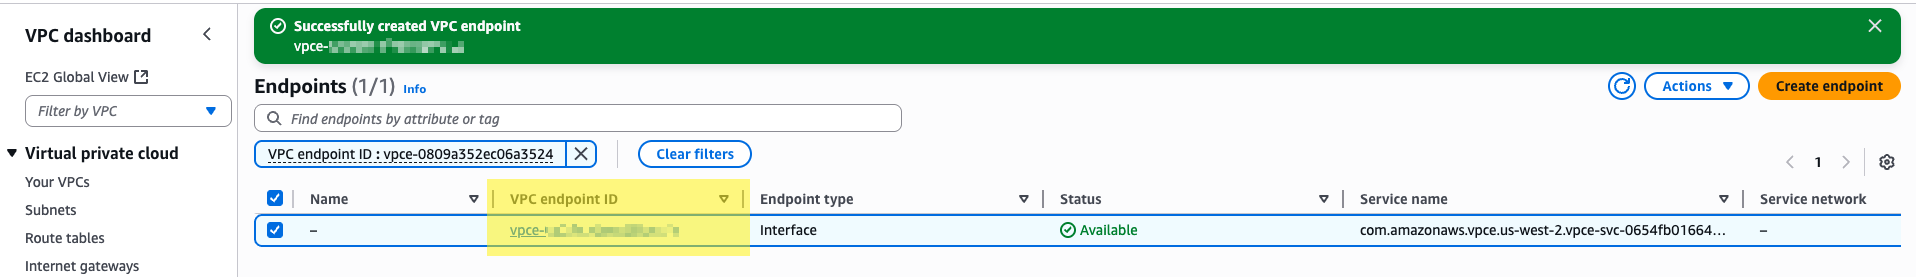
Private DNS names の値が *.aws-{region}.byoc.cloud.zilliz.com に似ているか確認します。
-
その場合は、Endpoint ID をコピーして Zilliz Cloud コンソールに貼り付けます。
-
そうでない場合は、設定を確認し、必要な変更を行ってください。
ステップ 4: VPC 情報を Zilliz Cloud に送信する
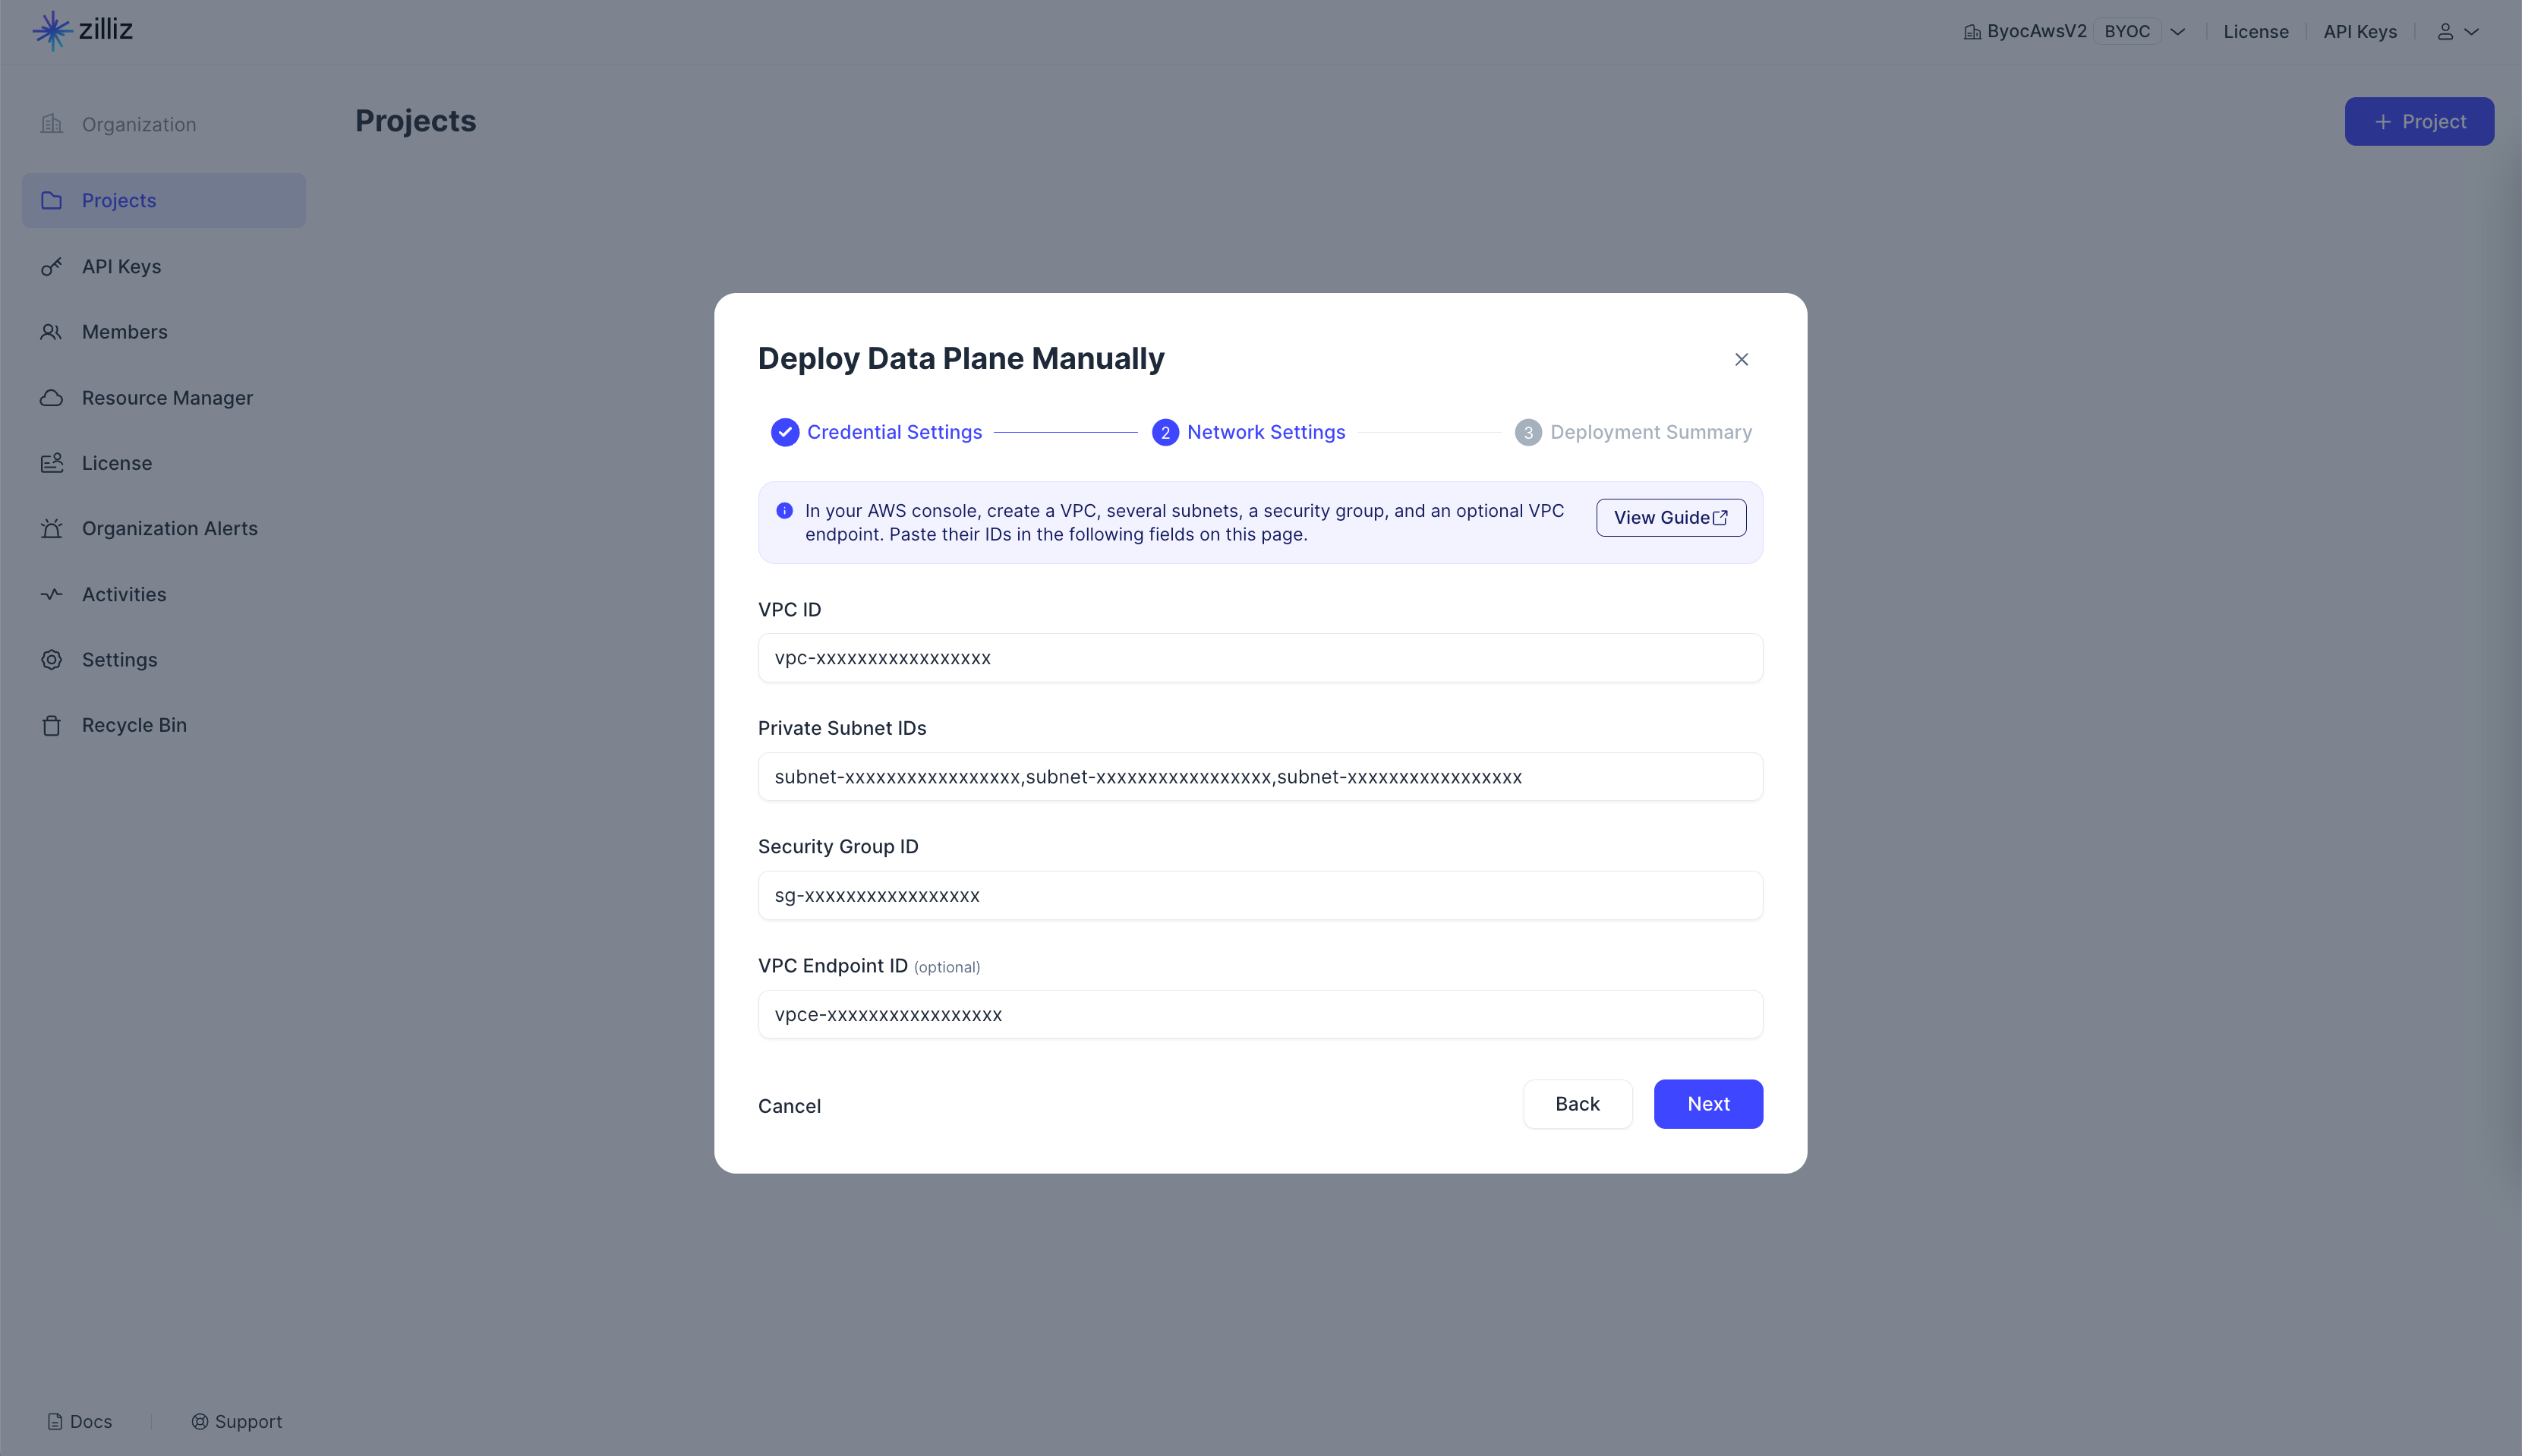
AWS で上記の手順を完了したら、Zilliz Cloud に戻り、Network settings に VPC ID、サブネット ID、セキュリティグループ ID、およびオプションの VPC endpoint ID を入力し、Next をクリックしてプロジェクト全体のデプロイプロセスの概要を表示します。すべてが想定どおりに設定されている場合は、Deploy をクリックしてプロセスを開始します。