AWS に BYOC をデプロイする
このページでは、Zilliz Cloud コンソールとカスタム AWS 設定を使用して、AWS Virtual Private Cloud (VPC) 内に完全マネージドの Bring-Your-Own-Cloud (BYOC) データプレーンを手動で作成する方法について説明します。
-
Zilliz BYOC は現在 General Availability で提供されています。アクセス方法および実装の詳細については、Zilliz Cloud sales にお問い合わせください。
-
このガイドでは、AWS コンソール上で必要なリソースを段階的に作成する方法を示します。Terraform スクリプトを使用してインフラストラクチャをプロビジョニングする場合は、Terraform Provider を参照してください。
事前準備
- BYOC 組織のオーナーであること。
手順
AWS に BYOC をデプロイするには、Zilliz Cloud が、カスタマー管理の VPC 内にある S3 バケットおよび EKS クラスターにアクセスできるよう、お客様に代わって特定のロールを引き受ける必要があります。そのため、Zilliz Cloud は、これらのインフラストラクチャリソースにアクセスするために必要なロールとともに、S3 バケット、EKS クラスター、および VPC に関する情報を収集する必要があります。
BYOC 組織内で、Create Project ボタンをクリックしてデプロイを開始します。
ステップ 1: プロジェクトを作成する
このステップでは、プロジェクト名を設定し、クラウドプロバイダーとリージョン、および初期プロジェクトサイズを決定し、Zilliz Cloud がプロジェクトを作成してデータプレーンをデプロイする方法を選択する必要があります。
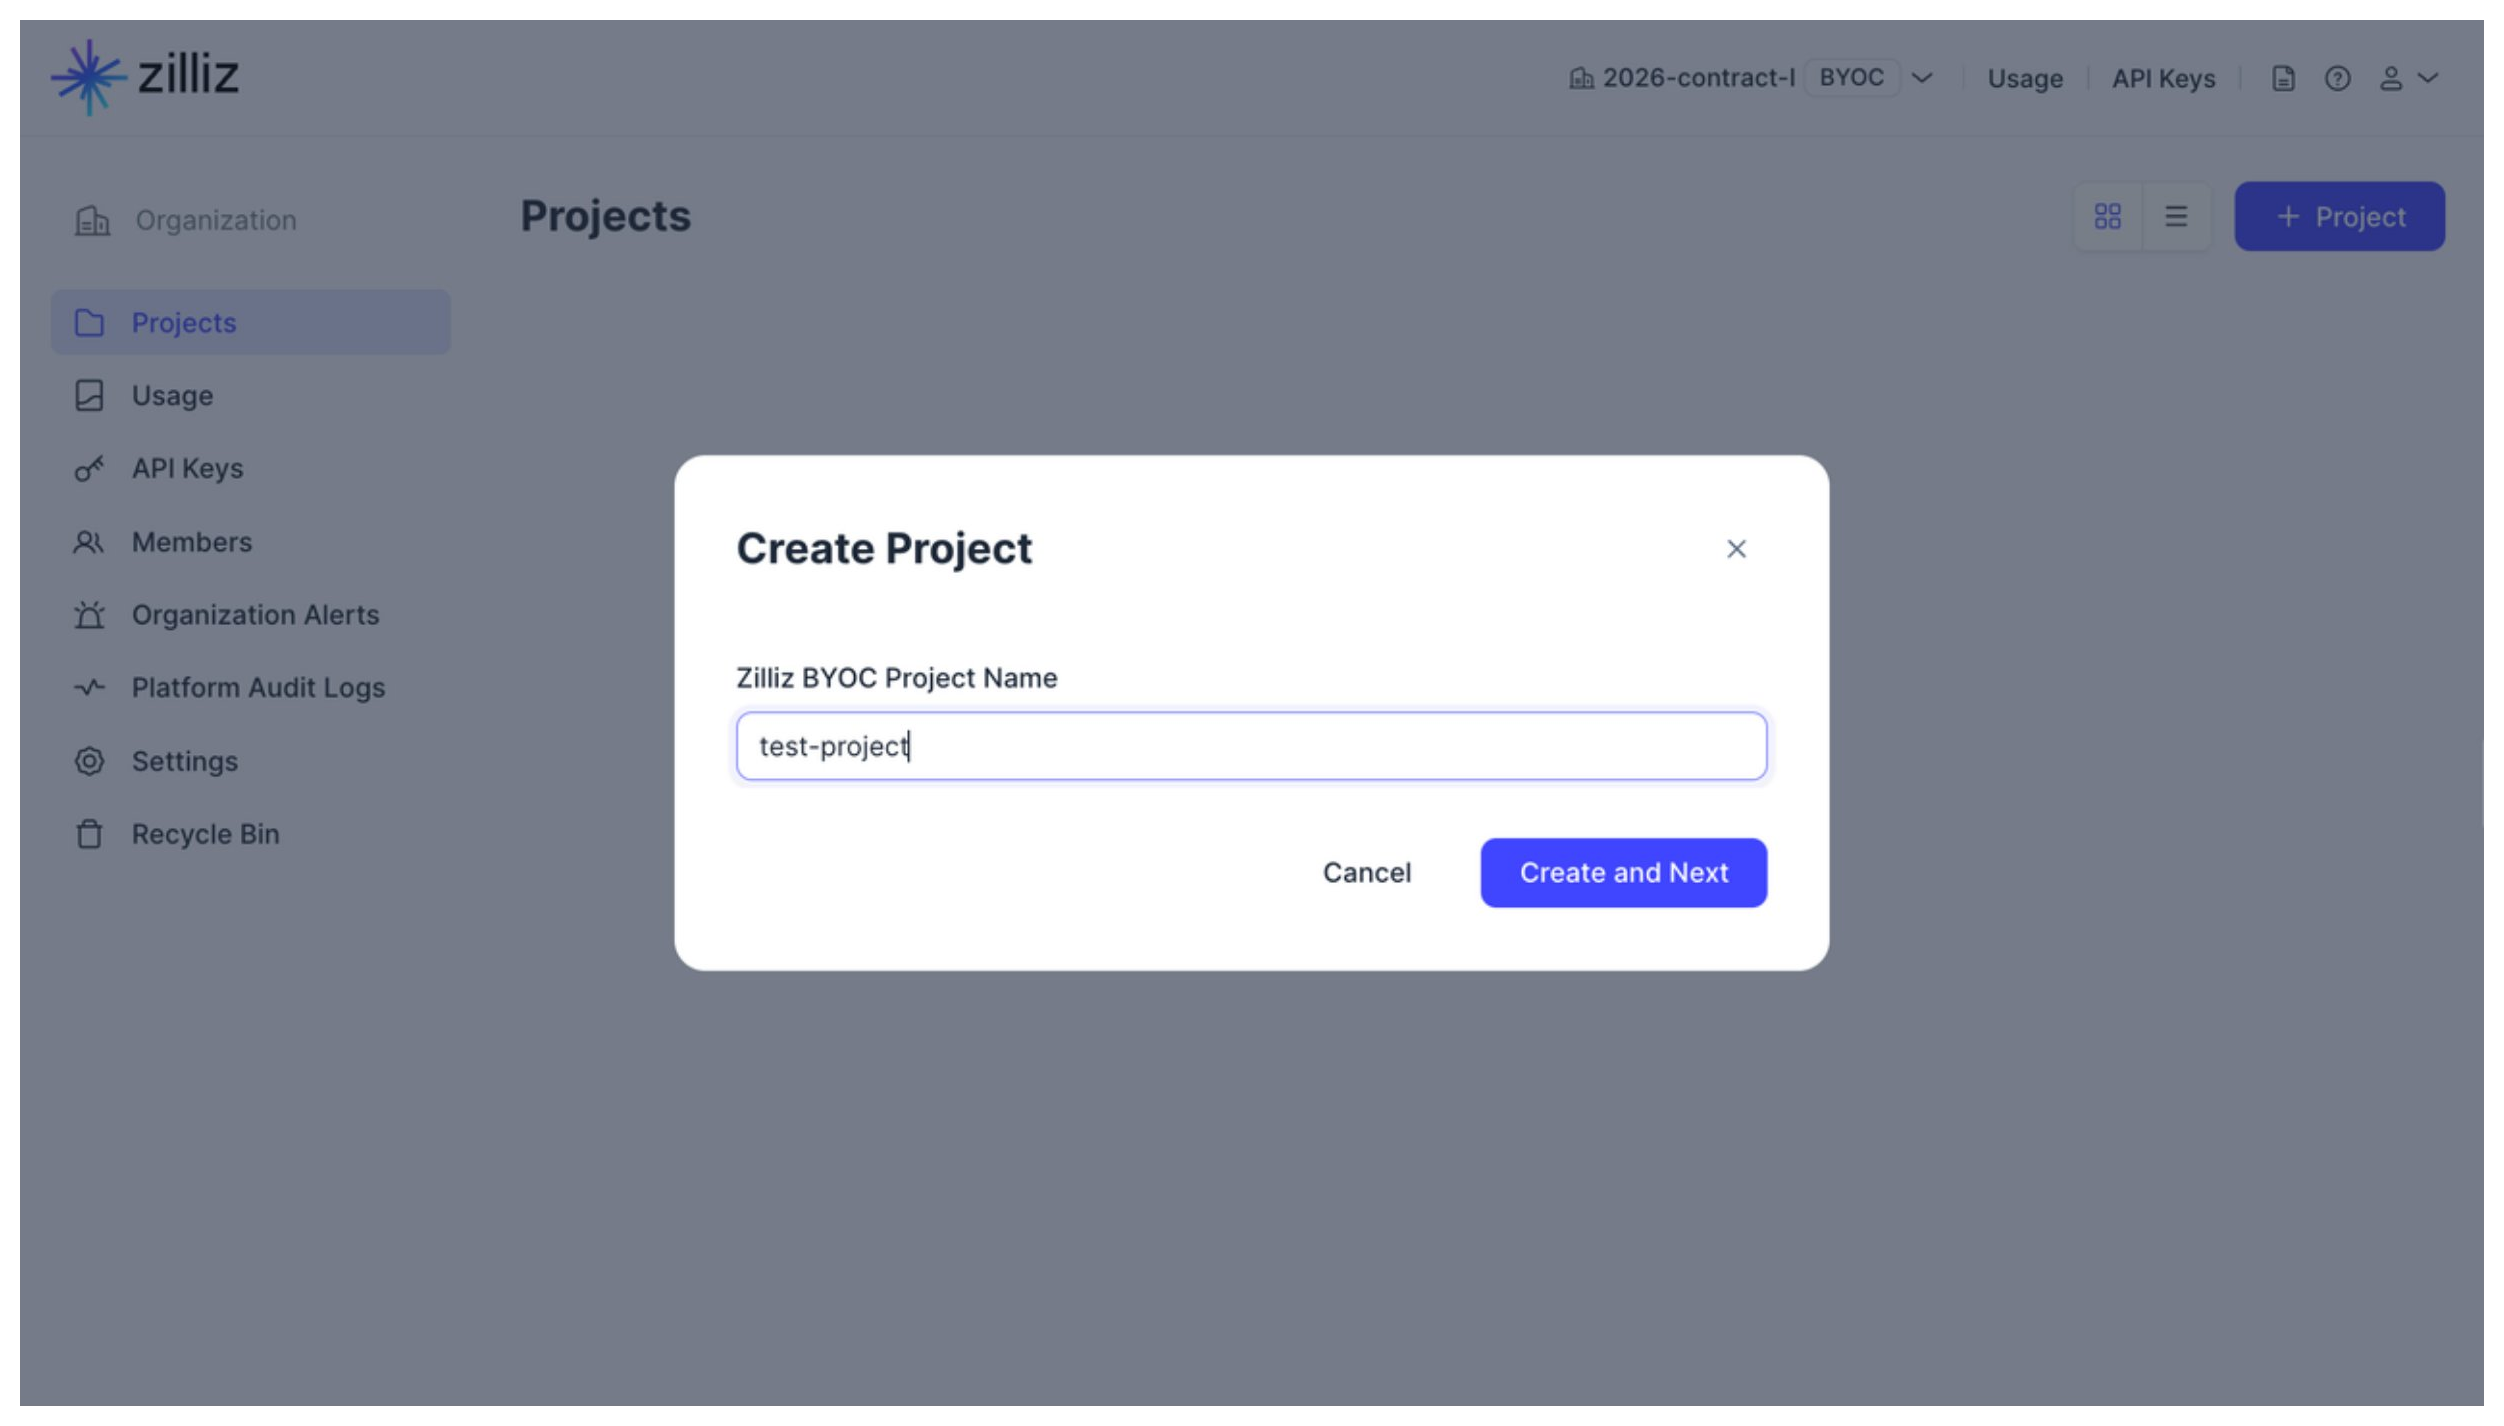
Zilliz BYOC Project Name を設定し、Create and Next をクリックします。プロジェクトはこのステップの最後に作成され、Deploy Data Plane ダイアログボックスにリダイレクトされます。
ステップ 2: データプレーンをデプロイする
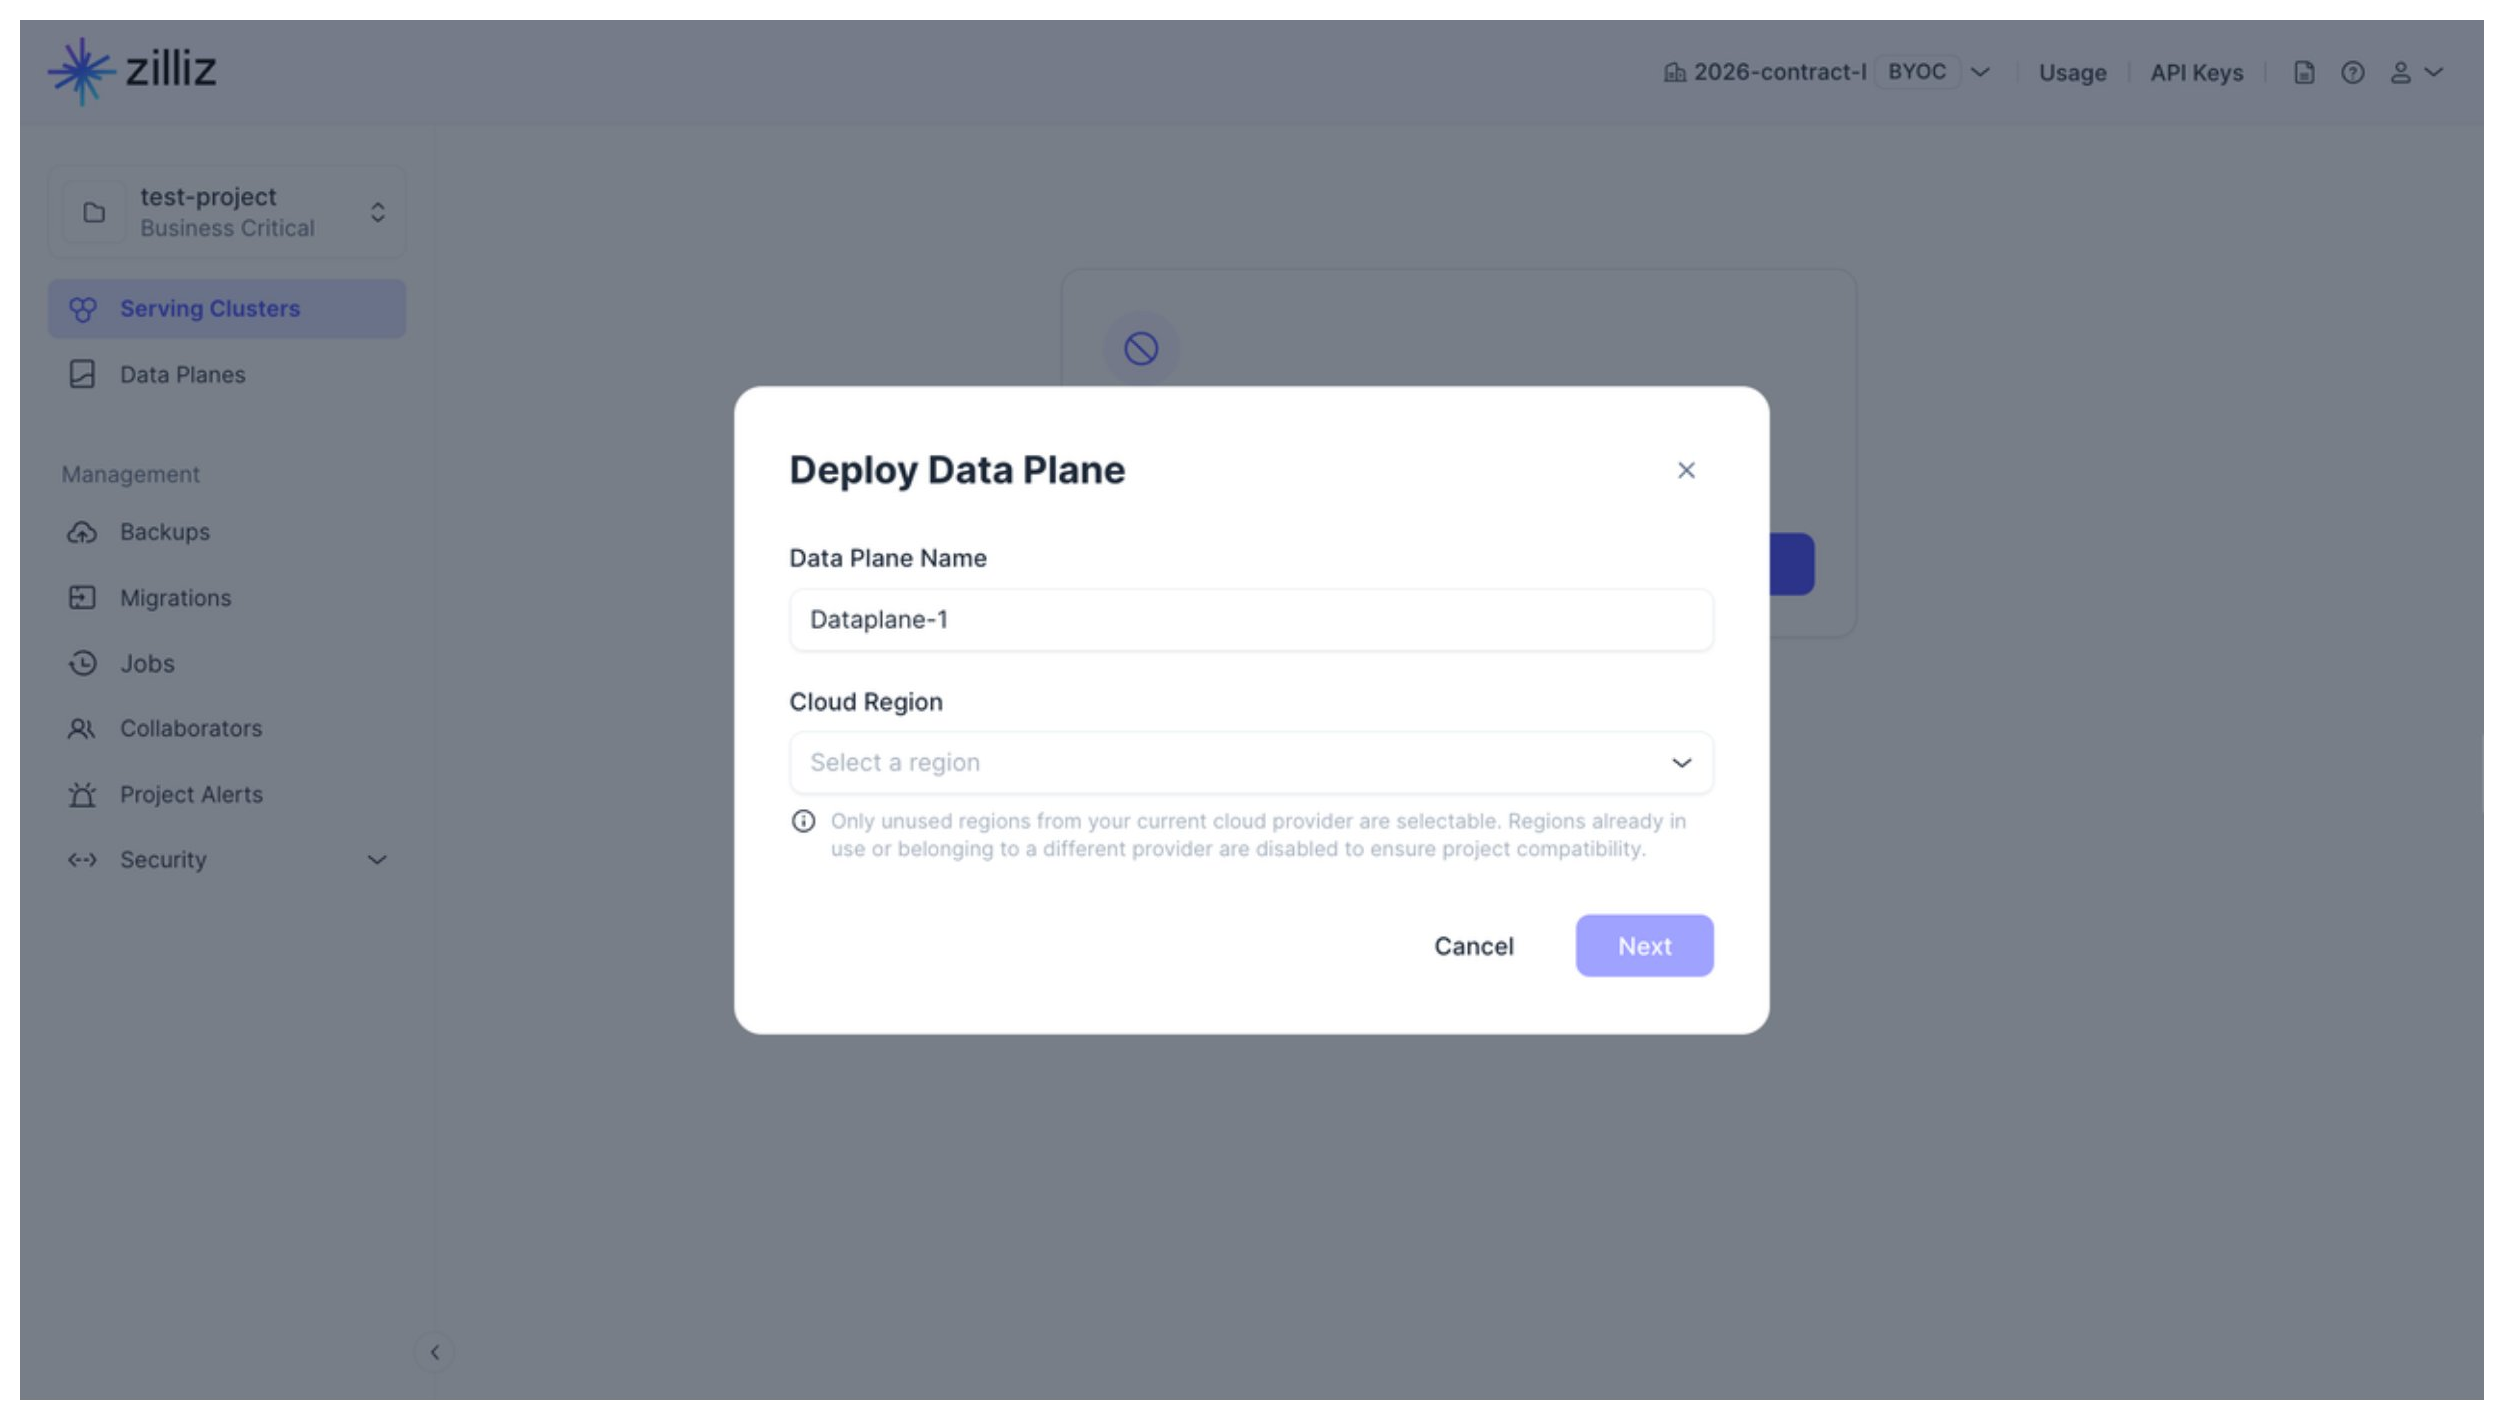
Data Plane Name と Cloud Region を設定し、Next をクリックします。
Cancel をクリックするとデータプレーンのデプロイを停止します。ただし、上で作成したプロジェクトは引き続き利用可能です。プロジェクト内でデータプレーンのデプロイはいつでも開始でき、1 つのプロジェクトに複数のデータプレーンを追加できます。
AWS PrivateLink を有効にするかどうかを決定します。
このオプションにより、現在のプロジェクト内のクラスターへのプライベート接続が可能になります。このオプションを有効にする場合は、プライベート接続用の VPC エンドポイントを作成する必要があります。詳細については、クラスター接続の準備 を参照してください。
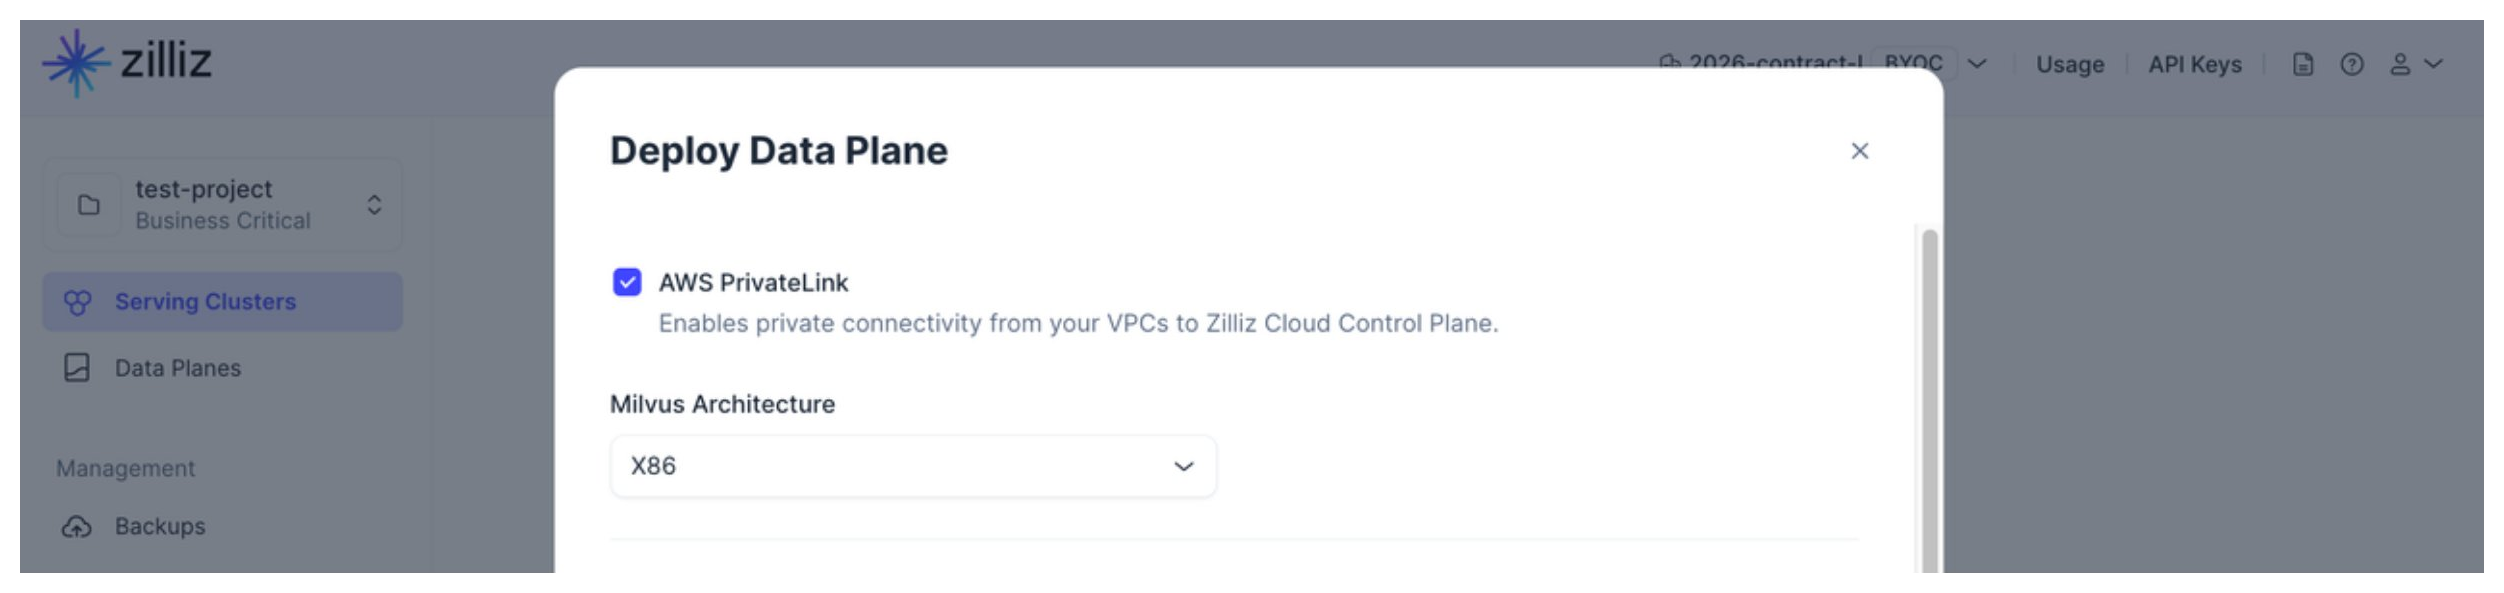
Architecture で、アプリケーションに適したアーキテクチャタイプを選択します。
これにより、使用する Zilliz BYOC イメージのアーキテクチャタイプが決まります。利用可能なオプションは X86 と ARM です。
Resource Settings では、以下を行う必要があります。
-
Auto-scaling を有効または無効にして、定義した範囲内でプロジェクトのワークロードに基づき EC2 インスタンス数を Zilliz Cloud が自動調整できるようにし、効率的なリソース利用を実現します。
-
Initial Project Size を構成します。
BYOC プロジェクトでは、クエリノード、階層型クエリノード、インデックスサービス、Milvus コンポーネント、および依存関係で異なるタイプの EC2 インスタンスを使用します。これらのサービスおよびコンポーネントごとに、インスタンスタイプと台数を個別に設定できます。
Auto-scaling が無効な場合は、各プロジェクトコンポーネントに必要な EC2 インスタンス数を対応する Count フィールドに指定するだけです。

Auto-scaling を有効にすると、対応する Min および Max フィールドを設定して、実際のプロジェクトワークロードに基づき Zilliz Cloud が EC2 インスタンス数を自動スケールできるように範囲を指定する必要があります。

リソース設定を容易にするため、事前定義されたプロジェクトサイズオプションが 4 つ用意されています。次の表は、これらのプロジェクトサイズオプションと、プロジェクト内で作成可能なクラスター数、およびそれらのクラスターに含められるエンティティ数との対応関係を示しています。
サイズ
最大クラスター数
最大エンティティ数(百万)
Performance-optimized CU
Capacity-optimized CU
Tiered-storage CU
Small
8 ~ 16 CU のクラスターを 3 個
1600 万 - 3200 万
6400 万 - 1 億 2800 万
3 億 2000 万 - 6 億 4000 万
Medium
16 ~ 64 CU のクラスターを 7 個
3200 万 - 1 億 2800 万
1 億 2800 万 - 5 億 1200 万
6 億 4000 万 - 26 億
Large
64 ~ 192 CU のクラスターを 12 個
1 億 2800 万 - 3 億 8400 万
5 億 1200 万 - 15 億
26 億 - 77 億
X-Large
192 ~ 576 CU のクラスターを 17 個
3 億 8400 万 - 12 億
15 億 - 46 億
77 億 - 230 億
Initial Project Size で Custom を選択し、すべてのデータプレーンコンポーネントの EC2 インスタンスタイプと台数を調整することで、設定をカスタマイズすることもできます。ご希望の EC2 インスタンスタイプが一覧にない場合は、追加のサポートについて Zilliz support までお問い合わせください。
-
Tiered Query Node を有効にするかどうかを決定します。
このオプションは、階層型ストレージクラスターを作成できるかどうかを決定します。このオプションを選択すると、階層型クエリノードのインスタンスタイプと台数を設定できます。
 Notes
-
Project Size での選択は、Tiered Storage Node の設定には影響しません。
-
Auto-scaling が無効な場合、Default Query Node の数と Tiered Query Node の数の合計は正の整数である必要があります。
-
Auto-scaling が有効な場合、Default Query Node と Tiered Query Node の両方の Min 値の合計は正の整数である必要があります。
-
BYOC で階層型ストレージが利用可能になる前に作成されたクラスターでは、階層型ストレージを手動で有効にできます。詳細については、既存クラスターで階層型ストレージを有効にする を参照してください。
-
Deploy Method で、Zilliz Cloud がタスクを実行する方法を選択します。
AWS 上の BYOC プロジェクトのインフラストラクチャをプロビジョニングする方法には、3 つのオプションがあります。次のいずれかを選択できます。
-
AWS CloudFormation を使用してインフラストラクチャをプロビジョニングします。
AWS CloudFormation を使用してプロジェクトのデータプレーンインフラストラクチャをプロビジョニングする場合は、Deploy Method セクションで Quickstart タイルを選択します。これは、BYOC プロジェクトを開始するための推奨方法でもあります。
AWS CloudFormation を使用する場合は、Next をクリックすると、プロジェクトを新しい VPC にデプロイするか既存の VPC にデプロイするかを選択する次のダイアログボックスが表示されます。
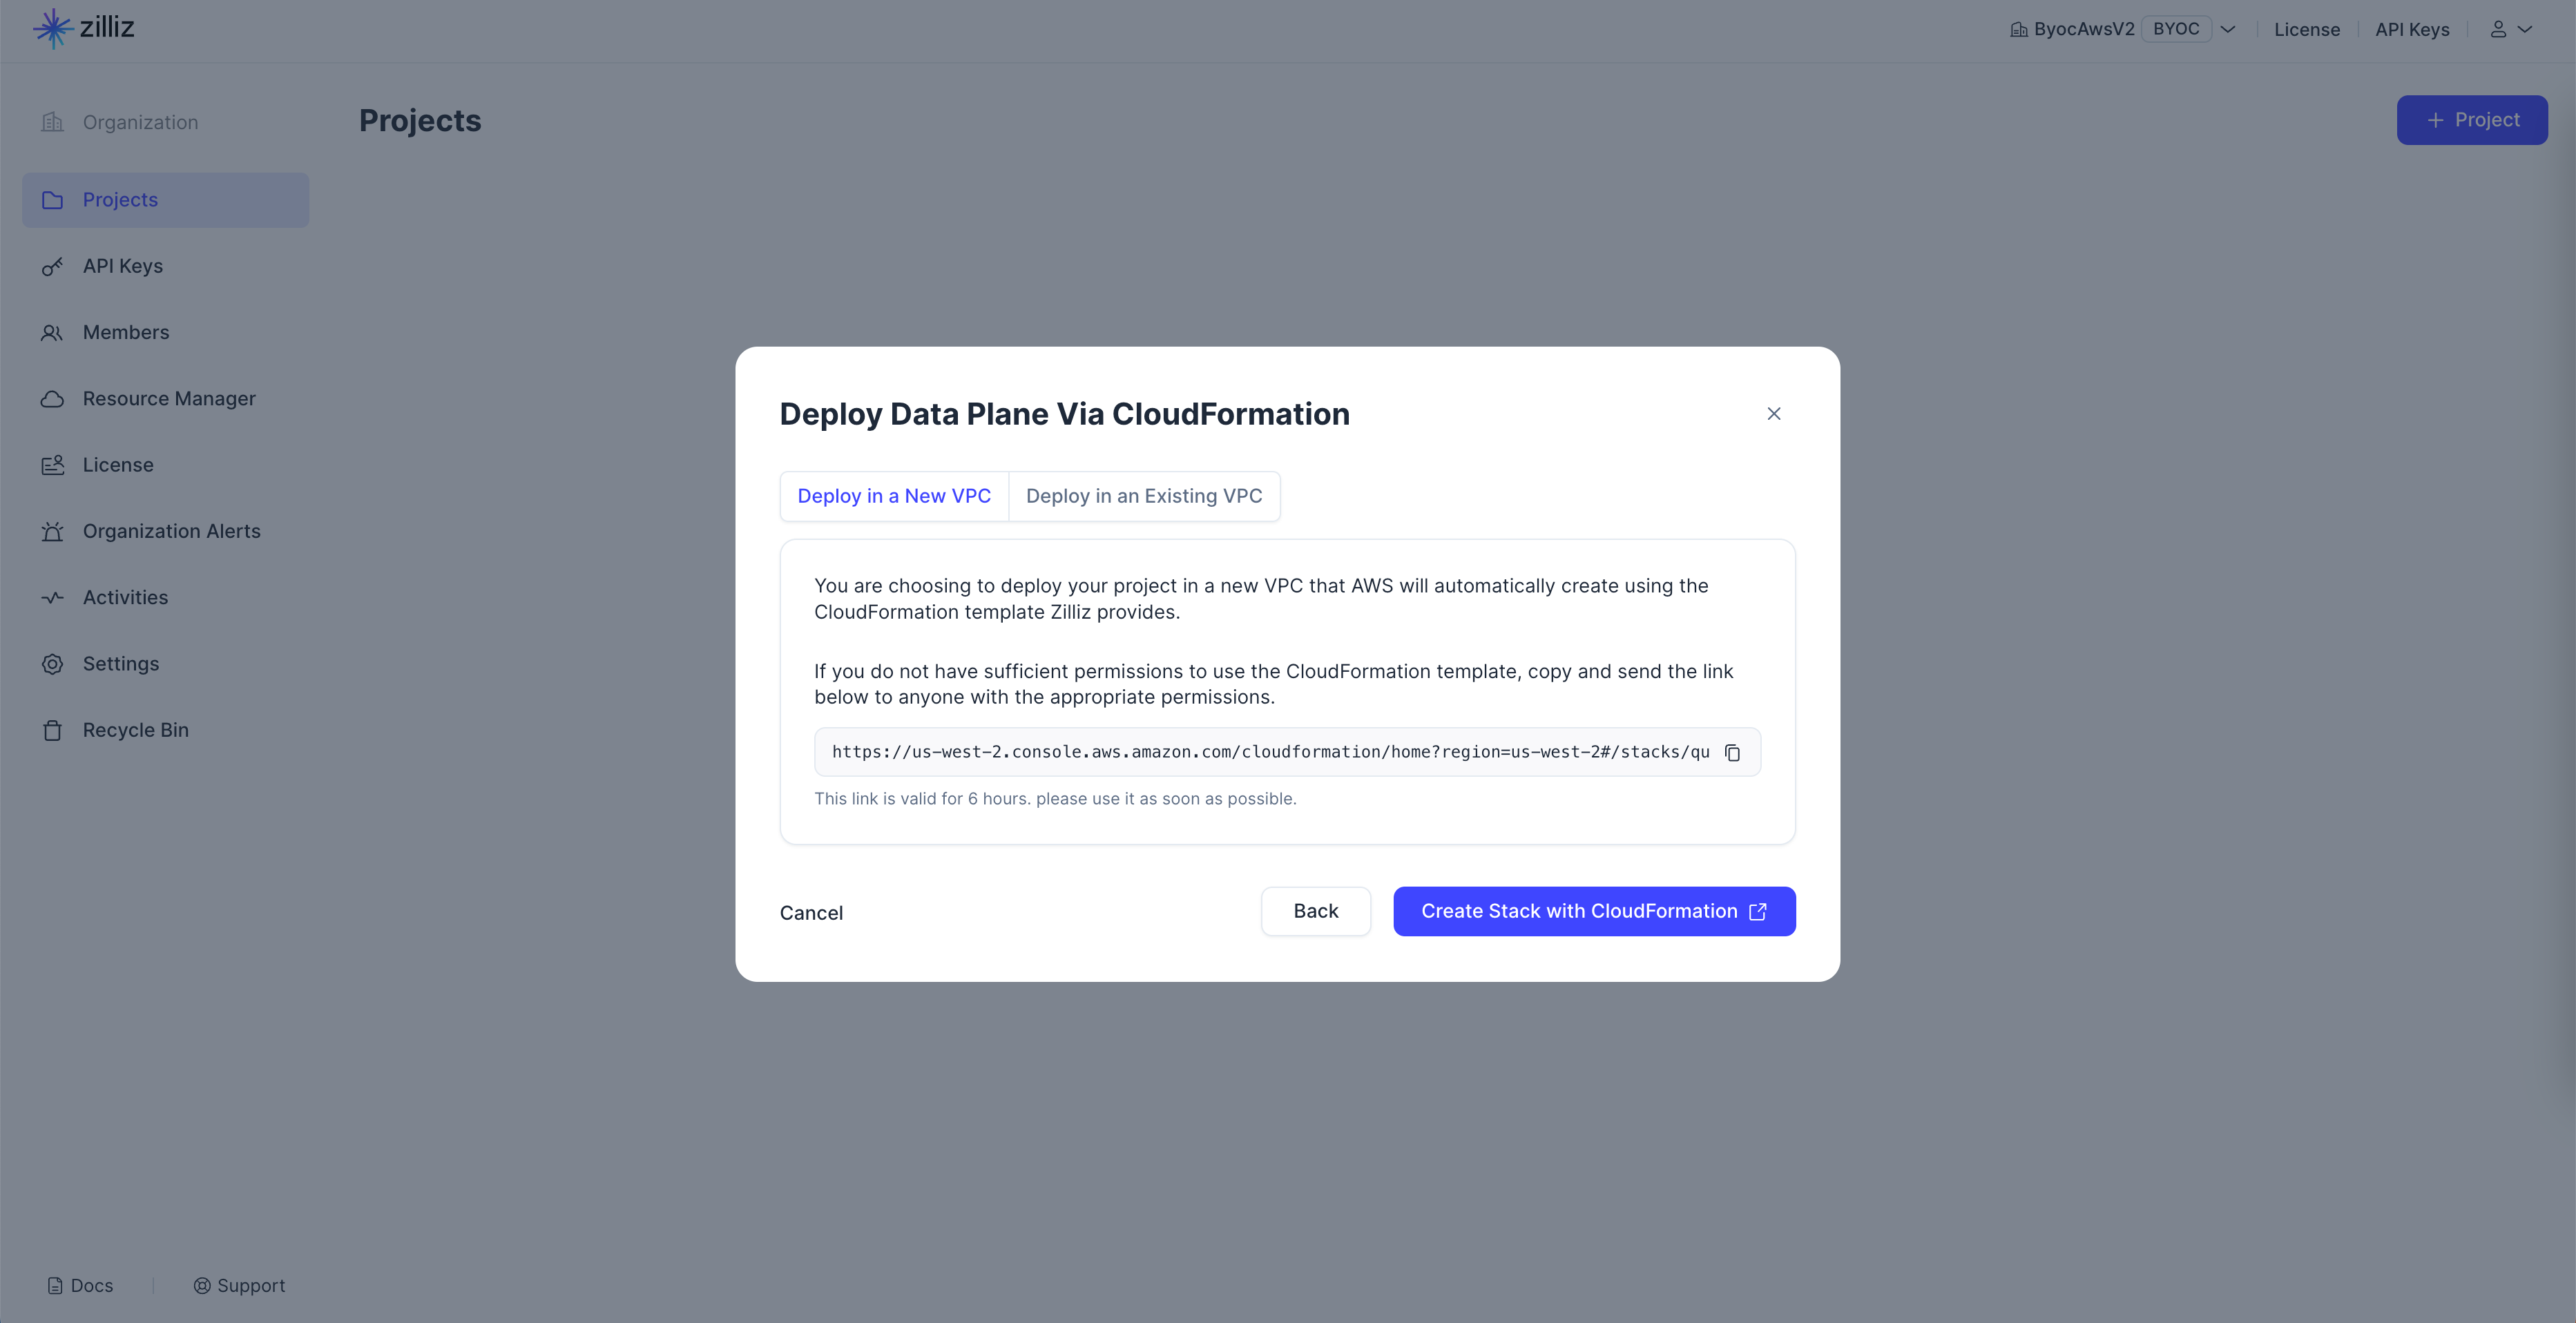
その後、Create Stack with CloudFormation をクリックしてプロジェクトのデプロイを開始できます。
-
Terraform スクリプトを使用してインフラストラクチャをプロビジョニングします。
Terraform スクリプトを使用してインフラストラクチャをプロビジョニングする場合は、スクリプトの出力をコピーして Zilliz Cloud に貼り付ける必要があります。詳細については、Terraform Provider を参照してください。
Credential Settings および Network Settings に記載されているとおり、Terraform スクリプトから返された情報を Zilliz Cloud コンソールに入力する必要があることに注意してください。
-
AWS コンソールを使用して、必要なリソースとロールを作成します。
AWS コンソールで、ストレージバケットや複数の IAM ロールなど、必要なリソースを作成する必要があります。その後、それらの名前と ID をコピーして Zilliz Cloud コンソールに貼り付けます。この方法でプロジェクトを作成する場合は、Deploy Method セクションで Manually タイルを選択し、Next をクリックします。
設定を容易にするために、Zilliz Cloud ではプロセスを Credential Settings と Network Settings に分割しています。
Next をクリックして認証情報を設定します。
ステップ 2: 認証情報を設定する
Credential Settings では、ストレージ、およびストレージアクセス、EKS クラスター管理、データプレーンのデプロイに使用する複数の IAM ロールを設定する必要があります。
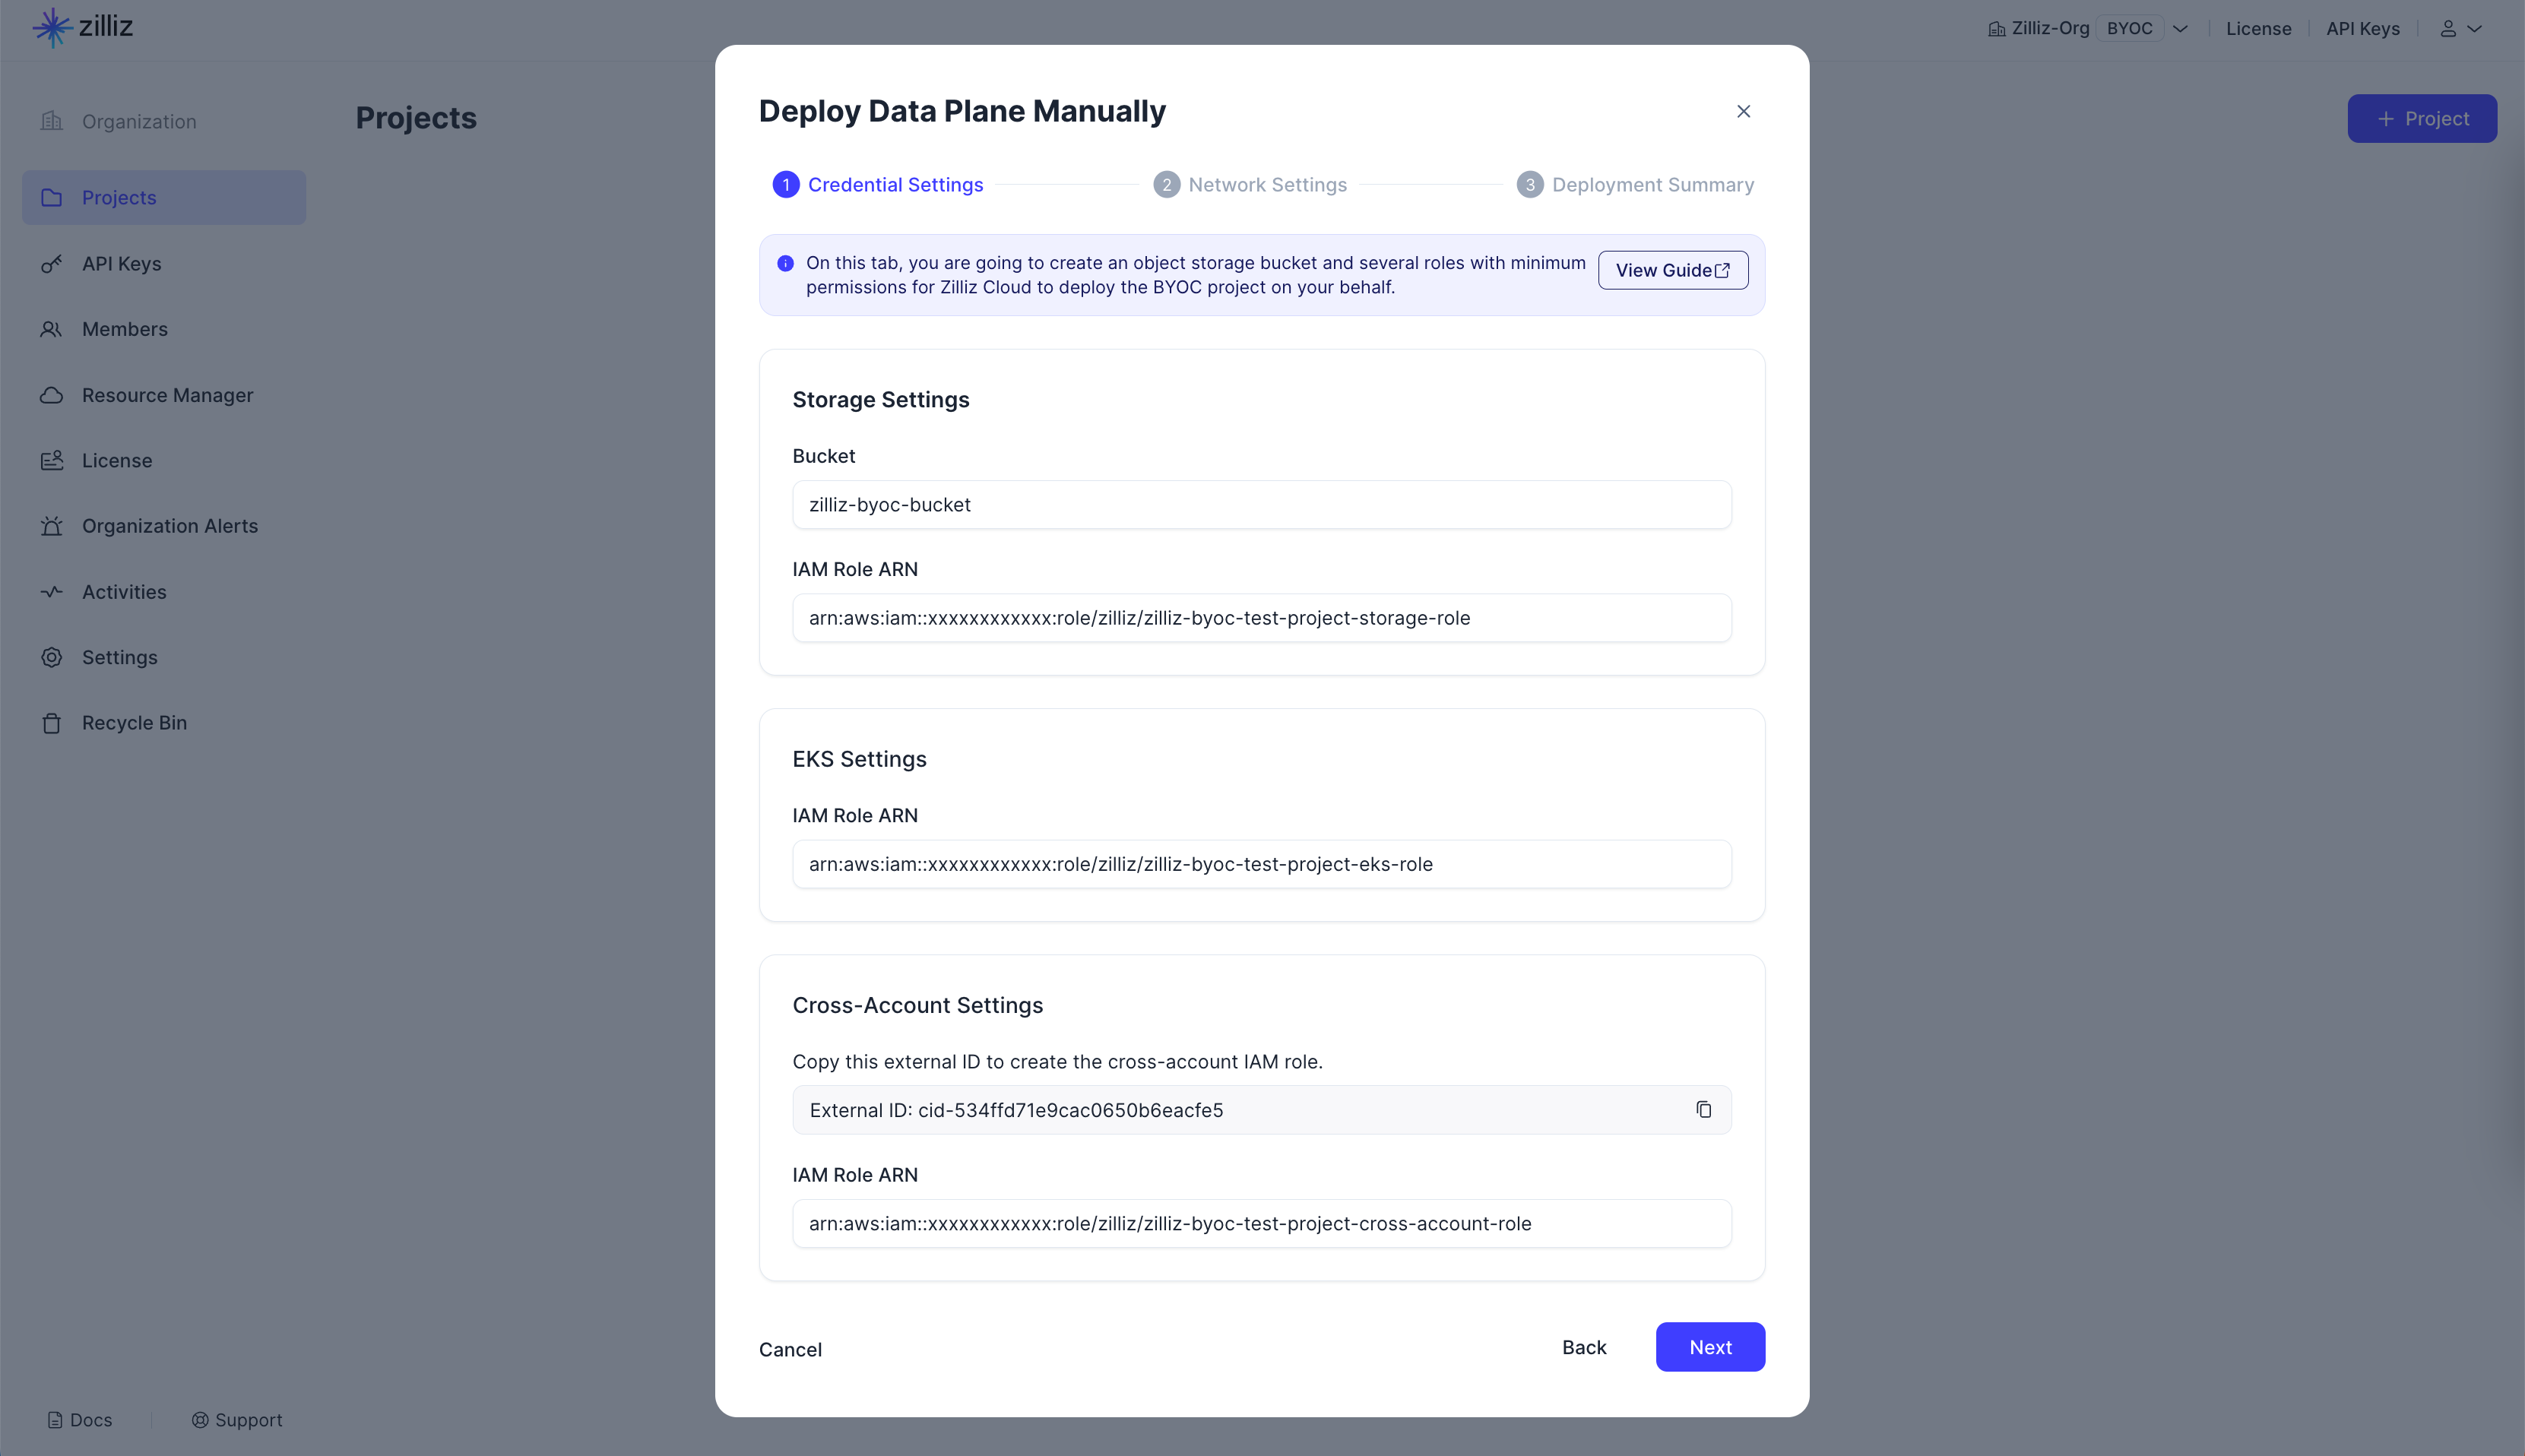
Storage settings で、AWS から取得した Bucket Name と IAM Role ARN を設定します。
Zilliz Cloud は、指定されたバケットをデータプレーンのストレージとして使用し、指定された IAM ロールを使用してお客様に代わってアクセスします。
S3 バケットを作成する手順の詳細については、S3 バケットと IAM ロールの作成 を参照してください。
EKS Settings で、EKS 管理用の IAM Role ARN を設定します。
Zilliz Cloud は、指定されたロールを使用して、お客様に代わって EKS クラスターをデプロイし、その EKS クラスターにデータプレーンをデプロイします。
EKS ロールを作成する手順の詳細については、EKS IAM ロールの作成 を参照してください。
Cross-Account Settings で、データプレーンのデプロイ用の IAM Role ARN を設定します。
ダイアログボックスに表示される External ID をコピーする必要があります。Zilliz Cloud は、指定されたロールを使用して、Zilliz Cloud BYOC プロジェクトのデータプレーンをデプロイします。
クロスアカウントロールを作成する手順の詳細については、クロスアカウント IAM ロールの作成 を参照してください。
Next をクリックしてネットワーク設定を構成します。
ステップ 3: ネットワーク設定を構成する
Network Settings では、VPC と、サブネット、セキュリティグループ、オプションの VPC エンドポイントなど、VPC 内のいくつかの種類のリソースを作成します。
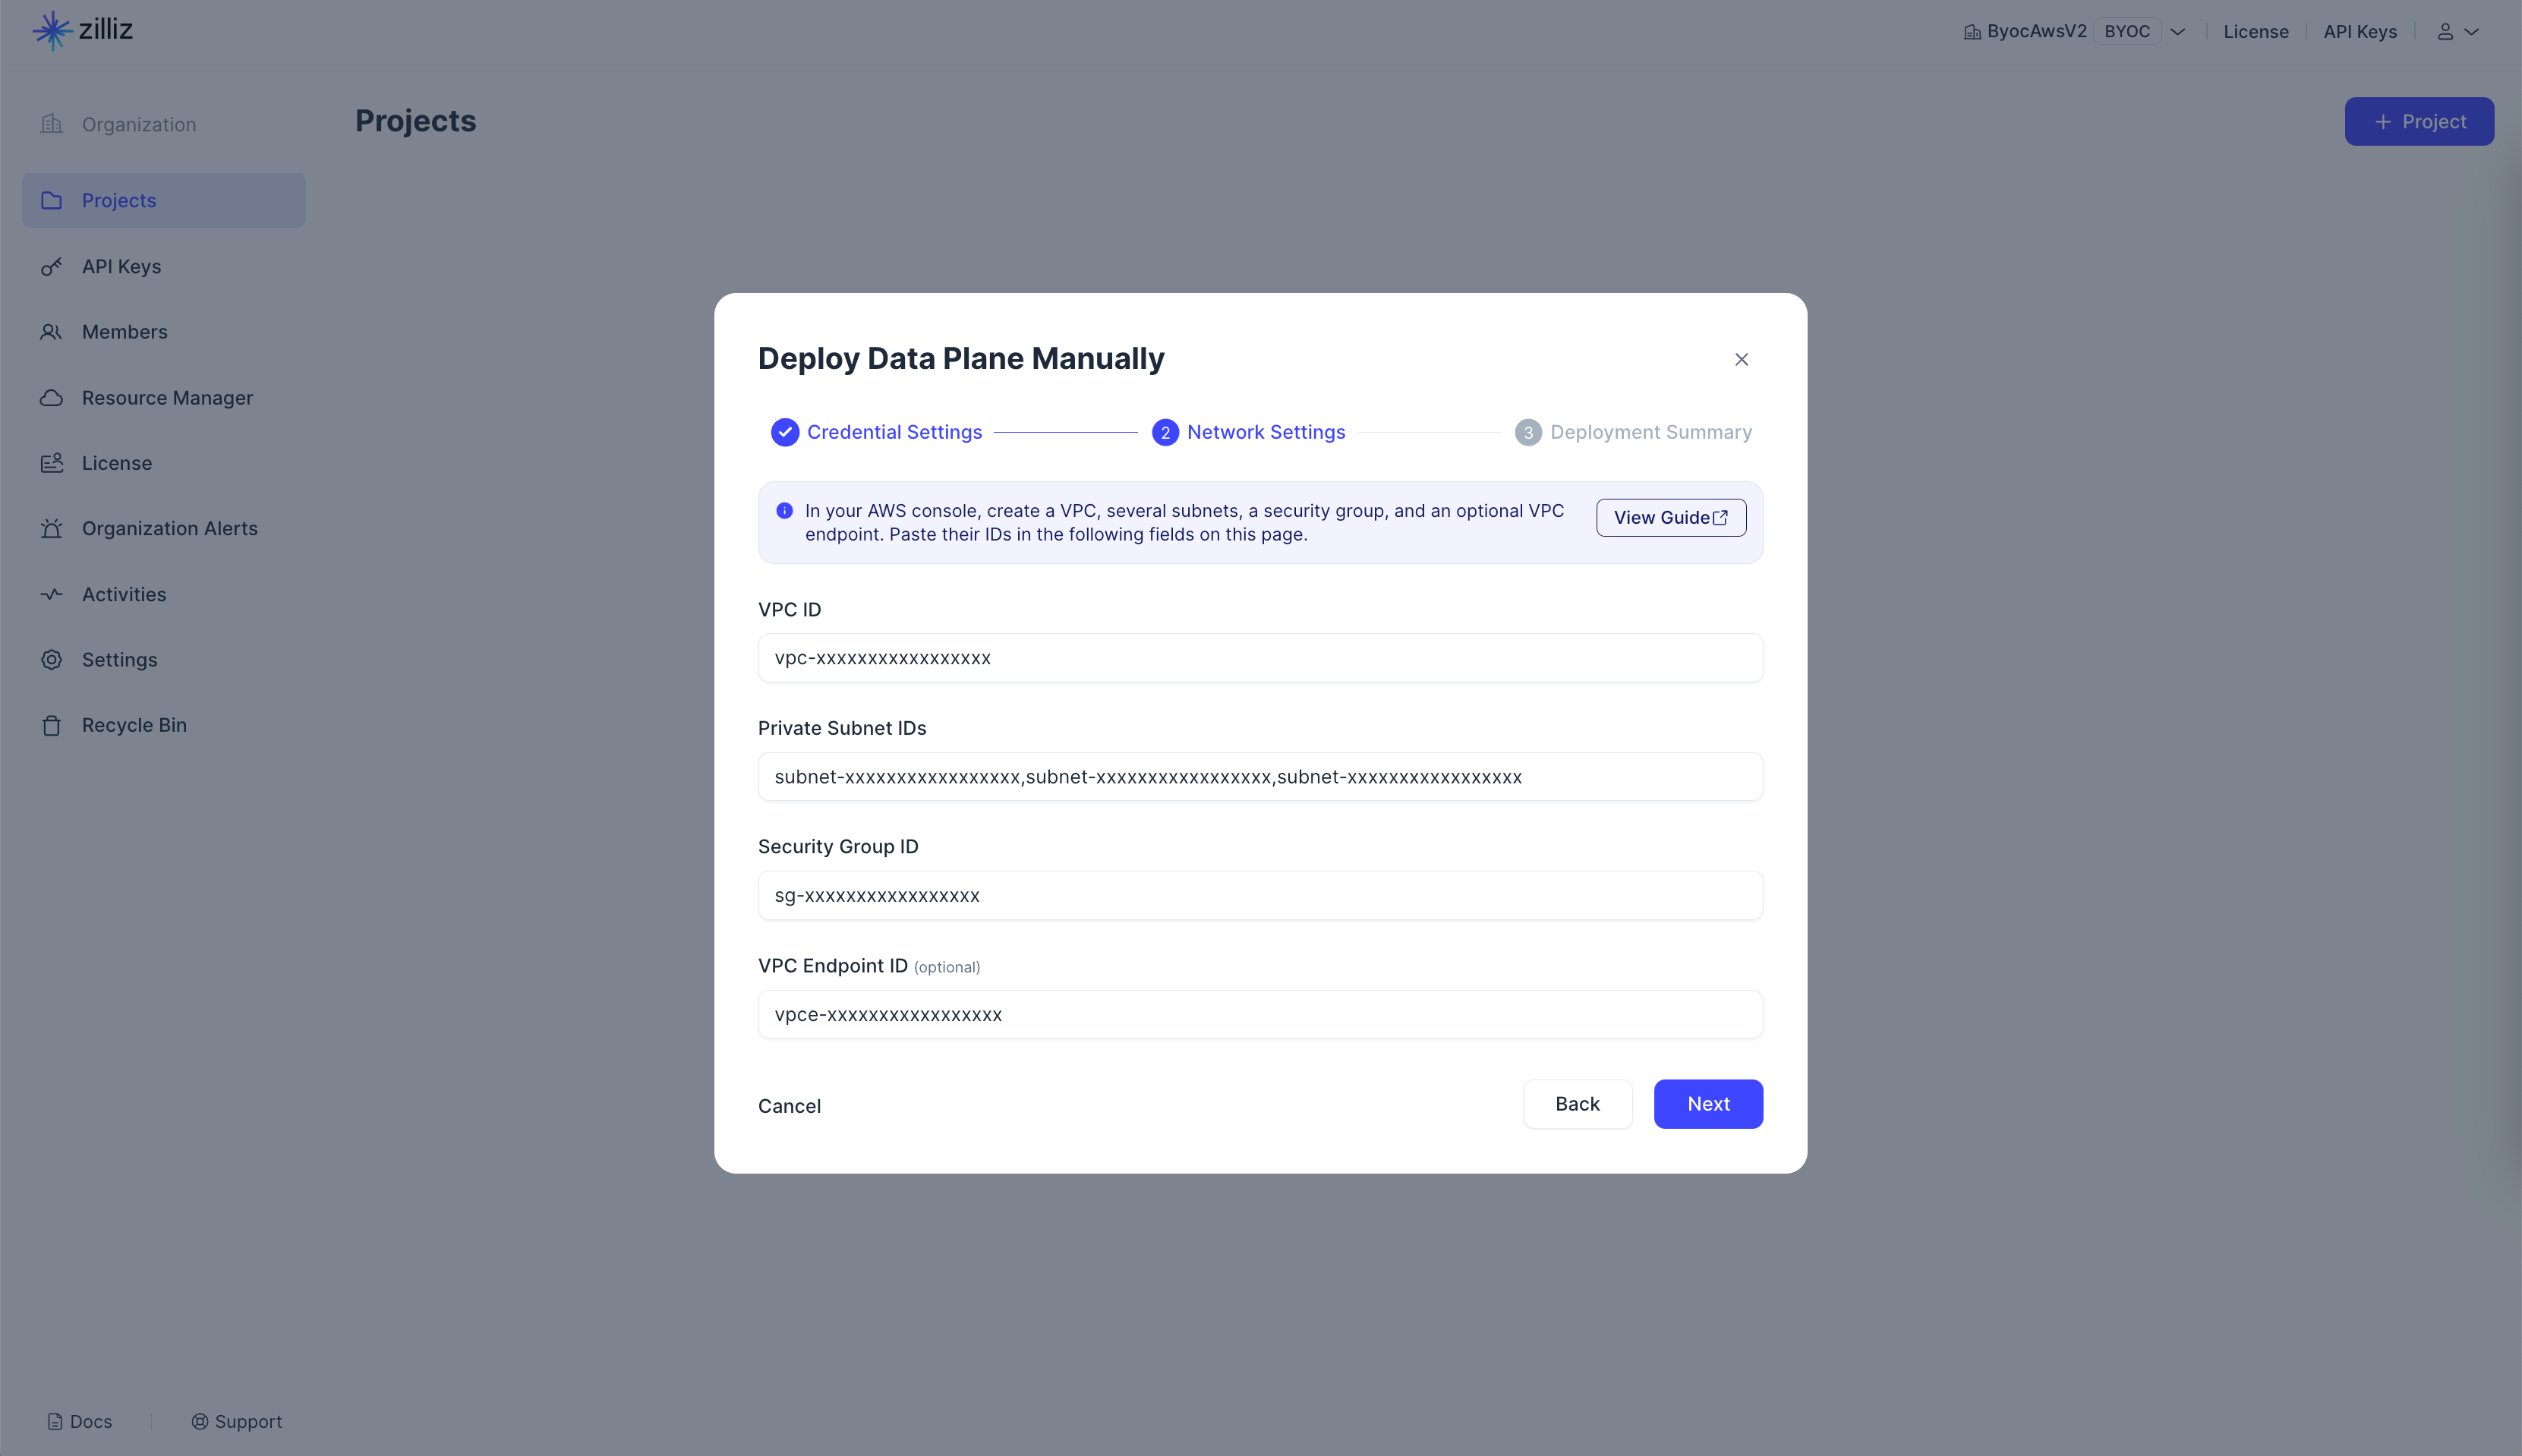
Network Settings で、VPC ID、Subnet IDs、Security Group ID、およびオプションの VPC endpoint ID を設定します。
指定した VPC では、Zilliz Cloud は次のものを必要とします。
-
パブリックサブネット 1 つとプライベートサブネット 3 つ。
-
セキュリティグループ。
-
オプションの VPC エンドポイント。
VPC Endpoint ID は、上記の General Settings で AWS PrivateLink をオンにした場合にのみ利用できます。VPC とその関連リソースを作成する手順の詳細については、AWS でカスタマー管理 VPC を設定する を参照してください。
Next をクリックして概要を表示します。
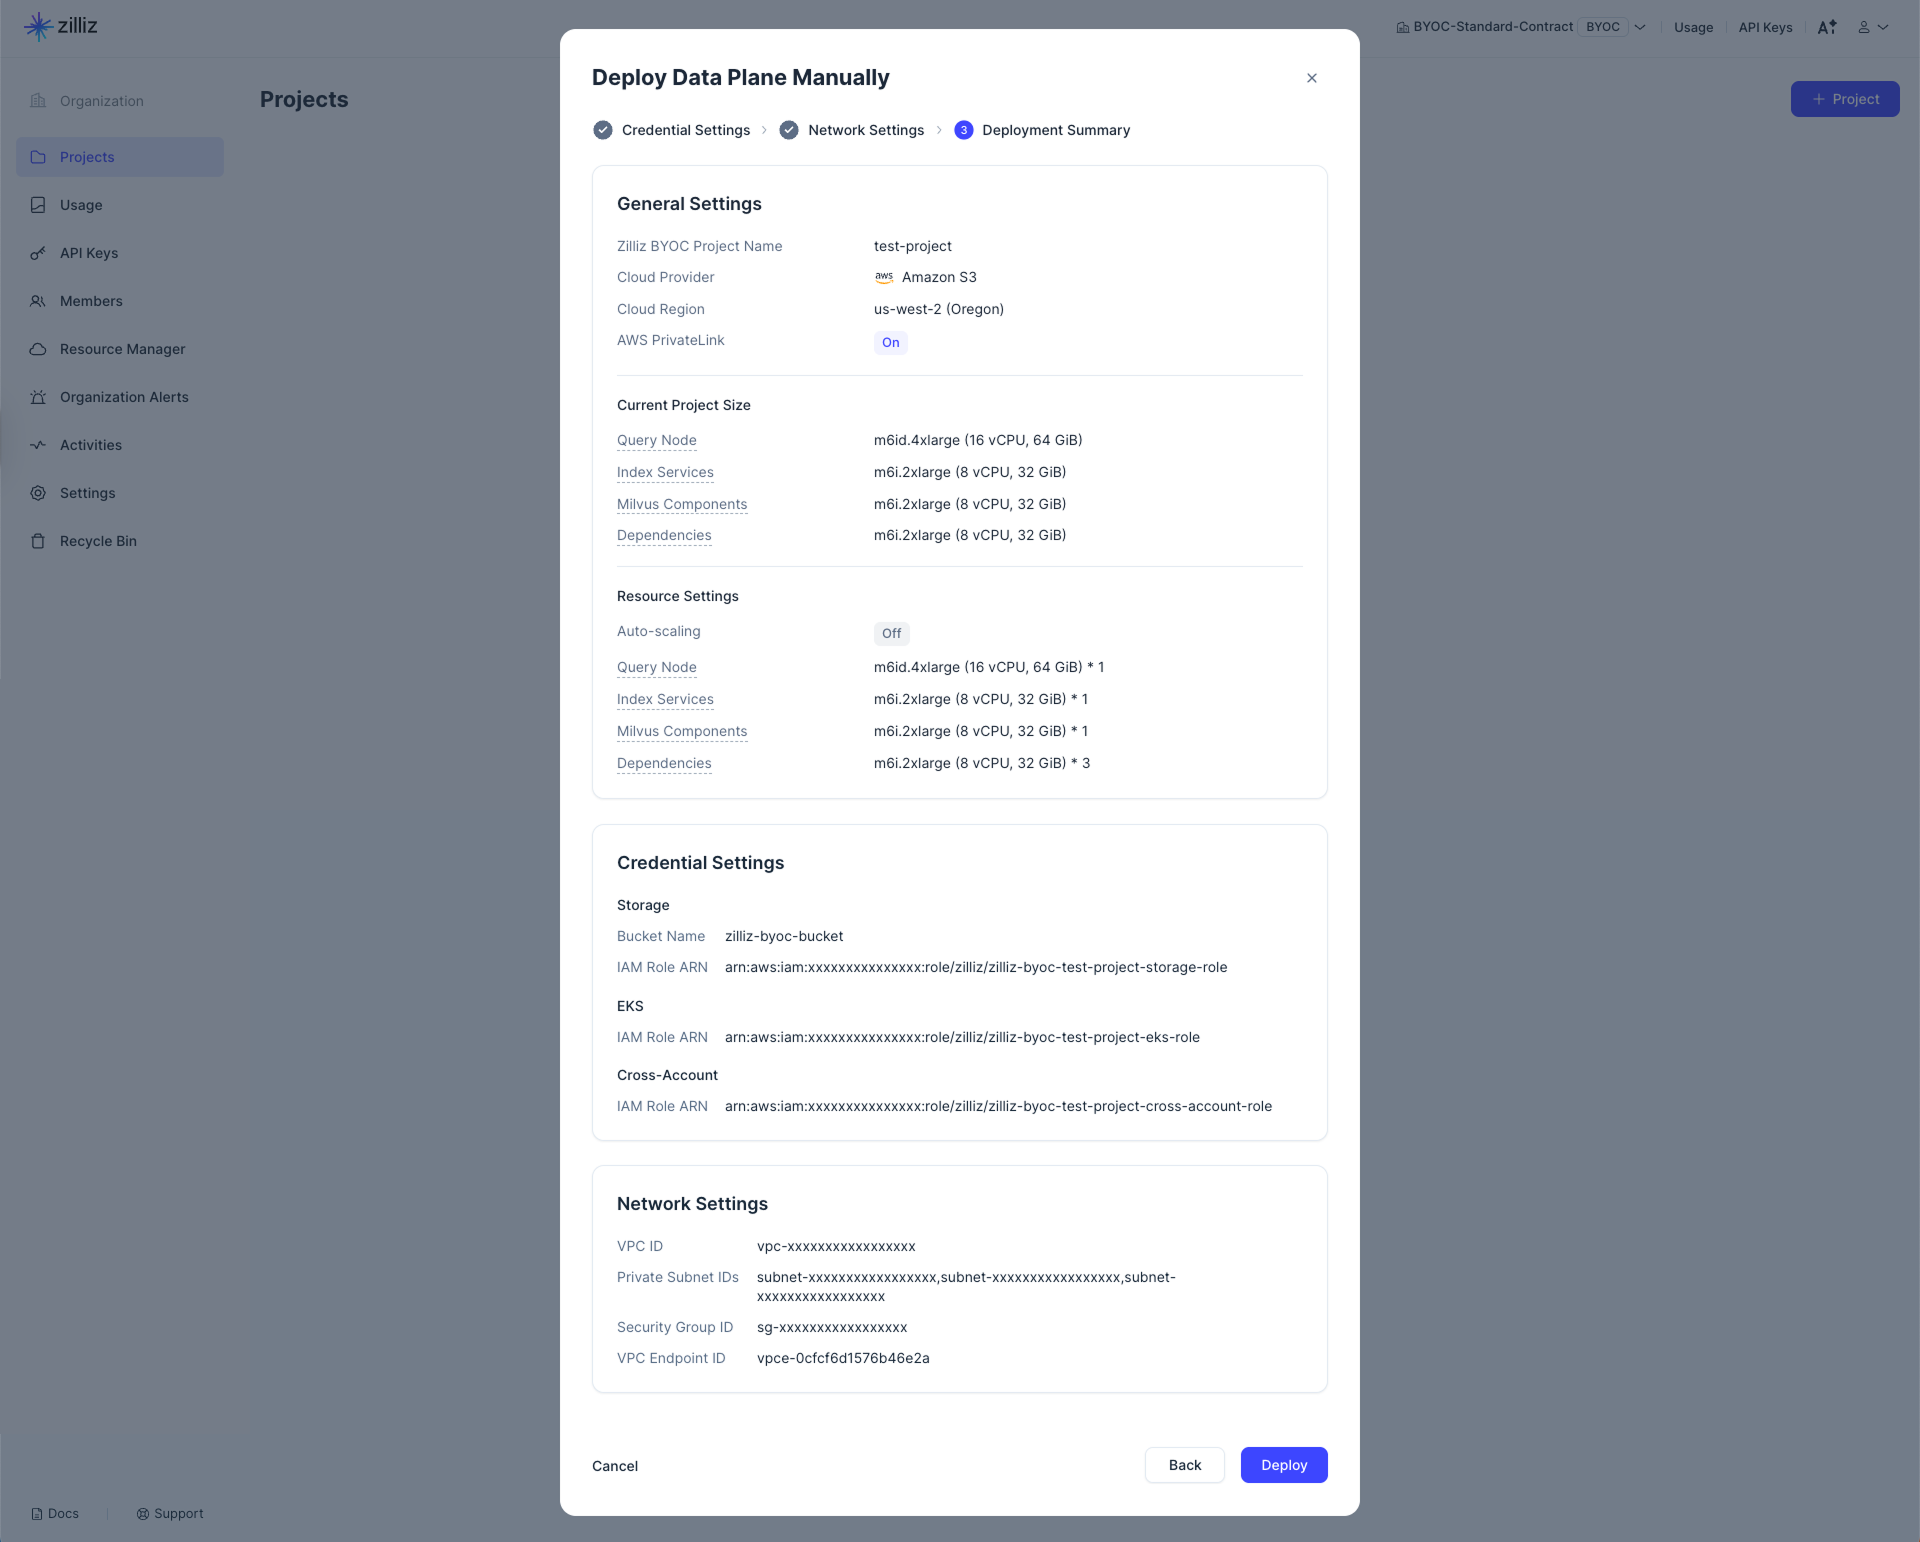
Deployment Summary で、構成設定を確認します。
すべてが想定どおりであれば、Create をクリックします。
デプロイの詳細を表示する
プロジェクトを作成すると、プロジェクトページでそのステータスを表示できます。
プロジェクトのデータプレーンをデプロイしてクラスターを作成した後は、直接 VPC アクセスまたは AWS PrivateLink のいずれかを通じてこれらのクラスターに接続できます。詳細については、BYOC クラスターへの接続 を参照してください。
一時停止と再開
プロジェクトを一時停止すると、データプレーンが停止し、そのプロジェクトを支える EKS クラスターに関連付けられたすべての EC2 インスタンスが終了します。この操作は、プロジェクト内の一時停止された Zilliz Cloud クラスターには影響しません。これらのクラスターは、データプレーンが復旧すると再開できます。
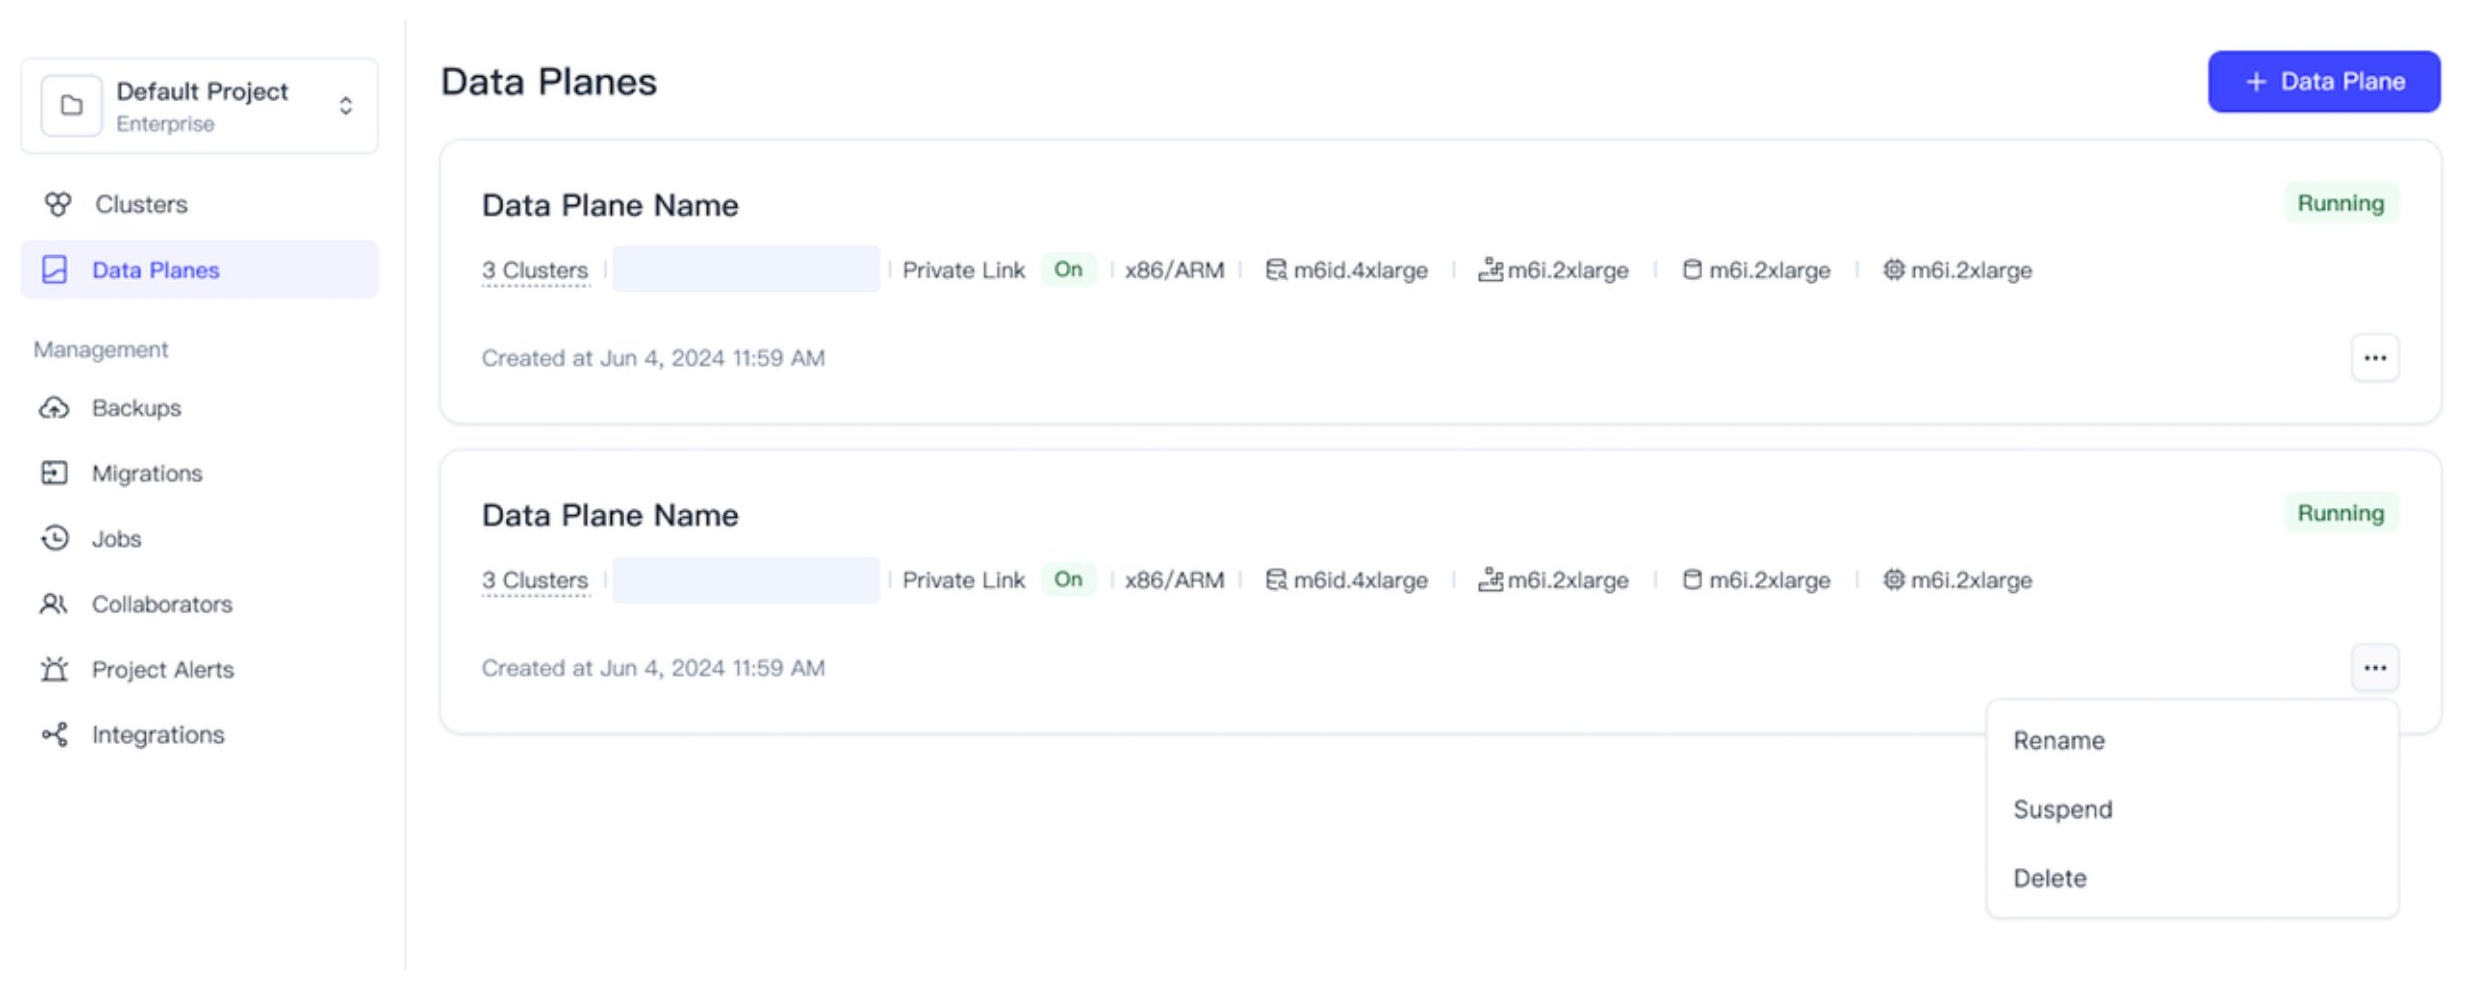
実行中のプロジェクトを一時停止できるのは、プロジェクト内にクラスターが存在しない場合、またはすべてのクラスターがすでに一時停止されている場合のみです。
プロジェクトカードのステータスタグが Suspended と表示されると、そのプロジェクト内のクラスターを操作できなくなります。その場合は、Resume をクリックしてプロジェクトを再開できます。ステータスタグが再び Running になると、プロジェクト内のクラスターの操作を続行できます。
テクニカルサポートアクセス
トラブルシューティングおよび保守作業を支援するために、Zilliz Cloud はデフォルトでテクニカルサポートがプロジェクトのデータプレーンにアクセスできるようにしています。ガバナンスおよびセキュリティ要件を満たすために、これを無効にすることもできます。
次の手順では、特定された問題について Zilliz Cloud テクニカルサポートから連絡を受けた際に、無効化していたテクニカルサポートアクセスを再度有効にする方法を示します。
Zilliz Cloud がデータプレーン上の問題を特定し、かつテクニカルサポートアクセスが無効になっている場合、当社はその旨を通知し、テクニカルサポートアクセスを申請します。
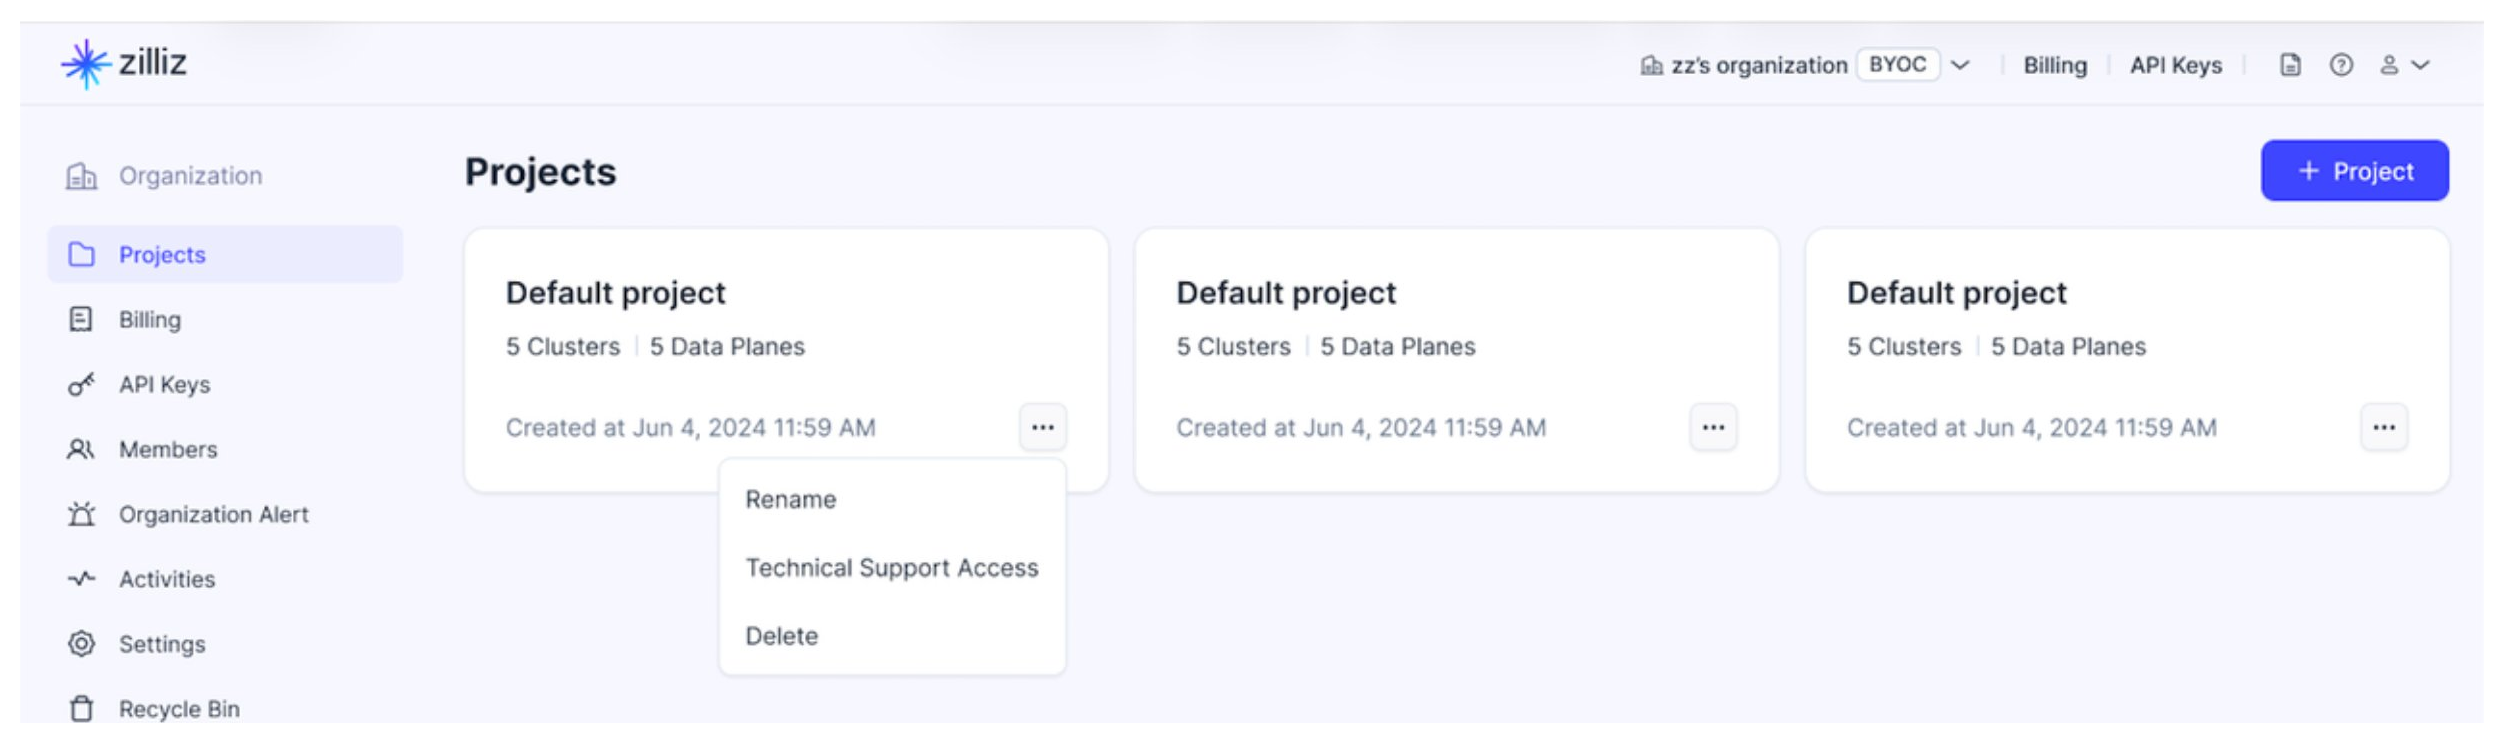
対象のデータプレーンを見つけ、データプレーンカード右下の ... をクリックし、ドロップダウンリストから Technical Support Access をクリックします。
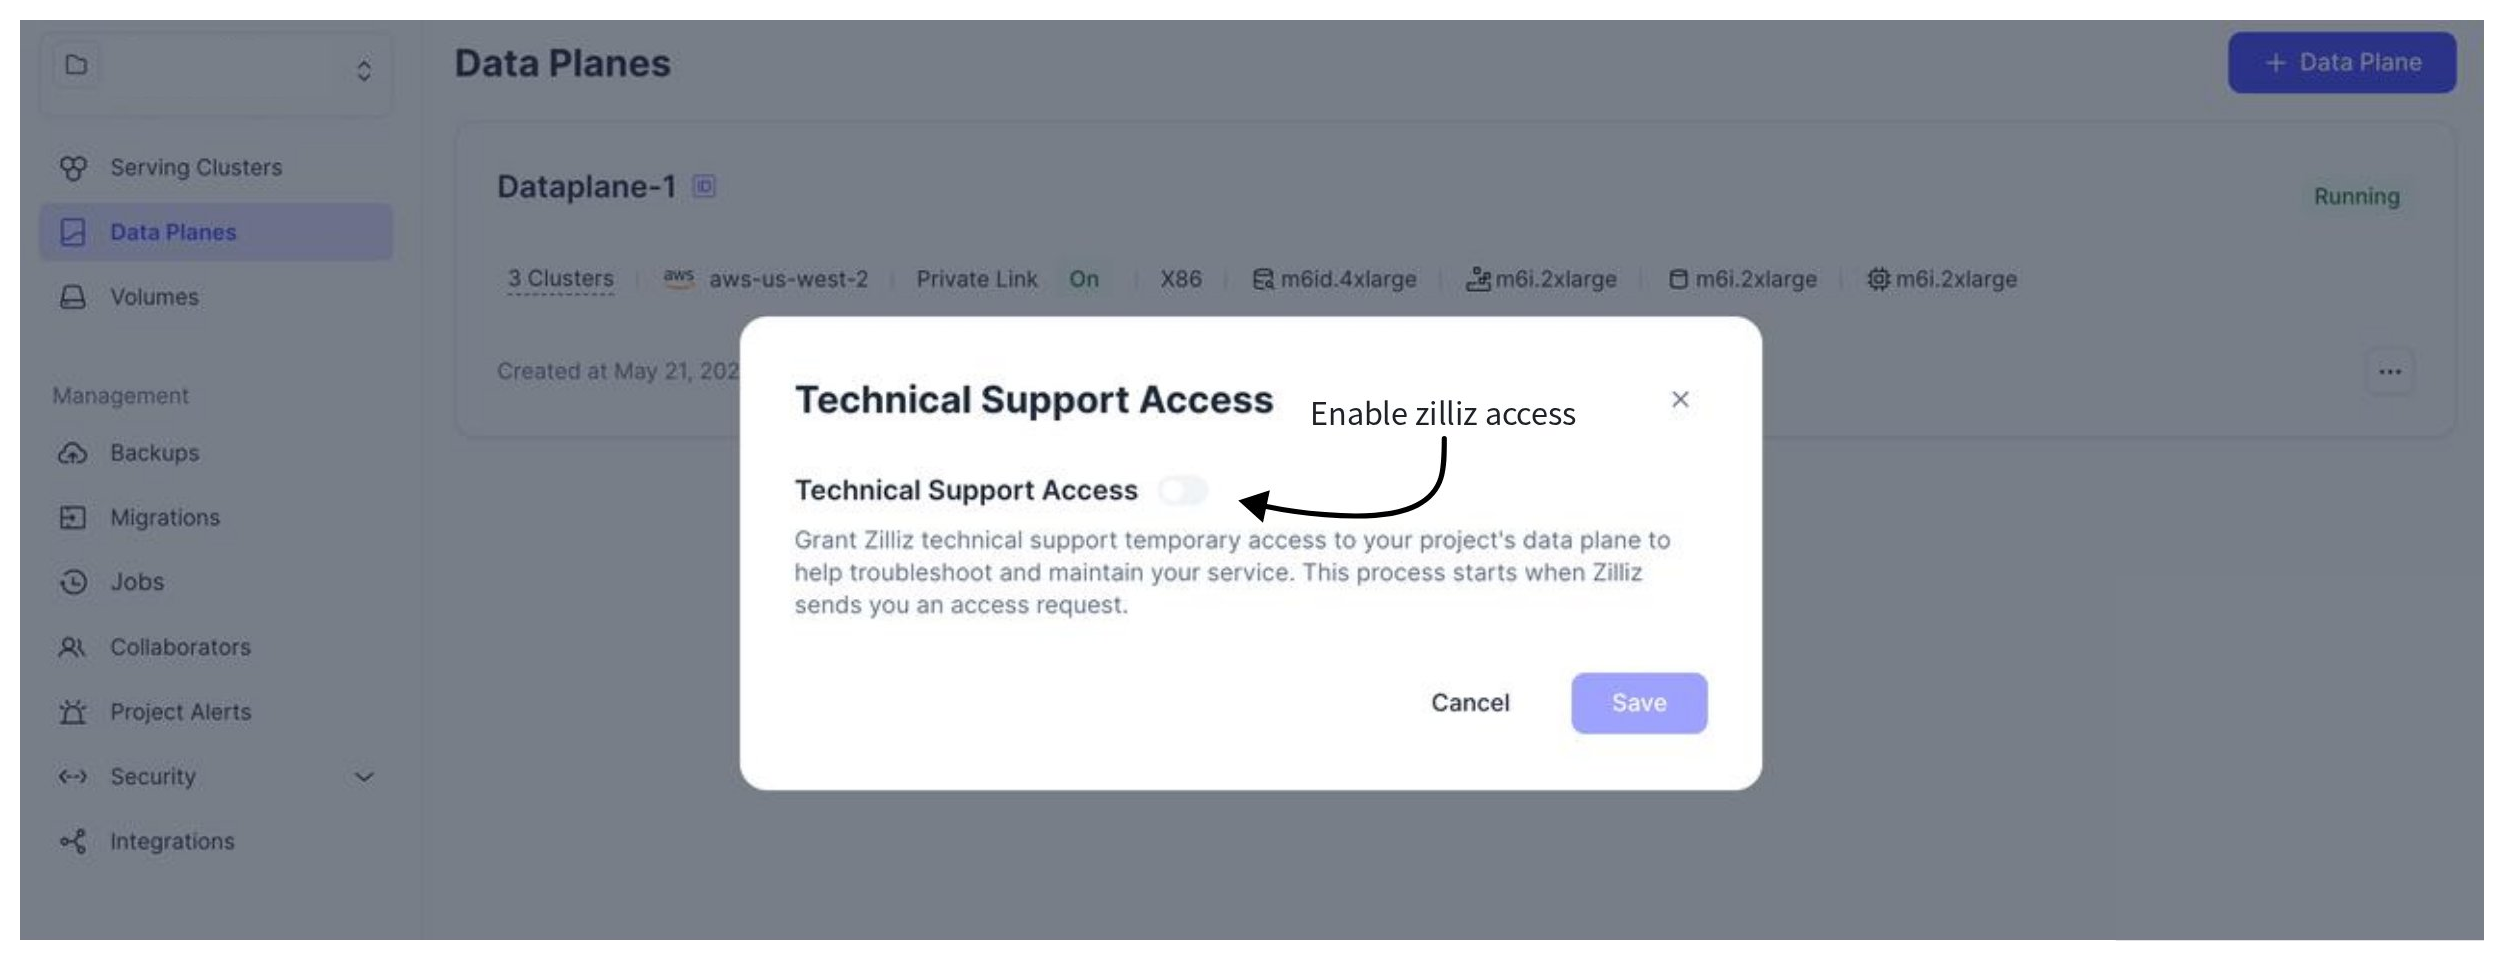
表示されたダイアログボックスで、Technical Support Access をオンにします。
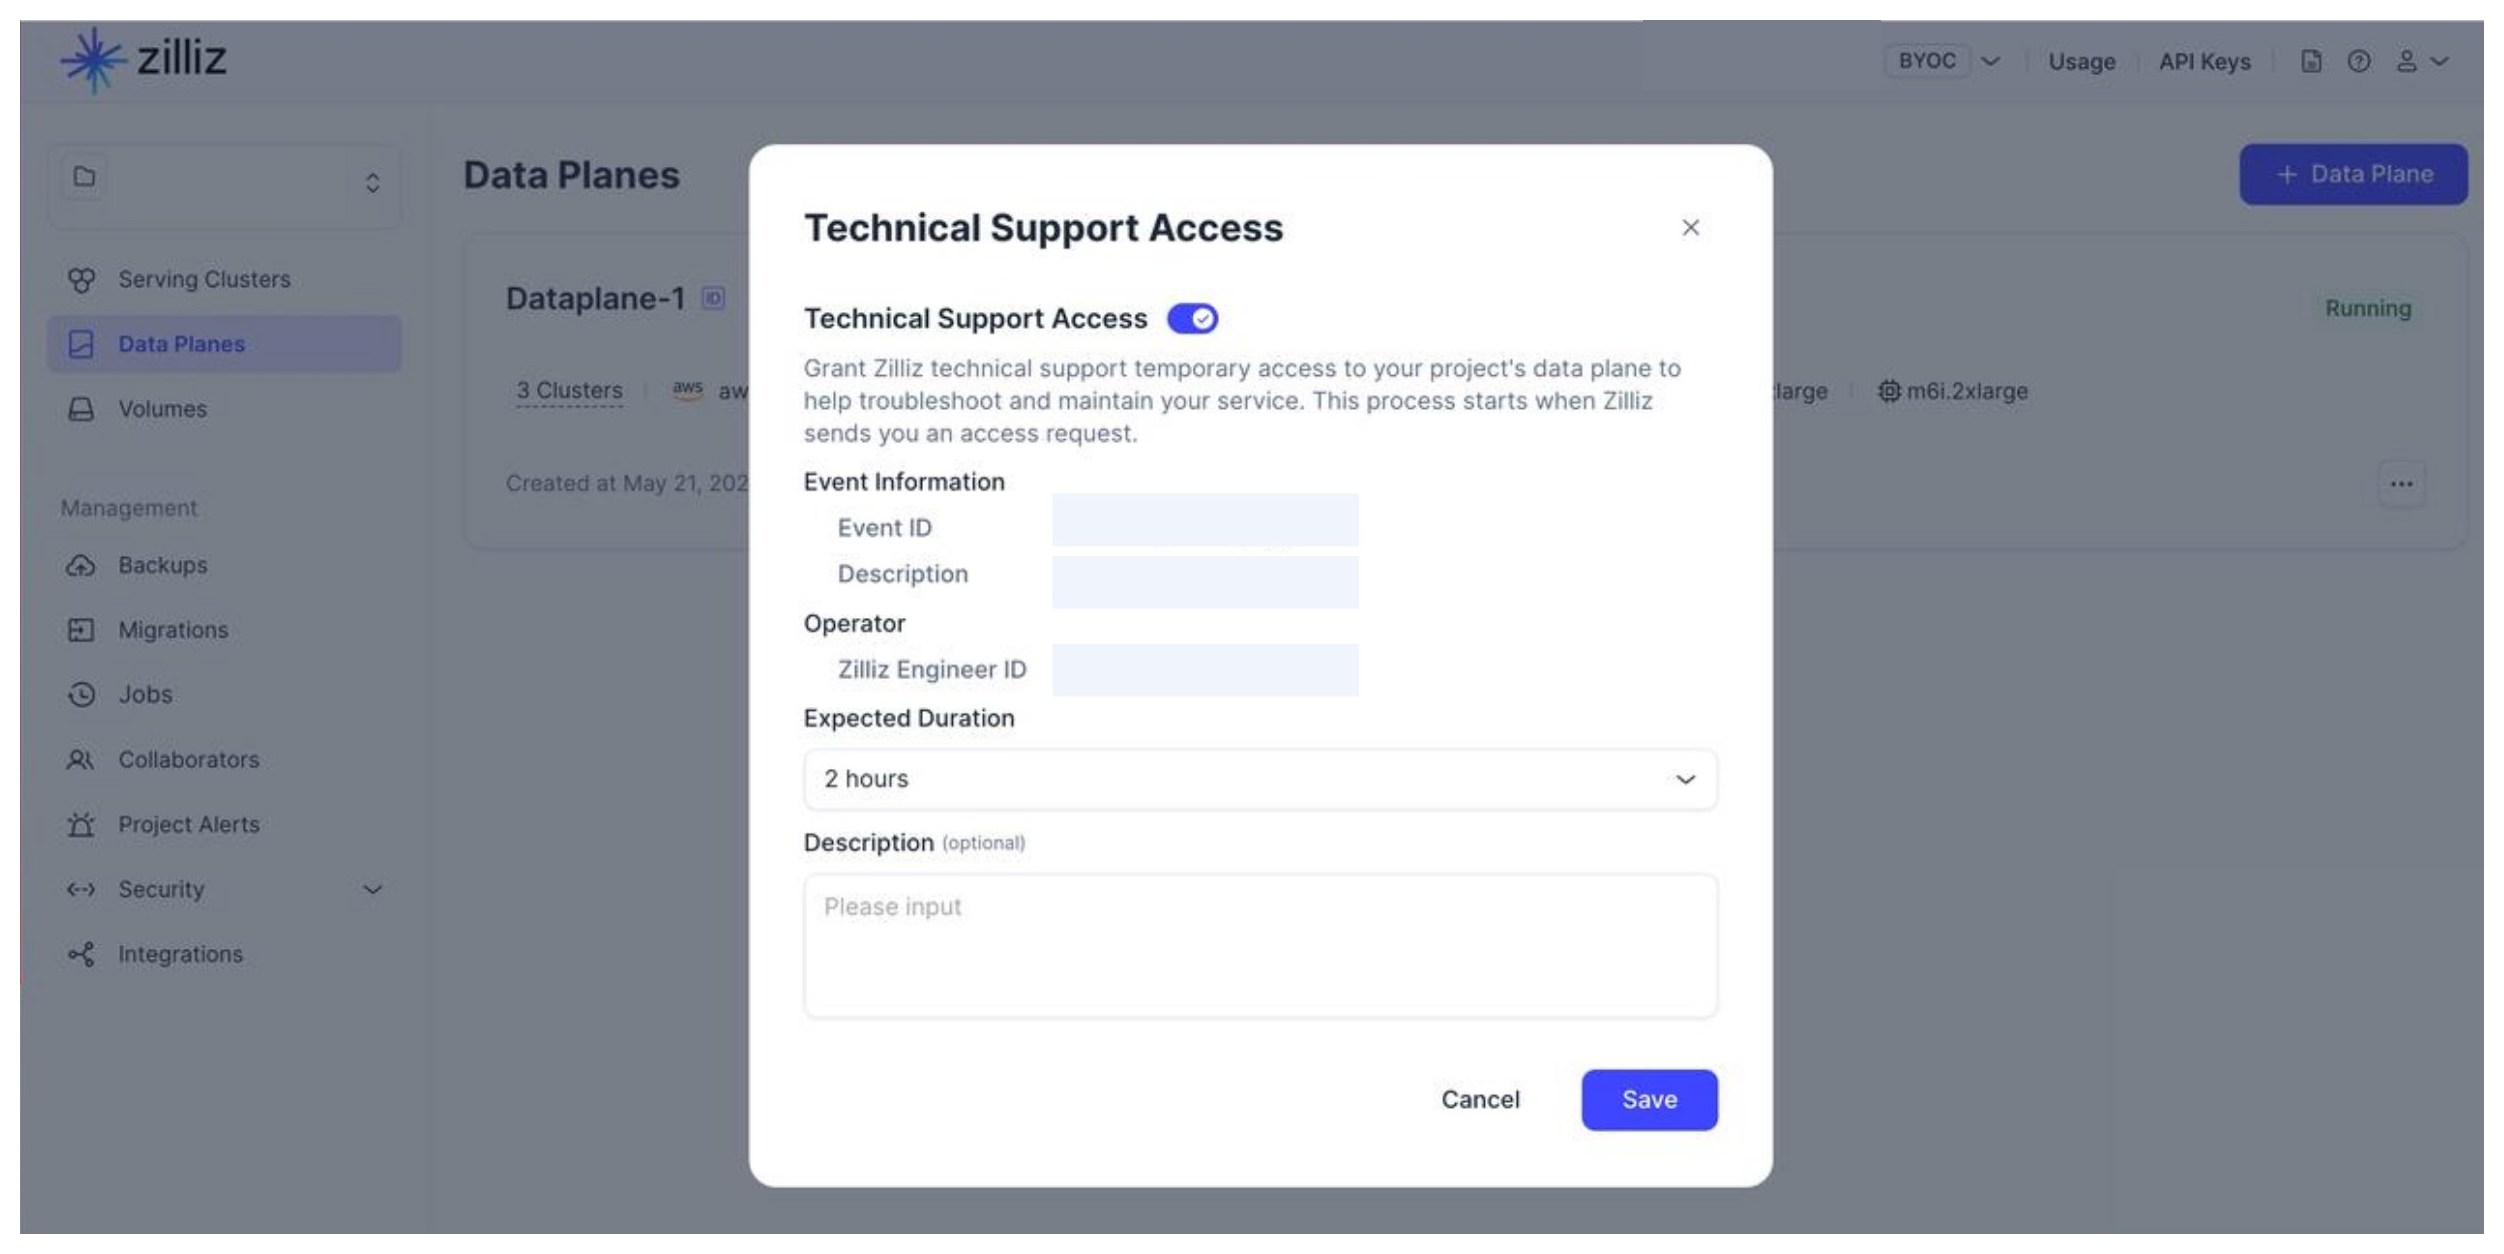
すると、当社がアクセスを申請する理由と、Zilliz Cloud によって割り当てられた問題担当者の ID に関する情報が表示されます。Expected Duration でアクセス期間を決定し、Description に任意の要件を入力できます。すべて設定したら、Save をクリックします。
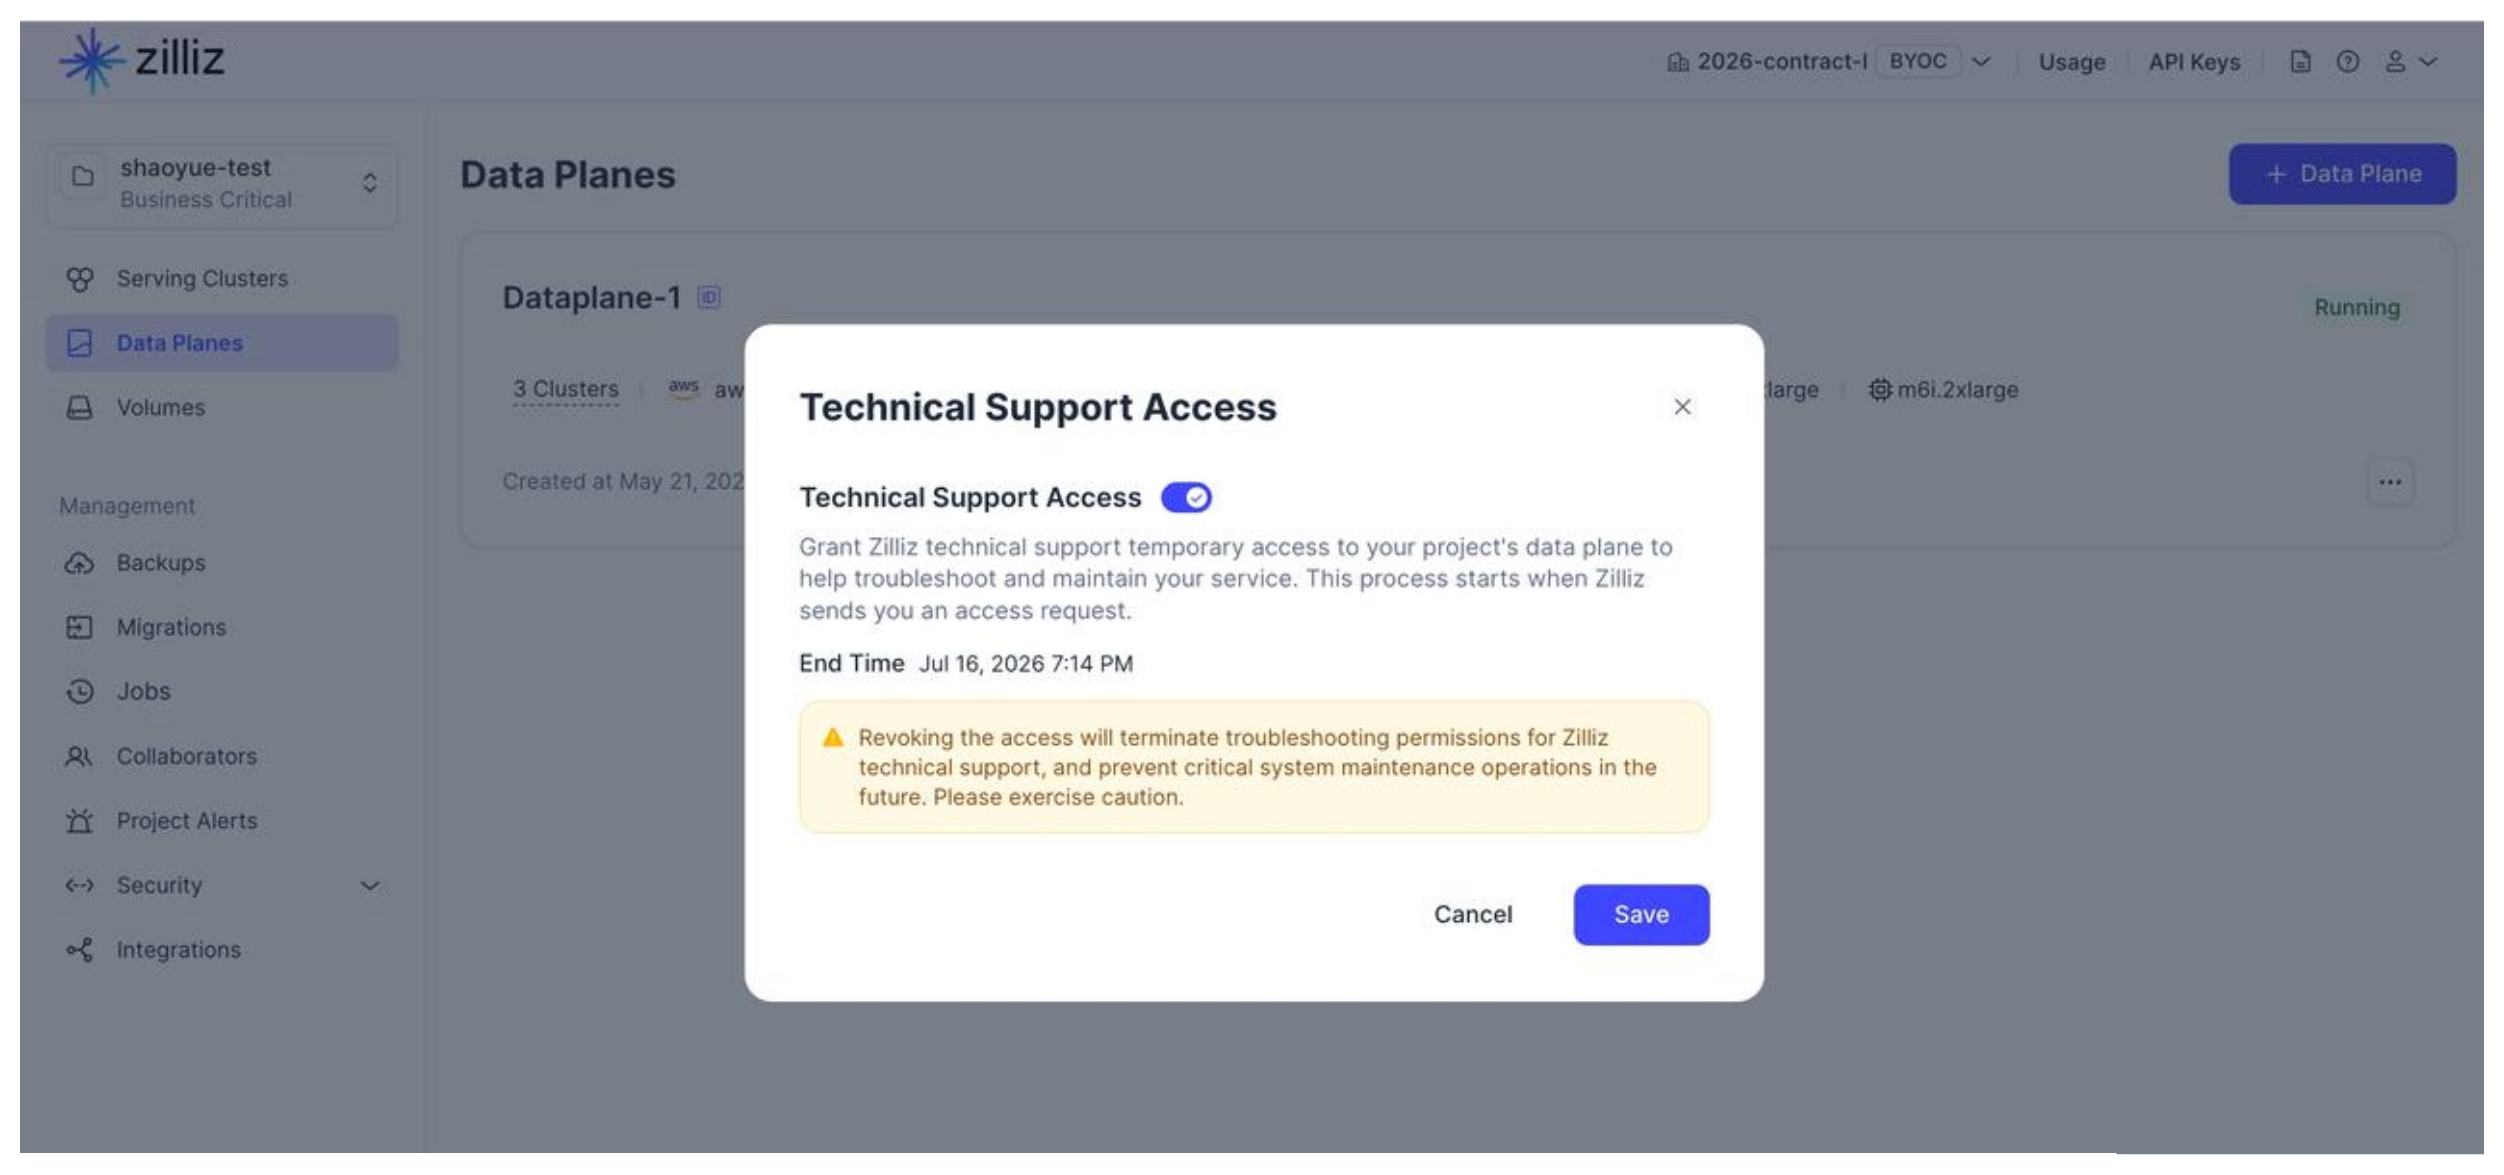
トラブルシューティング中にこのダイアログボックスを開くと、このアクセスの終了時刻が表示されます。テクニカルサポートアクセスは、有効期限が切れるか、明示的に無効にすると再び無効になります。
手順
S3 バケットと IAM ロールの作成
このページでは、適切な権限を持つ Bring-Your-Own-Cloud (BYOC) プロジェクトのルートストレージを作成および設定する手順について説明します。 | BYOC
EKS IAM ロールの作成
このページでは、Zilliz Cloud プロジェクト用の EKS クラスターを Zilliz Cloud がデプロイできるようにするための IAM ロールの作成および設定方法について説明します。 | BYOC
クロスアカウント IAM ロールの作成
このページでは、Zilliz Cloud がプロジェクトのデータプレーンをブートストラップするためのクロスアカウントロールを作成して設定する方法について説明します。このロールにより、Zilliz Cloud はお客様に代わって VPC リソースを管理するための制限付き権限を得ます。 | BYOC
AWS でカスタマー管理 VPC を設定する
Zilliz Cloud Bring-Your-Own-Cloud (BYOC) ソリューションを使用すると、お客様自身の Virtual Private Cloud (VPC) 内にプロジェクトをセットアップできます。Zilliz Cloud プロジェクトをカスタマー管理 VPC で実行することで、ネットワーク設定をより細かく制御でき、組織で求められる特定のクラウドセキュリティおよびガバナンス標準を満たせるようになります。 | BYOC
ロール内の権限
このページでは、Zilliz Cloud がお客様に代わって control plan のセットアップ中に操作を実行するために必要なすべての IAM 権限を一覧表示します。 | BYOC
既存クラスターで階層型ストレージを有効にする
このガイドは、以前のバージョンの terraform examples を使用して BYOC/BYOC-I cluster をすでにデプロイしており、階層型ストレージを有効にしたいユーザー向けです。 | BYOC