API キー
API キーは、Zilliz Cloud のコントロールプレーンおよびデータプレーンのリソースにアクセスするために API または SDK 呼び出しを行うユーザーまたはアプリケーションの認証に使用されます。API キーは、名前や ID などの独自のプロパティを持つ英数字の文字列です。
API キーの概要
Zilliz Cloud では、多様なユーザー要件に対応するために 2 種類の API キーを提供しています。
-
Personal API keys: ユーザー登録時に自動的に生成され、各キーはユーザーのアカウントに関連付けられ、そのユーザーが所属する組織およびプロジェクトにおけるユーザーのロールの権限を継承します。アカウントユーザーが組織を離れた場合、関連付けられた personal キーは自動的に削除されます。Organization Owner または Project Admin として、Zilliz Cloud Web コンソールで 2 種類の personal API キーを確認できます。
-
Your own personal API key: 自分だけに属する personal キーです。この API キーを表示してコピーできます。
-
Member's personal API key: 組織またはプロジェクト内の他のユーザーに属する既存の personal キーの一覧です。これらのキーの名前と ID のみを表示できますが、キー自体は表示できません。
-
-
Customized API keys: Organization Owners および Project Admins が、Zilliz Cloud アカウントを持たないアプリケーションまたは外部ユーザー向けに手動で作成します。これらのキーは長期的なアクセス要件に適しており、API キーの最初の作成者が組織を離れた場合でもサービスの継続性を確保できます。
本番環境では、代わりに customized キーを使用してください。Personal API keys はユーザーアカウントとともに削除されます。
次の図は、API キーのロールとリソースへのアクセスを示しています。
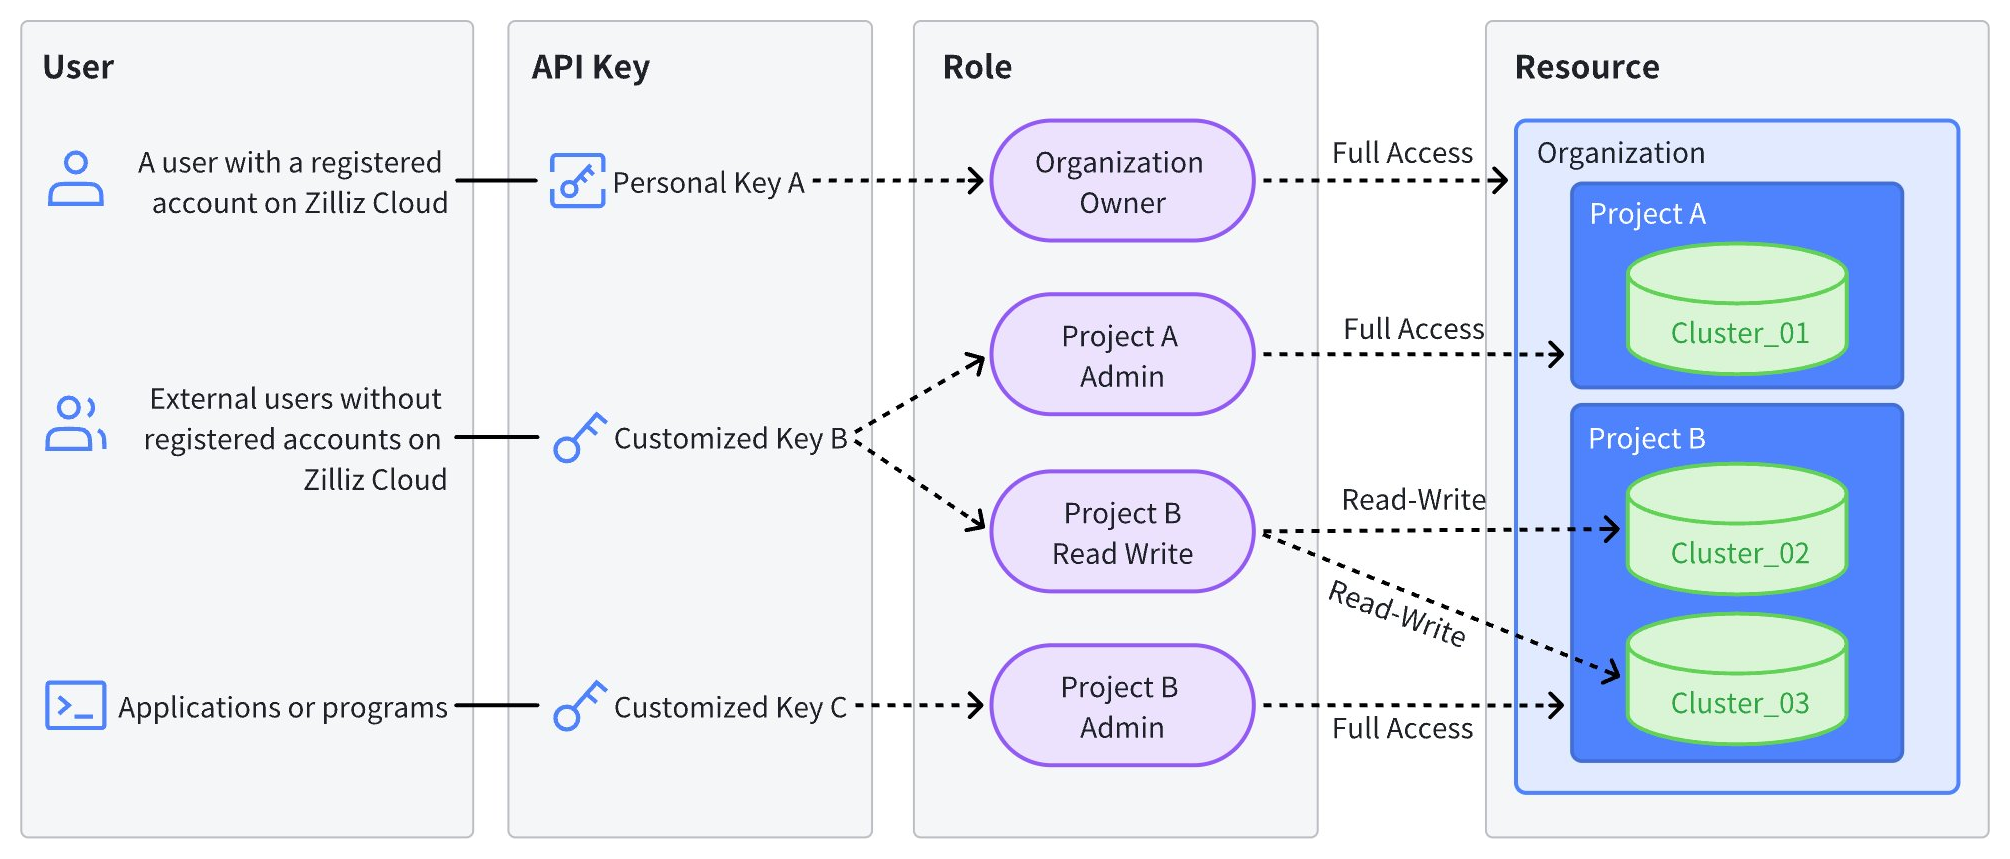
以下の表は、割り当てられたロールに基づく API キーのアクセス範囲を詳しく示しています。ロールと権限の詳細については、アクセス制御の概要 を参照してください。
API キーのロール | アクセスレベル | |
|---|---|---|
Organization Owner | 組織内のすべてのリソース(プロジェクト、クラスター、ボリュームを含む)に対する完全な管理者アクセス。 | |
Organization Billing Admin | 組織の請求に対する管理者アクセスのみ。組織内のプロジェクト、クラスター、ボリュームにはアクセスできません。 | |
Organization Member | Project Admin | 指定されたプロジェクトに対する完全な管理者アクセス、およびデフォルトでそのプロジェクト内のすべてのクラスターとボリュームに対する完全な管理者アクセス。 |
Project Read-Write | 指定されたプロジェクトに対する読み取りと書き込みのアクセス、およびデフォルトでそのプロジェクト内のすべてのクラスターとボリュームに対する読み取りと書き込みのアクセス。 | |
Project Read-Only | 指定されたプロジェクトに対する読み取り専用アクセス、およびデフォルトでそのプロジェクト内のすべてのクラスターとボリュームに対する読み取り専用アクセス。 | |
制限事項
-
データ操作を実行するには、代わりにクラスタートークンを使用してください。有効なクラスタートークンは、
user:passのように、コロンで区切られたクラスターのユーザー名とパスワードです。 -
各組織には、最大 100 個の customized API キーを含めることができます。
-
API キーの管理権限は、組織およびプロジェクトにおけるユーザーのロールの影響を受けます。具体的な権限は次のとおりです。
Organization Owner
Organization Billing Admin
Organization Member
Project Admin
Project Read-Write
Project Read-Only
自分の personal API キー
Create
自動生成
自動生成
自動生成
自動生成
自動生成
View and copy
Edit
Reset
Delete
ユーザーが組織を離れると自動削除
ユーザーが組織を離れると自動削除
ユーザーが組織を離れると自動削除
ユーザーが組織を離れると自動削除
ユーザーが組織を離れると自動削除
メンバーの personal API キー
Create
自動生成
自動生成
自動生成
自動生成
自動生成
View names and IDs
Copy
Edit
Reset
Delete
メンバーが組織を離れると自動削除
メンバーが組織を離れると自動削除
メンバーが組織を離れると自動削除
メンバーが組織を離れると自動削除
メンバーが組織を離れると自動削除
customized API キー
Create
View and copy
Edit
Reset
Delete
API キーを作成する
Zilliz Cloud が各組織ユーザーに対して自動的に生成する personal キーとは別に、customized キーを作成できます。customized API キーを作成できるのは Organization Owners および Project Admins のみです。
組織の API Keys ページに移動します。+ API Key をクリックします。
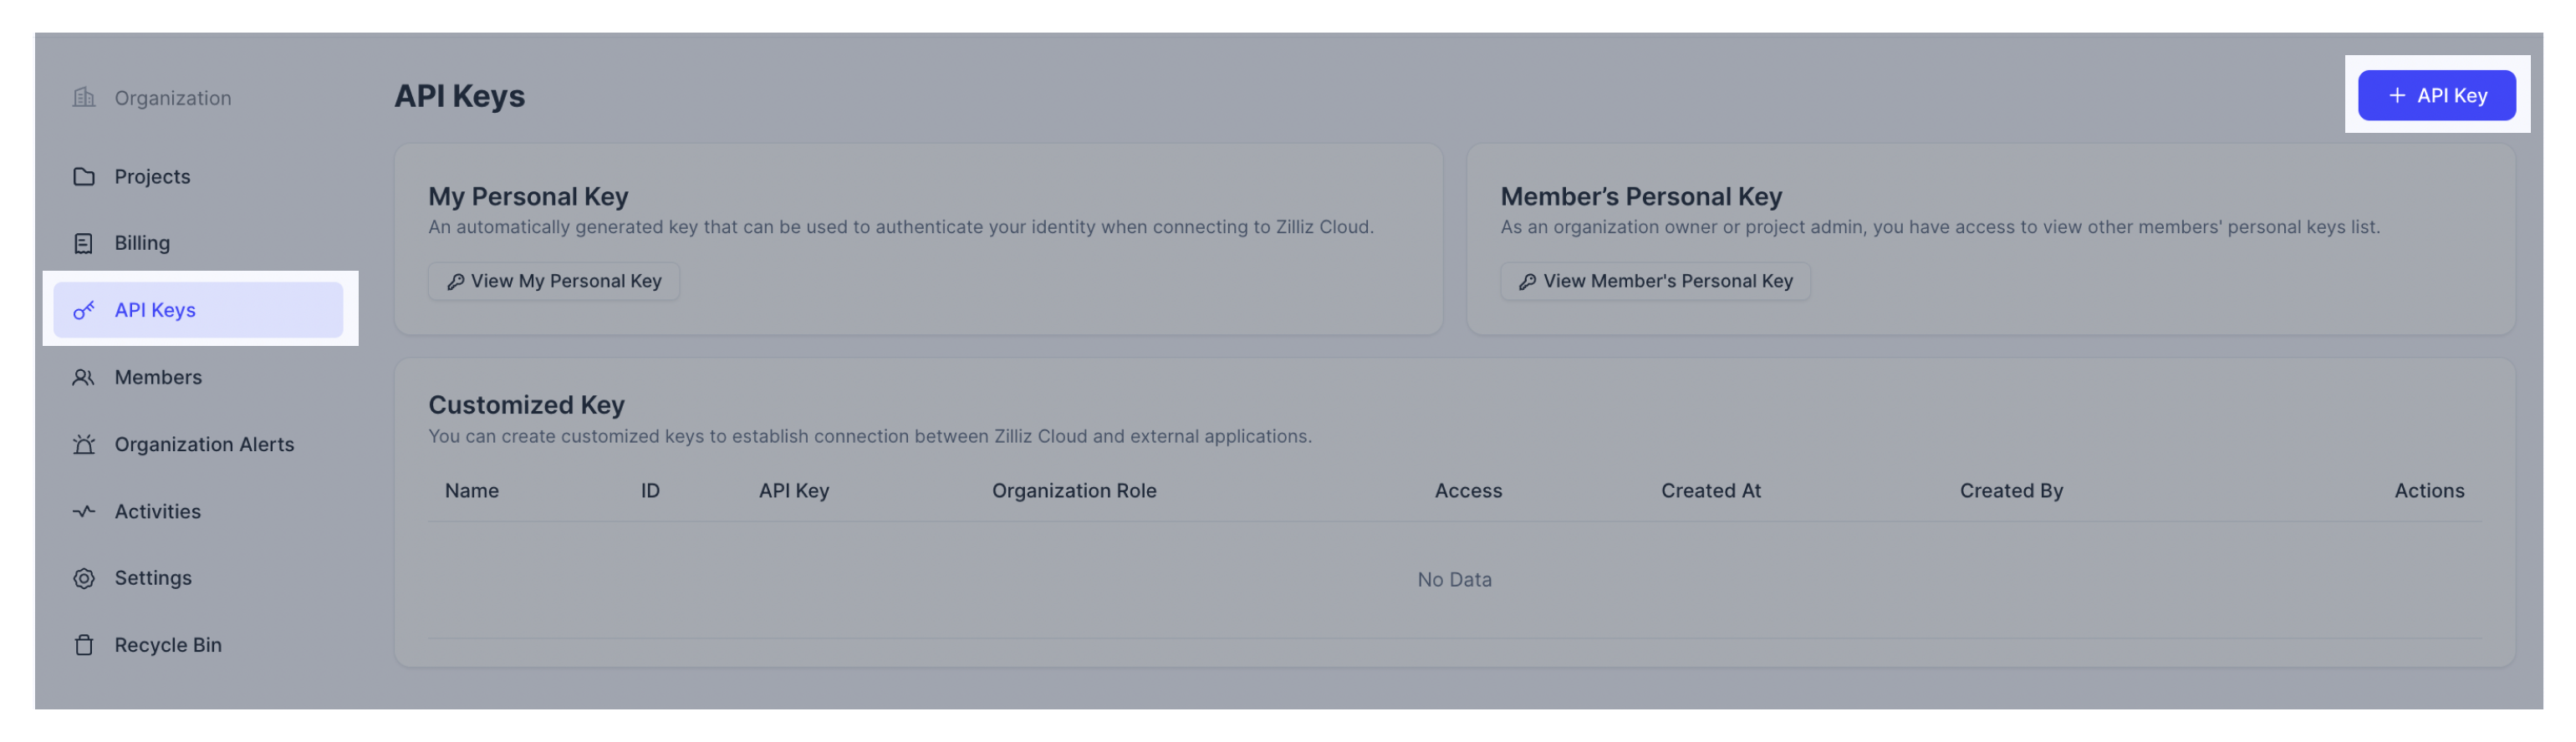
API Key Name を入力し、API Key Access を設定します。

-
API Key Name: 名前は 64 文字を超えないようにしてください。
-
API Key Description (optional): 作成する API キーの説明です。最大 255 文字です。
-
API Key Access: 適切な組織ロールとプロジェクトロールを割り当てて、現在の customized API キーのアクセス範囲を定義します。よりきめ細かなアクセス制御が必要な場合は、Restrict Access to Specific クラスター and Volumes をチェックして、キーがアクセスできるクラスターとボリュームを制限できます。
NotesProject Admins の場合、このユーザーが API キーに付与できる権限は、そのユーザー自身の権限範囲に限定されます。
API キーを表示する
組織の API Keys ページに移動します。表示される内容は、ご自身のロールによって異なる場合があります。
-
Organization Owner の場合、自分の personal キー、すべてのメンバーの personal キー、およびすべての customized キーを表示できます。
-
Project Admin の場合、自分の personal キーと、自分の権限範囲内にあるメンバーの personal キーおよび customized キーを表示できます。たとえば、User 1 が Project A のみの Project Admin であり、Key 1 が Projects A、B、C に対する Admin アクセスを持つ場合、Key 1 のアクセス範囲は User 1 の権限を超えているため、User 1 には Key 1 が表示されません。
-
Organization Billing Admin、Project Read-Write、または Project Read-Only の場合は、自分の personal API キーのみを表示できます。
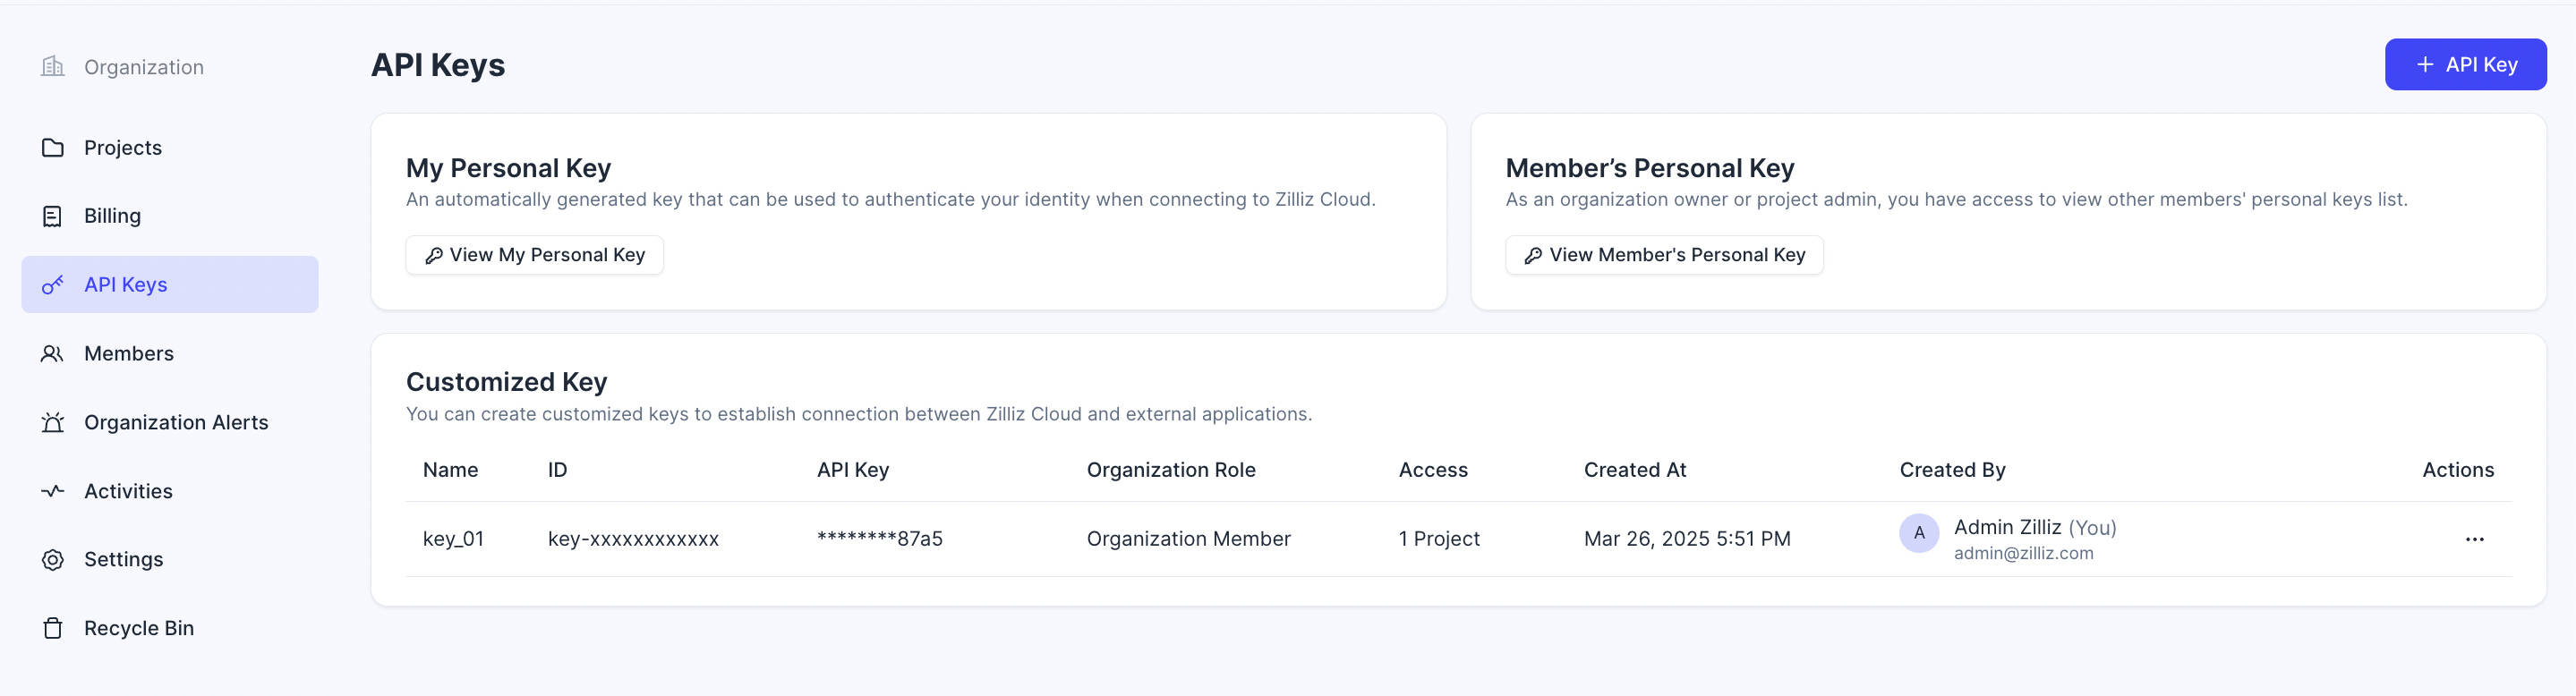
以下のスクリーンショットは、Organization Owner の API キー表示画面を示しています。
API キーを編集する
現在、編集できるのは customized API キーのみです。personal キーはアカウントユーザーに紐付けられているため、編集できません。personal キーのアクセス範囲を変更するには、まずユーザーの組織ロールとプロジェクトロールを調整する必要があります。ユーザーのロールに対する変更は、キーのアクセス権限に自動的に反映されます。
以下の手順では、customized API キーを編集する方法を説明します。
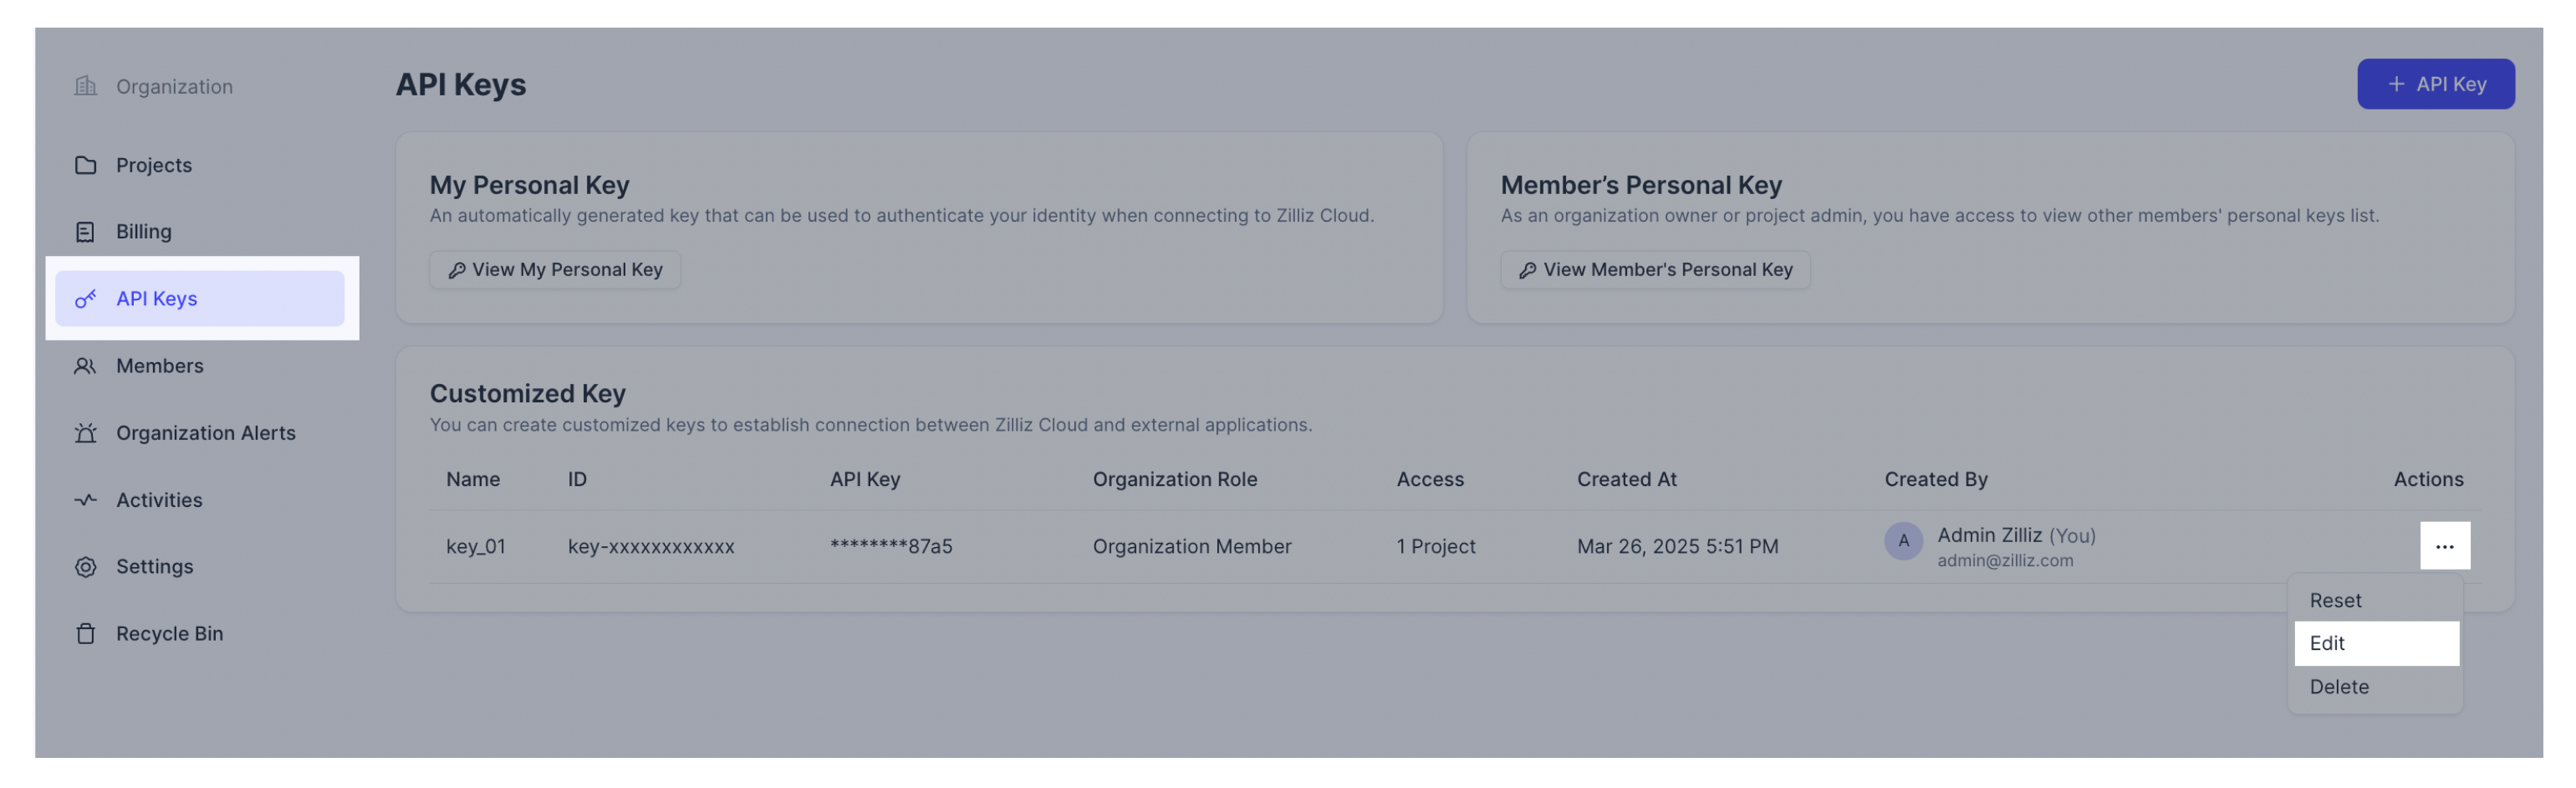
組織の API Keys ページに移動します。操作列の ... をクリックし、Edit をクリックします。
API キーの API Key Name と API Key Access を編集します。
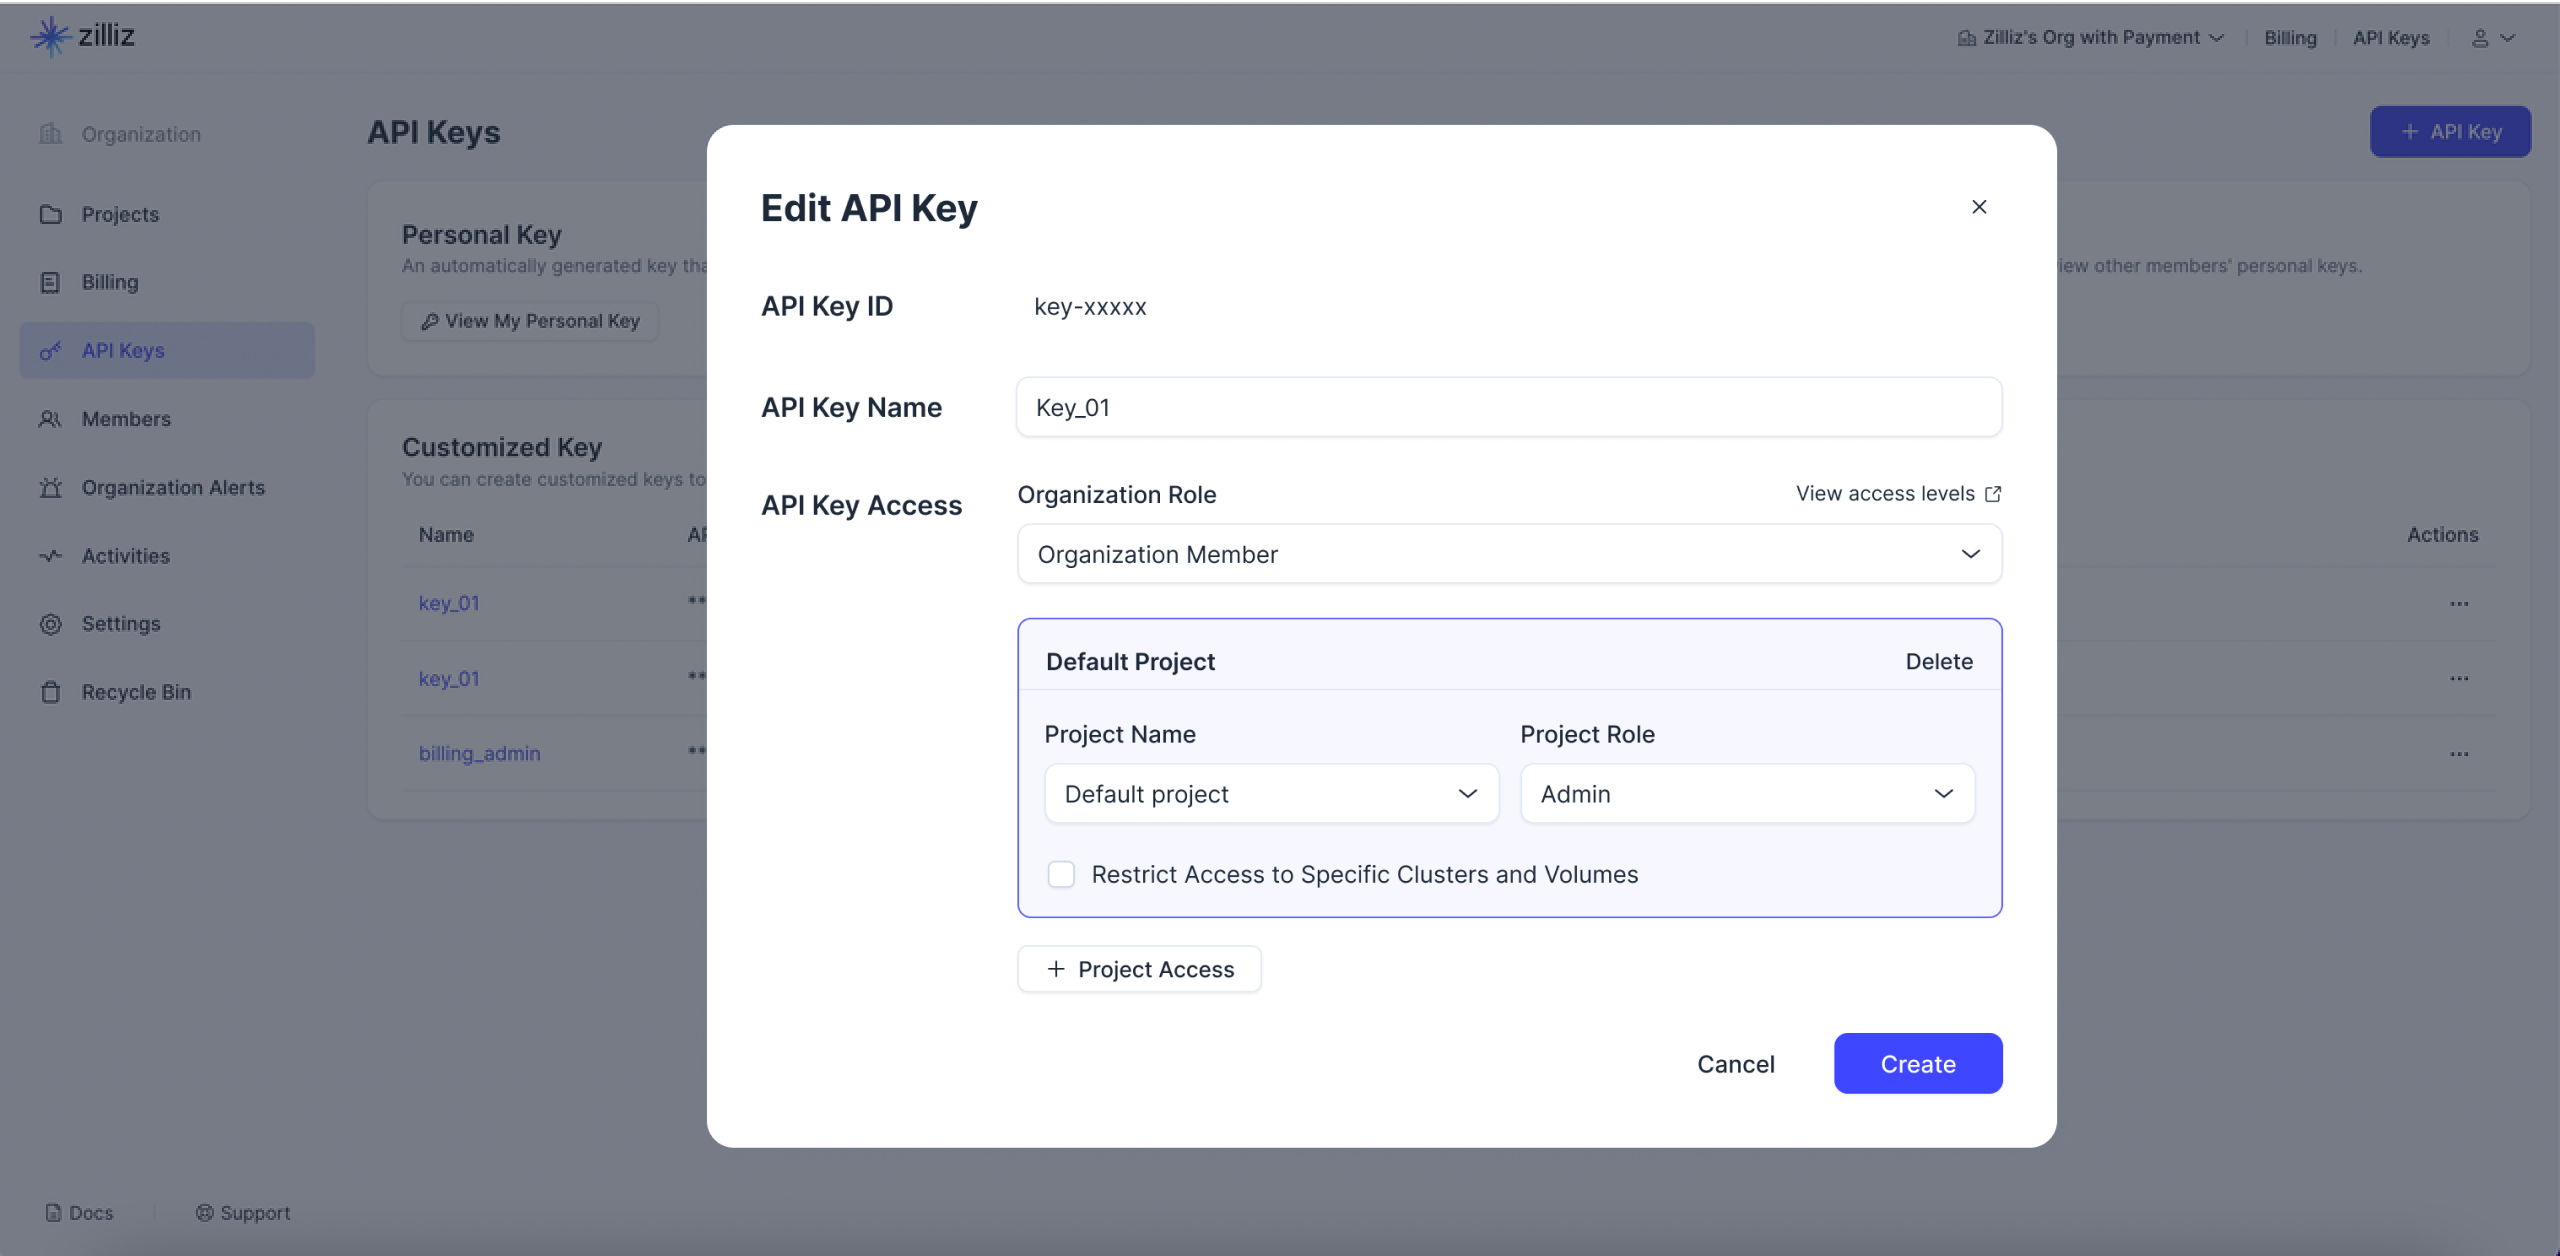
-
API Key Name: 名前は 64 文字を超えないようにしてください。
-
API Key Access: 適切な組織ロールとプロジェクトロールを割り当てて、現在の customized API キーのアクセス範囲を定義します。よりきめ細かなアクセス制御が必要な場合は、Restrict Access to Specific クラスター and Volumes をチェックして、キーがアクセスできるクラスターとボリュームを制限できます。
NotesProject Admins の場合、このユーザーが API キーに付与できる権限は、そのユーザー自身の権限範囲に限定されます。
API キーをリセットする
personal または customized API キーが漏洩した可能性がある場合は、直ちにリセットしてください。
この操作により、現在の API キーはリセットされ、無効になります。このキーを使用しているアプリケーションコードは、新しいキー値で関連するコードを更新するまで動作しなくなります。
キーの種類によって、手順が異なります。
-
Reset personal API keys: ロールに関係なく、自分自身の personal API キーのみをリセットできます。
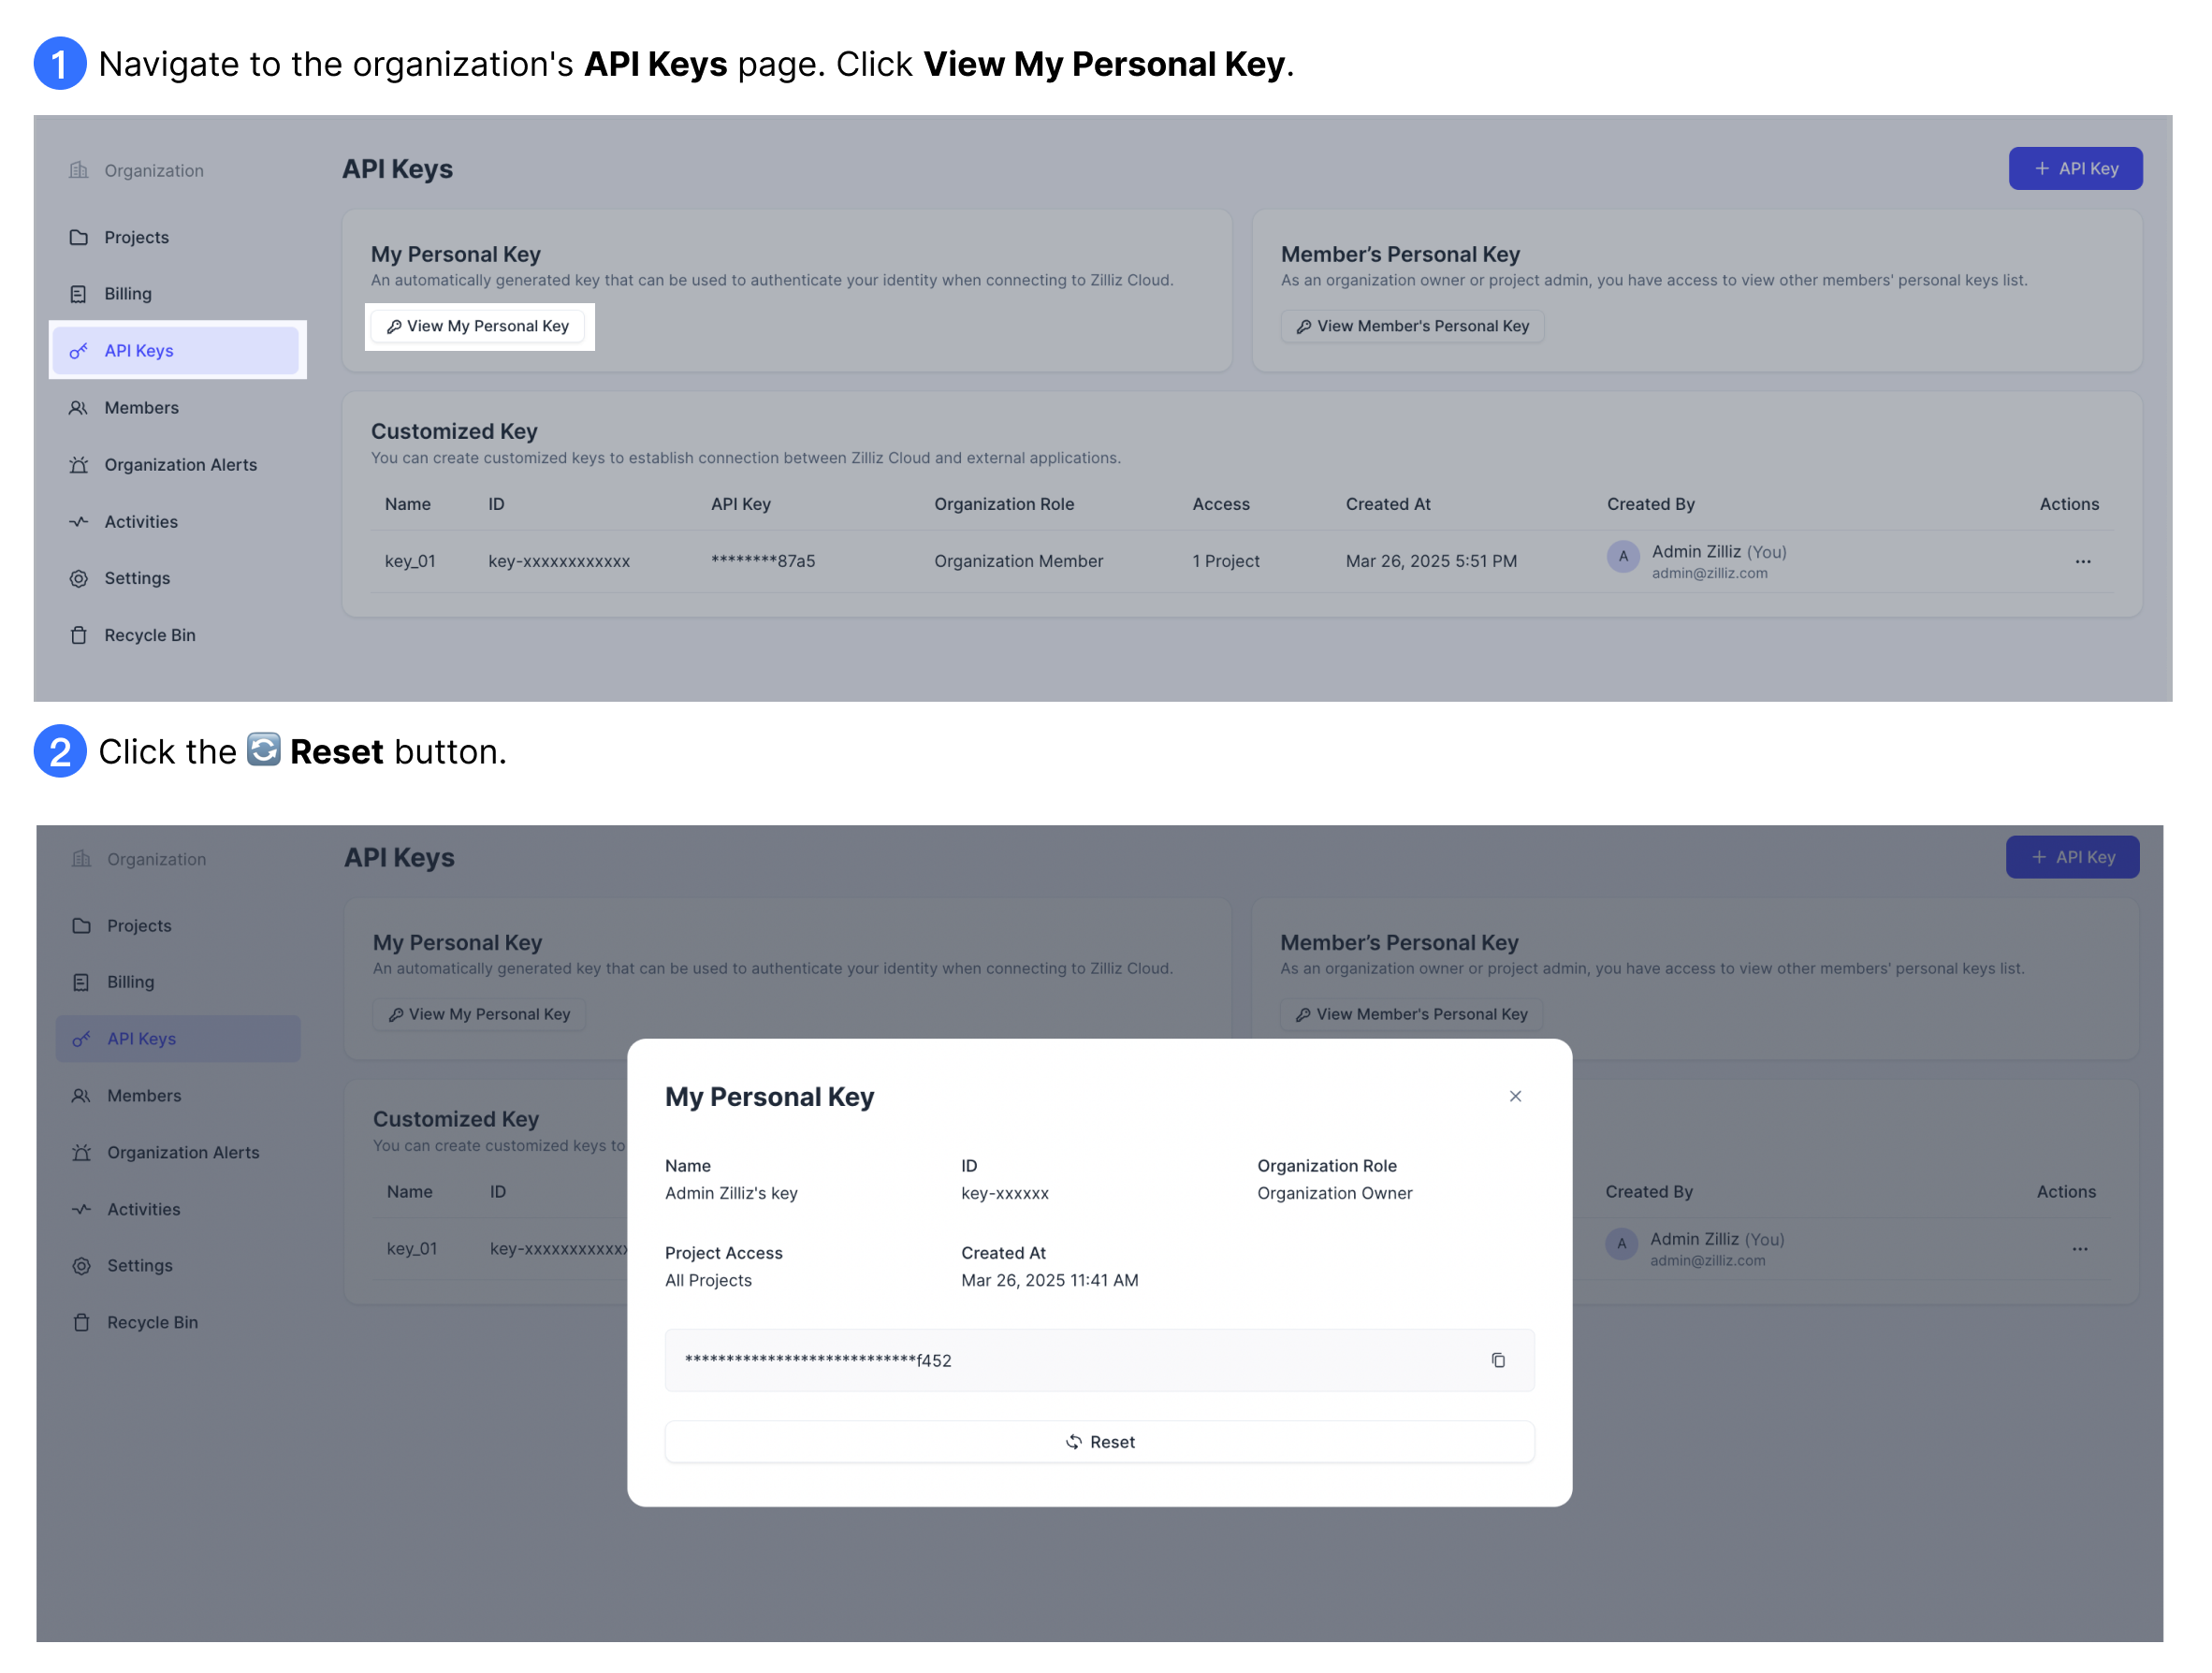
-
Reset customized API keys: customized API キーをリセットできるのは Organization Owners と Project Admins のみです。
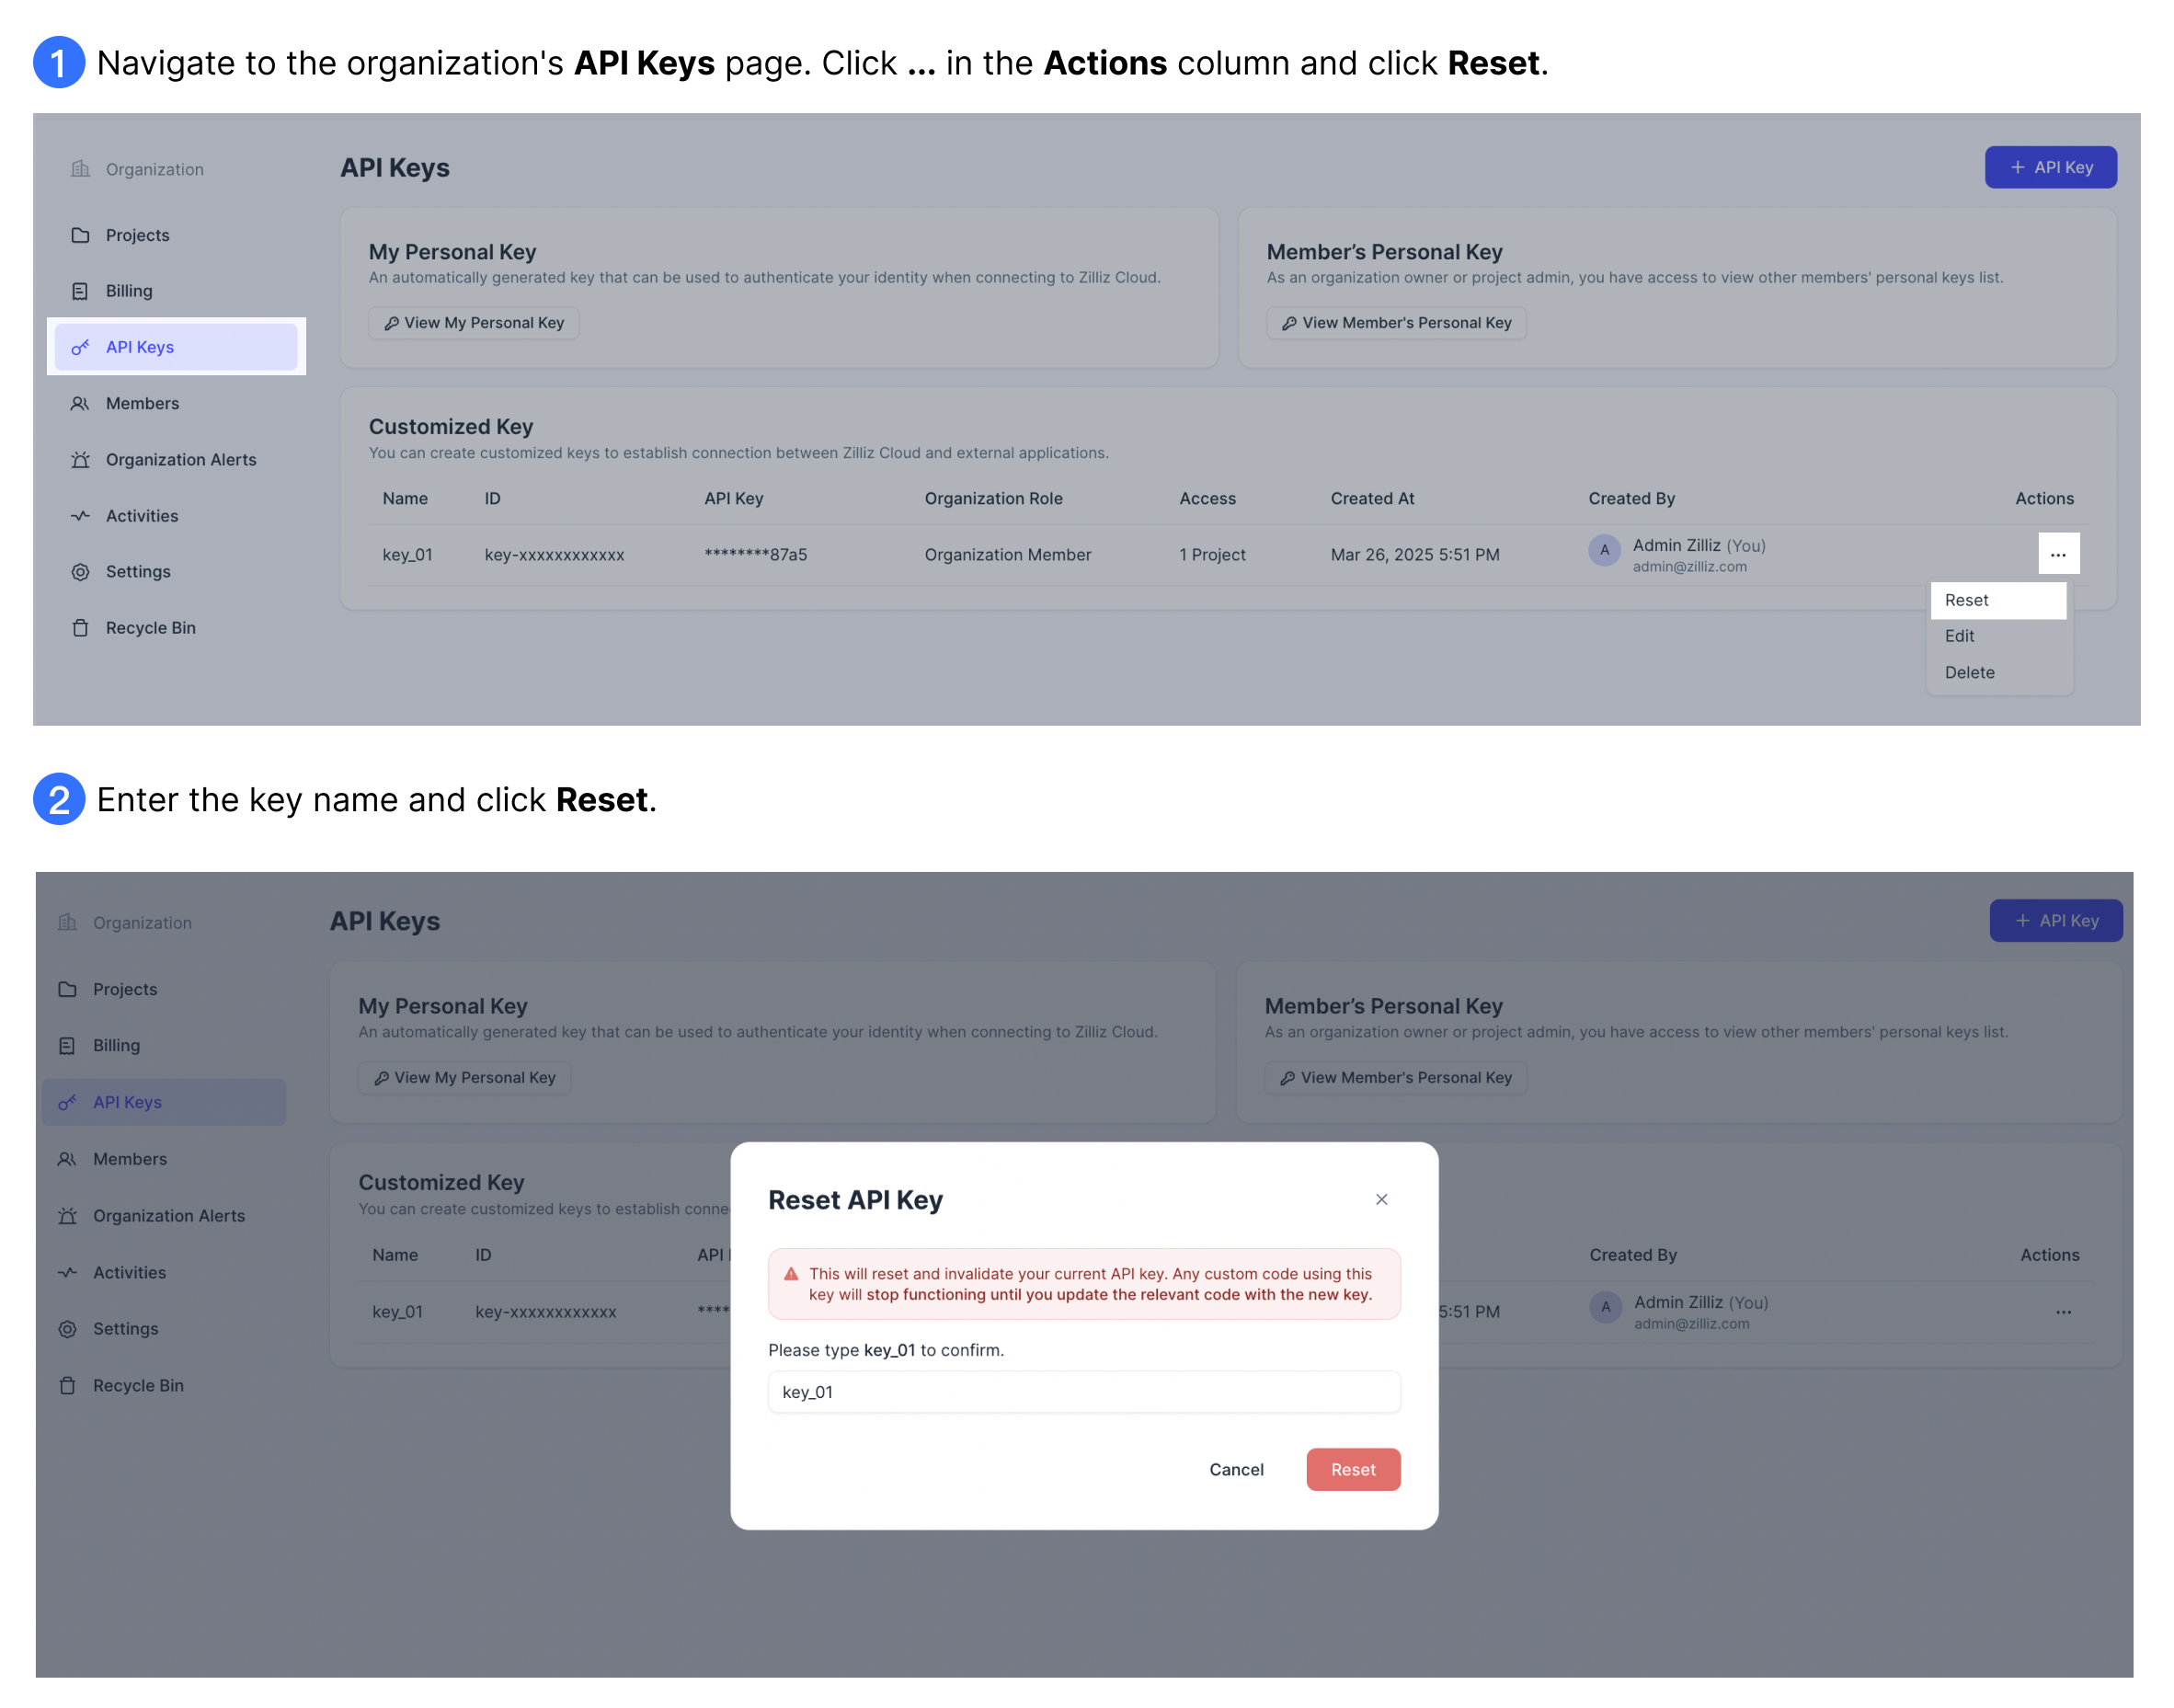
API キーを削除する
customized API キーが使用されなくなった場合は、できるだけ早く削除してください。customized API キーを削除できるのは Organization Owners および Project Admins のみです。
personal キーは手動で削除できません。ただし、対応するユーザーが組織を離れると、自動的に無効化されて削除されます。
以下のスクリーンショットは、customized API キーを削除する方法を示しています。
API キーを削除すると、そのキーを使用しているすべてのサービスの Zilliz Cloud リソースへのアクセスが不可逆的に終了します。
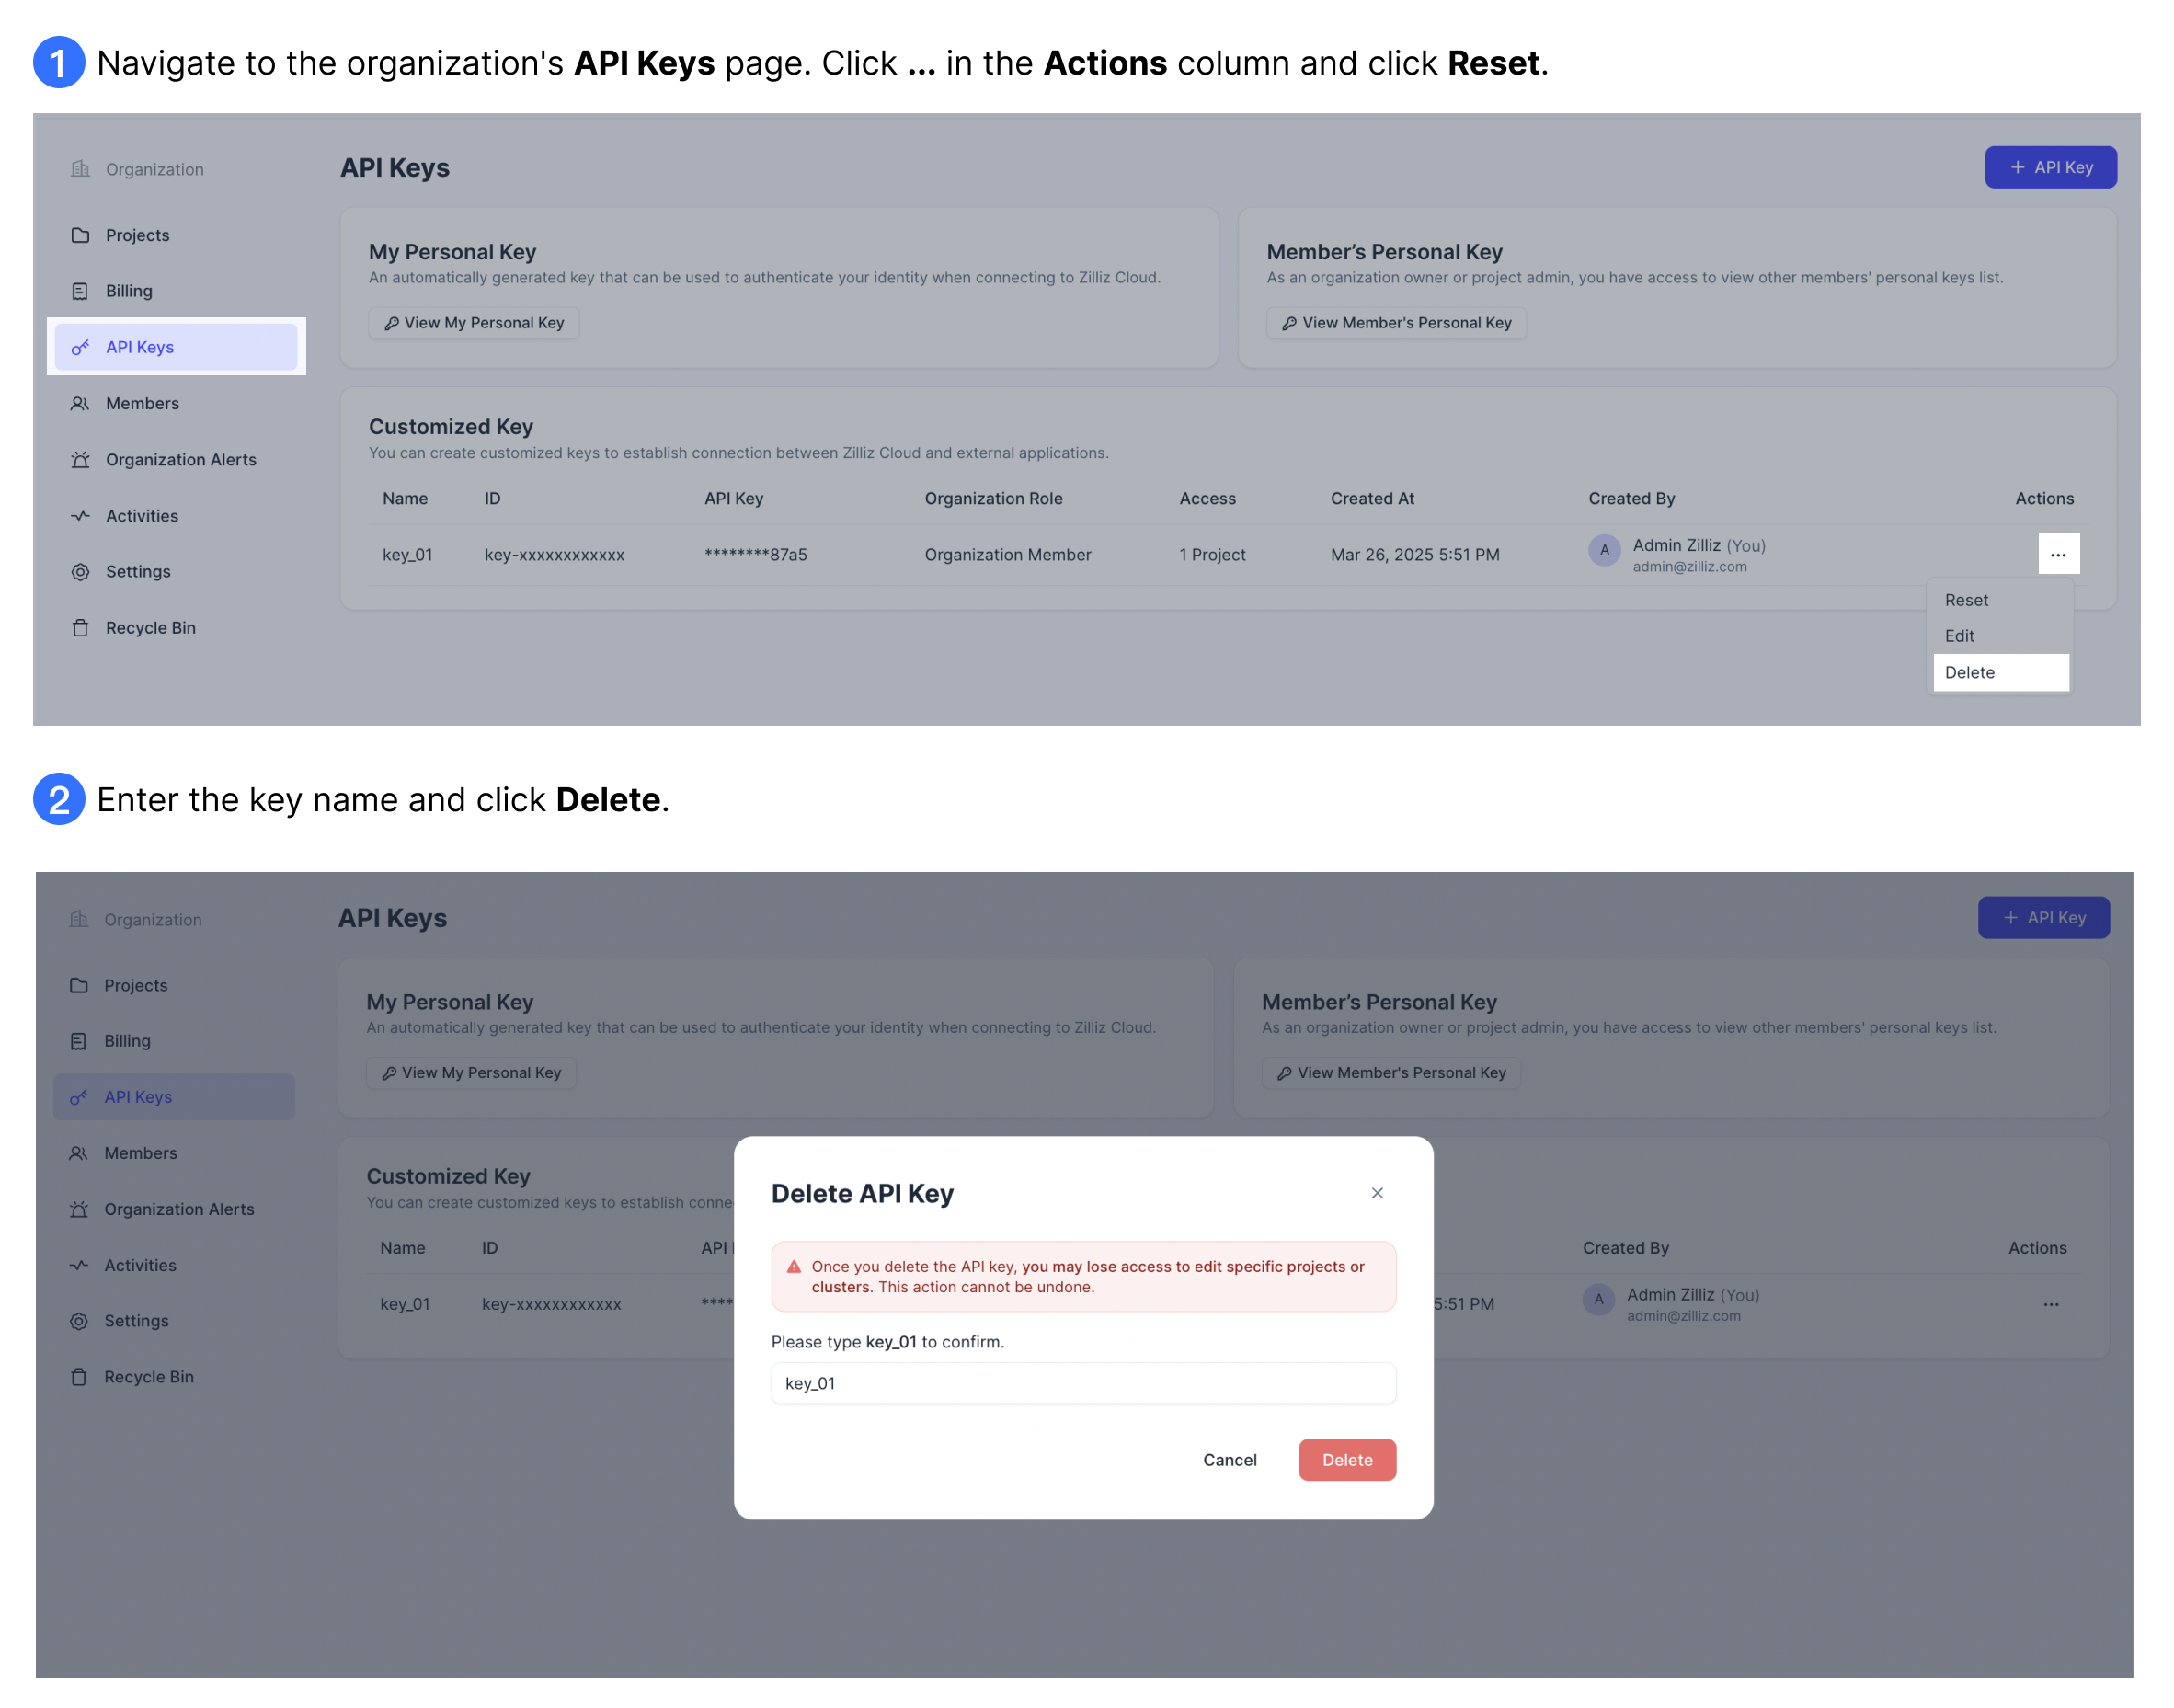
FAQ
本番環境で personal API キーを使用してもよいですか?
いいえ。Personal API keys は個々のユーザーアカウントに紐付けられており、ユーザーが組織を離れると自動的に削除されます。キー所有者のアカウントが削除されると、そのキーに依存しているアプリケーションやサービスは直ちに Zilliz Cloud リソースへのアクセスを失います。
本番環境では、代わりに customized API keys を使用してください。customized キーは特定の個人ユーザーアカウントに依存しないため、チームメンバーが組織を離れた場合でもサービスの継続性を確保できます。