プラットフォームロールの管理
このガイドでは、Zilliz Cloud における 2 種類のプラットフォームロール(組織ロールとプロジェクトロール)を紹介し、その管理方法を説明します。
組織ロールの管理
組織ロールは、組織レベルのアクセスを制御します。組織ロールを使用すると、メンバー、グループ、組織設定、課金とサブスクリプション、セキュリティ設定、組織アラート、プラットフォーム監査ログの表示、API キー、プロジェクト管理、ごみ箱操作に関する権限を管理できます。
組織ロールは組織レベルのリソースのみを対象とします。クラスター、データベース、コレクションの権限は定義しません。
事前定義された組織ロール
次の表に、3つの事前定義された組織ロールについて説明します。
| ロール | 説明 | 編集可否 |
|---|---|---|
| Organization Owner | アクセス制御、設定、課金、セキュリティ、サービスプリンシパル、プロジェクトロールの割り当てを含む、組織レベルの完全な管理 | 不可 |
| Billing Admin | 関連する組織およびプロジェクトのコンテキストへの読み取り専用アクセスを使用した、課金とサブスクリプションの管理 | 不可 |
| Public | すべての組織メンバーに自動的に付与される、ログインのみの基本ロール | 不可 |
プロジェクトロールの管理
プロジェクトロールは、特定のプロジェクト内のアクセスを制御します。プロジェクトロールを使用すると、プロジェクトメンバー、クラスターのライフサイクル操作、オンデマンドコンピュートへのアクセス、統合、バックアップ、移行、アラート、ボリューム、プロジェクトスコープのデータアクセスを管理できます。
プロジェクトロールは特定のプロジェクトに属します。プロジェクトロールを割り当てると、その割り当ては選択したプロジェクトにのみ適用されます。
事前定義されたプロジェクトロール
次の表に、4つの事前定義されたプロジェクトロールについて説明します。
| ロール | 推奨対象 | 主な権限 |
|---|---|---|
| Project Admin | プロジェクトオーナーおよびプラットフォーム管理者 | コラボレーター、ロール、クラスターのライフサイクル、コンピュート、データアクセスを含む、プロジェクトの完全な管理 |
| Data Admin | データベース管理者およびプラットフォームエンジニア | スケーリング、バックアップ、クラスター操作、データアクセスなどのデータ管理 |
| Data Operator | アプリケーションチームおよびデータエンジニア | 限定的なプロジェクト管理を含む、データの読み取りおよび書き込み操作 |
| Data Viewer | アナリスト、開発者、読み取り専用アプリケーション | 表示、クエリ、検索のワークフロー向けの読み取り専用アクセス |
カスタムプロジェクトロール
事前定義されたロールがチームの責務に合わない場合は、カスタムプロジェクトロールを作成します。カスタムプロジェクトロールでは、プロジェクト内のプラットフォーム権限、コンピュート権限、データアクセス権限を組み合わせることができます。
カスタムプロジェクトロールの作成
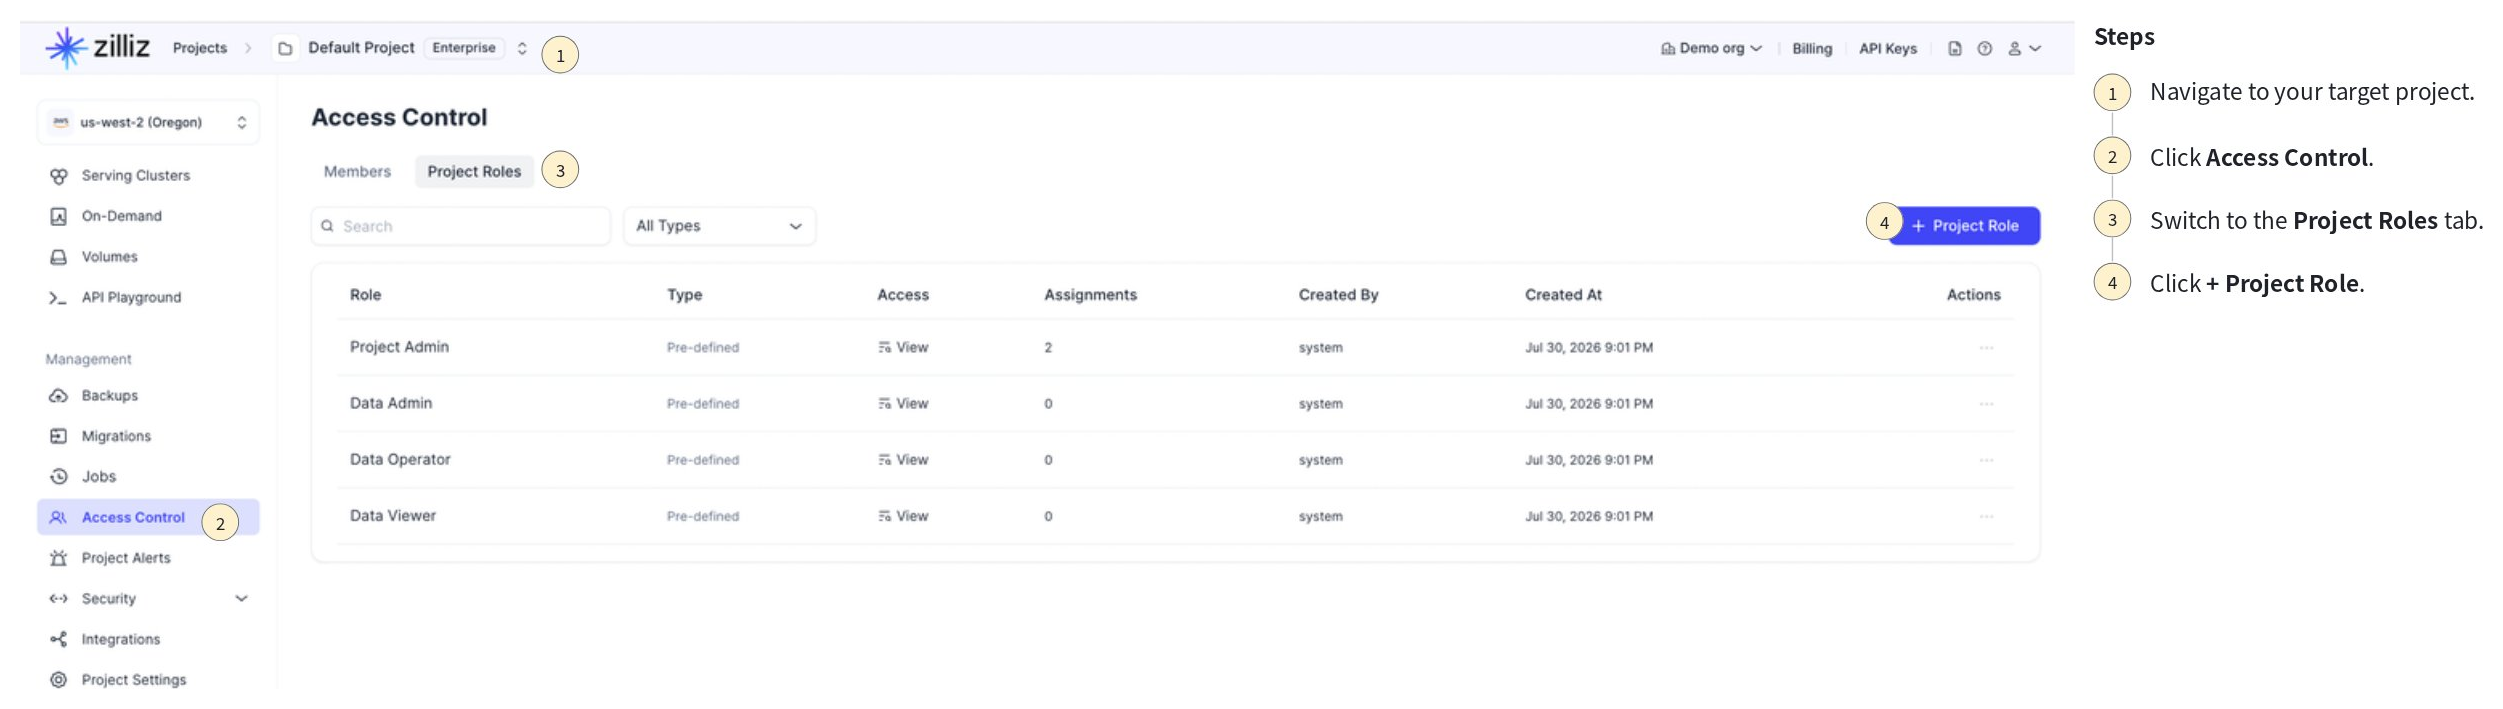
対象のプロジェクトを開きます。
Access Control に移動します。
Project Roles タブを開きます。
+ Project Role をクリックします。
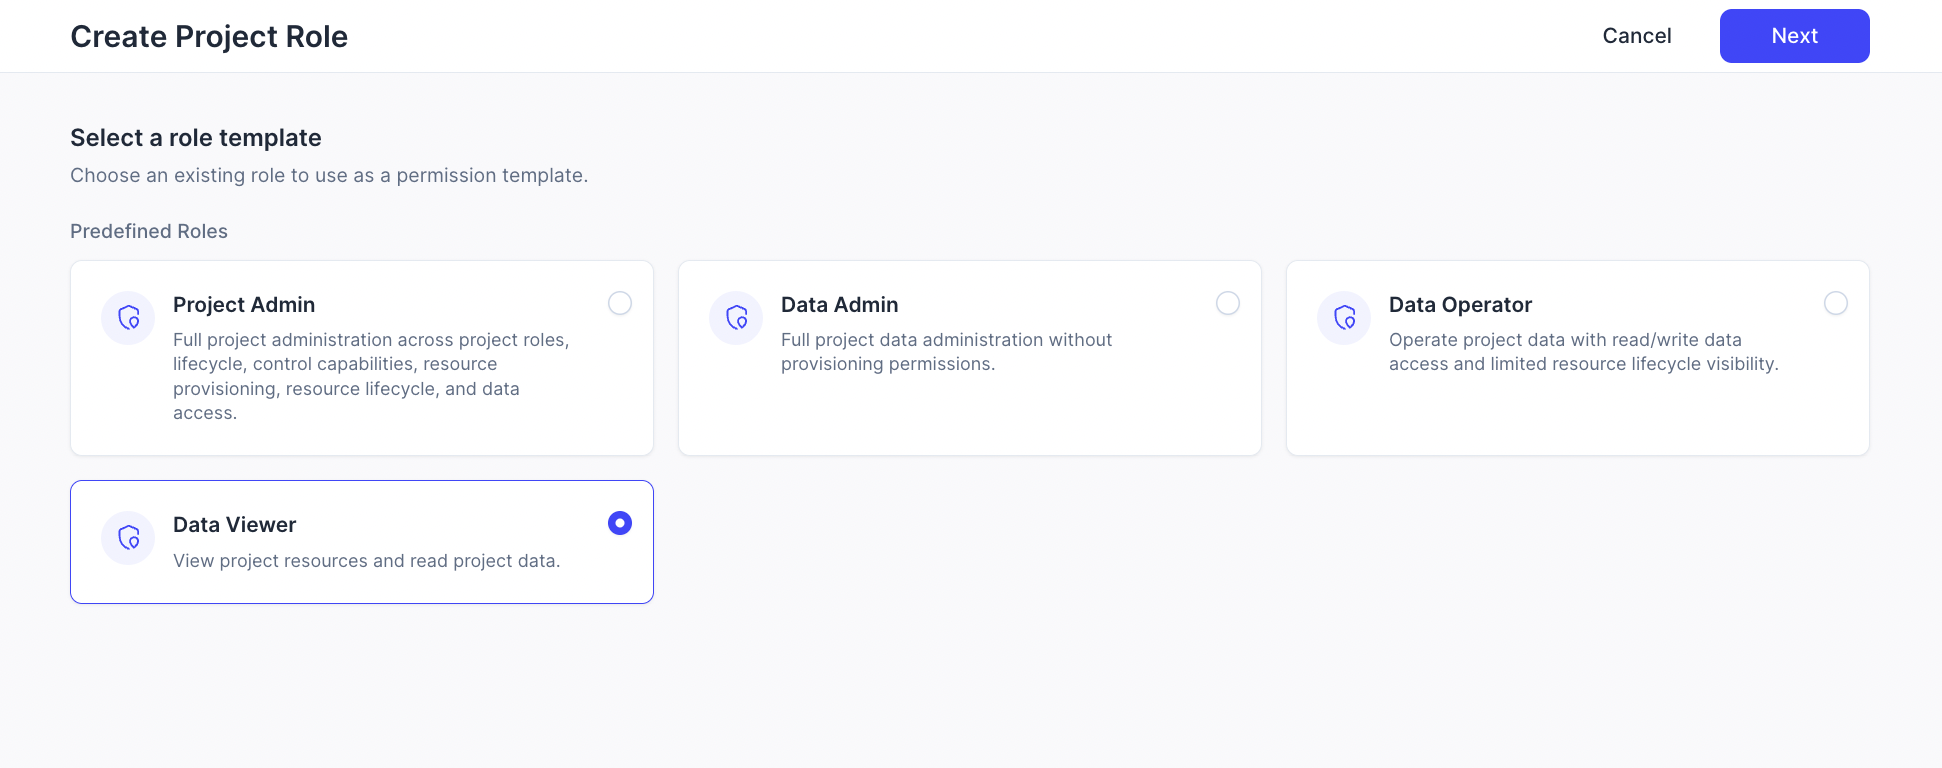
ロールテンプレートを選択し、Next をクリックします。
カスタムロールの名前と説明を入力します。
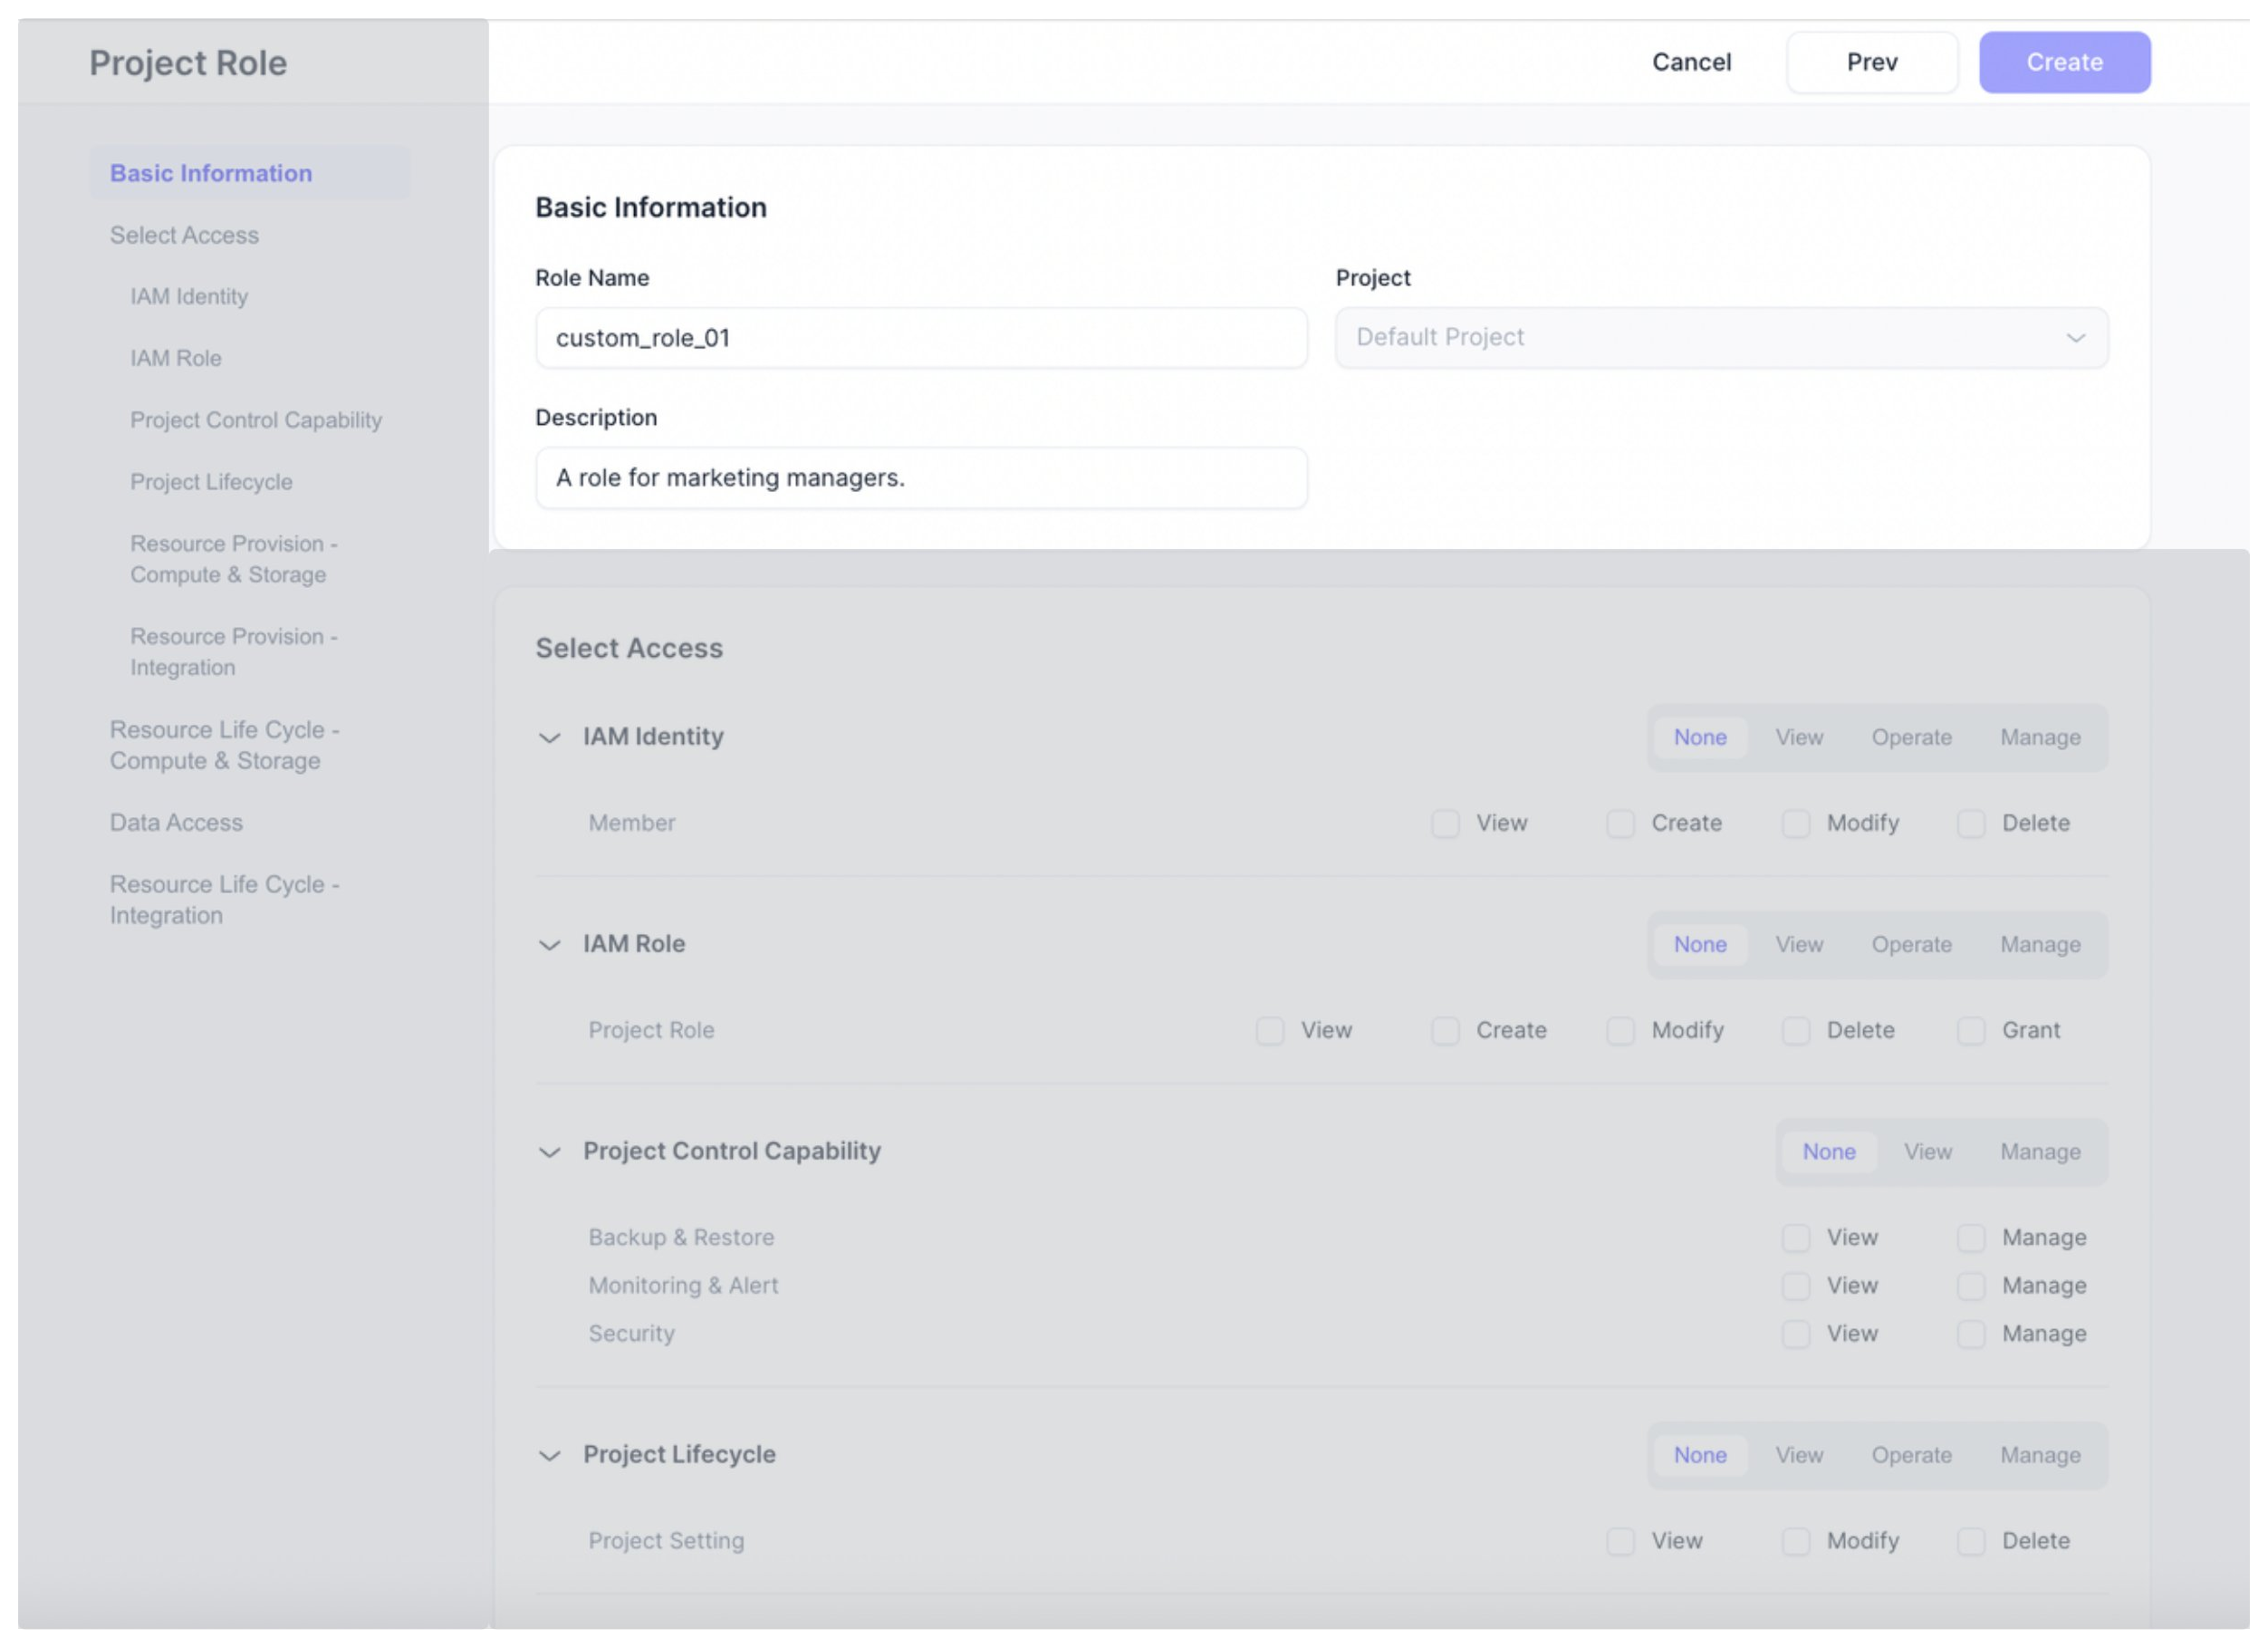
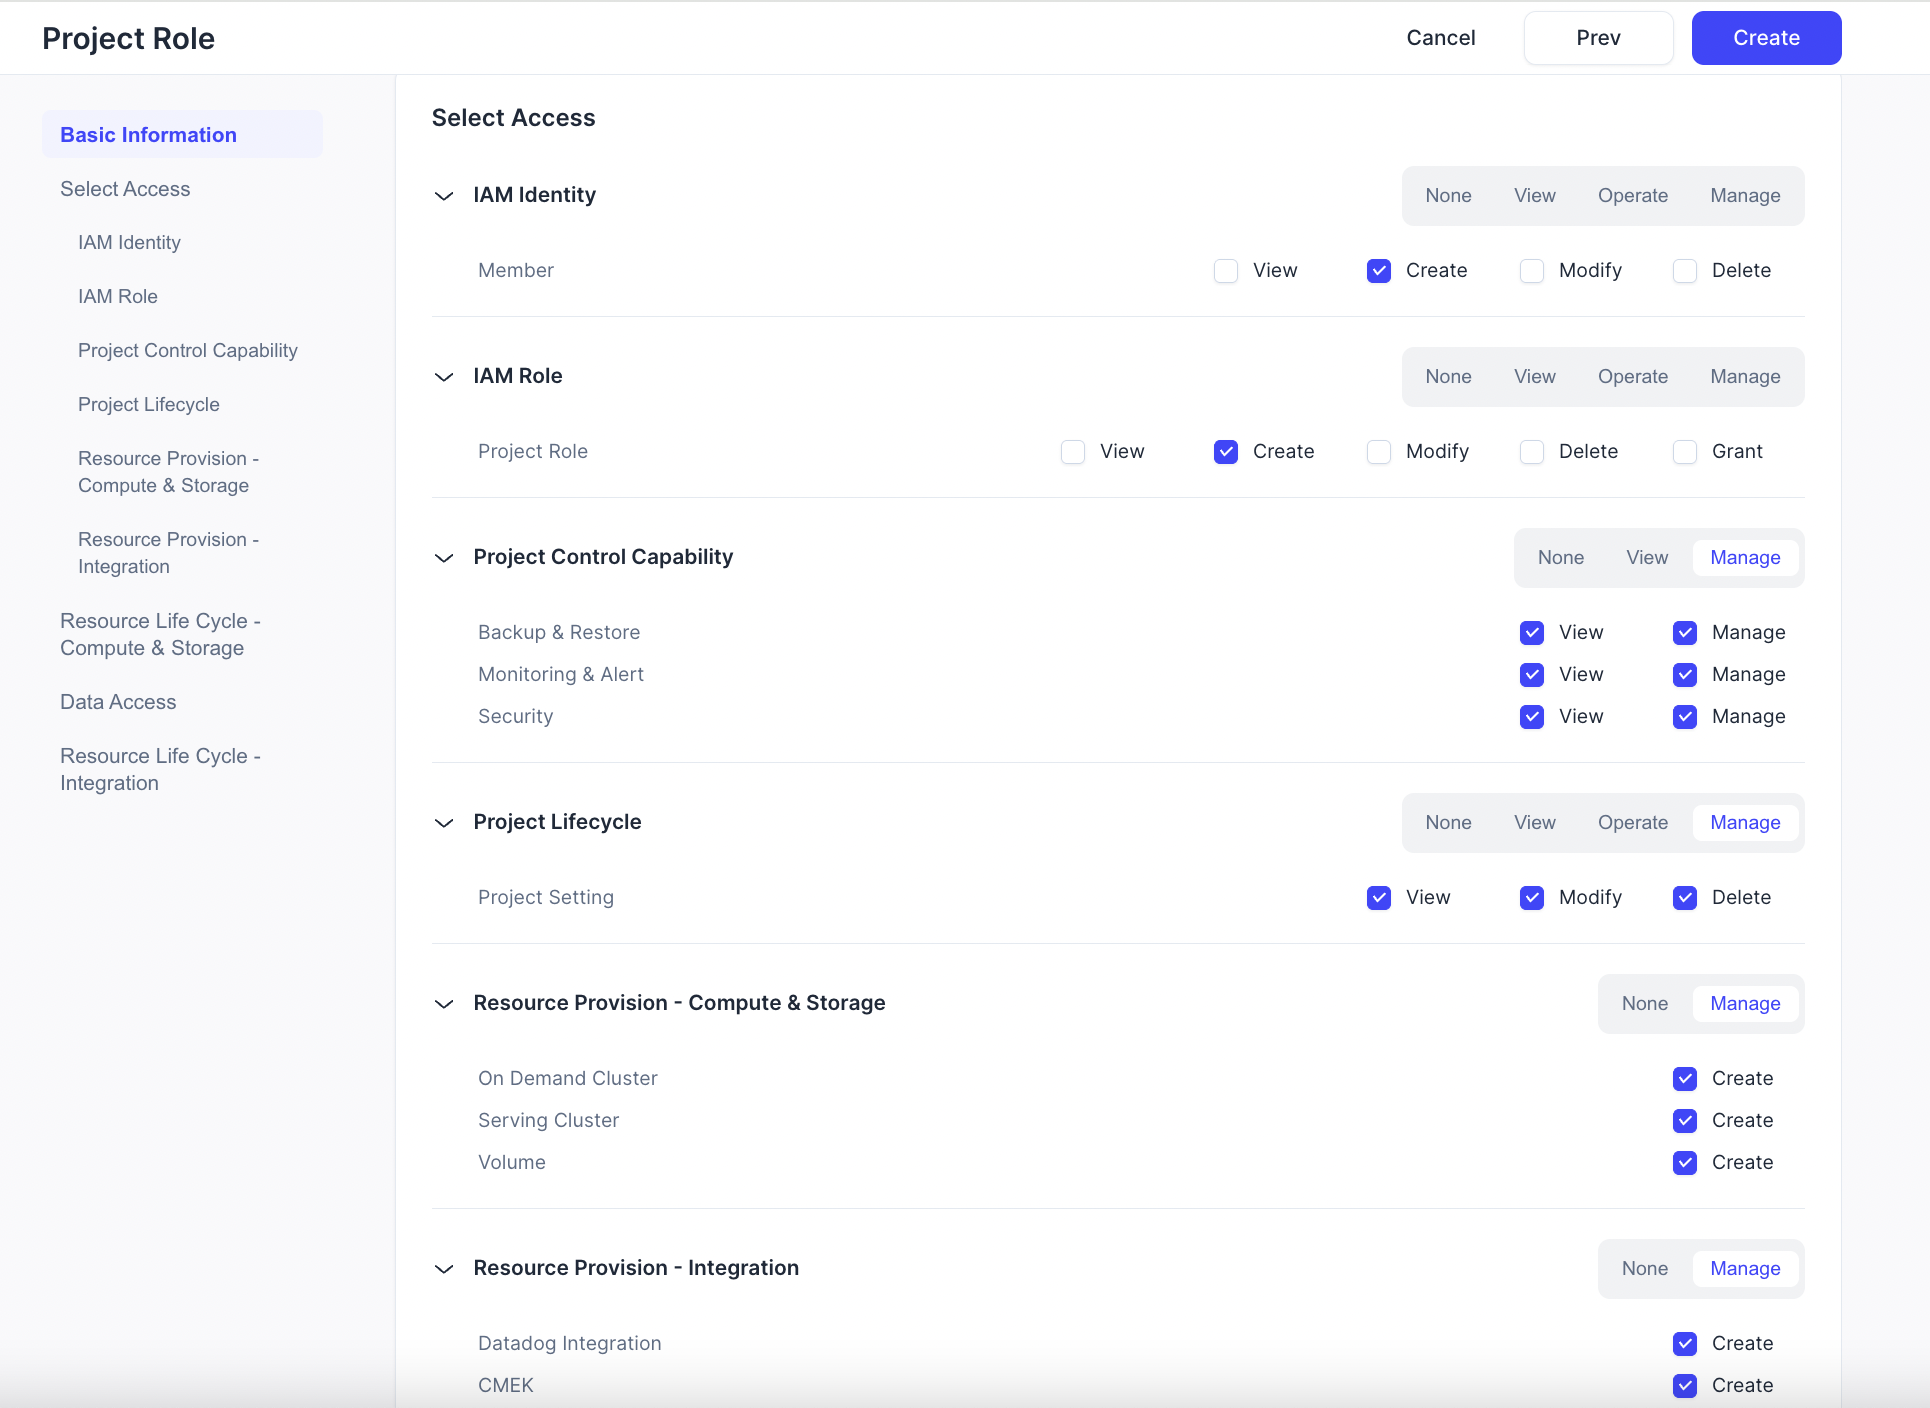
ロールのアクセス権を設定し、Create をクリックします。カスタムプロジェクトロールに追加できる権限の全一覧については、Resource Privilege Reference を参照してください。
カスタムプロジェクトロールの編集
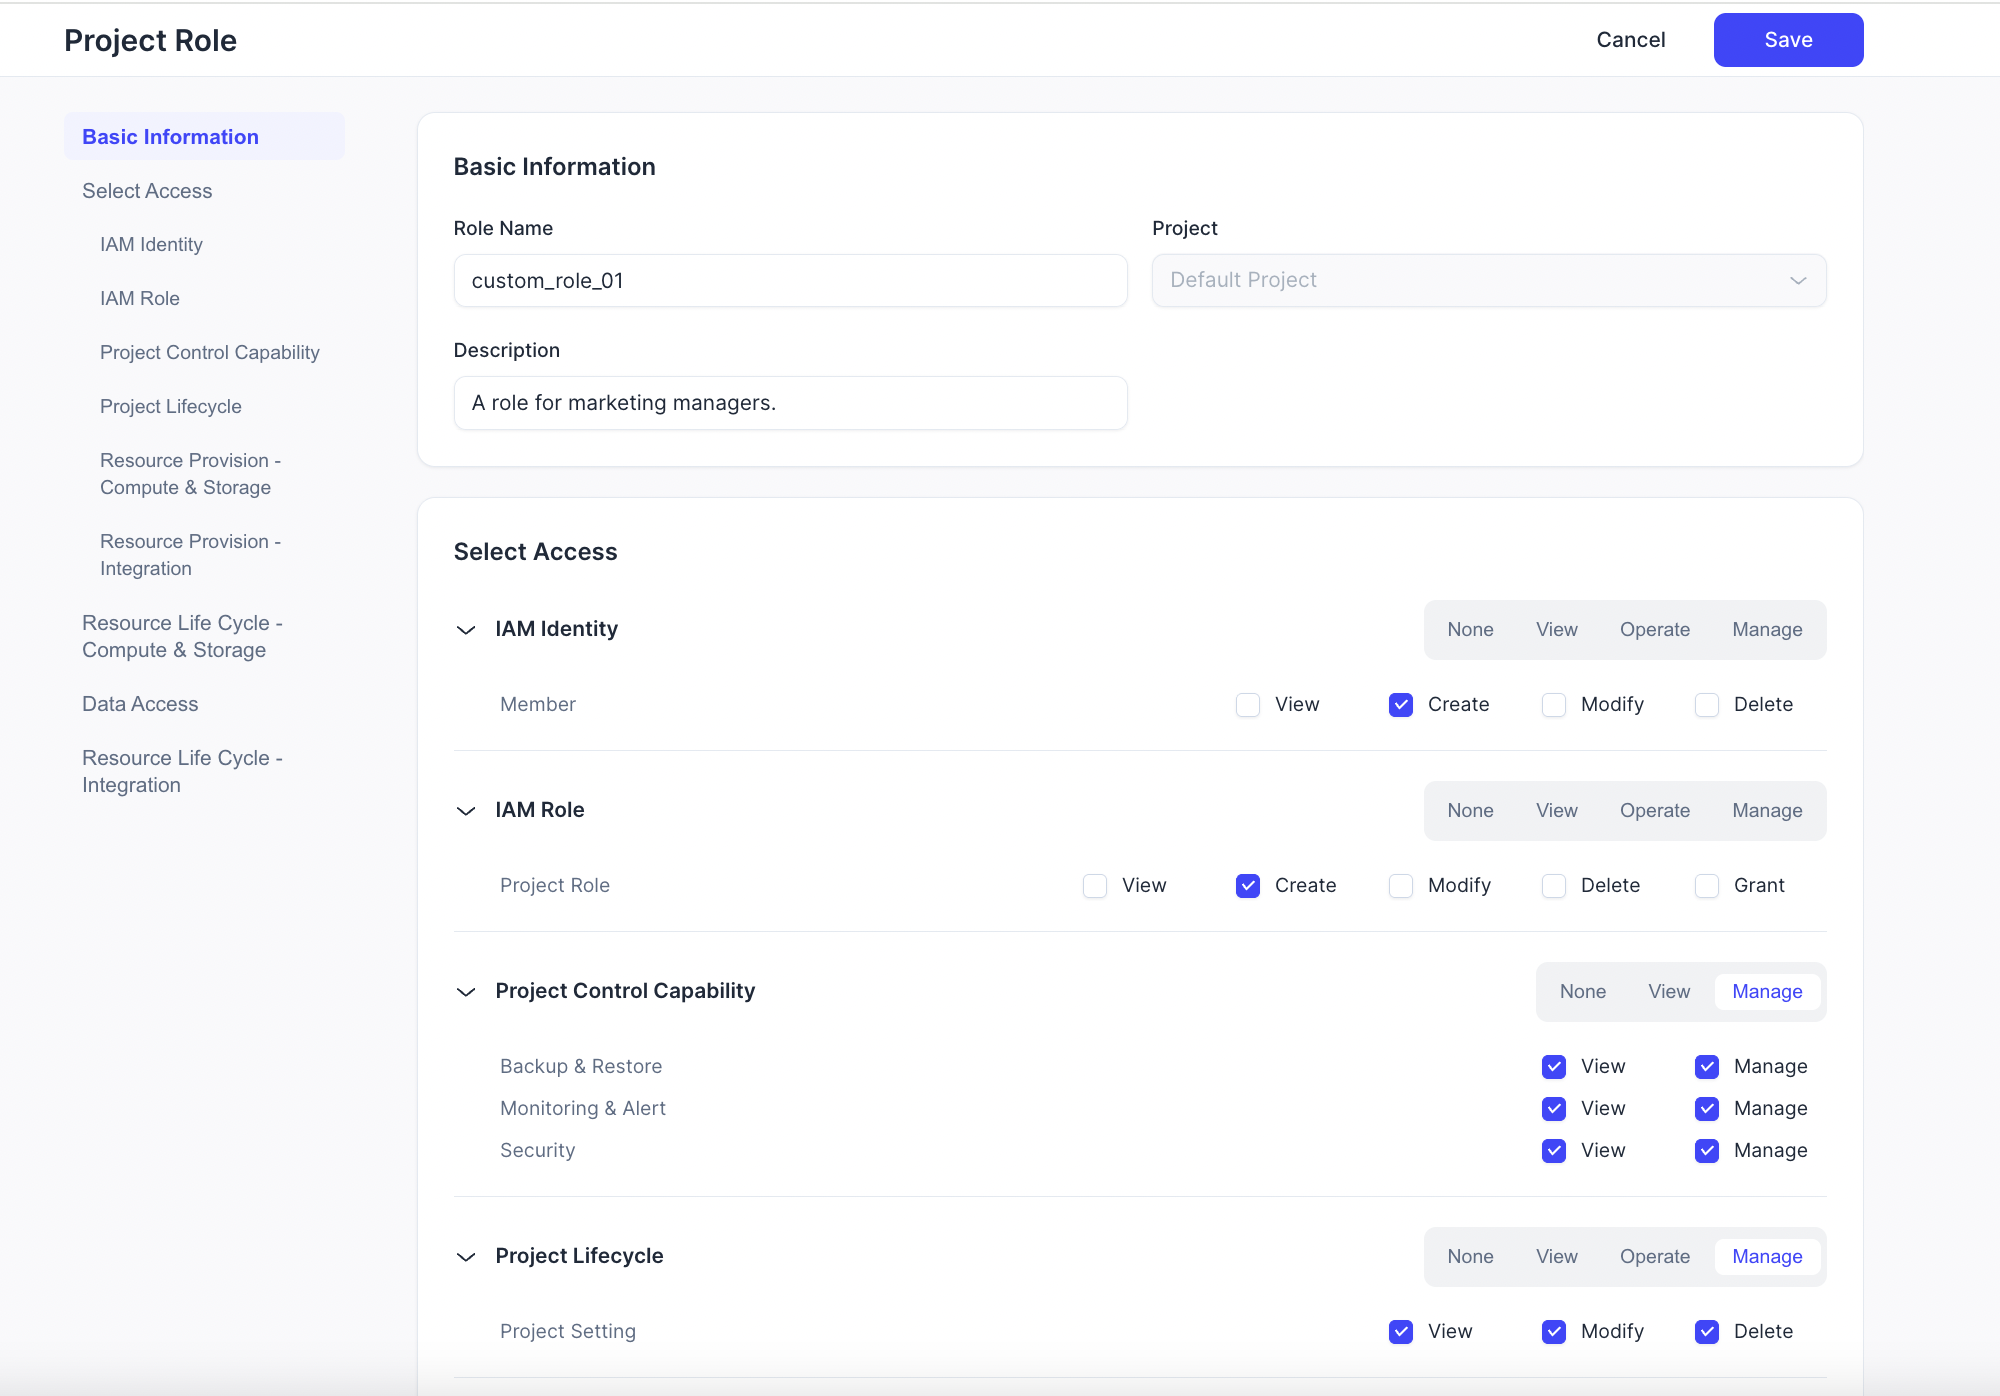
権限セットを変更する必要がある場合は、カスタムプロジェクトロールを編集します。変更内容は、そのロールが付与されているすべてのユーザー、グループ、またはカスタマイズされた API キーに適用されます。
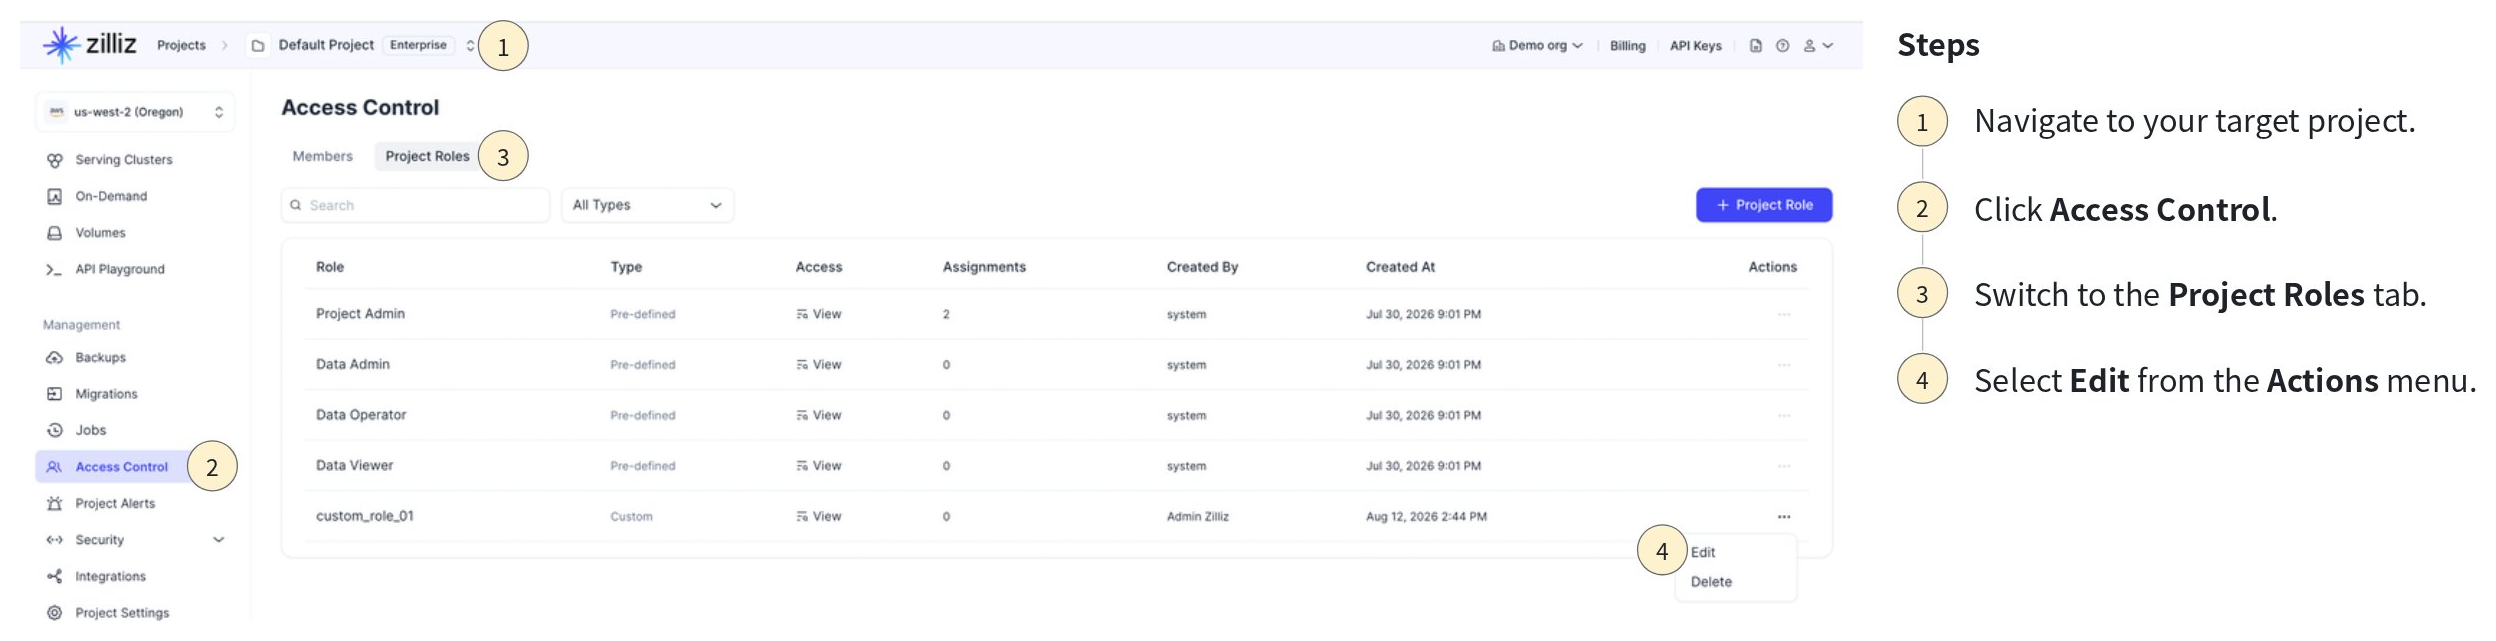
対象のプロジェクトを開きます。
Access Control に移動します。
Project Roles タブを開きます。
対象のカスタムロールを探し、Actions メニューから Edit を選択します。
ロールの詳細または権限を更新し、Save をクリックします。
カスタムプロジェクトロールの削除
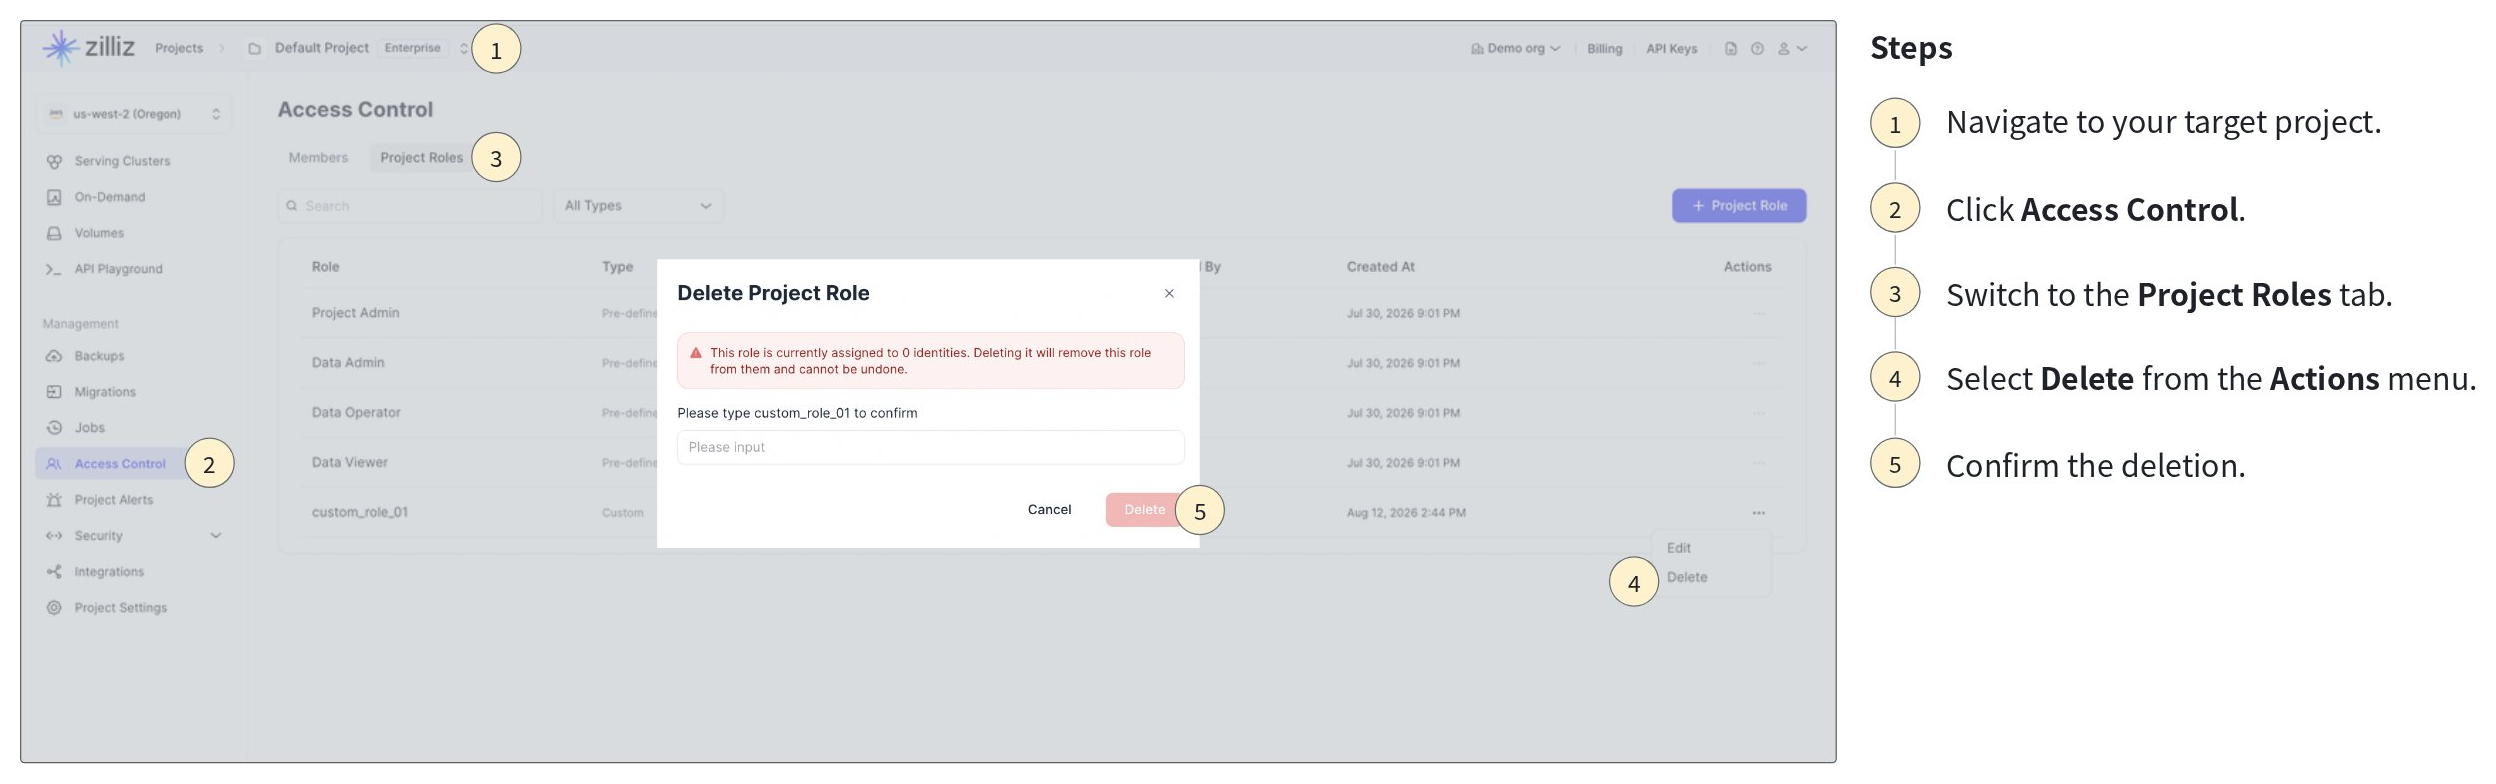
ユーザー、グループ、またはサービスプリンシパルに割り当てられているプロジェクトロールは削除できません。ロールを削除する前に、既存の割り当てを解除してください。