Microsoft Entra (SAML 2.0)
この機能は、Enterprise プラン以上および BYOC デプロイメントでのみ利用できます。
このトピックでは、SAML 2.0 プロトコルを使用して Microsoft Entra でシングルサインオン(SSO)を構成する方法について説明します。
このガイドでは、Zilliz Cloud がサービスプロバイダー(SP)、Microsoft Entra がアイデンティティプロバイダー(IdP)として機能します。次の図は、Zilliz Cloud および Microsoft Entra 管理センターで必要な手順を示しています。
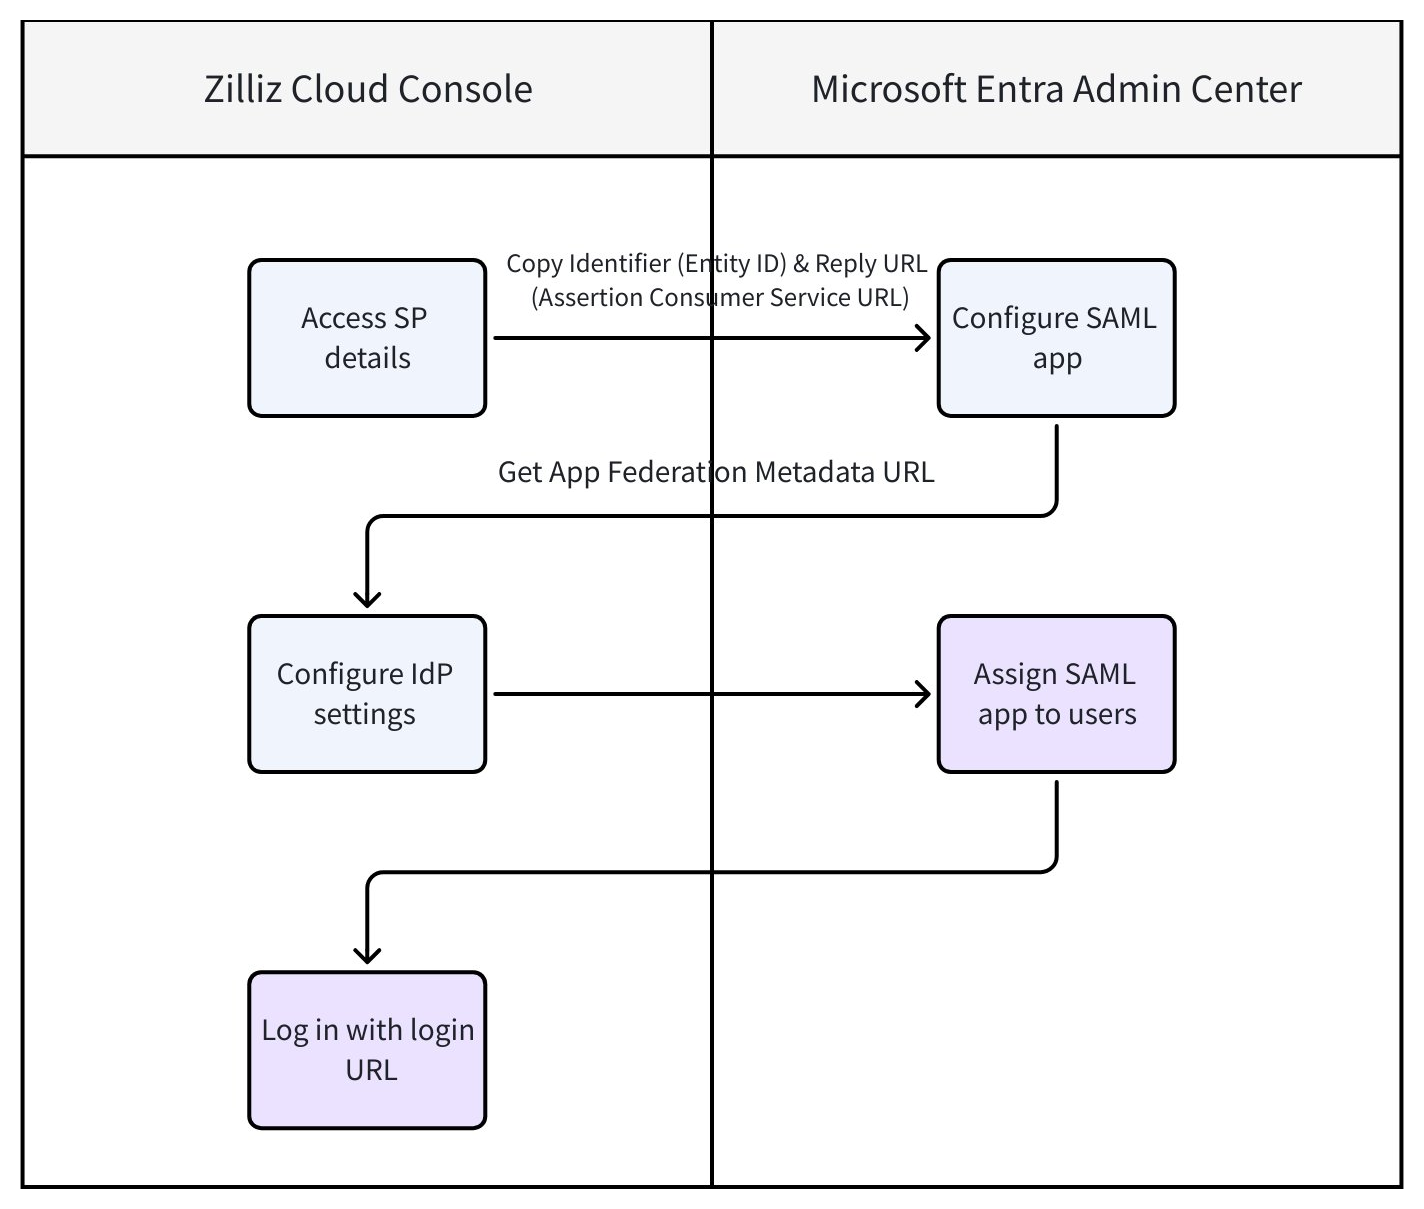
事前準備
-
Zilliz Cloud 組織に、Dedicated (Enterprise) クラスターが少なくとも 1 つ存在すること。
-
Microsoft Entra 管理センターにアクセスできること。詳細については、Microsoft Entra のドキュメント を参照してください。
-
SSO を構成する Zilliz Cloud 組織の Organization Owner であること。
構成手順
手順 1: Zilliz Cloud コンソールで SP の詳細を確認する
SP である Zilliz Cloud は、Microsoft Entra で SAML アプリケーションを設定する際に必要な Identifier (Entity ID) と Reply URL (Assertion Consumer Service URL) を提供します。
Zilliz Cloud コンソール にログインし、SSO を構成する組織に移動します。
左側のナビゲーションペインで Settings をクリックします。
Settings ページの Single Sign-On (SSO) セクションで Configure をクリックします。
表示されるダイアログボックスで、IdP およびプロトコルとして Microsoft Entra (SAML 2.0) を選択します。
Service Provider Details カードで、Identifier (Entity ID) と Reply URL (Assertion Consumer Service URL) をコピーします。これらの値は、Microsoft Entra 管理センターでアプリケーションを設定する際に、手順 2 で必要になります。
完了したら、手順 2 に進みます。
手順 2: Microsoft Entra 管理センターでアプリケーションを設定する
この手順では、Zilliz Cloud から取得した SP の詳細を使用して、Microsoft Entra(IdP)を構成します。
Microsoft Entra 管理センター にログインします。
左側のナビゲーションペインで Enterprise apps をクリックします。
表示されるページで New application をクリックし、続いて Create your own application をクリックします。
Create your own application パネルで、アプリケーション名を zilliz に設定し、Integrate any other application you don't find in the gallery (Non-gallery) オプションを選択します。
続いて Create をクリックします。アプリケーションが作成され、アプリケーションの詳細ページにリダイレクトされます。
アプリケーションの詳細ページで、Single sign-on > SAML を選択します。
Basic SAML Configuration セクションで Edit をクリックします。
Identifier (Entity ID) 欄で Add identifier をクリックし、手順 1 で Zilliz Cloud コンソールからコピーした Identifier (Entity ID) をテキストボックスに貼り付けます。
Reply URL (Assertion Consumer Service URL) 欄で Add reply URL をクリックし、手順 1 で Zilliz Cloud コンソールからコピーした Reply URL (Assertion Consumer Service URL) をテキストボックスに貼り付けます。
Save をクリックします。
完了したら、作成したアプリケーションの Single sign-on パネルに戻り、App Federation Metadata Url をコピーします。この値は、手順 3 で Zilliz Cloud コンソールに入力する必要があります。
手順 3: Zilliz Cloud コンソールで IdP 設定を構成する
この手順では、SAML の信頼関係を確立するため、Microsoft Entra の IdP 詳細を Zilliz Cloud に渡します。
Zilliz Cloud コンソール に戻ります。
Configure Single Sign-On (SSO) ダイアログボックスの Identity Provider Details カードに、手順 2 で Microsoft Entra 管理センターからコピーした App Federation Metadata URL を貼り付けます。
完了したら、Save をクリックします。
構成後のタスク
タスク 1: Microsoft Entra アプリケーションをユーザーに割り当てる
ユーザーが SSO 経由で Zilliz Cloud にアクセスできるようにするには、Microsoft Entra アプリケーションをユーザーに割り当てる必要があります。
Microsoft Entra 管理センター のアプリケーションページで、Users and groups > + Add user/group. を選択します。
アプリケーションへのアクセスを許可するユーザーまたはグループを選択します。
詳細については、Microsoft Entra のドキュメント を参照してください。
タスク 2: ユーザーをプロジェクトに招待する
ユーザーが初めて SSO 経由で Zilliz Cloud にログインすると、Organization Member として登録されますが、デフォルトではどのプロジェクトにもアクセスできません。
-
Organization Owner が、該当するプロジェクトにユーザーを招待する必要があります。
-
ユーザーをプロジェクトに招待する手順については、プラットフォームユーザーの管理 を参照してください。
プロジェクトに招待した後、Organization Owner はエンタープライズユーザーに Zilliz Cloud のログイン URL を共有し、SSO 経由でサインインできるようにすることができます。
セットアップやテストの過程で問題が発生した場合は、Zilliz サポート にお問い合わせください。
タスク 3:(任意)SSO enforcement を有効にする
SSO 接続の構成とテストが完了したら、任意で SSO enforcement を有効にして、すべての組織メンバーが SSO 経由でのみログインすることを必須にできます。有効にすると、メンバーはメールアドレス/password またはサードパーティーアカウント(Google、GitHub)でサインインできなくなります。
この機能を有効にすると、パスワードでサインインしているすべてのメンバーが即座にログアウトされ、SSO 以外のログイン方法がブロックされます。
詳細については、組織で SSO を強制する を参照してください。
FAQ
SSO で初めてログインしたユーザーにはどのロールが割り当てられますか?
Zilliz Cloud アカウントをまだ持っていない新規ユーザーは、初回の SSO ログイン時に自動作成されます。これらのユーザーには、デフォルトで Organization Member ロールが割り当てられます。ロールは後から Zilliz Cloud コンソールで変更できます。詳しい手順については、プラットフォームユーザーの管理 を参照してください。
SSO ログイン後、ユーザーはプロジェクトにどのようにアクセスしますか?
SSO でログインしたユーザーには、デフォルトで Organization Member ロールが割り当てられます。特定のプロジェクトにアクセスするには、Organization Owner または Project Admin がユーザーをプロジェクトに招待する必要があります。詳しい手順については、プラットフォームユーザーの管理 を参照してください。
SSO でログインする前にユーザーがすでに Zilliz Cloud アカウントを持っている場合はどうなりますか?
ユーザーがすでに Zilliz Cloud 組織に存在する場合(メールアドレスに基づく)、SSO でログインしても元のロールと権限が維持されます。システムはメールアドレスでユーザーを照合し、既存のアカウントを上書きすることはありません。
同じ組織に複数の SSO プロバイダーを構成できますか?
現在、各 Zilliz Cloud 組織で同時にサポートされるのは 1 つの有効な SAML SSO 構成 のみです。