Private Link(Azure)を設定する
このガイドでは、異なる Microsoft Azure VPC でホストされているサービスに対して、Zilliz Cloud クラスターからプライベートリンクを設定する手順を説明します。
プライベートリンクはプロジェクトレベルで設定され、このプロジェクト配下で同じクラウドプロバイダーおよびリージョンにデプロイされたすべての Dedicated サービングクラスターと on-demand クラスターに有効です。
プロジェクトごとに最大 10 個のプライベートエンドポイントを作成できます。
Zilliz Cloud はプライベートエンドポイントの作成および使用に対して課金しません。ただし、Zilliz Cloud へのアクセスのために作成する各エンドポイントについては、クラウドプロバイダーから課金される場合があります。
事前準備
以下の条件を満たしていることを確認してください。
- このガイドで作成するプライベートエンドポイントはグローバルにアクセス可能である点に注意してください。対象の Zilliz Cloud クラスターとは異なるリージョンにあるサービスからでも、そのクラスターに接続できます。
プライベートエンドポイントを作成する
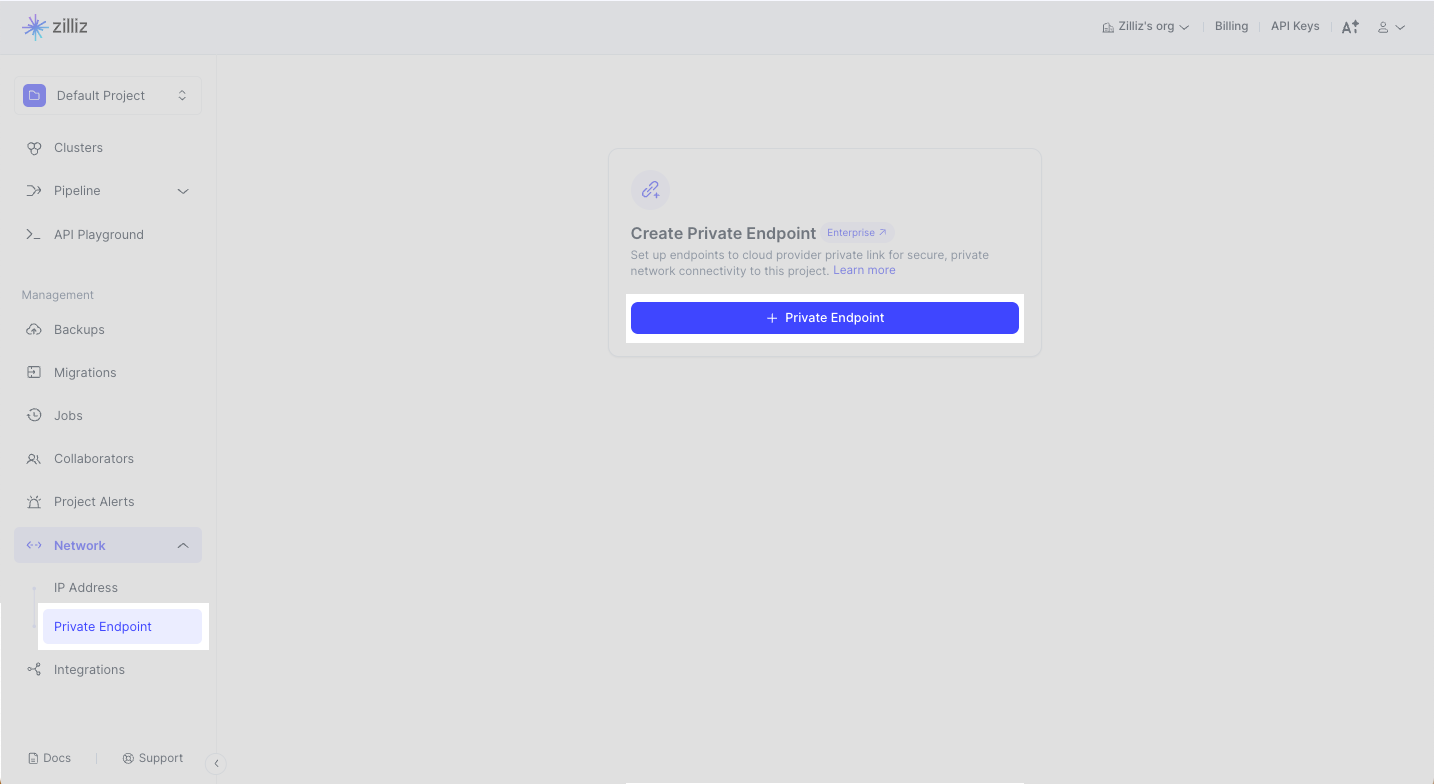
Zilliz Cloud では、直感的な Web コンソールでプライベートエンドポイントを追加できます。対象のプロジェクトに移動し、左側のナビゲーションで Network > Private Endpoint をクリックします。+ Private Endpoint をクリックします。
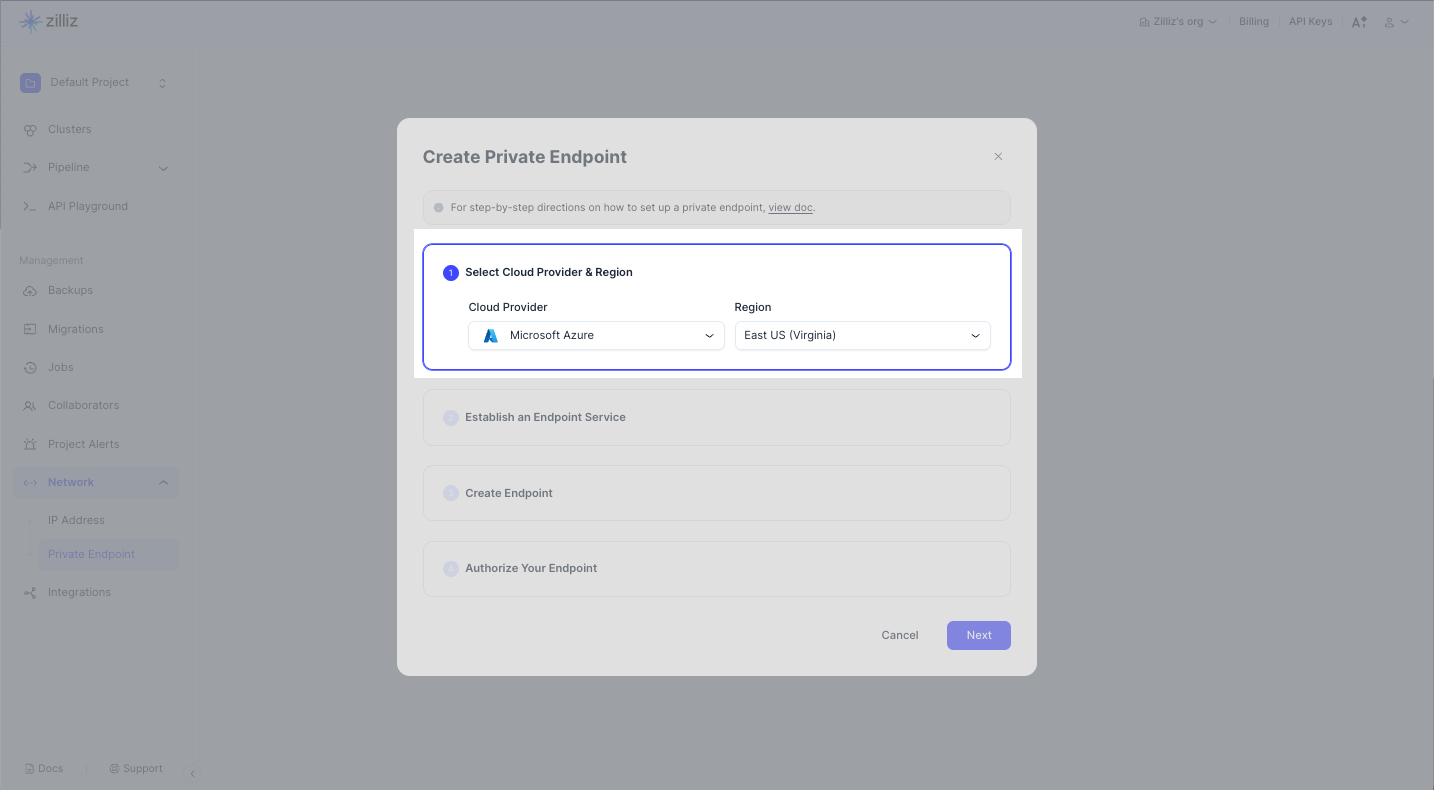
ステップ 1: クラウドプロバイダーとリージョンを選択する
Azure リージョンにデプロイされたクラスター用のプライベートエンドポイントを作成するには、Cloud Provider ドロップダウンリストから Azure を選択します。Region では、プライベートにアクセスしたいクラスターが配置されているリージョンを選択します。Next をクリックします。
利用可能なクラウドプロバイダーとリージョンの詳細については、Cloud Providers & Regions を参照してください。
ステップ 2: エンドポイントサービスを確立する
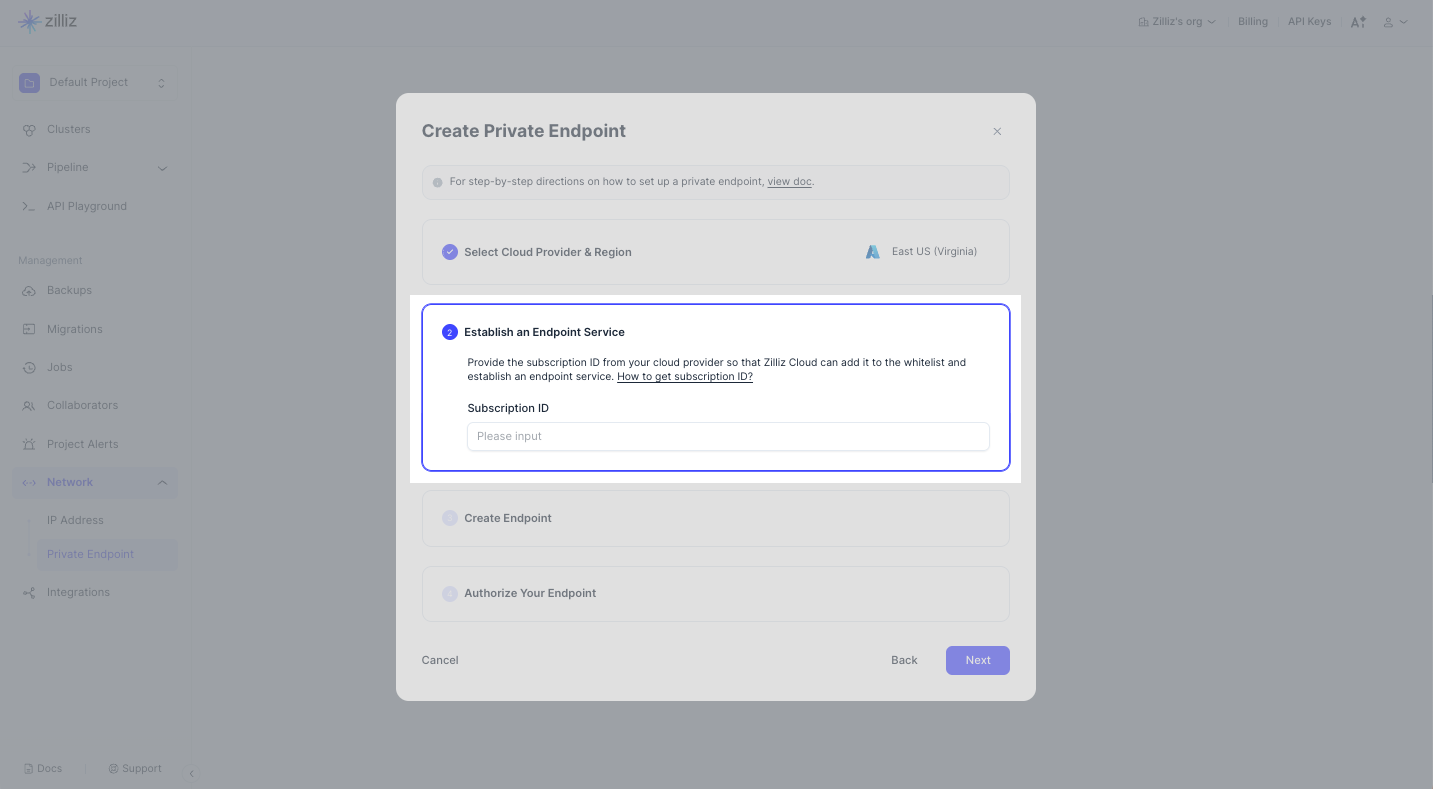
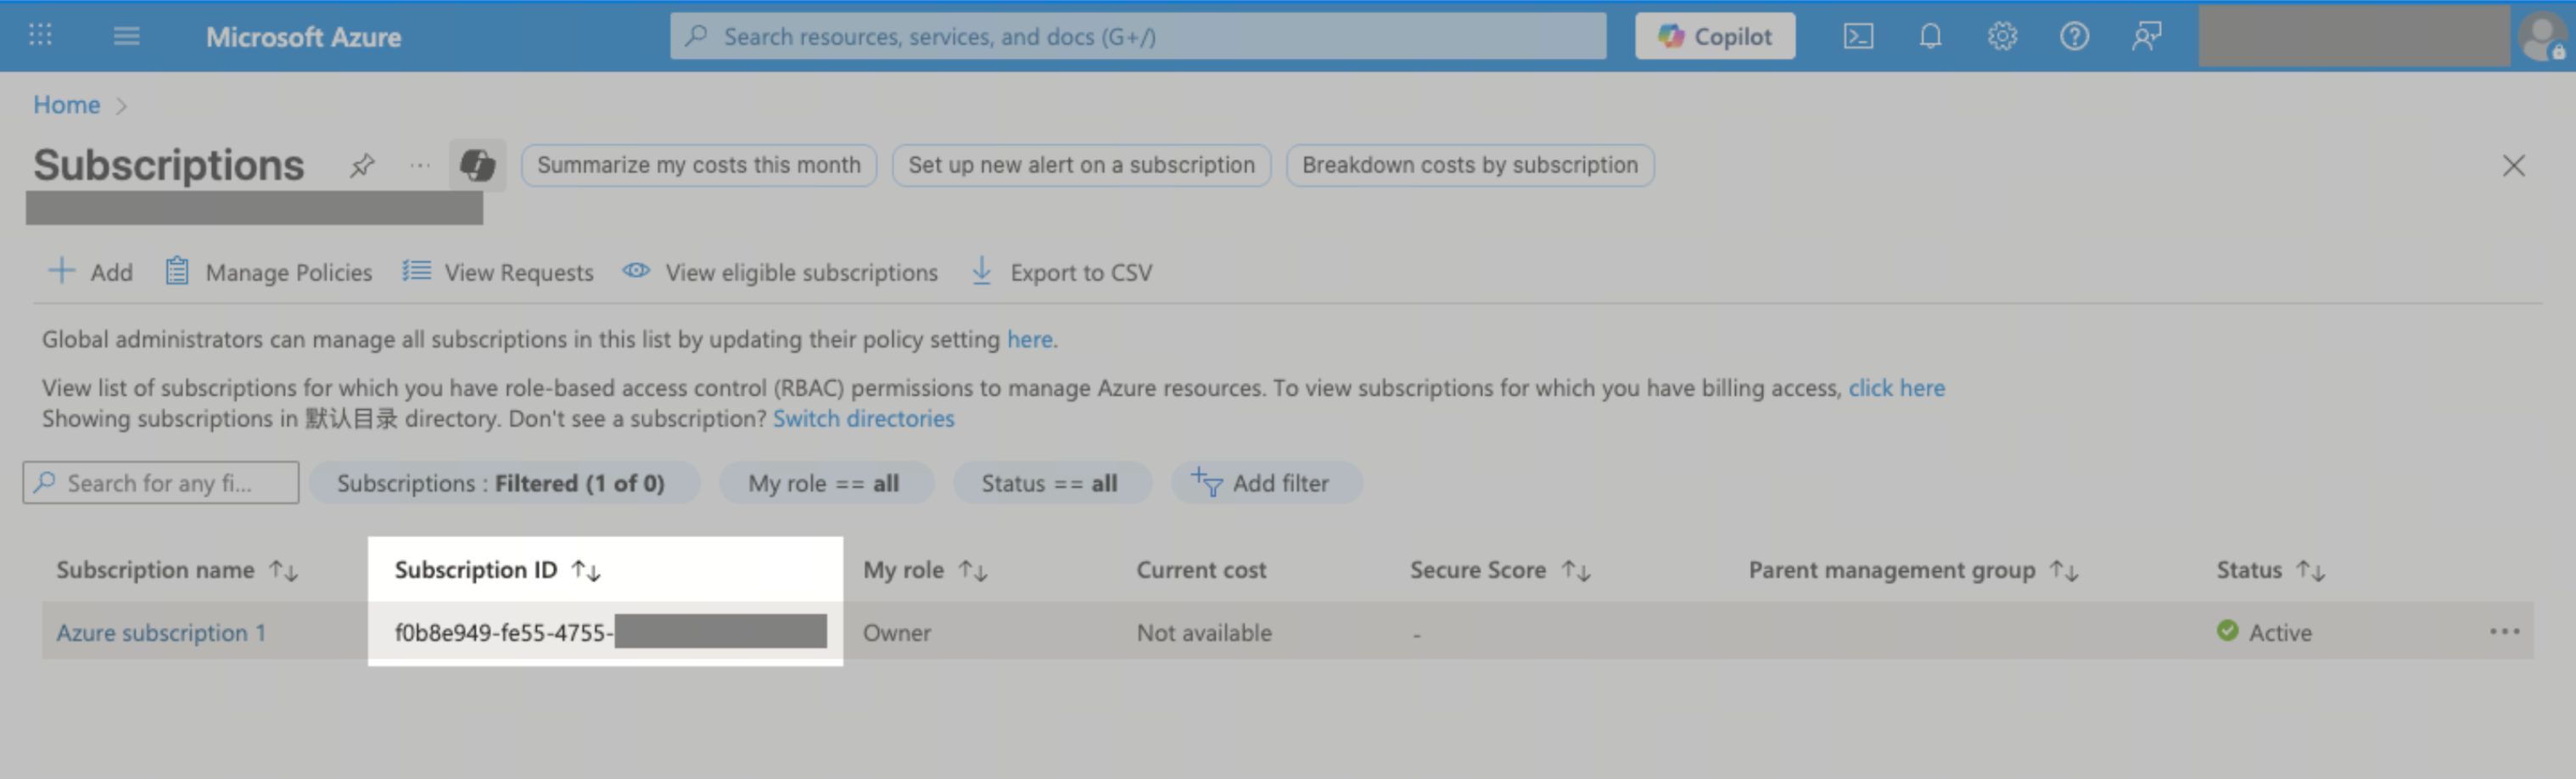
Microsoft Azure Subscription page からコピーしたサブスクリプション ID を入力します。以下はその例です。
ステップ 3: エンドポイントを作成する
このステップは、クラウドプロバイダーのコンソールで完了する必要があります。
Private Link Center に移動し、+ Create をクリックします。
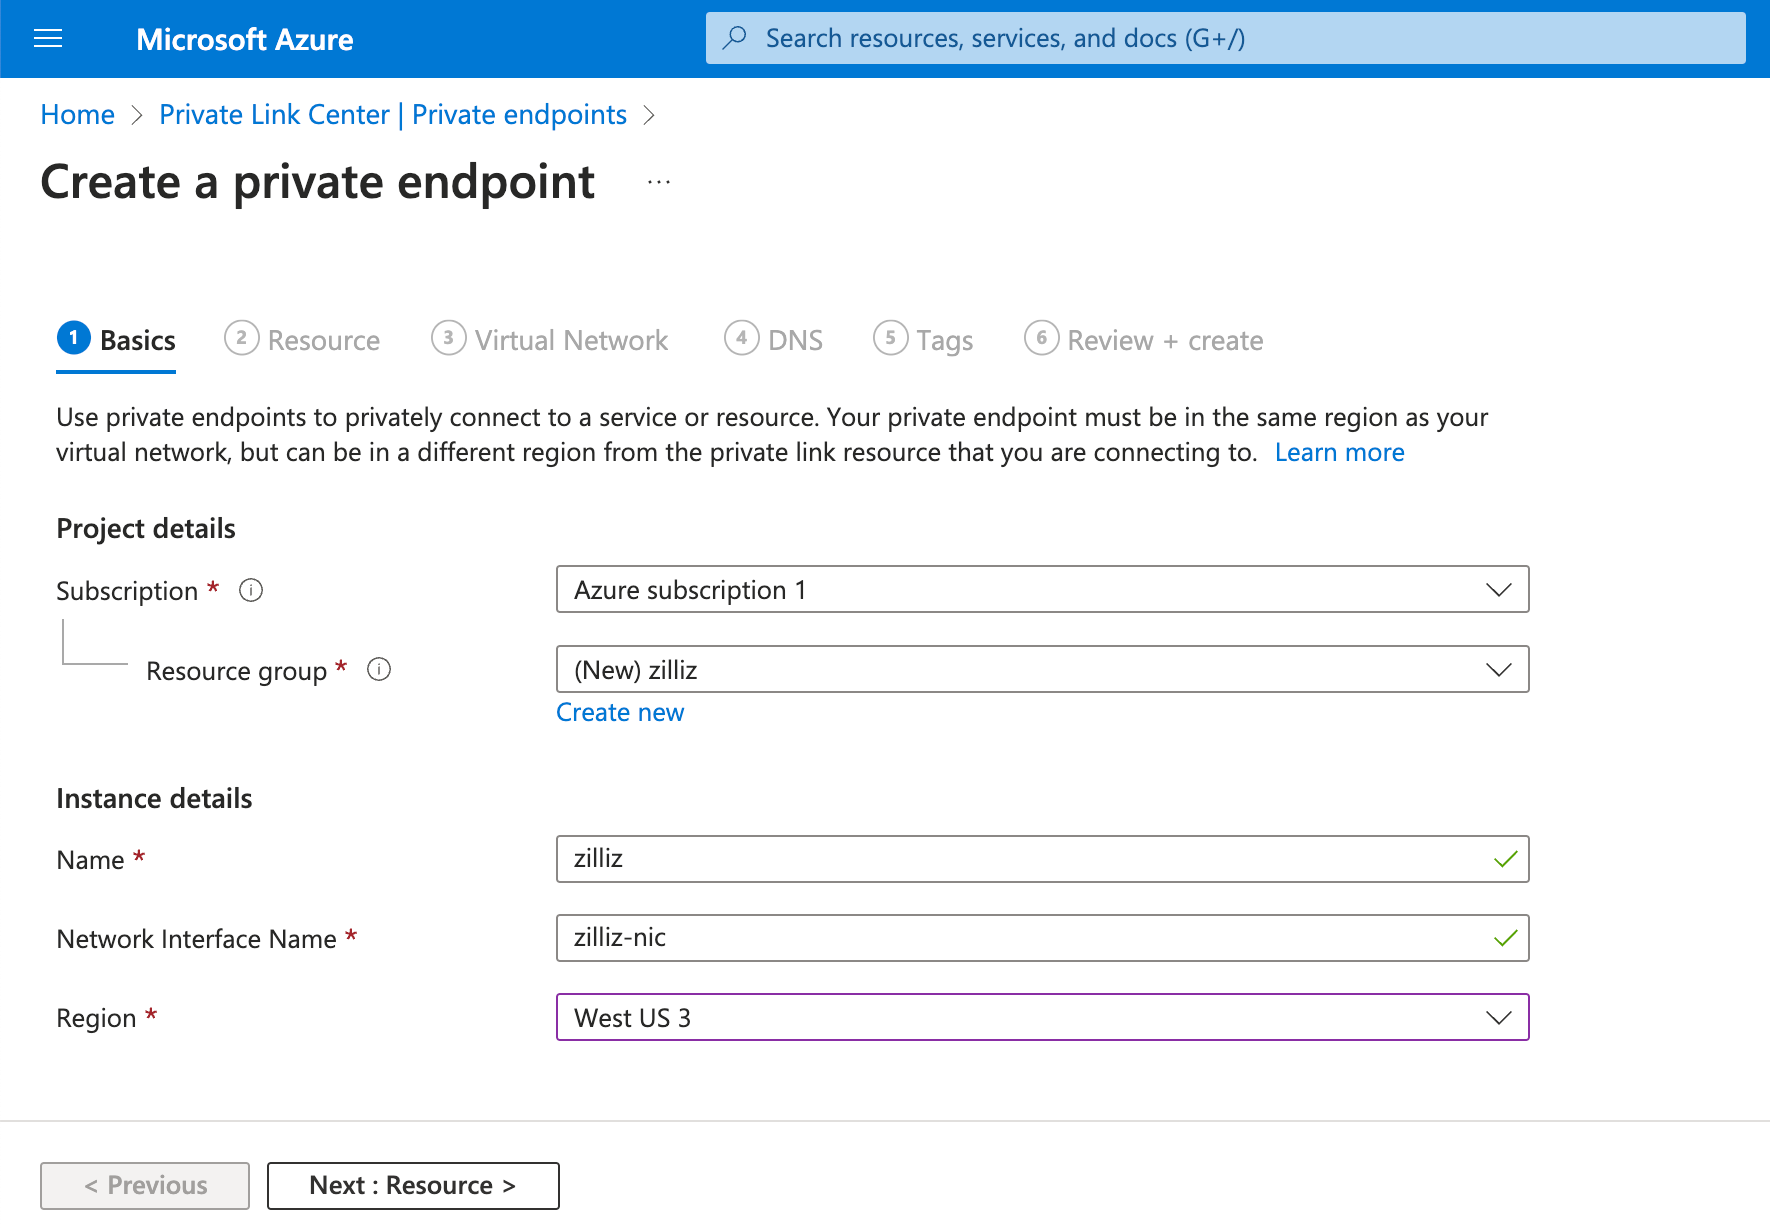
作成するプライベートエンドポイントの基本情報を入力します。
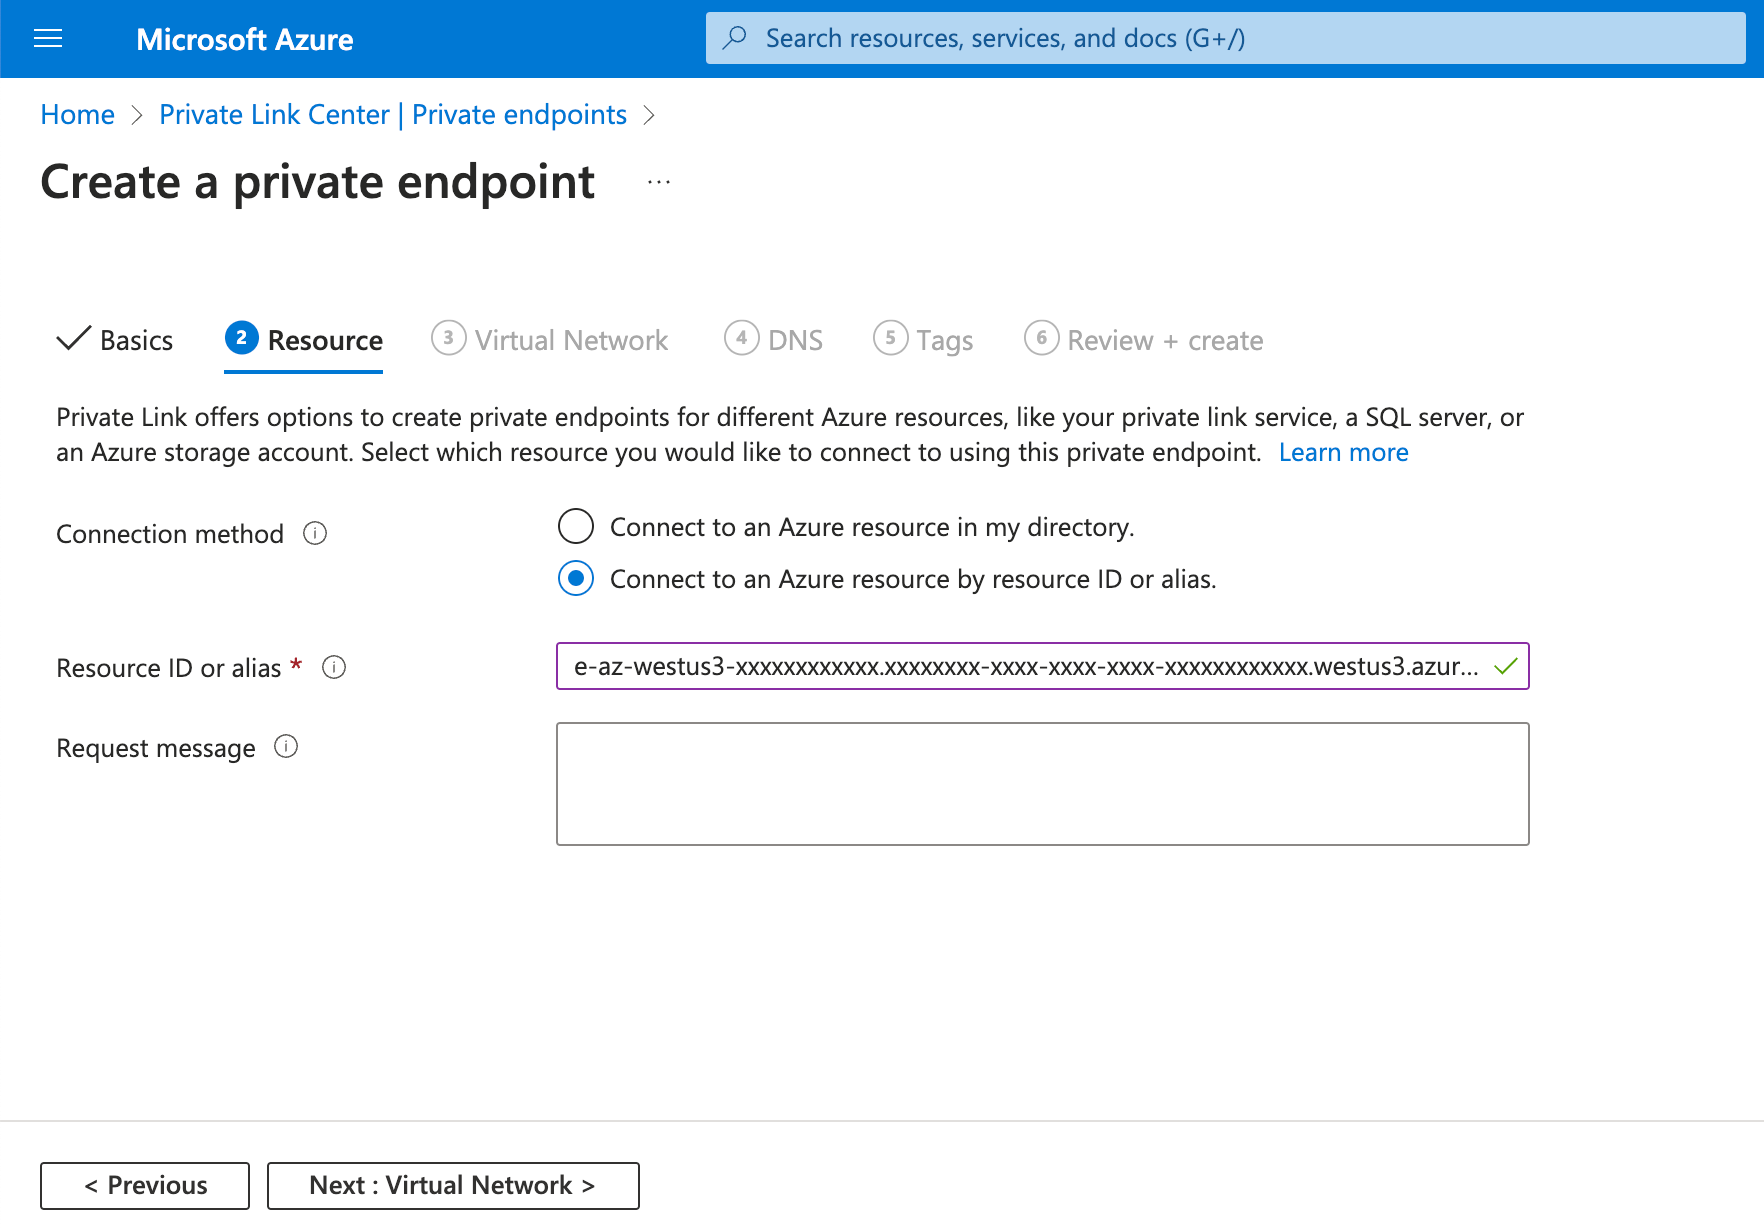
Next: Resource > をクリックし、Connect to an Azure resource by resource ID or alias を選択します。次に、Zilliz Cloud コンソールからコピーしたものを Resource ID or alias に貼り付けます。
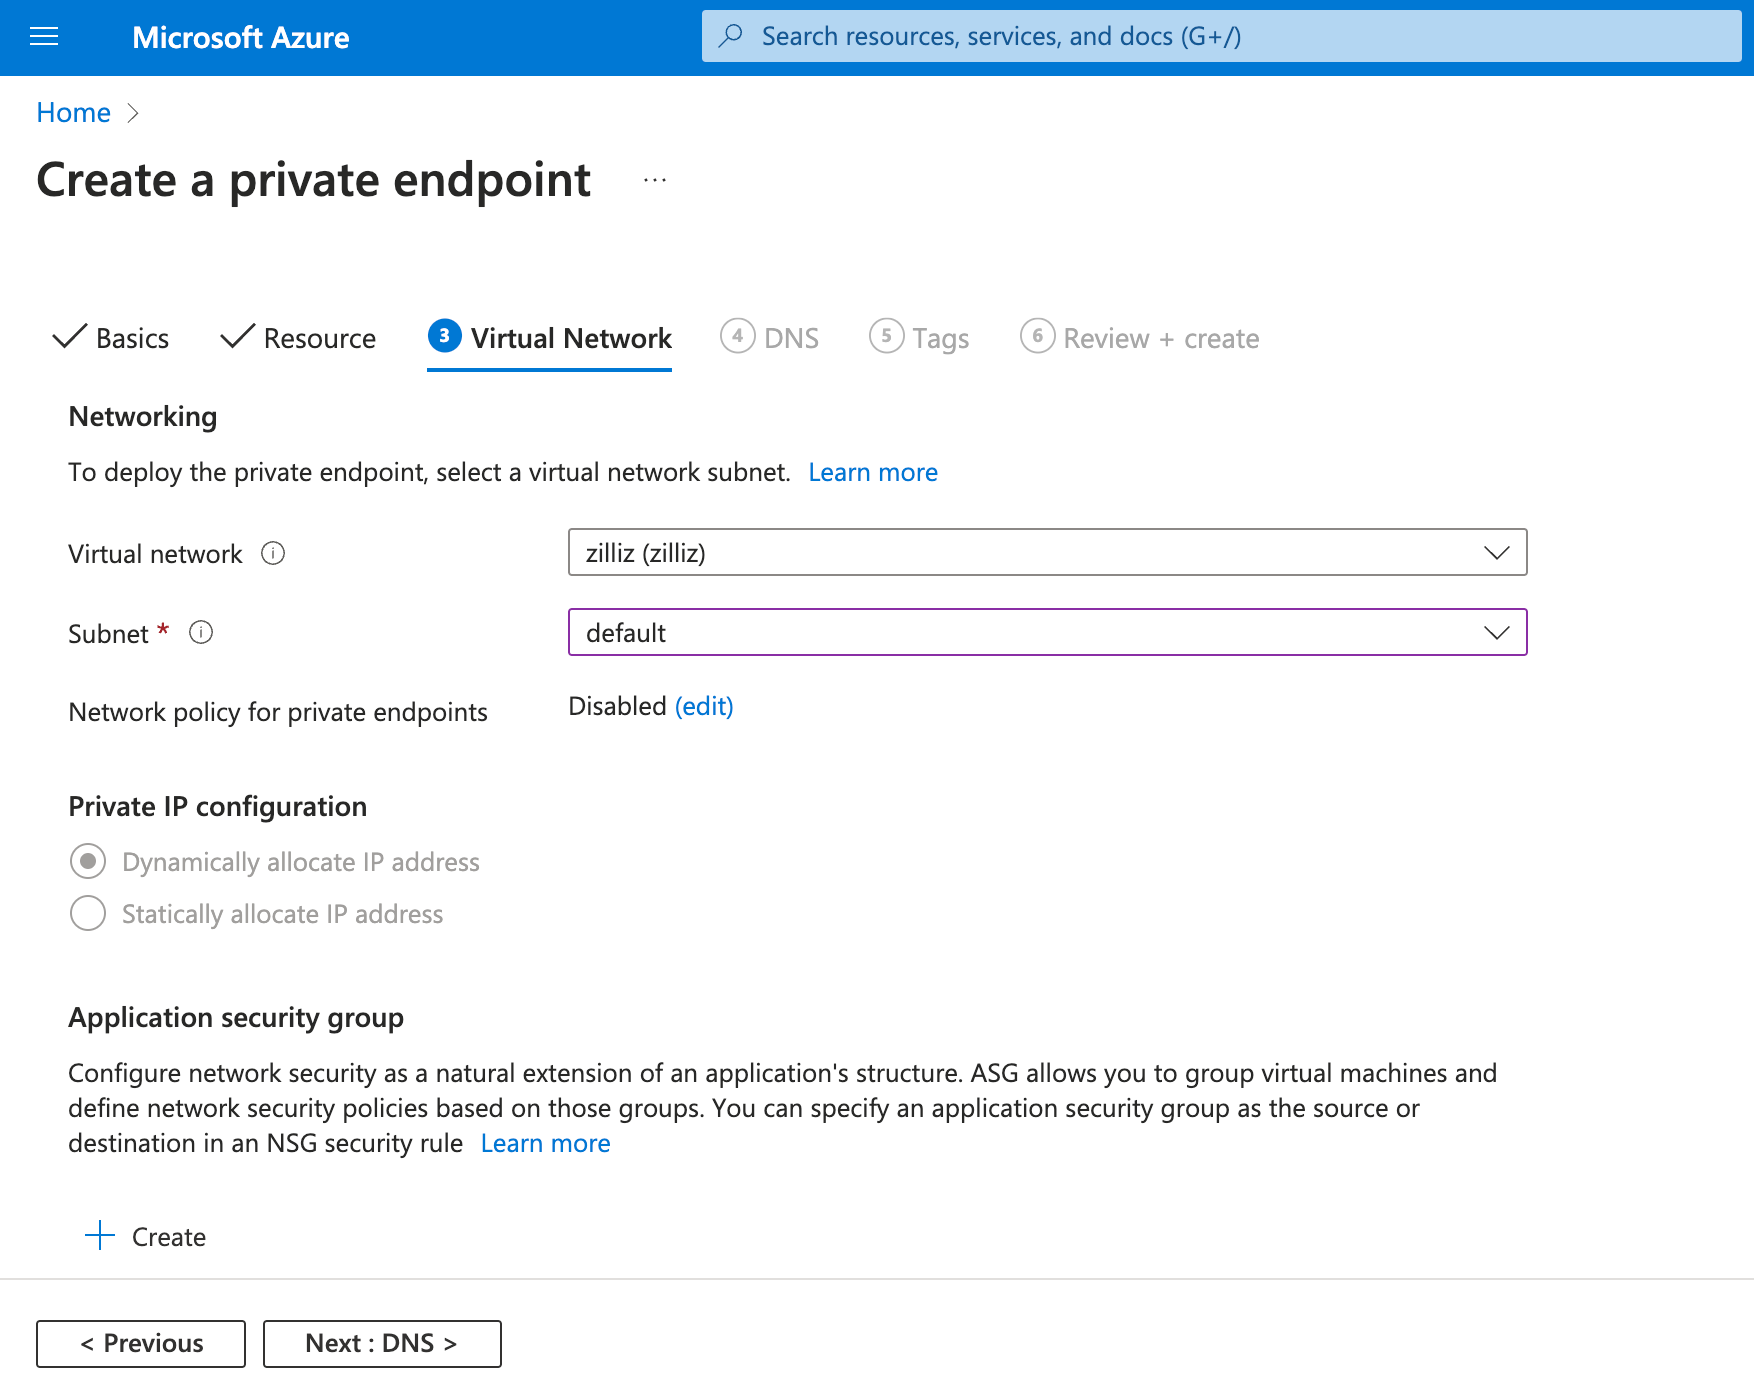
Virtual network と Subnet で適切な値を選択し、このタブのその他の設定はデフォルトのままにします。
Review + create タブに到達するまで Next をクリックします。検証に合格したら、Create をクリックしてプライベートエンドポイントを作成します。
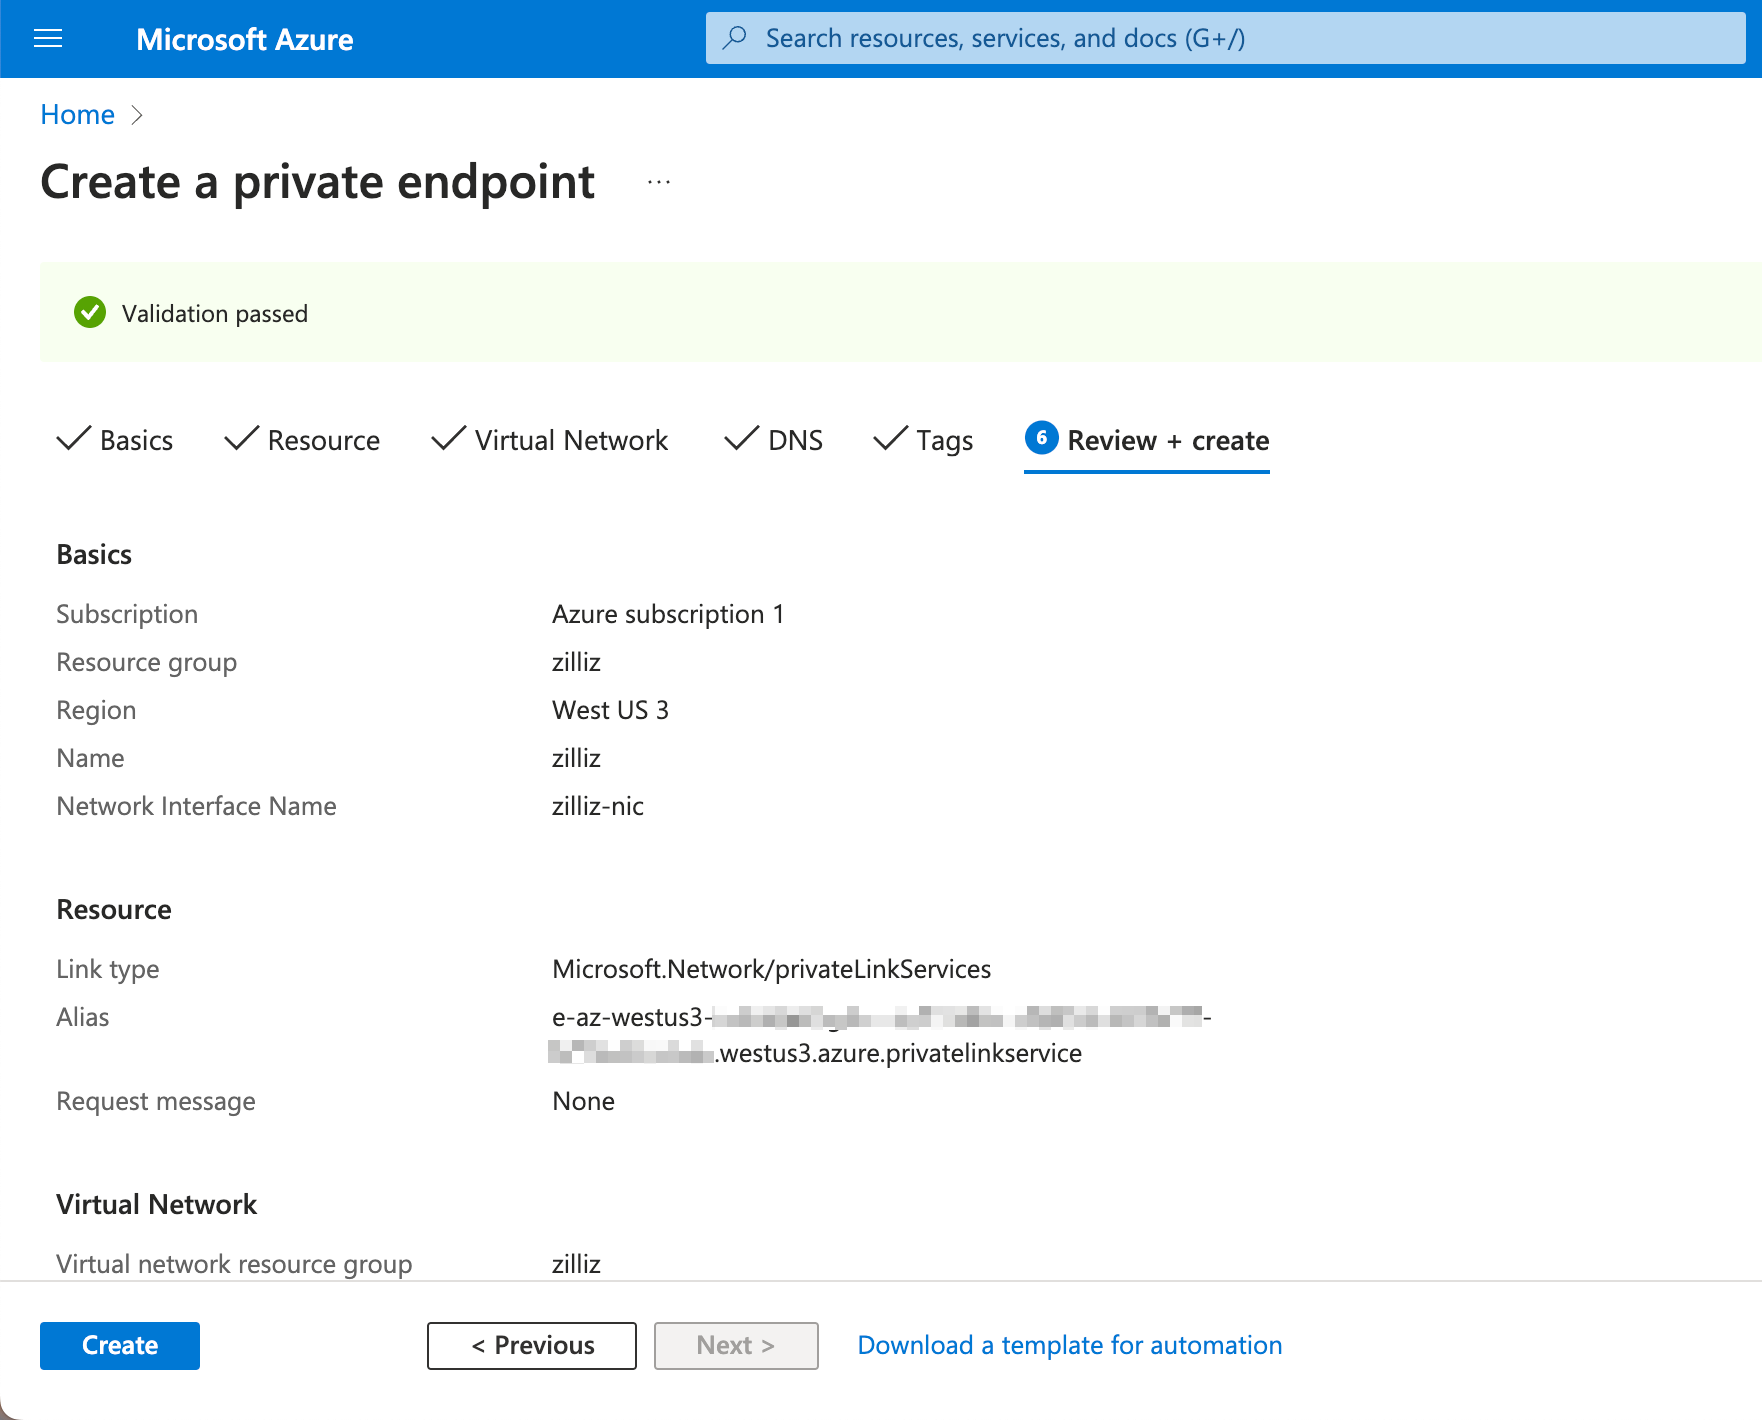
デプロイが成功すると、次のように表示されます。
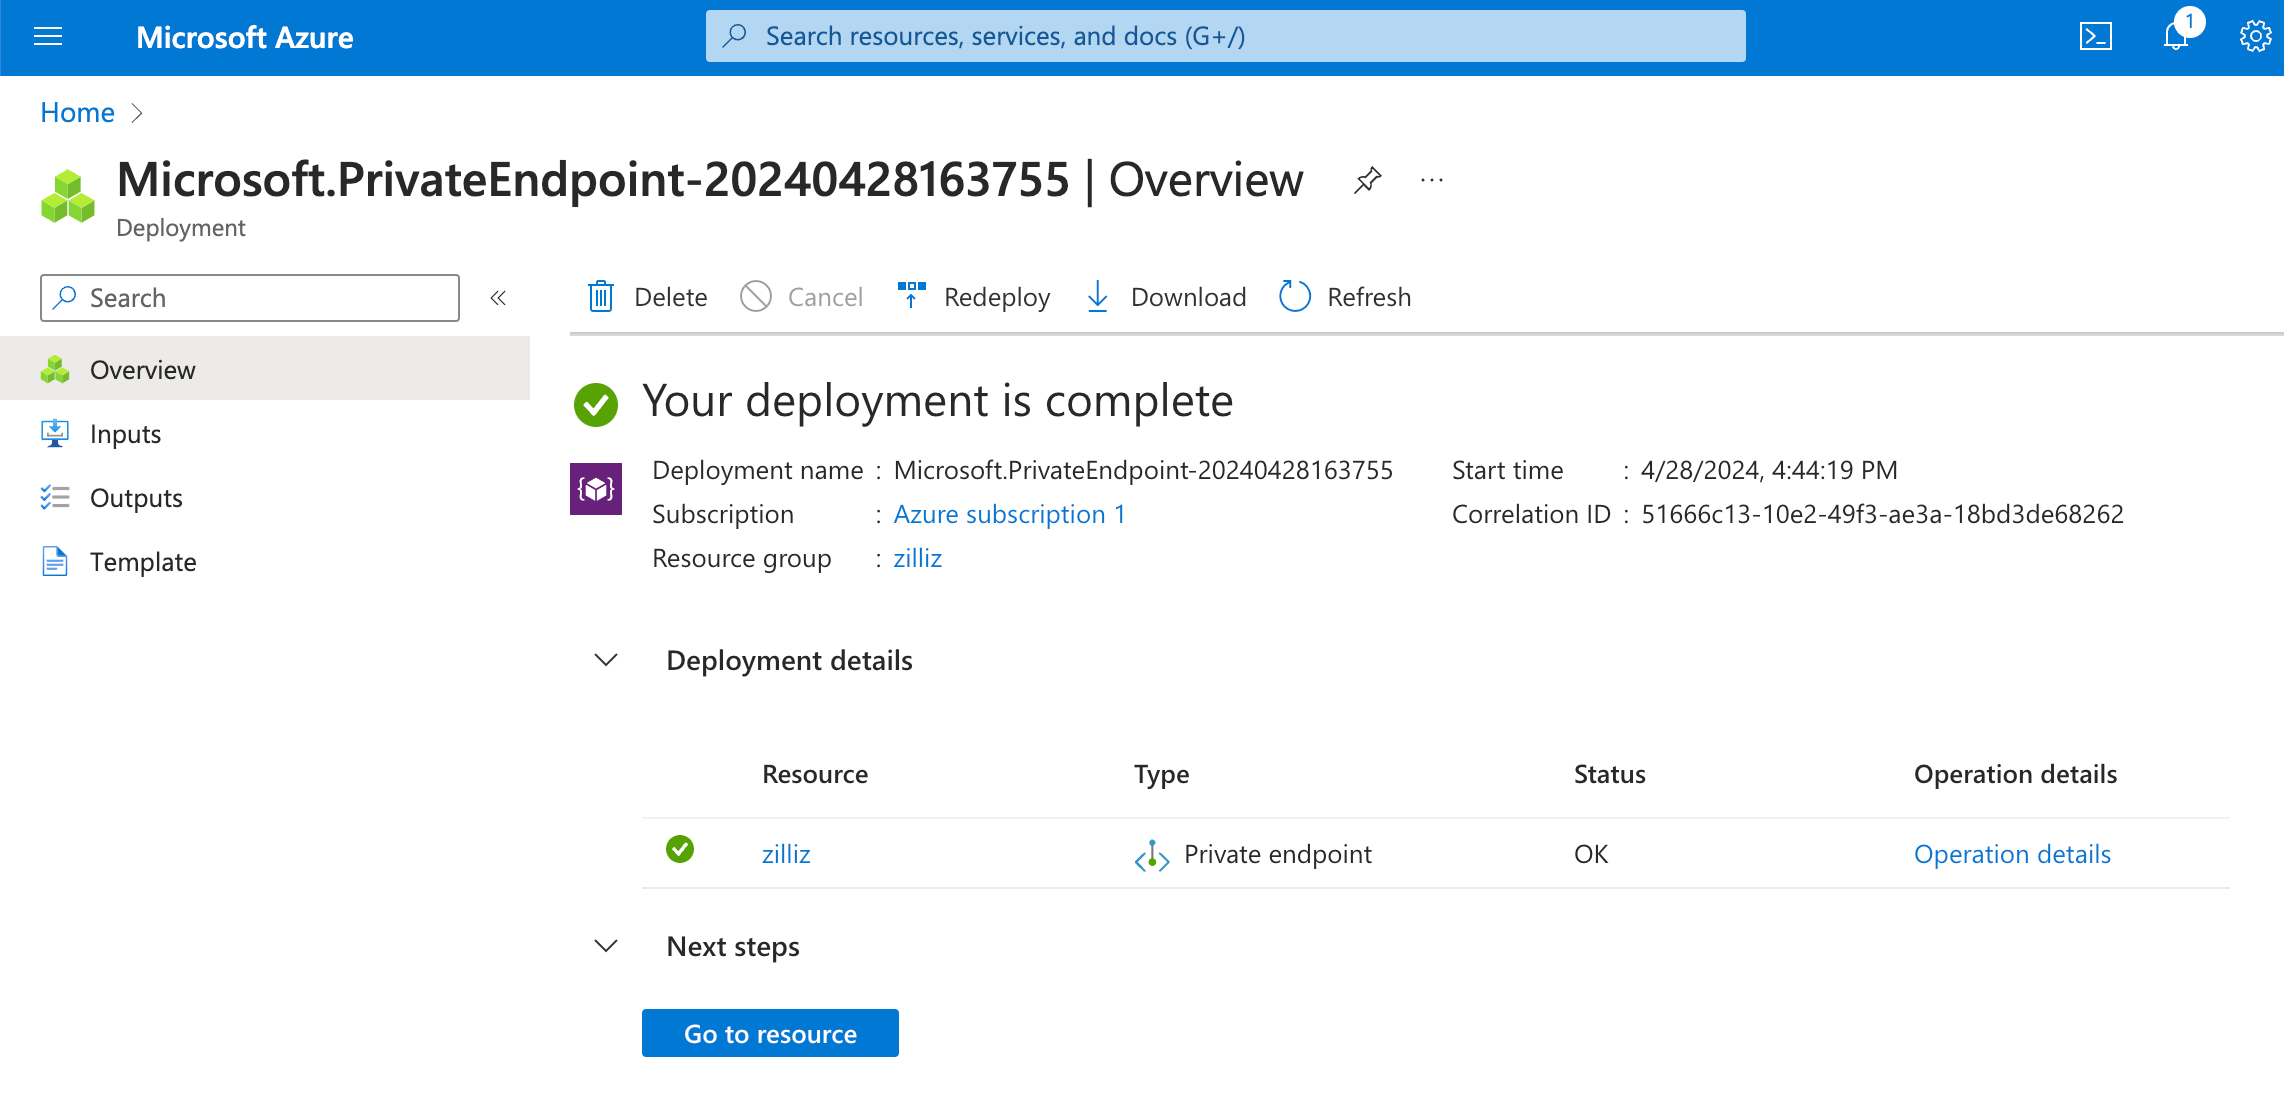
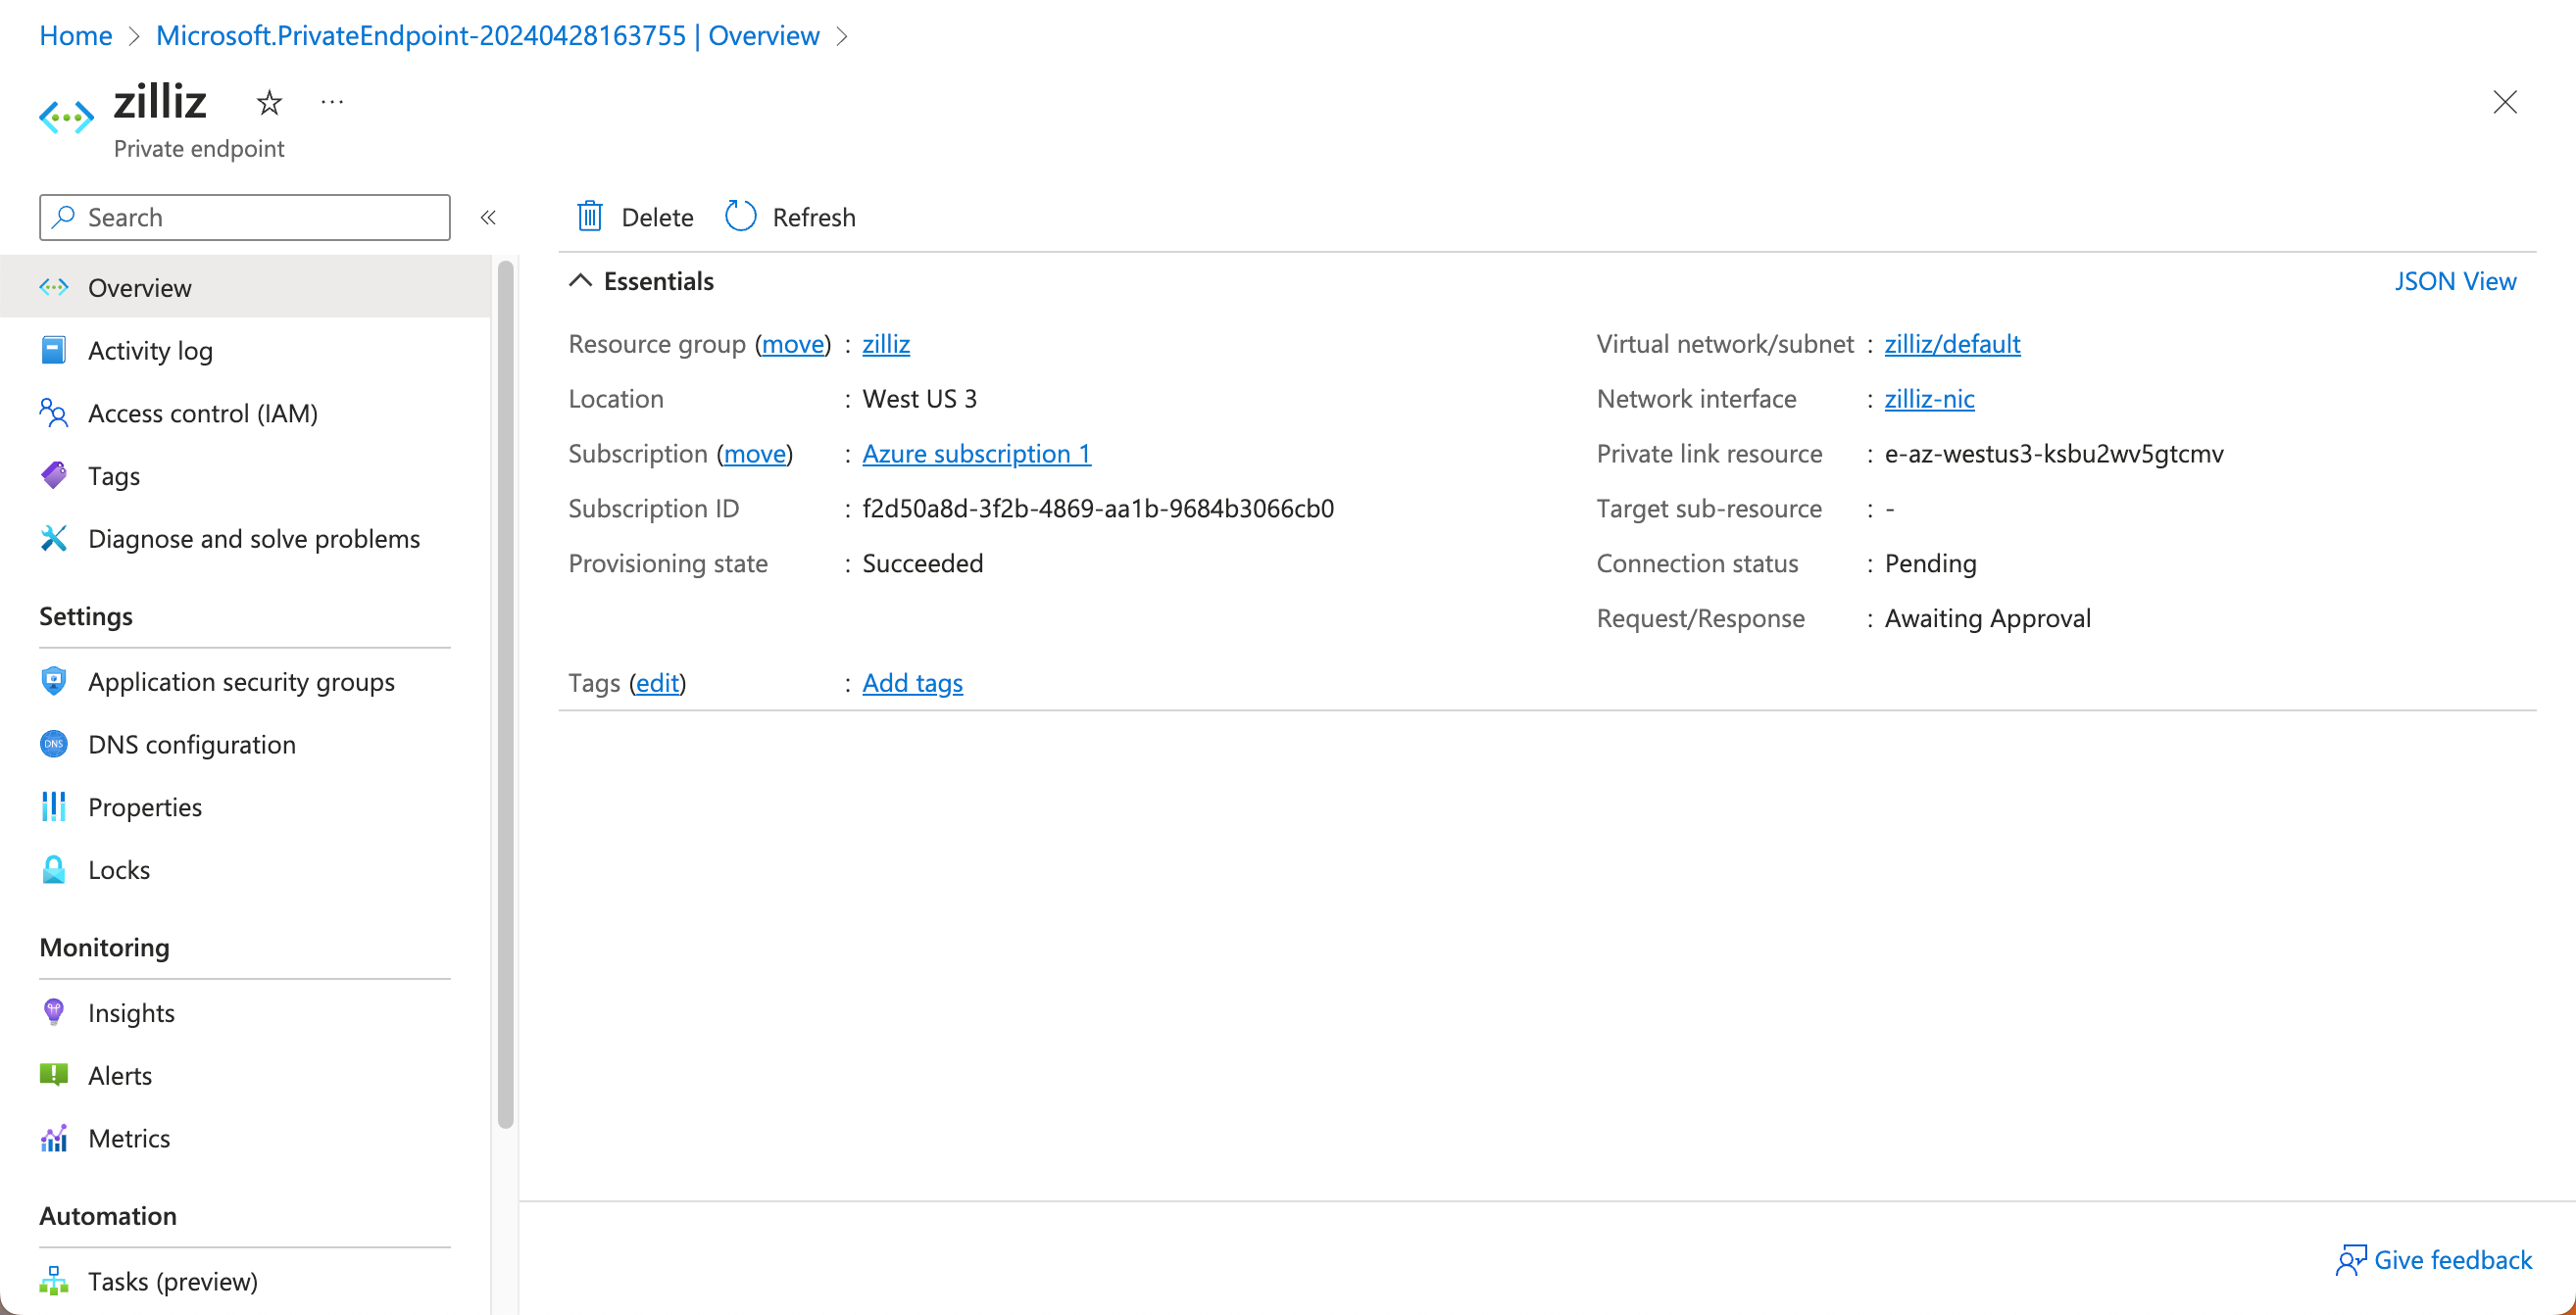
Go to resource をクリックし、作成したプライベートエンドポイントの概要ページを確認します。
Overview ページの右上隅にある JSON View をクリックします。Connection Status が Pending と表示されている点に注意してください。
Resource JSON パネルで、name と properties.resourceGuid の値をコピーします。エンドポイント ID は、これら 2 つの値をピリオド(.)で結合した値になります。
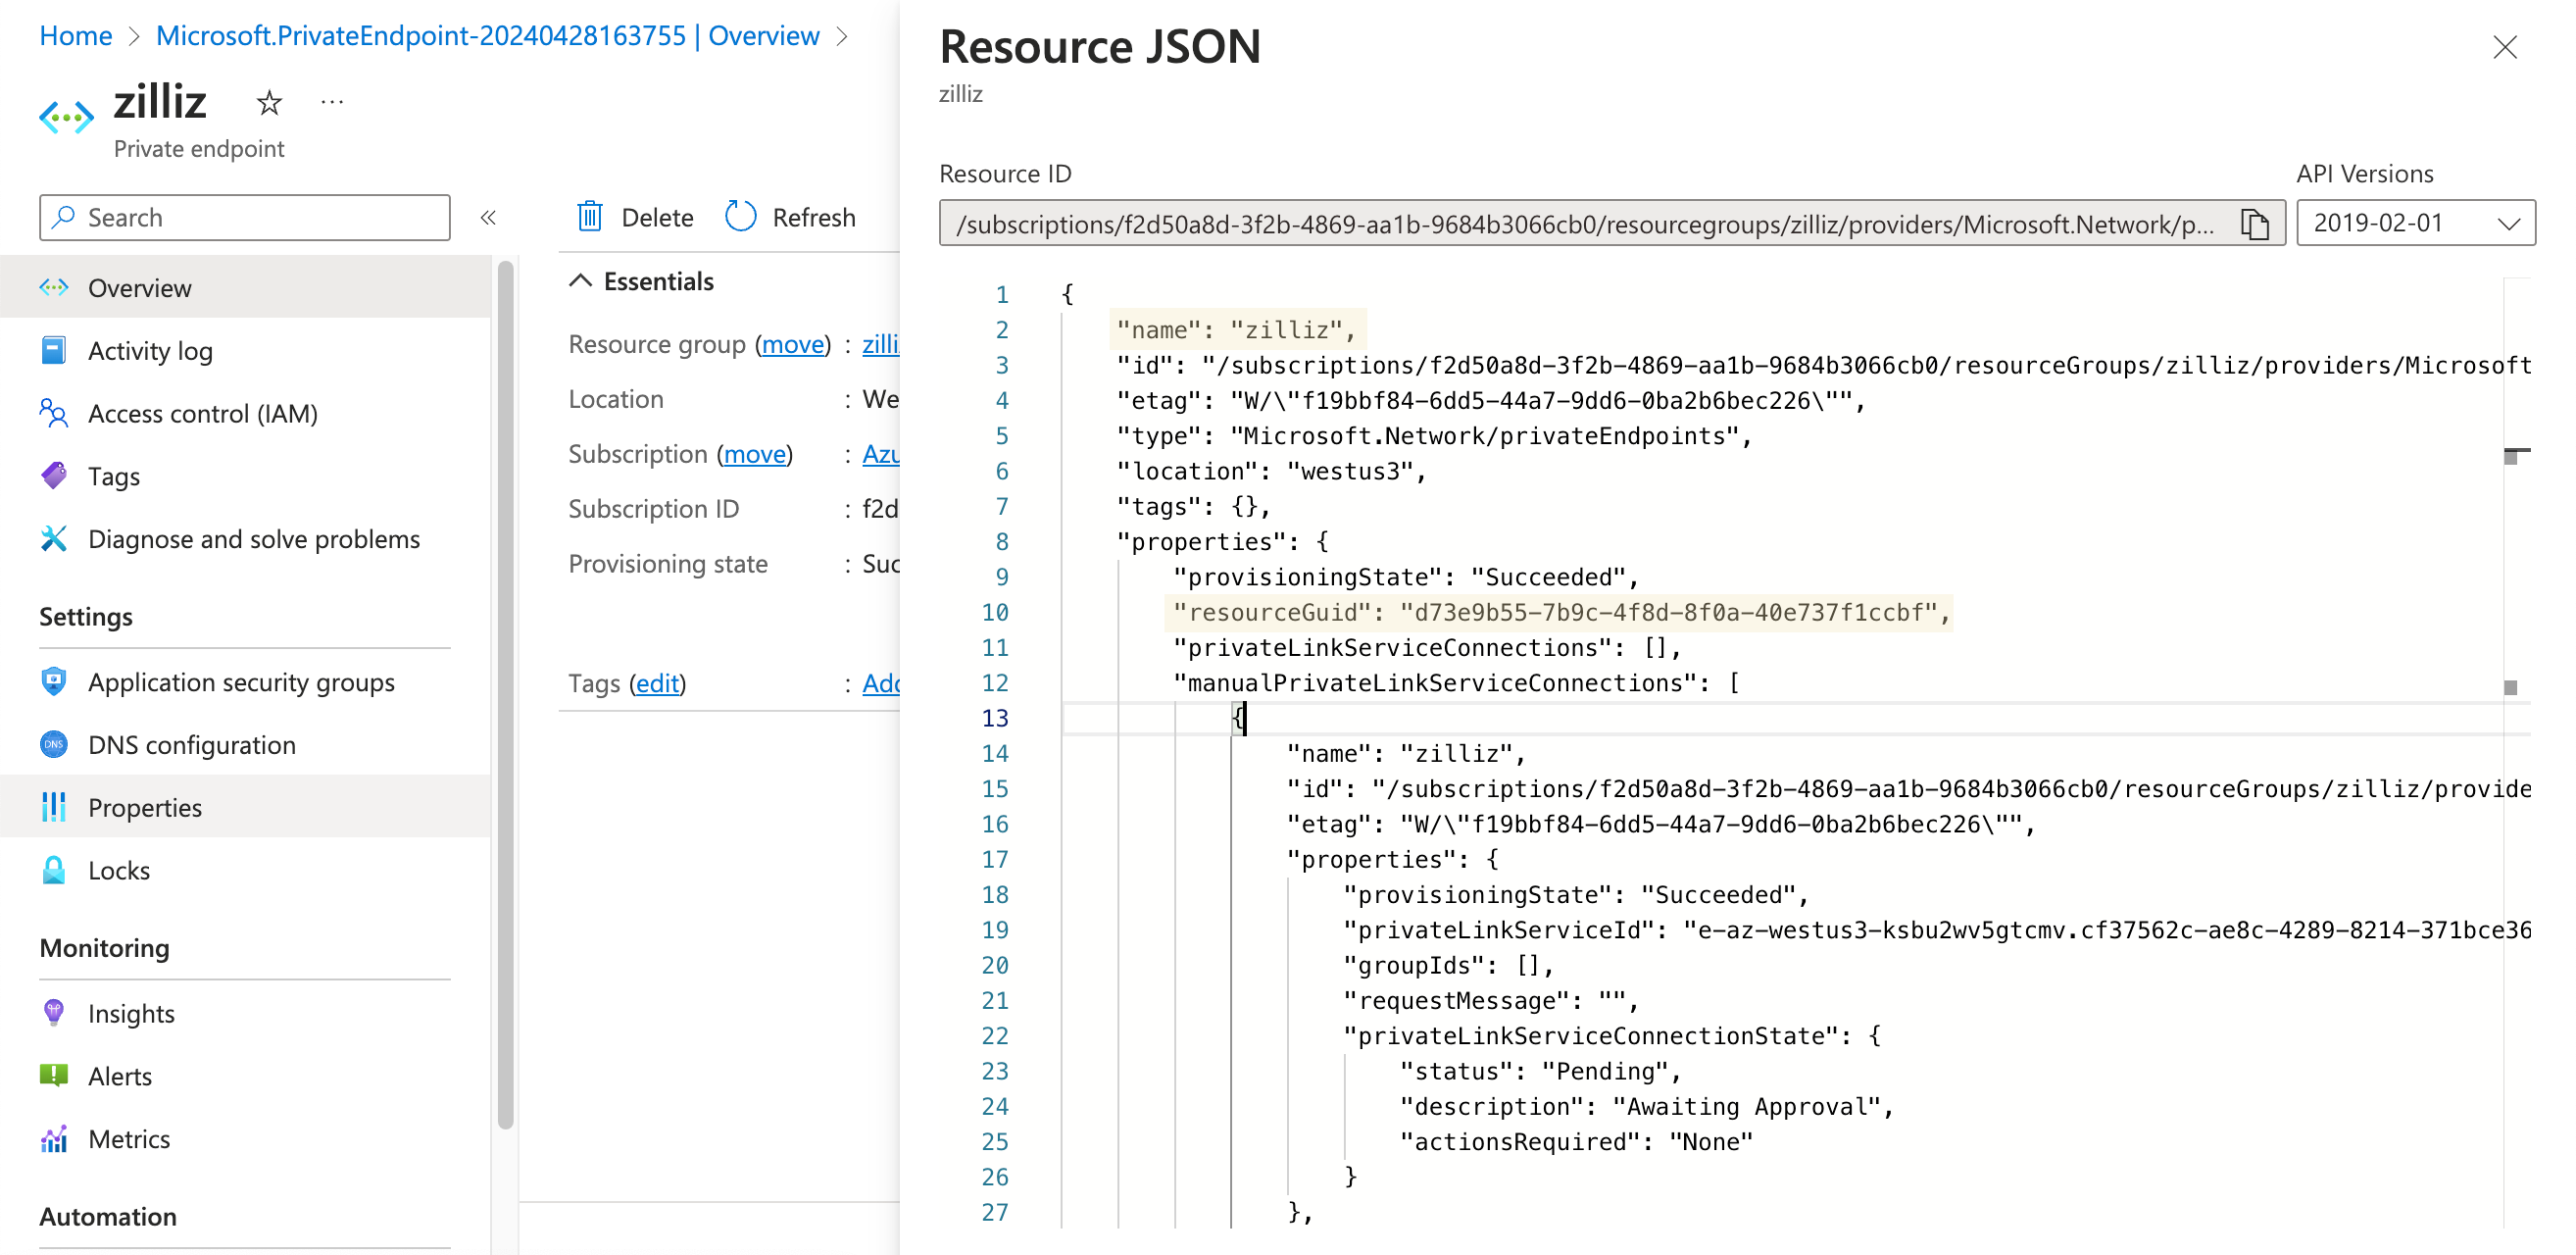
たとえば、キー name の値は zilliz、キー properties.resourceGuid の値は d73e9b55-7b9c-4f8d-8f0a-40e737f1ccbf です。Private Endpoint ID は zilliz.d73e9b55-7b9c-4f8d-8f0a-40e737f1ccbf になります。
ステップ 4: エンドポイントを承認する
Azure コンソールから取得したエンドポイント ID を、Zilliz Cloud の Endpoint ID ボックスに貼り付けます。Create をクリックします。
プライベートリンクを取得する
送信した前述の属性が検証および承認されると、Zilliz Cloud はこのエンドポイントに対してプライベートリンクを割り当てます。このプロセスには約 5 分かかります。
プライベートリンクの準備が完了すると、Zilliz Cloud の Private Link ページで確認できます。
DNS を設定する
Zilliz Cloud によって割り当てられたプライベートリンク経由でクラスターにアクセスするには、DNS を設定する必要があります。
ステップ 1: Azure portal でプライベート DNS ゾーンを作成する
作成したプライベートエンドポイントの Overview ページで、Settings > DNS configuration を選択し、プライベートエンドポイントとともに作成されたネットワークインターフェースの IP address をコピーします。
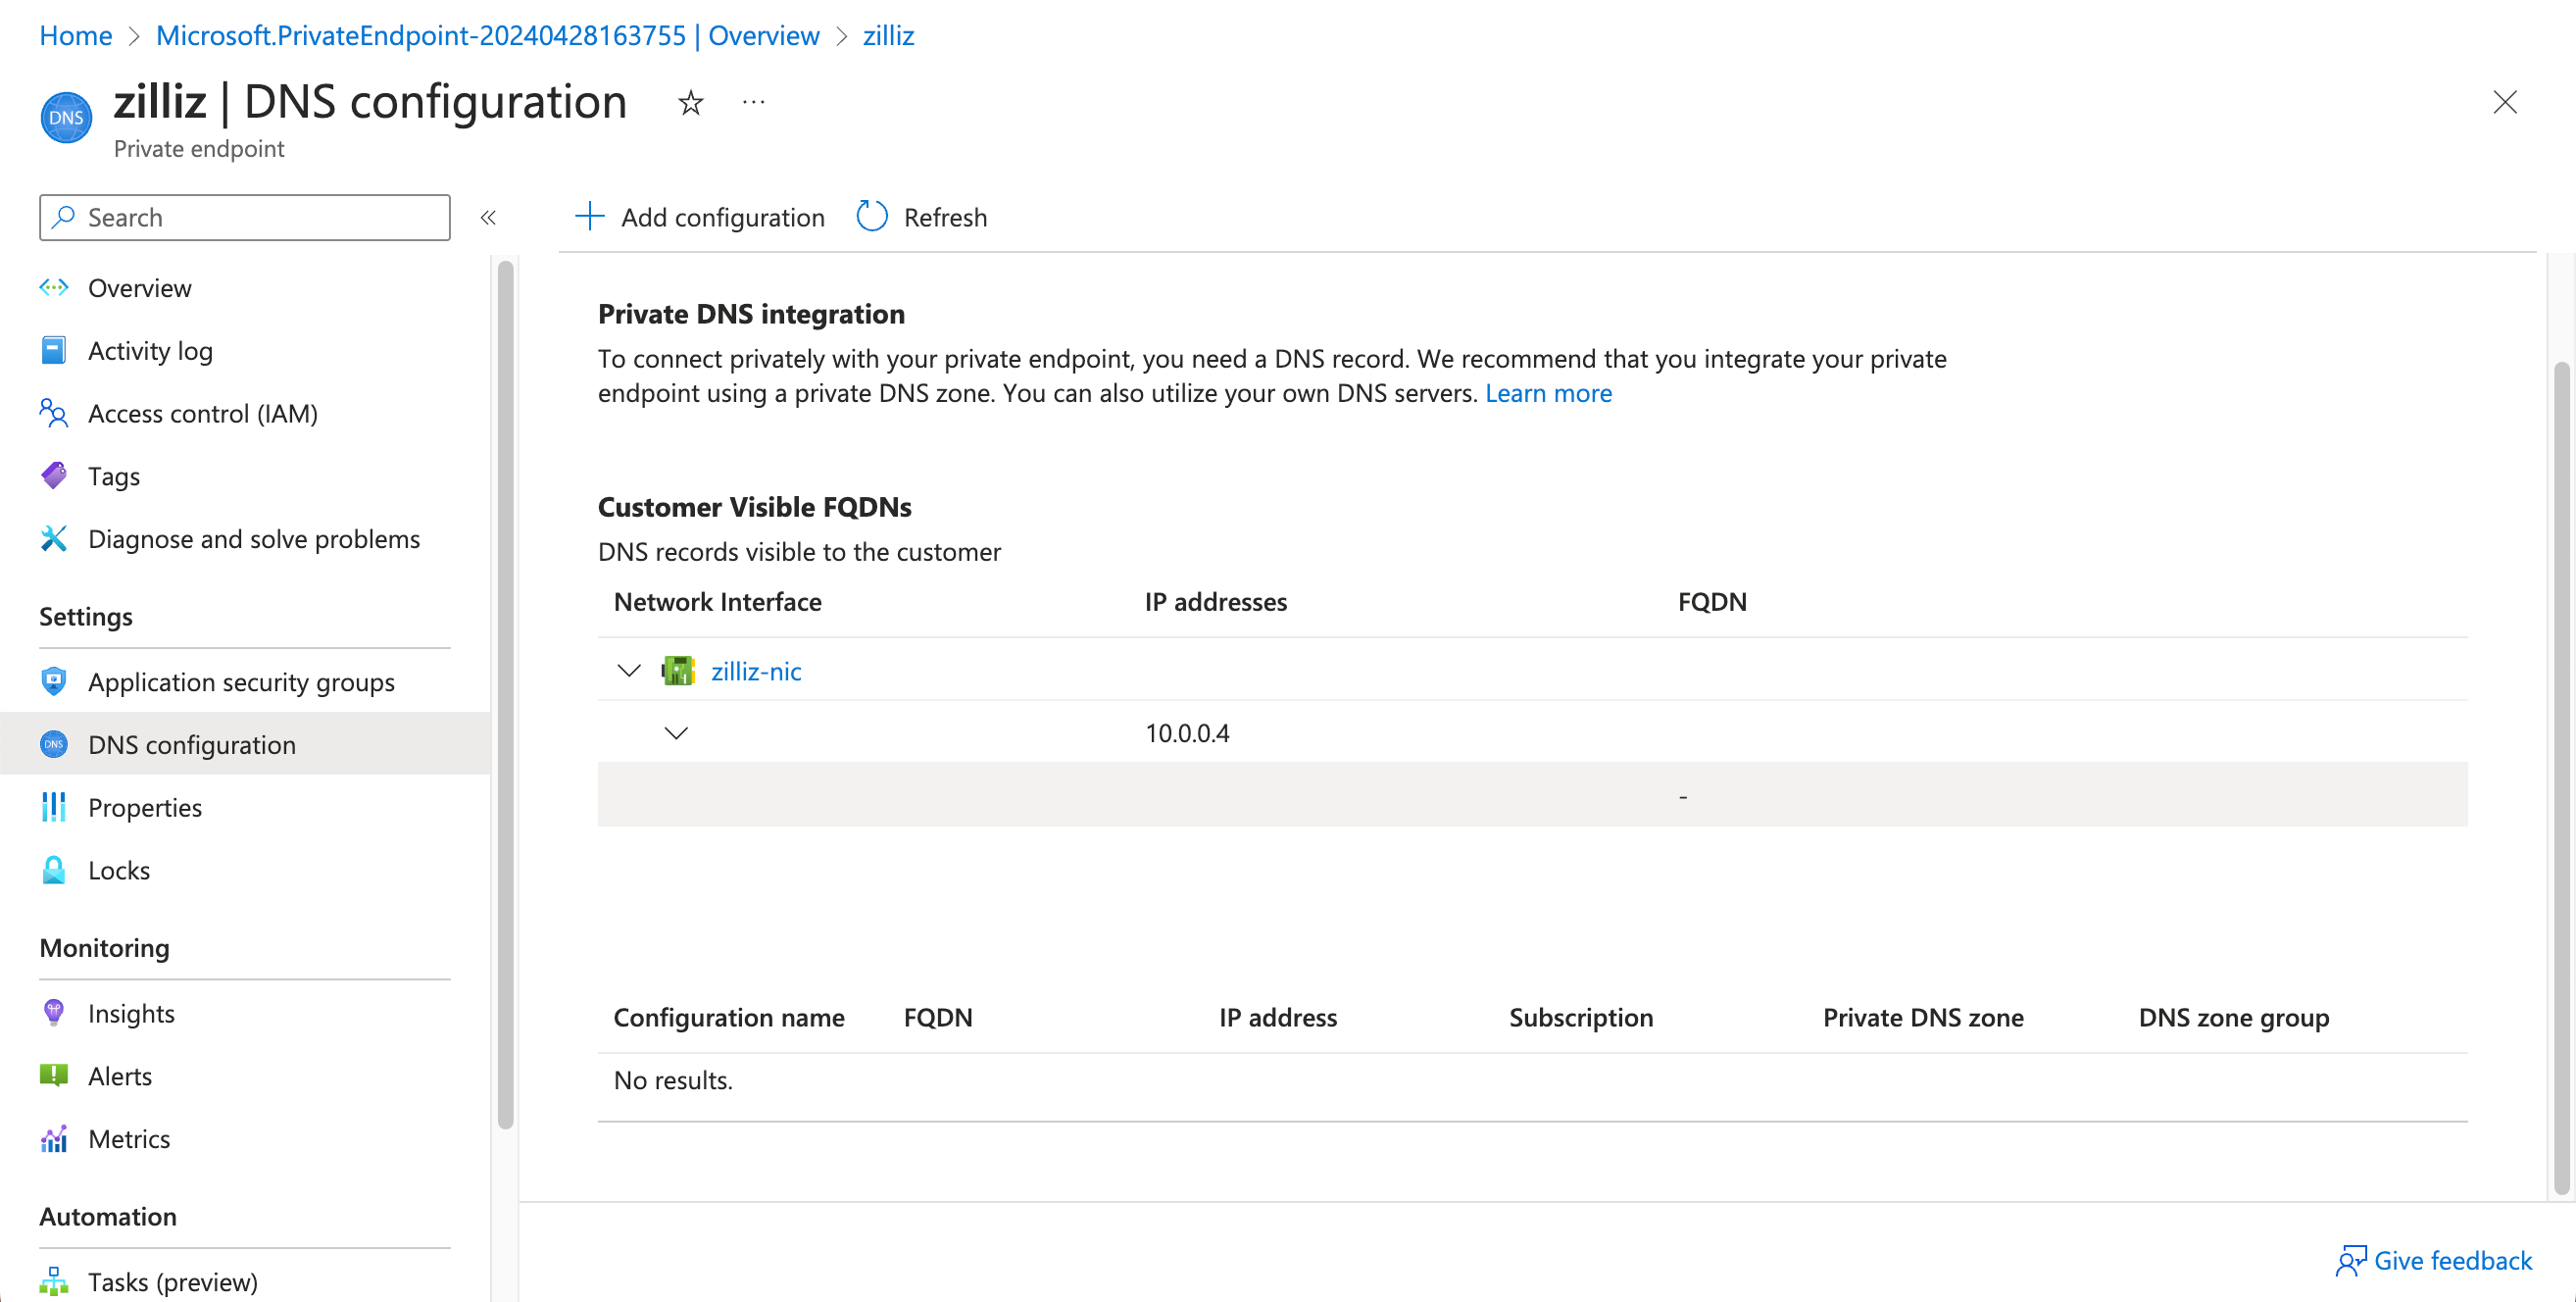
上のスクリーンショットの例では、値は 10.0.0.4. です。
Create a Private DNS zone に移動し、+ Create をクリックしてプロセスを開始します。
Basics タブで、上で使用したサブスクリプションとリソースグループを選択し、Zilliz Cloud コンソールからコピーした Private Link URI を Instance details > Name に貼り付けます。次に Review create をクリックします。
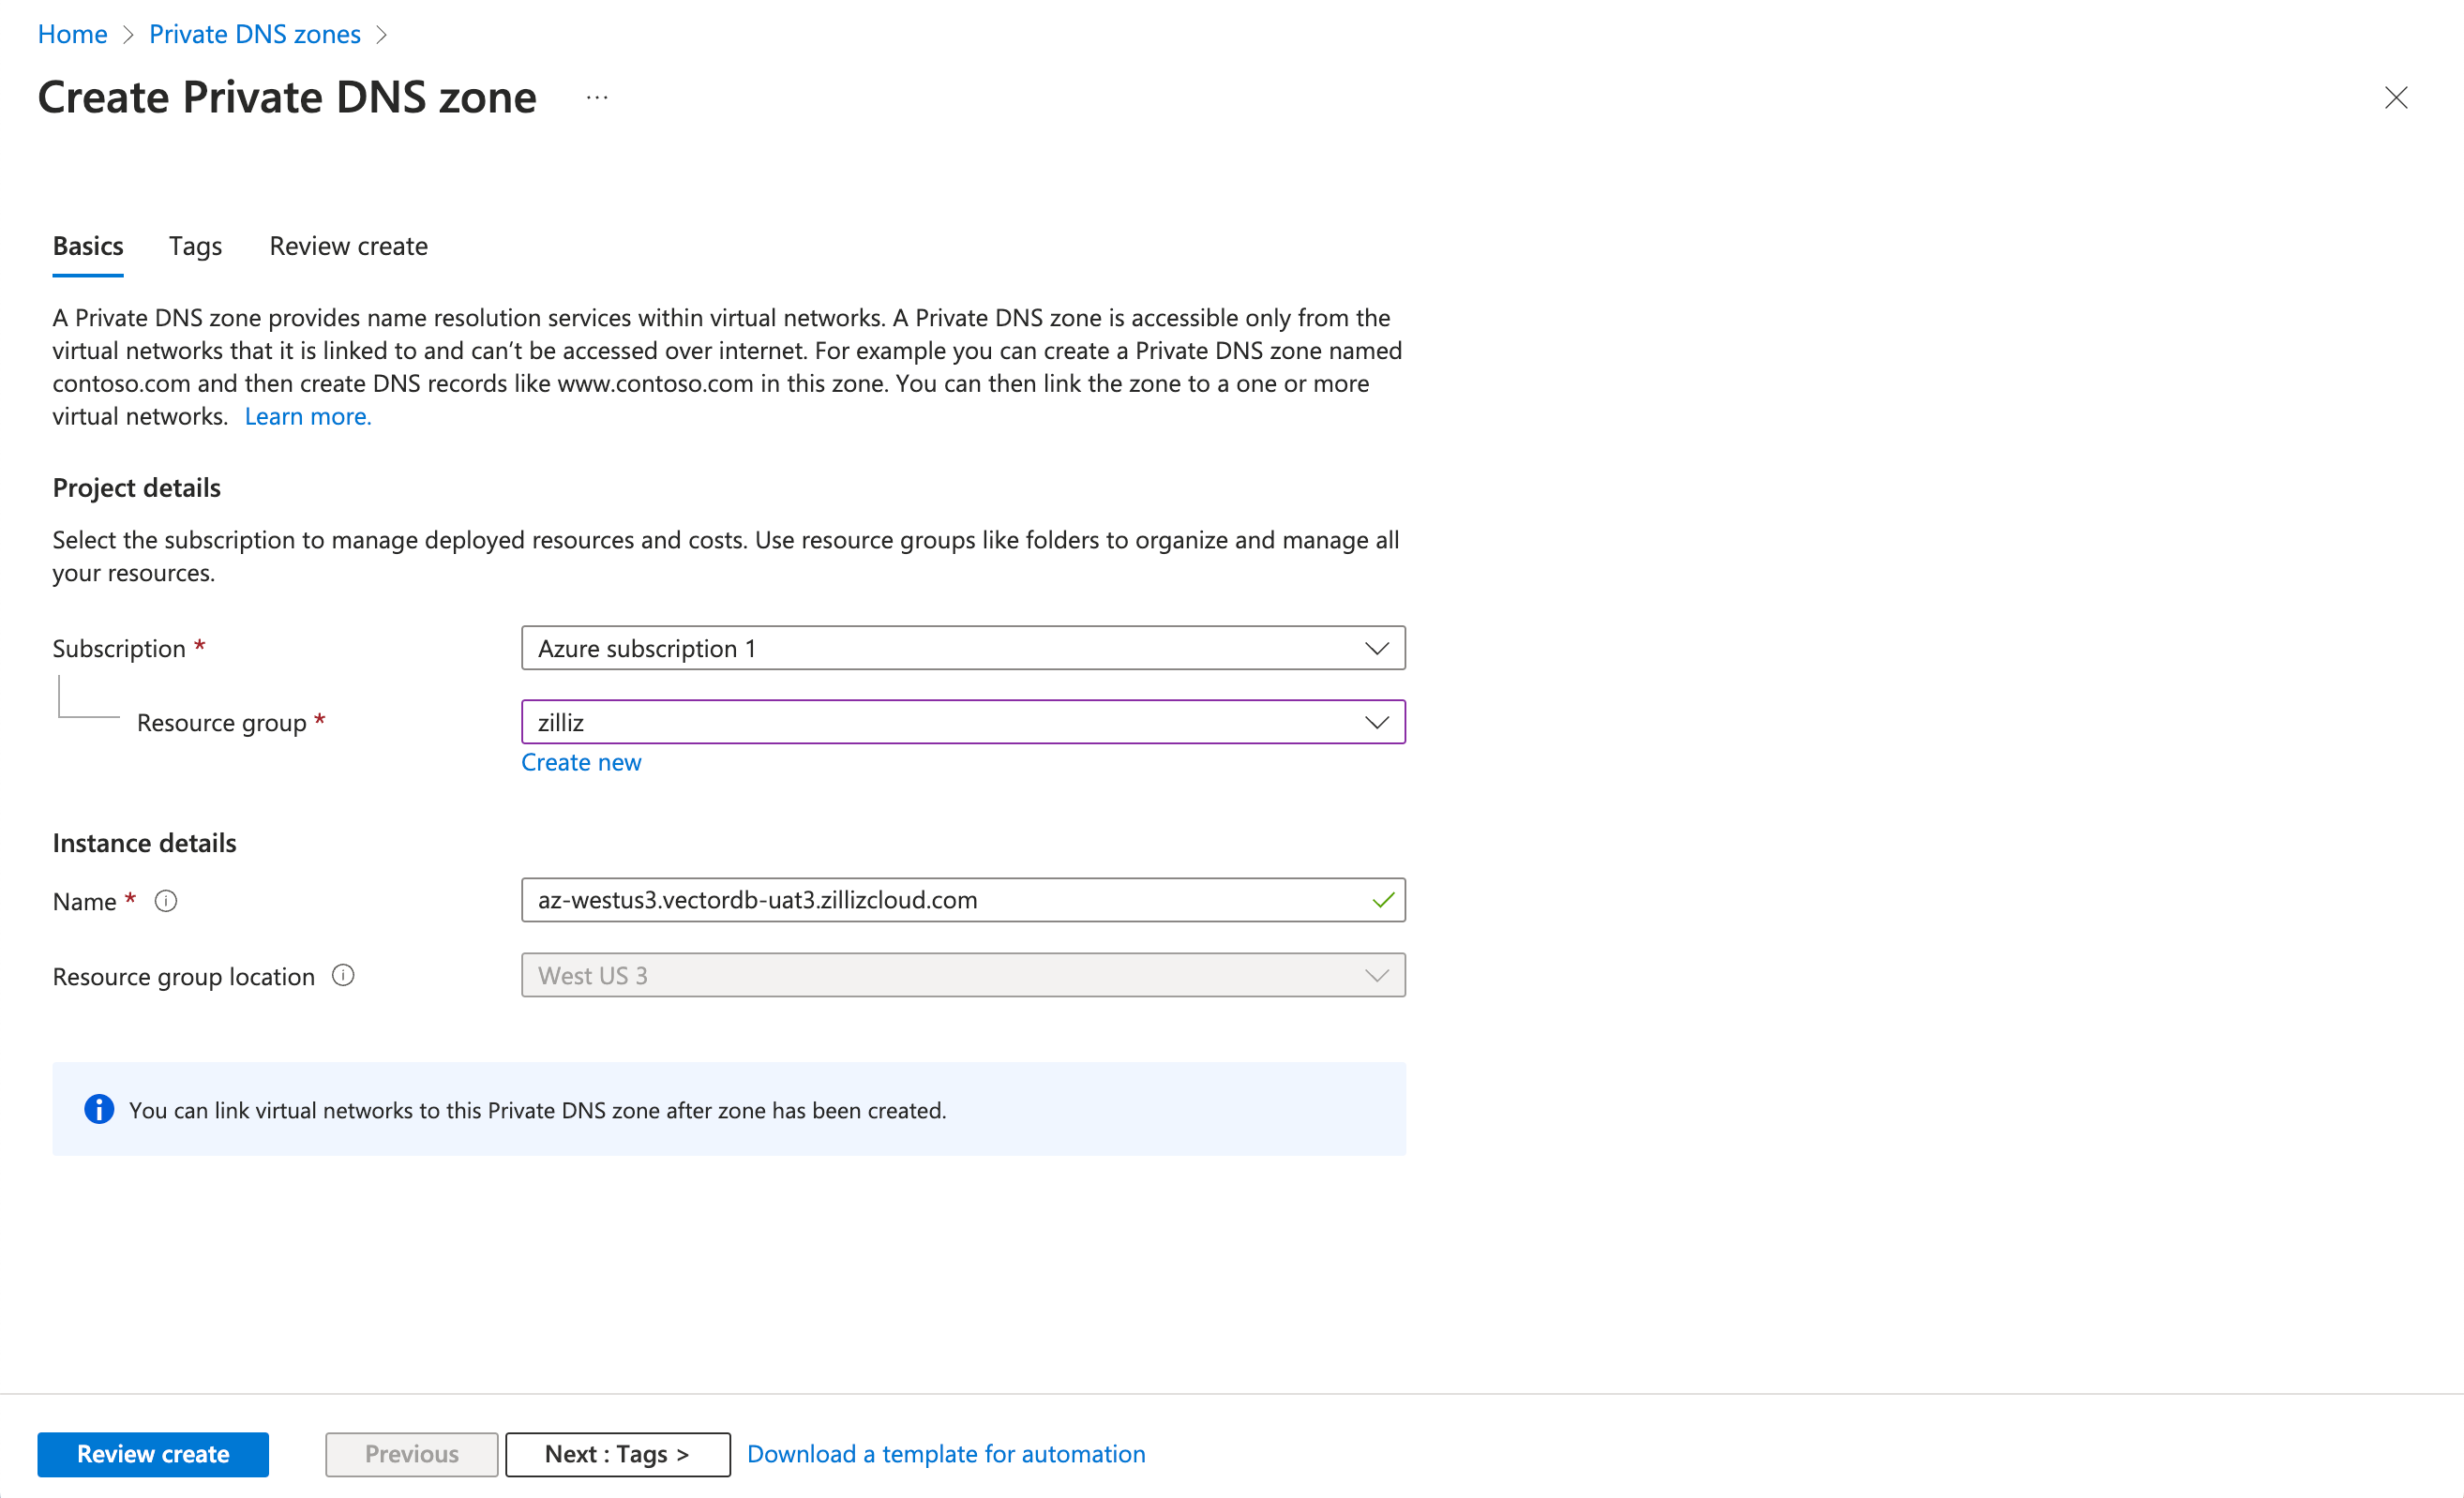
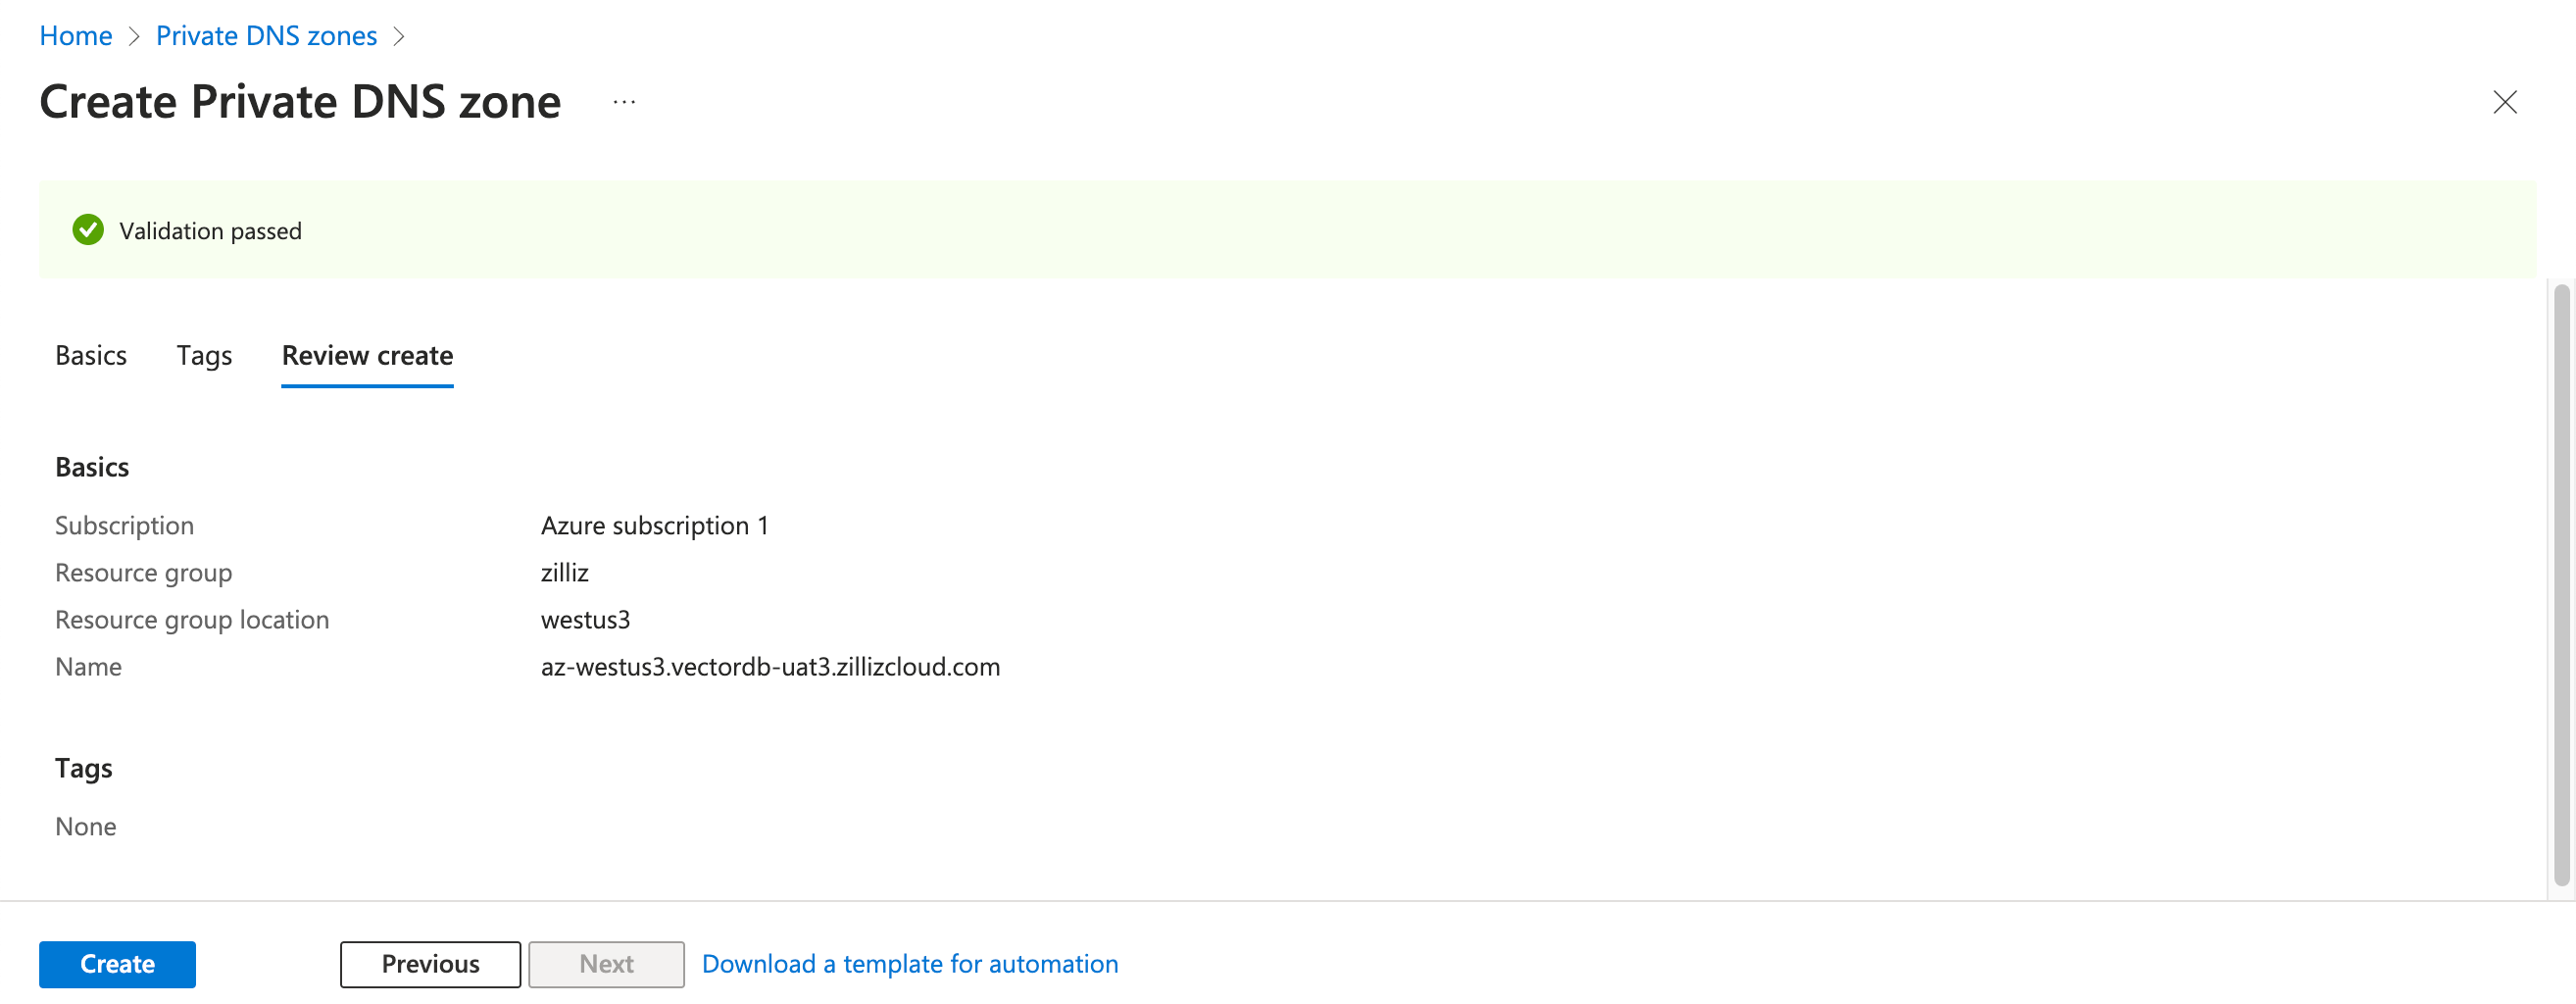
検証に合格したら、Create をクリックしてプロセスを開始します。
デプロイが成功すると、次のように表示されます。
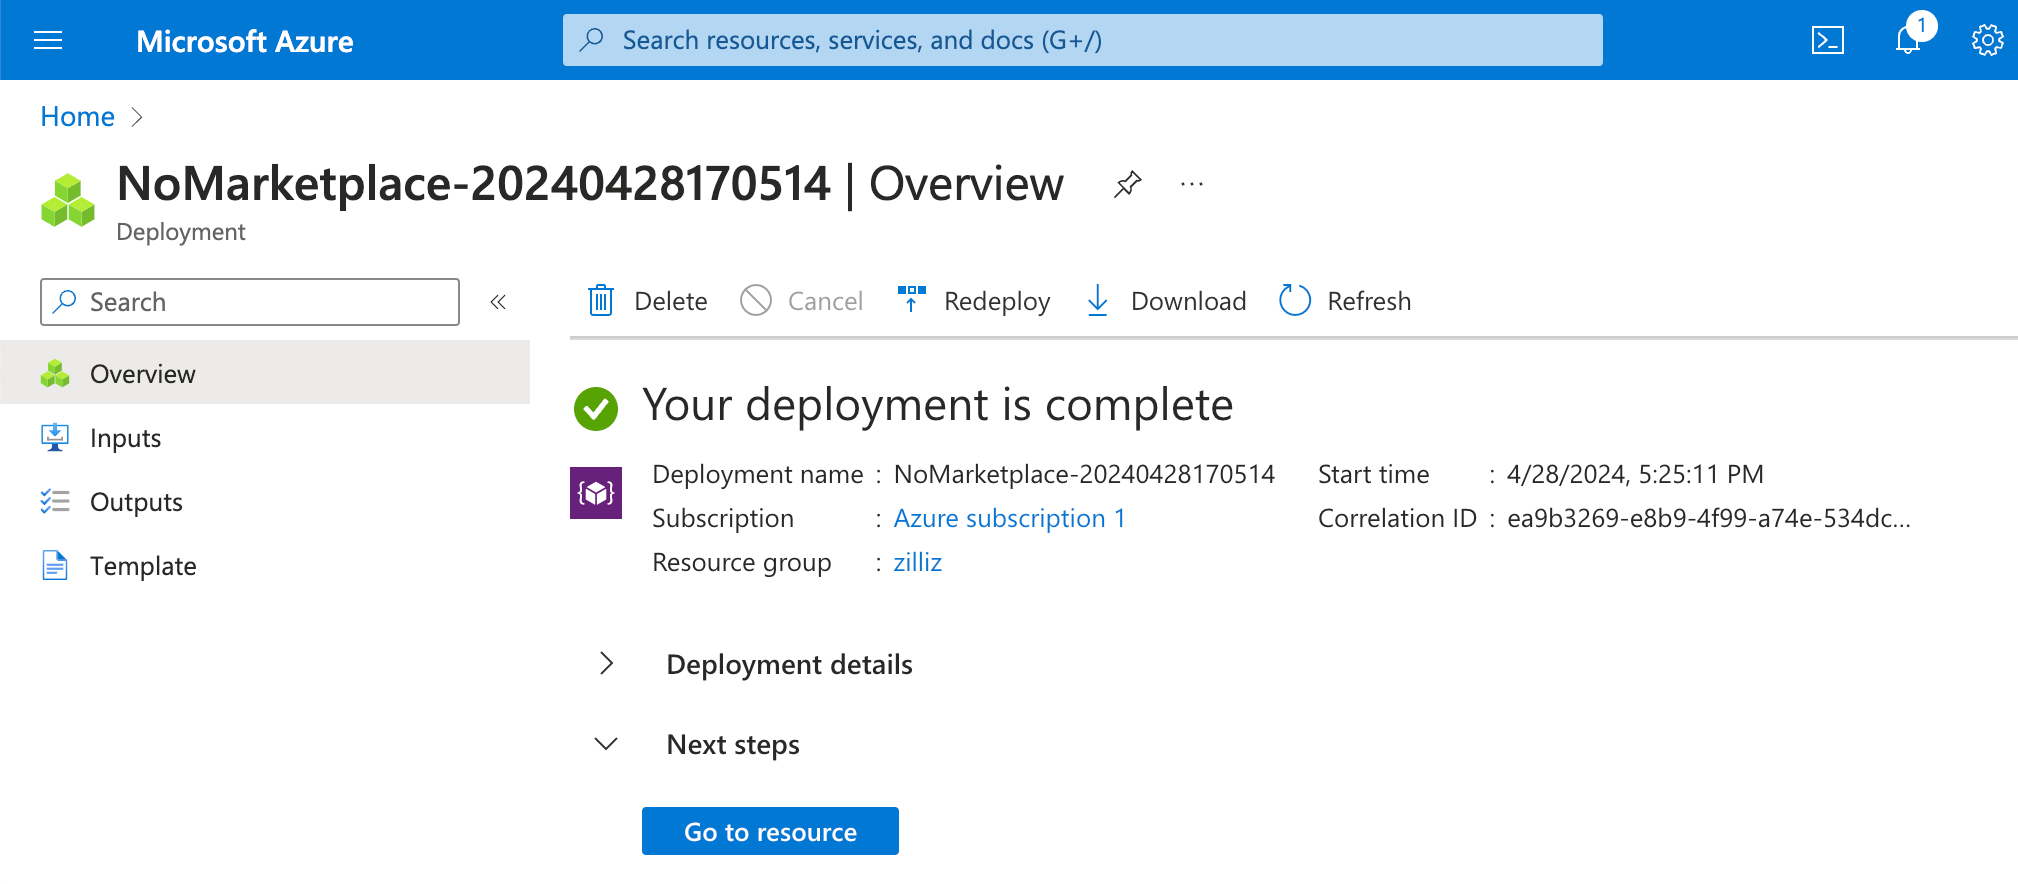
Go to resource をクリックして、作成したプライベート DNS ゾーンの Overview ページを表示します。
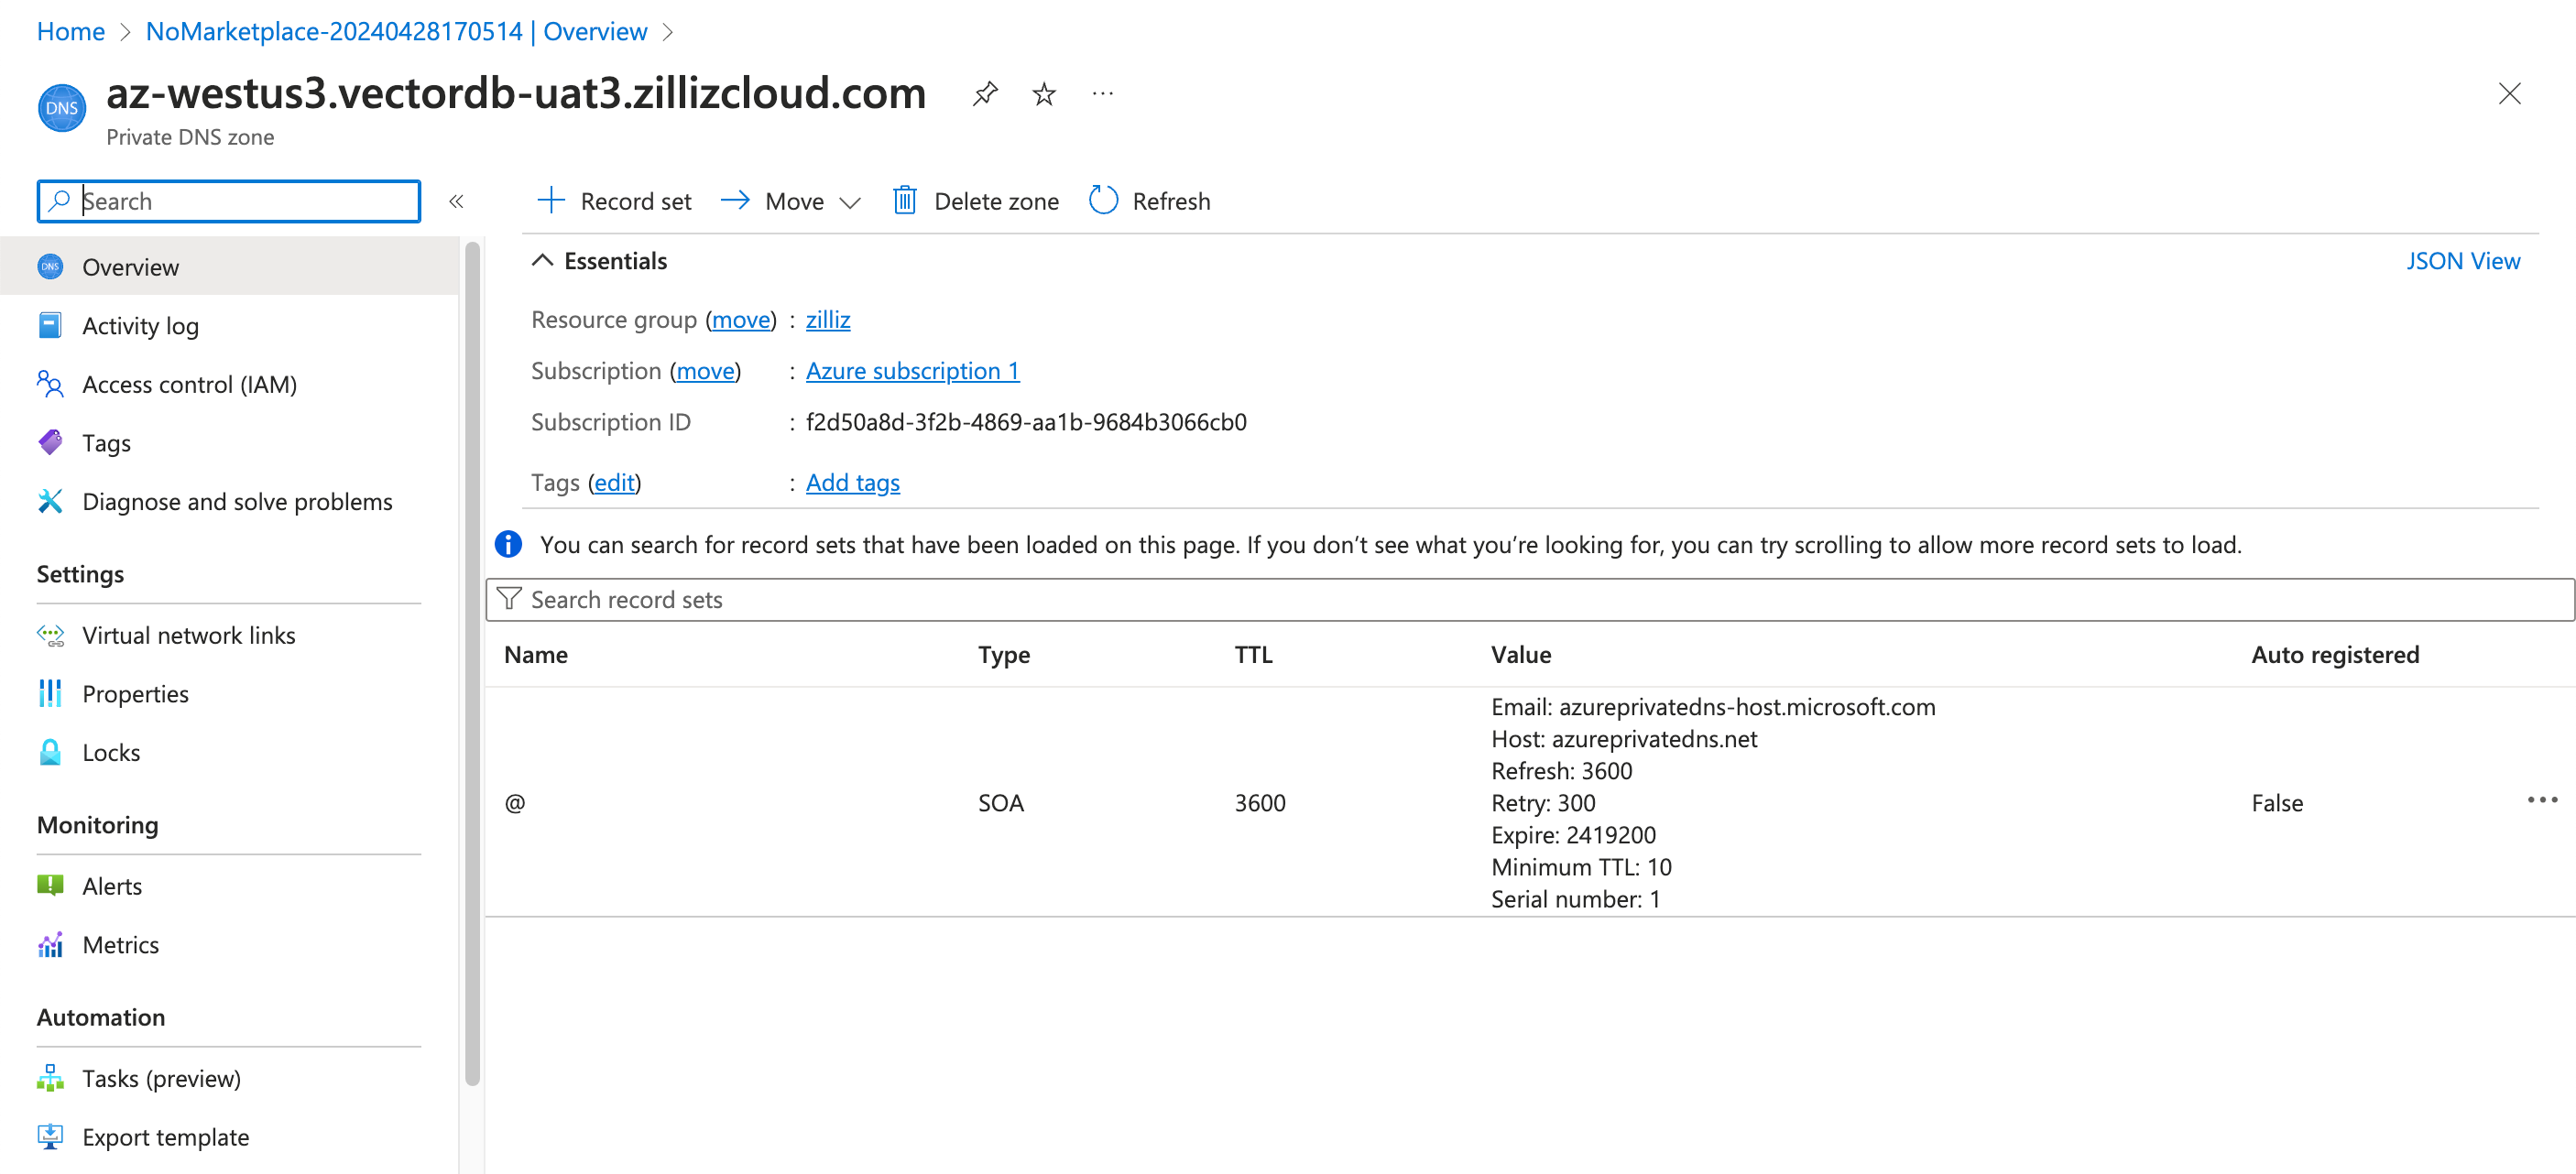
ステップ 2: プライベート DNS ゾーンを仮想ネットワークにリンクする
作成したプライベート DNS ゾーンの Overview ページで、左側のナビゲーションペインから Settings > DNS Management を選択します。
+ Add をクリックします。Add virtual network link ダイアログボックスで、Link name を入力し、上で使用した Subscription と Virtual network を選択します。Configuration セクションでは、Enable auto registration も選択します。
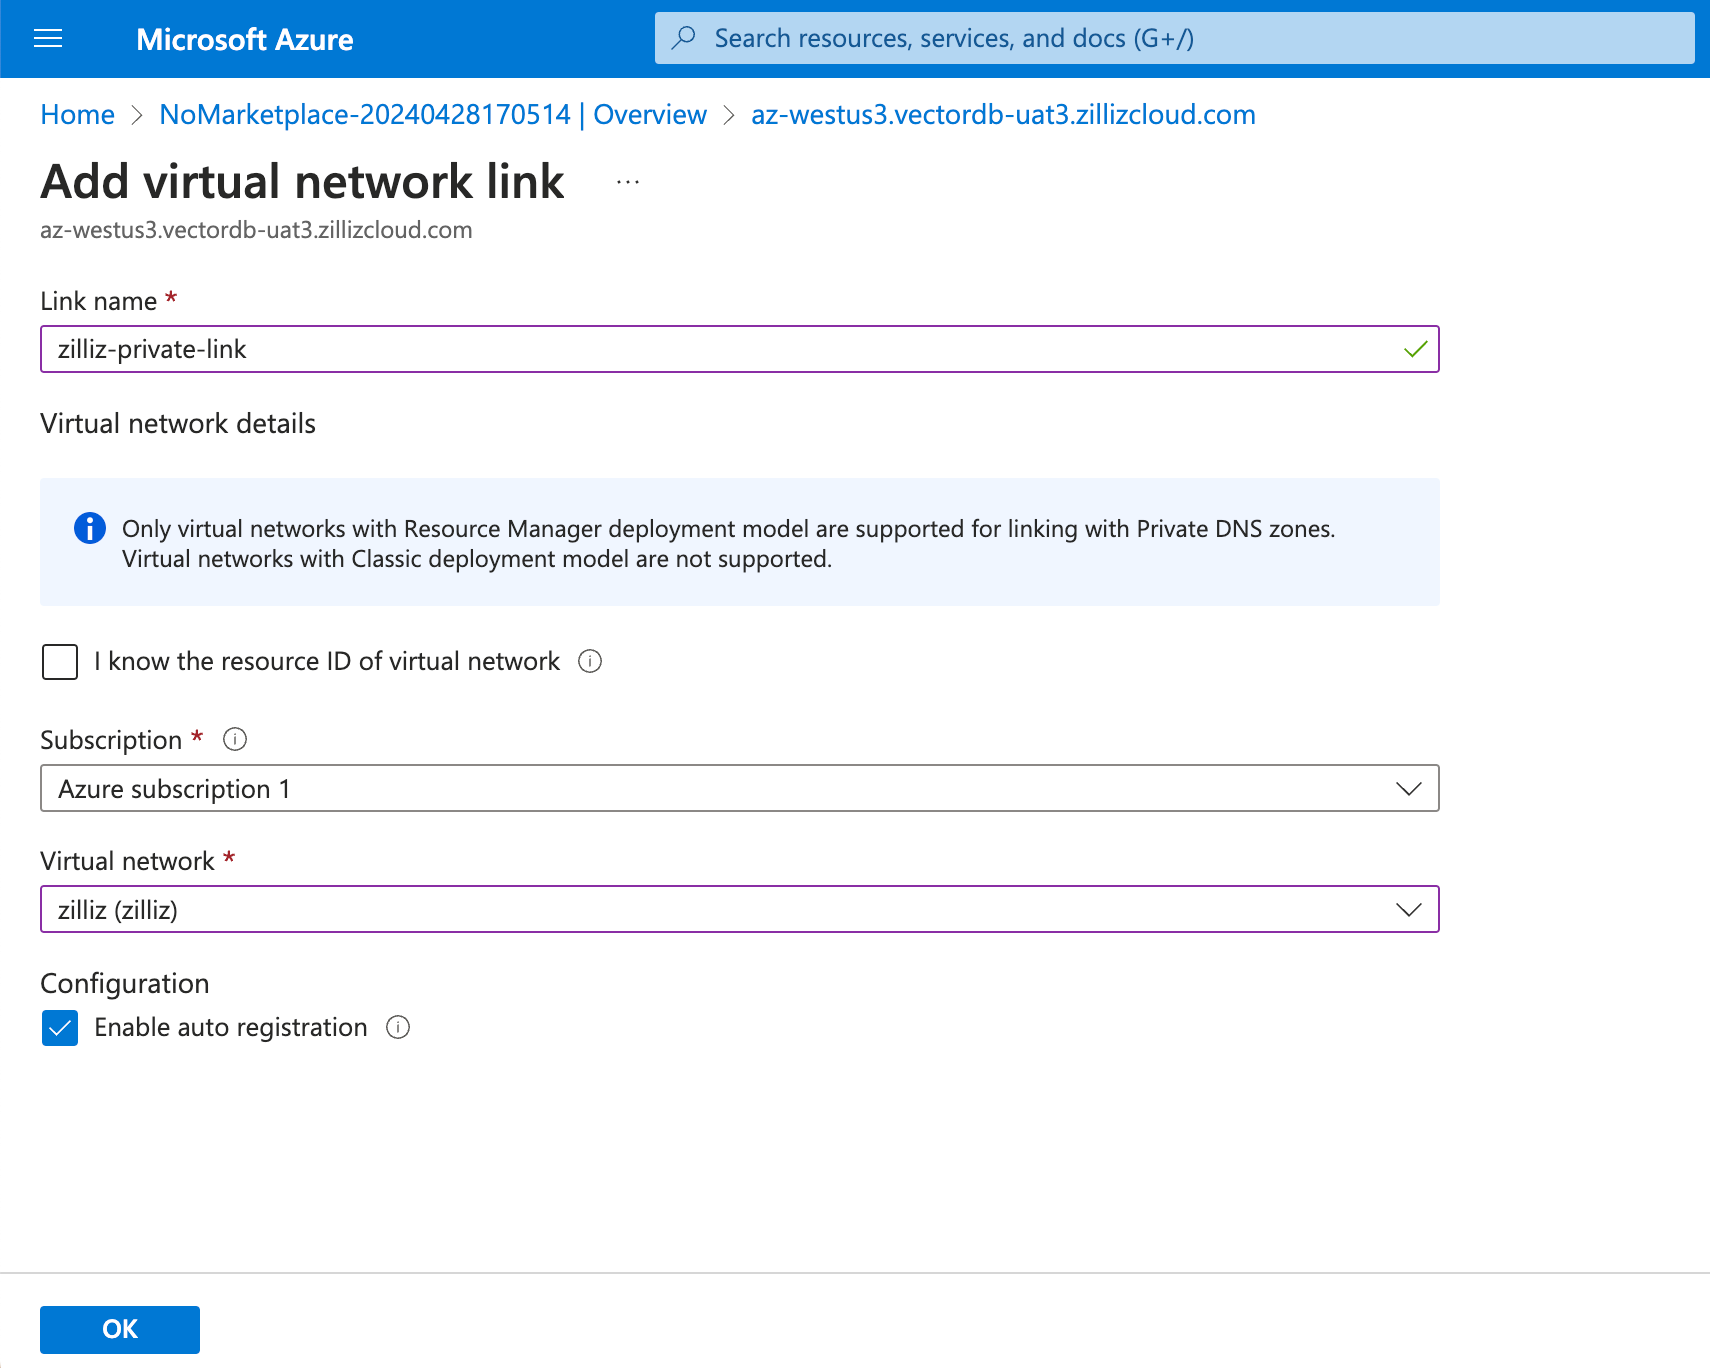
すべてが想定どおりに設定されたら、OK をクリックして続行します。作成した仮想ネットワークリンクのリンクステータスは、デプロイが成功すると Completed に変わります。
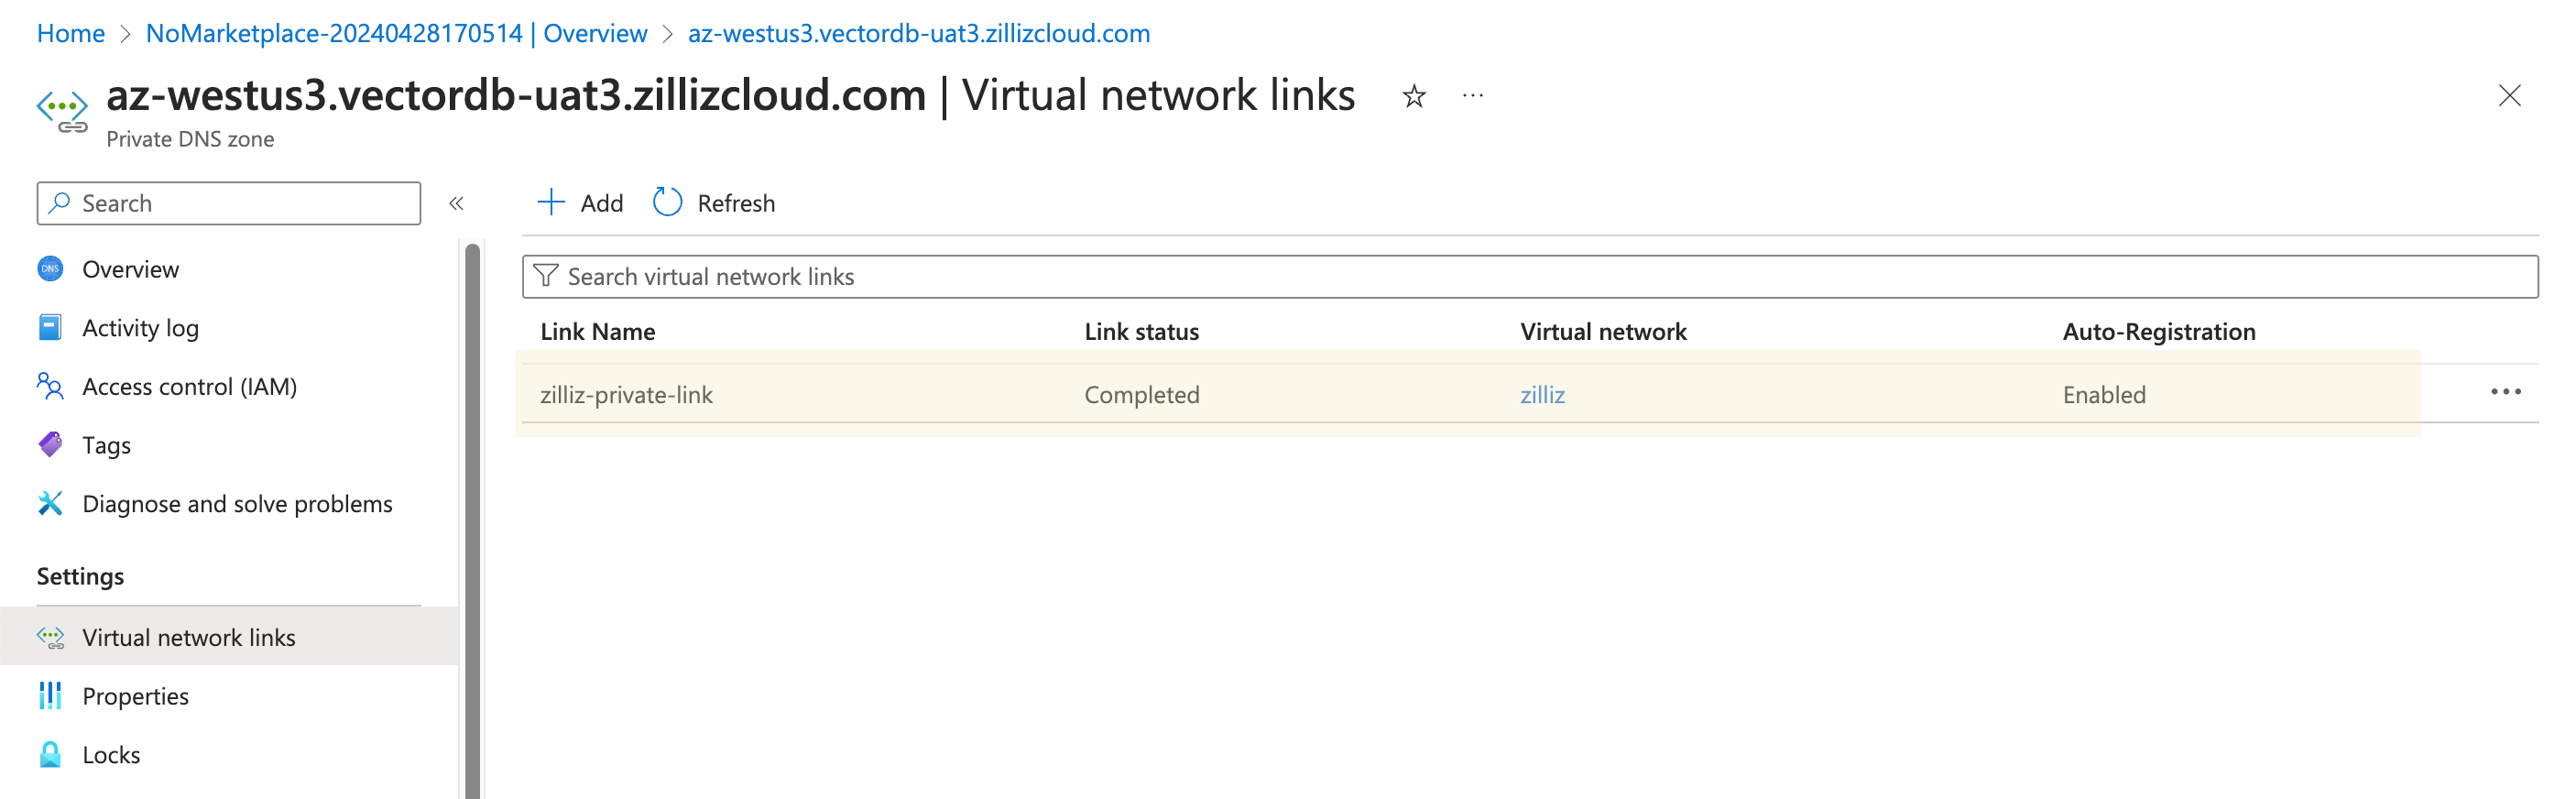
左側のナビゲーションペインで Overview をクリックし、プライベート DNS ゾーンの Overview ページに戻ります。
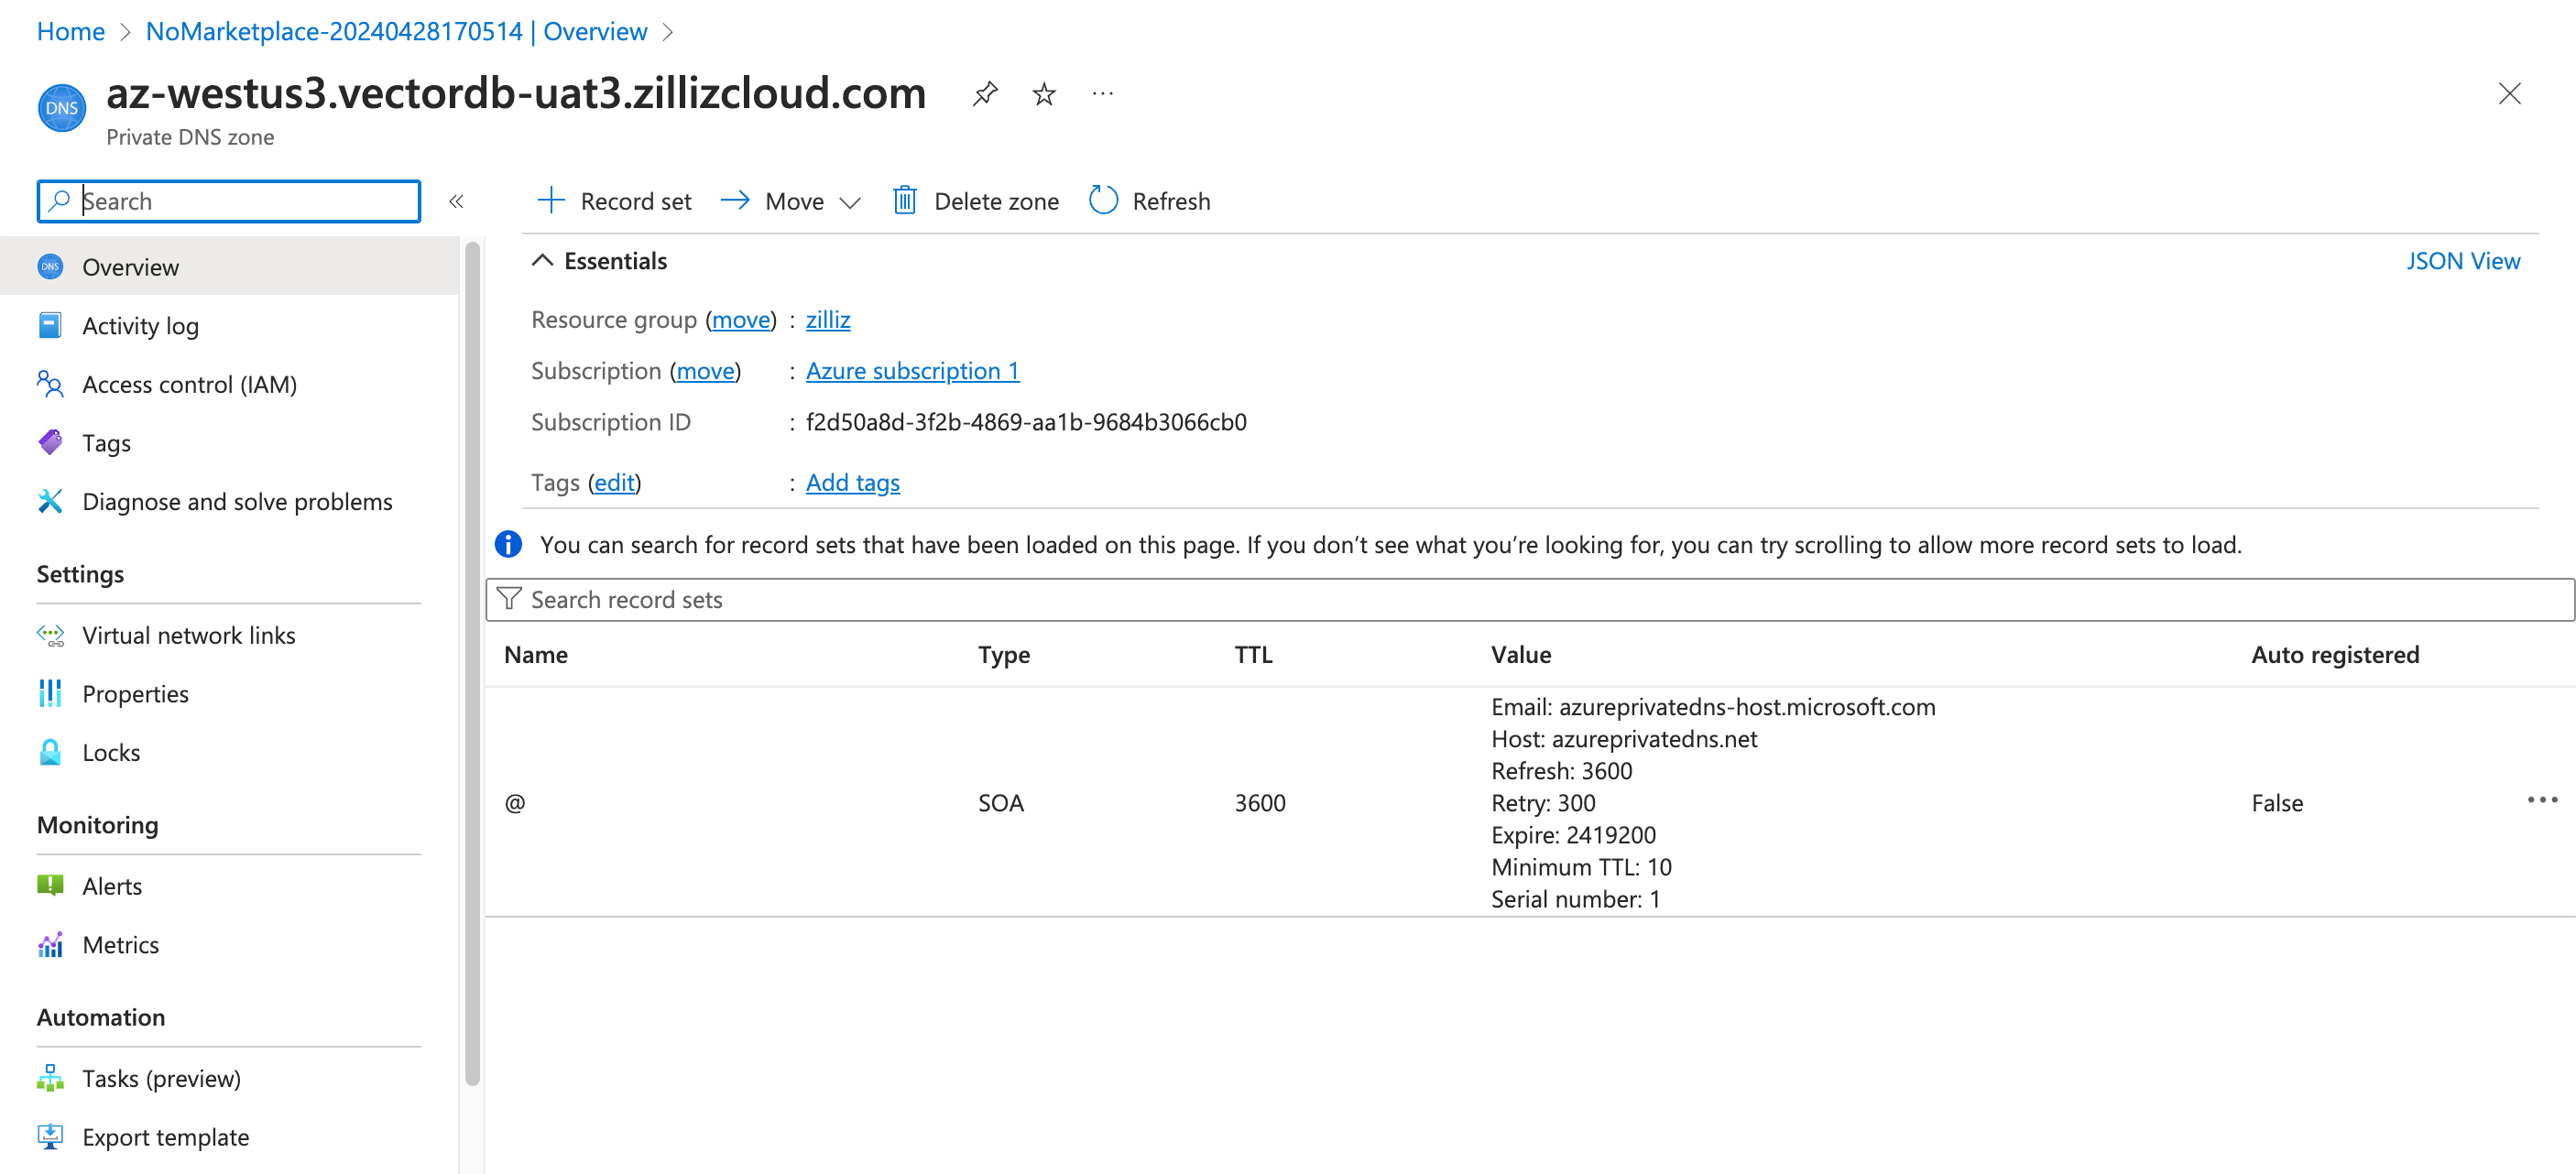
+ Record set をクリックします。Add record set ダイアログボックスで、Name にクラスター ID の末尾へ -privatelink を付けた値を入力し、Type で A - Address record を選択し、TTL を 10 Minutes に設定します。一覧表示されている IP アドレスが、控えておいたものかどうかを確認します。
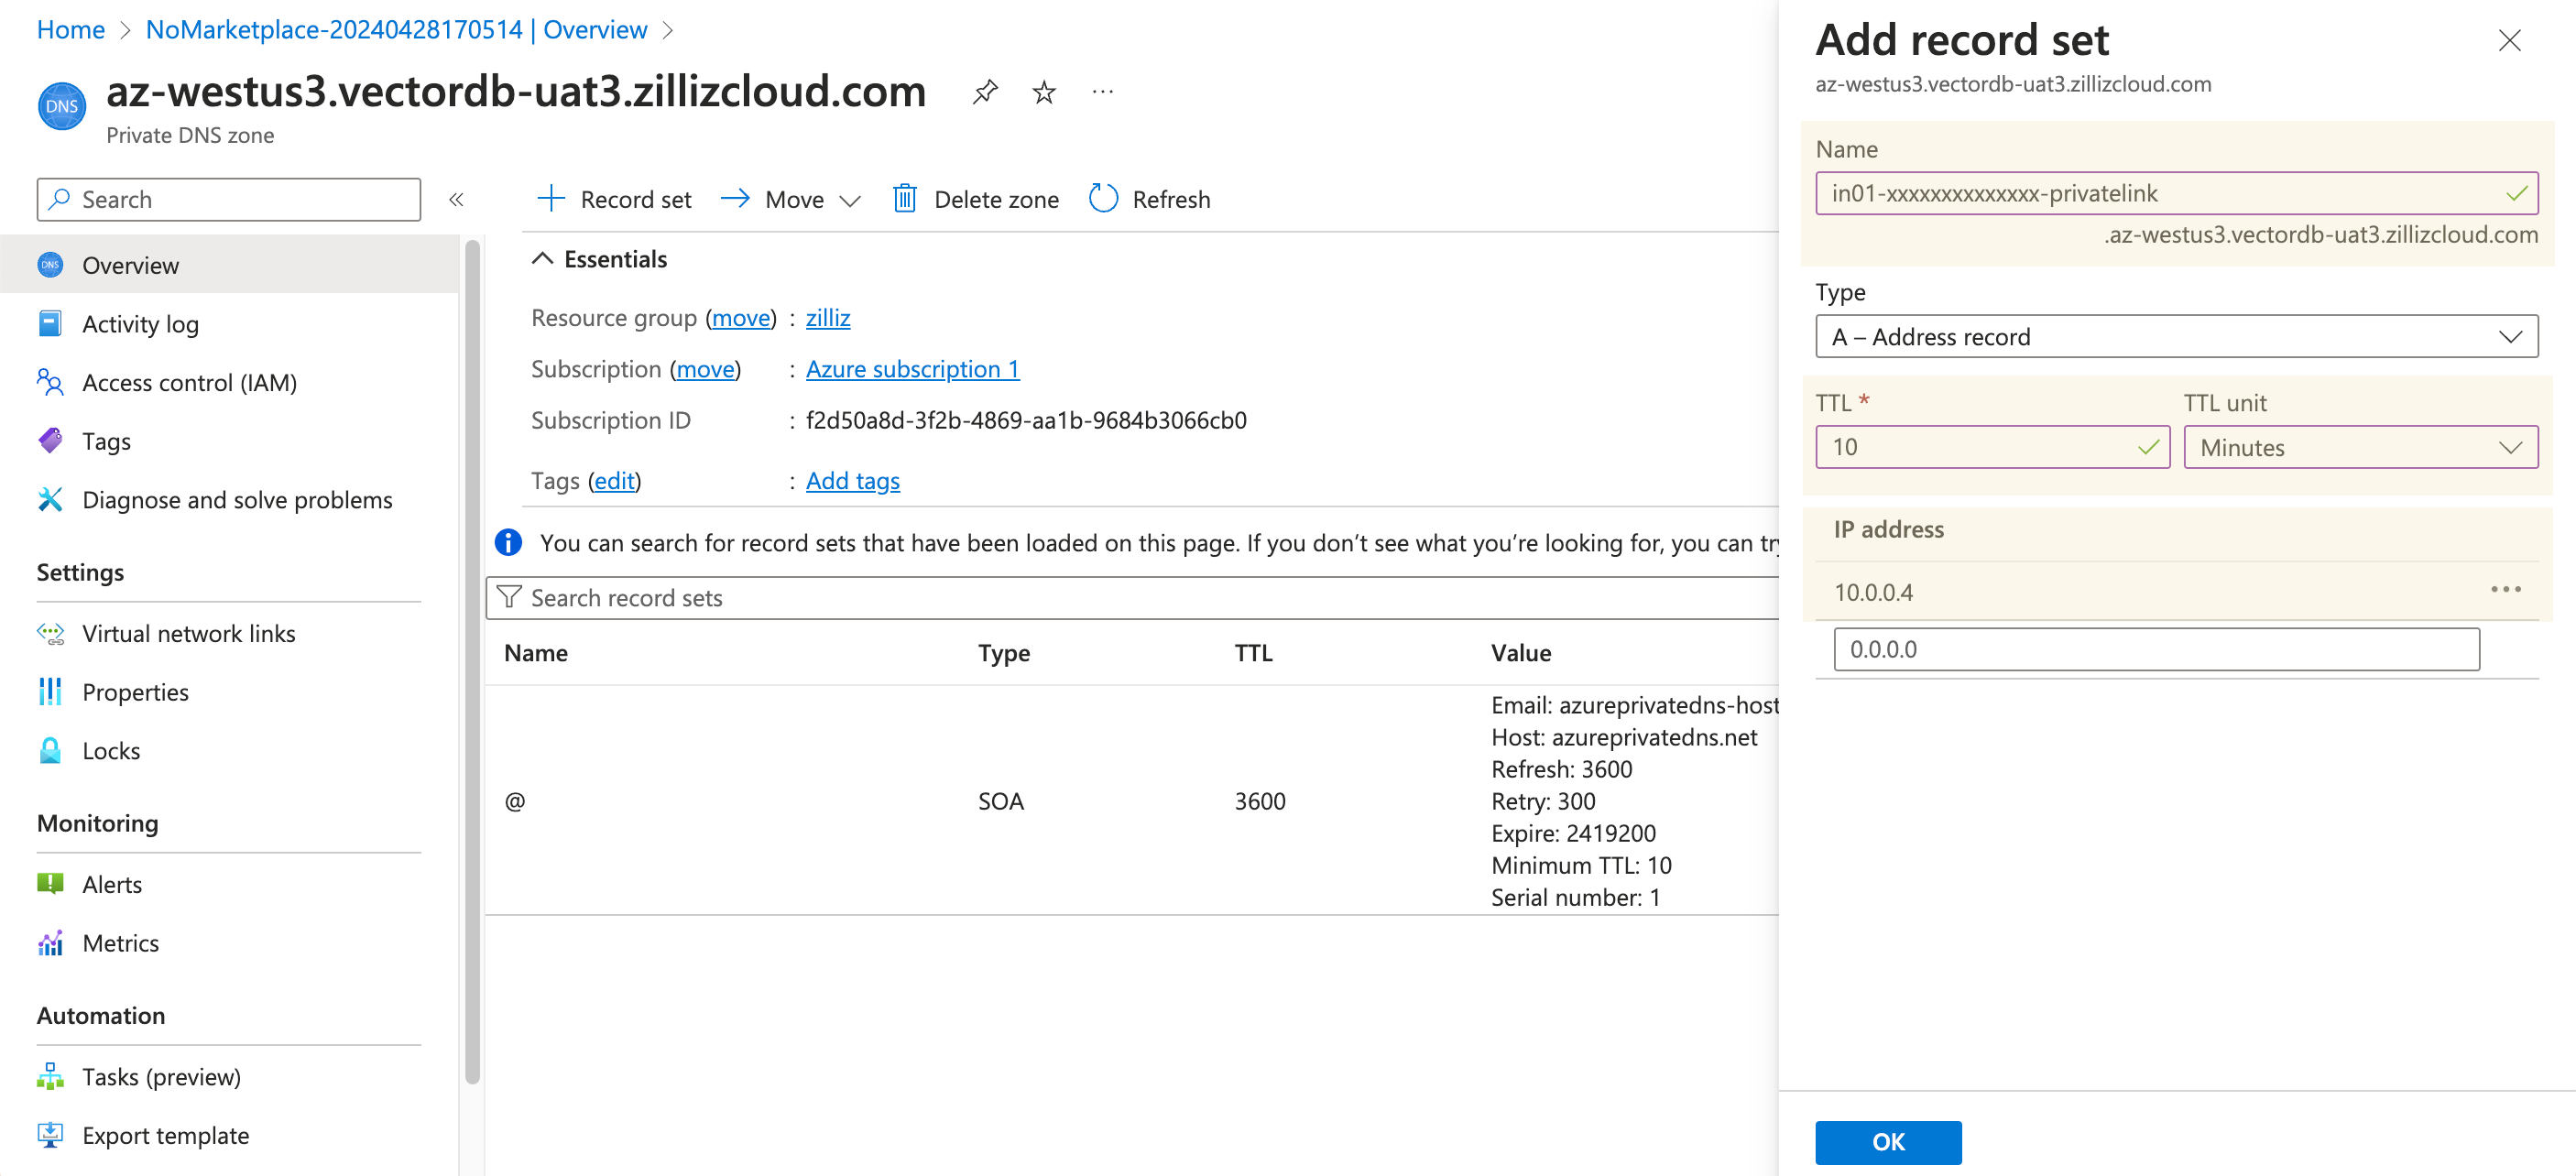
OK をクリックしてレコードセットを保存します。
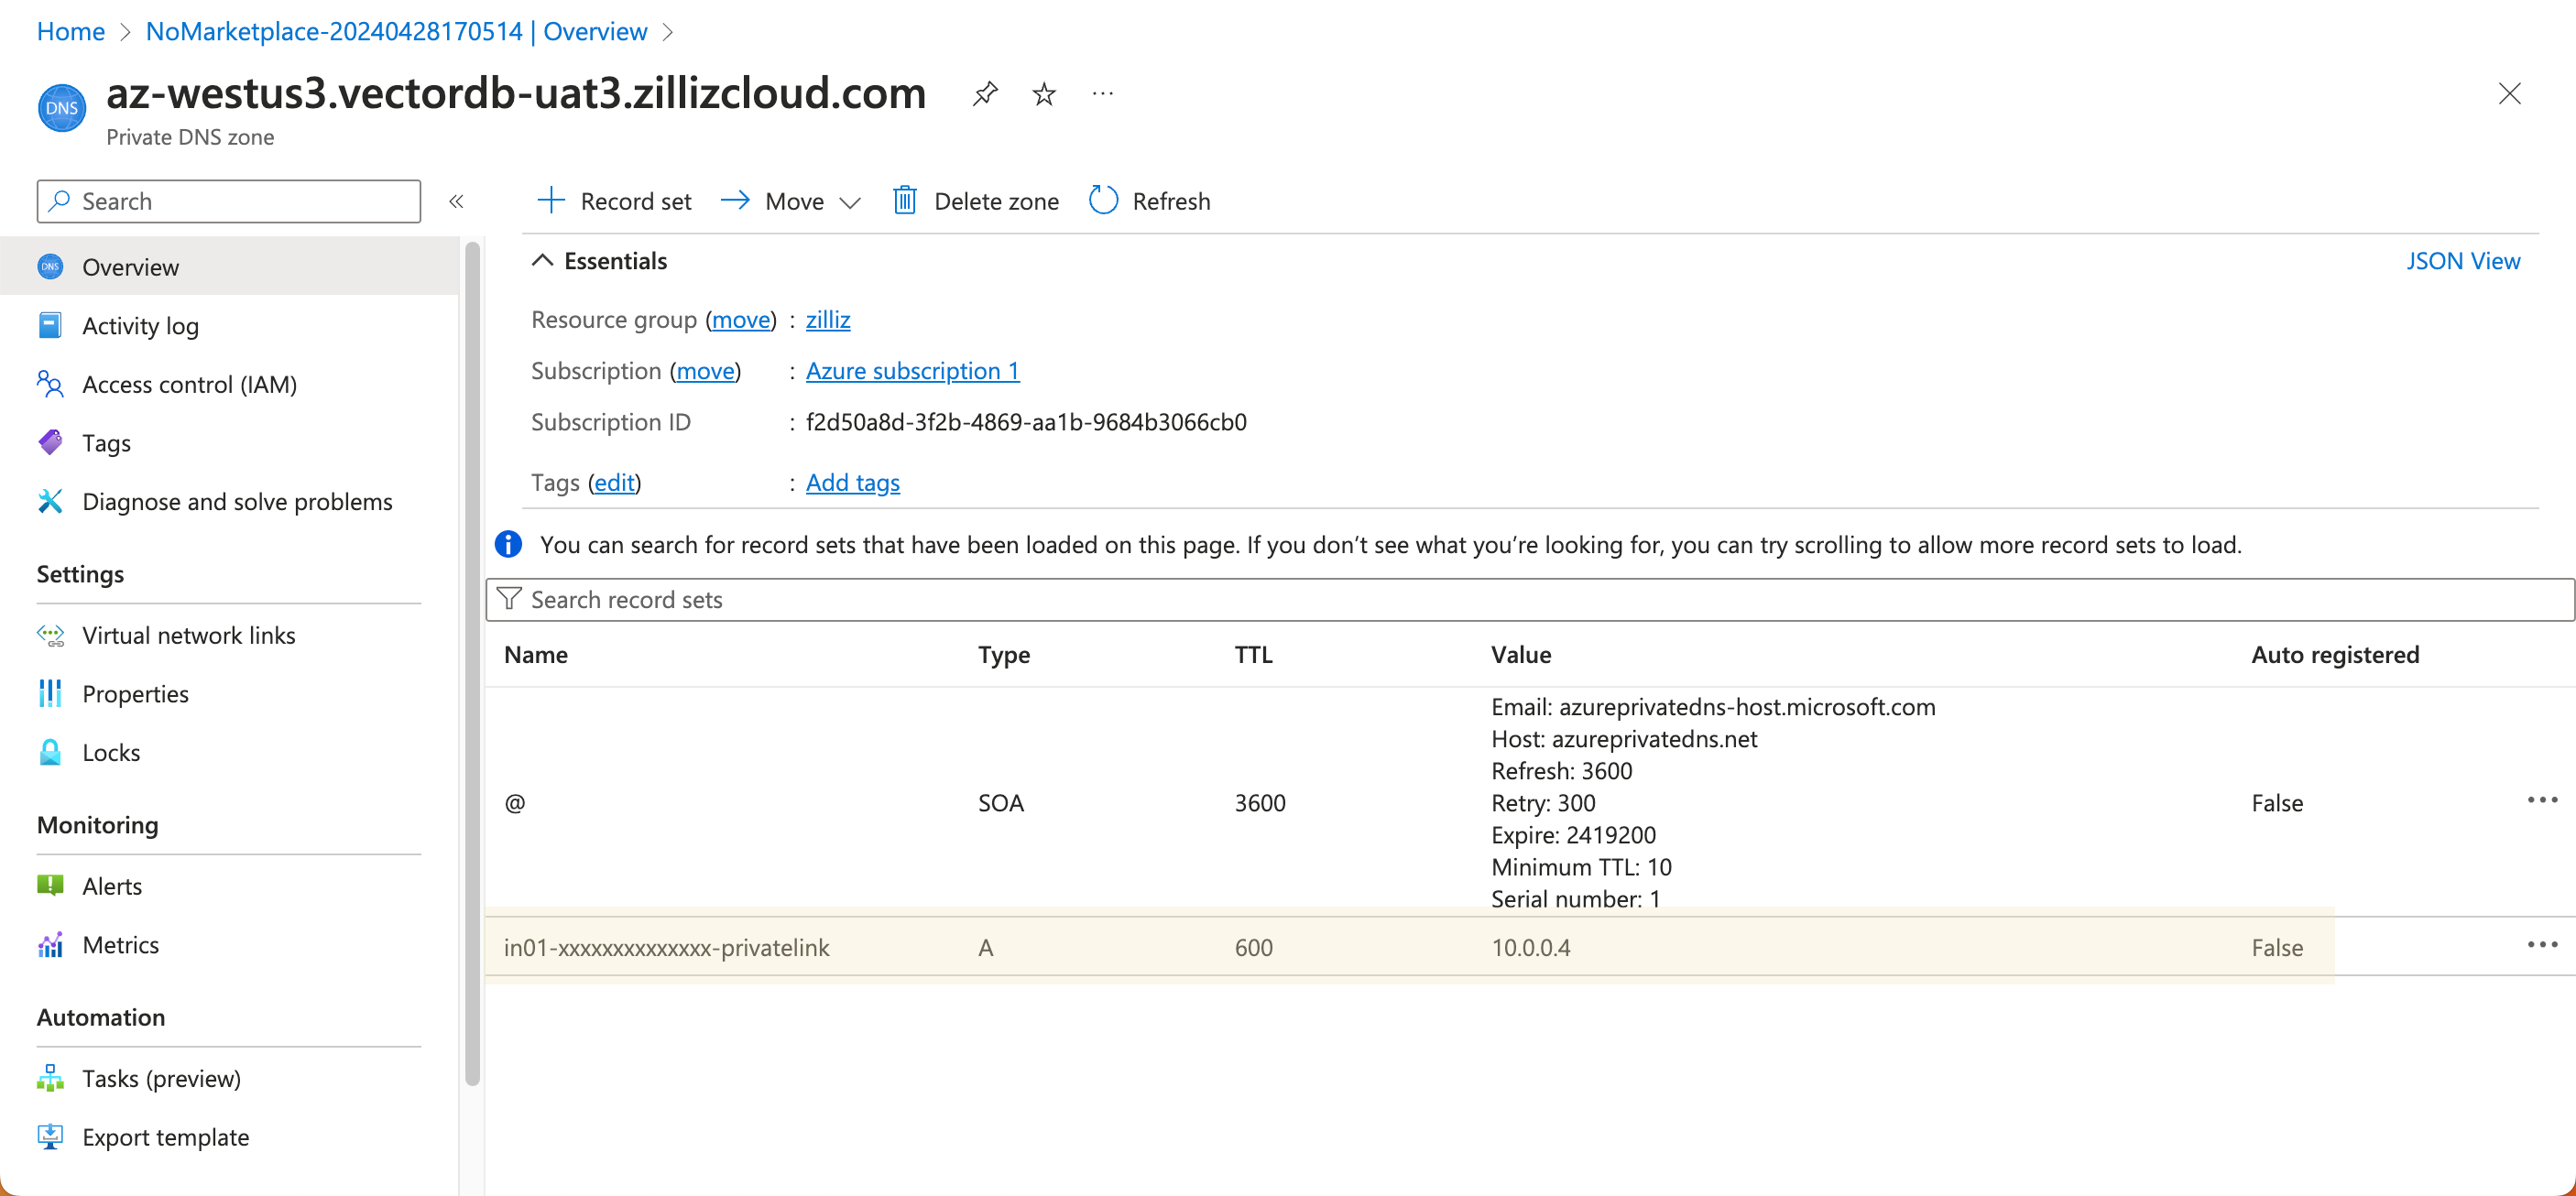
Azure portal で作成したプライベートエンドポイントの Overview ページに戻ると、プライベートエンドポイントの Connection Status が Pending から Approved に変わっていることがわかります。
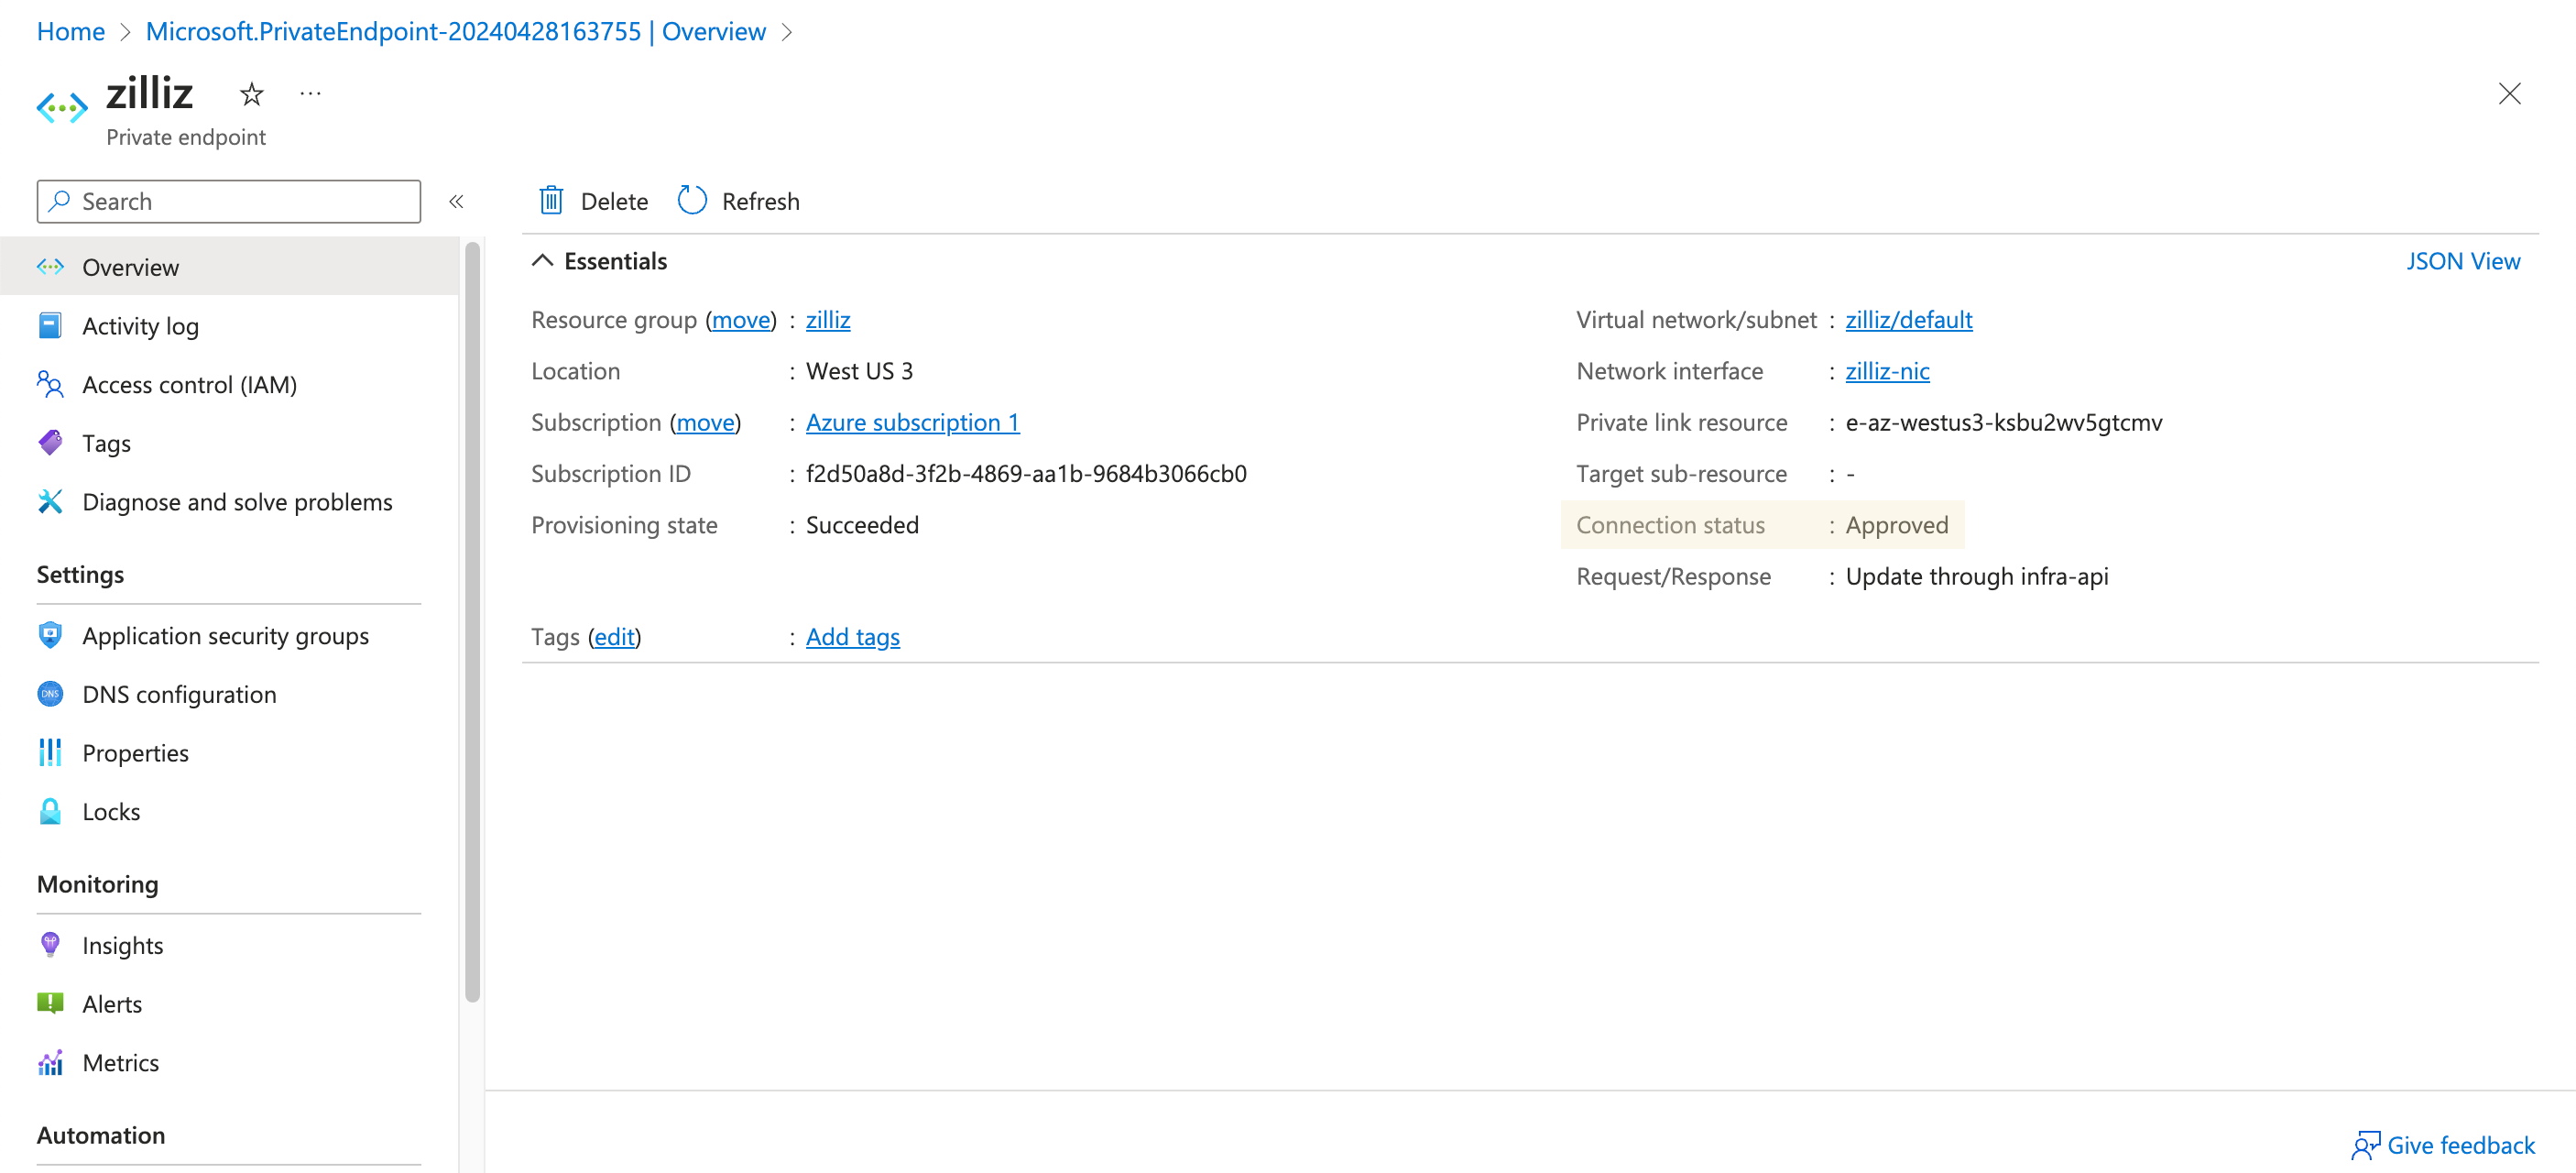
これで、Azure 仮想ネットワーク内のリソースから Zilliz Cloud クラスターにプライベートにアクセスできるようになります。
クラスターへのインターネットアクセスを管理する
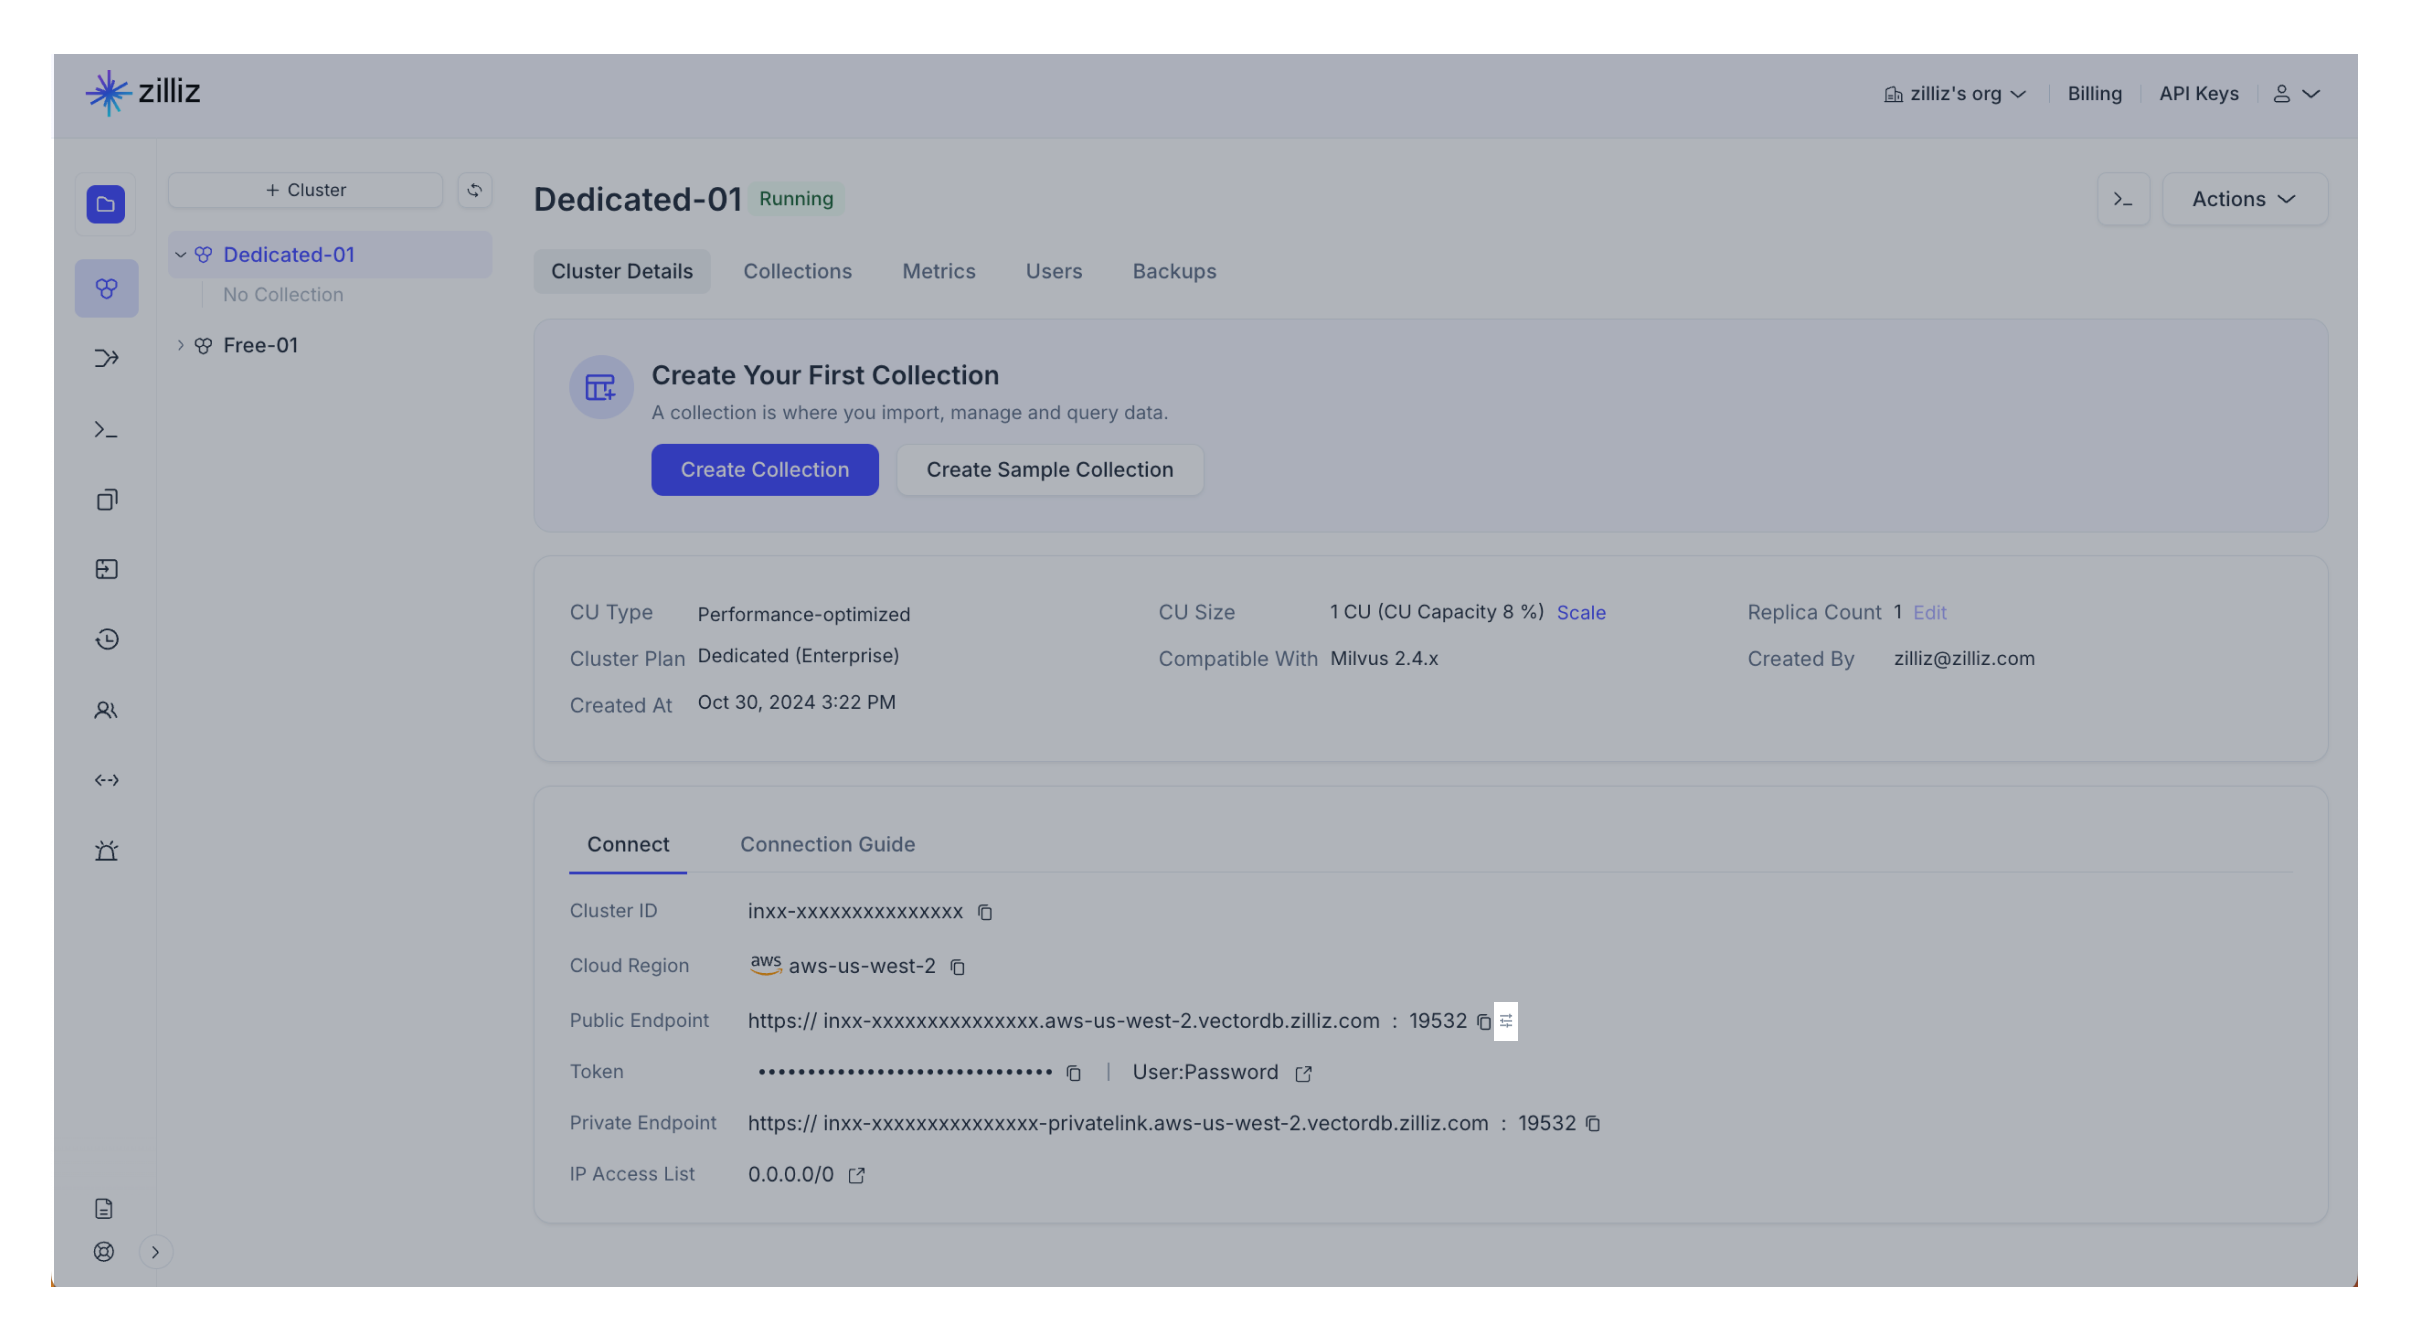
プライベートエンドポイントを構成した後、プロジェクトへのインターネットアクセスを制限するために、クラスターのパブリックエンドポイントを無効にすることを選択できます。パブリックエンドポイントを無効にすると、ユーザーはプライベートリンクを使用してのみクラスターに接続できるようになります。
パブリックエンドポイントを無効にするには、次の手順を実行します。
対象クラスターの Cluster Details(クラスター詳細)ページに移動します。
Connection セクションに移動します。
クラスターのパブリックエンドポイントの横にある設定アイコンをクリックします。
情報を読み、Disable Public Endpoint ダイアログボックスで Disable をクリックします。
-
プライベートエンドポイントは data plane アクセスにのみ影響します。Control plane には引き続きパブリックインターネット経由でアクセスできます。
-
パブリックエンドポイントを再度有効にした後、パブリックエンドポイントにアクセスできるようになるまで、ローカル DNS キャッシュの有効期限が切れるのを待つ必要がある場合があります。
FAQ
既存のクラスターに対してプライベートエンドポイントを作成できますか?
はい。プライベートエンドポイントを作成すると、同じリージョンおよびプロジェクトに存在する既存および今後作成されるすべての Dedicated(Enterprise)クラスターに対して有効になります。必要なのは、異なるクラスターごとに異なる DNS レコードを追加することだけです。