Google Workspace (SAML 2.0)
この機能は、Enterprise プラン以上および BYOC デプロイメントでのみ利用できます。
このトピックでは、SAML 2.0 プロトコルを使用して Google Workspace とのシングルサインオン(SSO)を構成する方法について説明します。
このガイドでは、Zilliz Cloud がサービスプロバイダー(SP)、Google Workspace がアイデンティティプロバイダー(IdP)として機能します。次の図は、Zilliz Cloud および Google Admin コンソールで必要な手順を示しています。
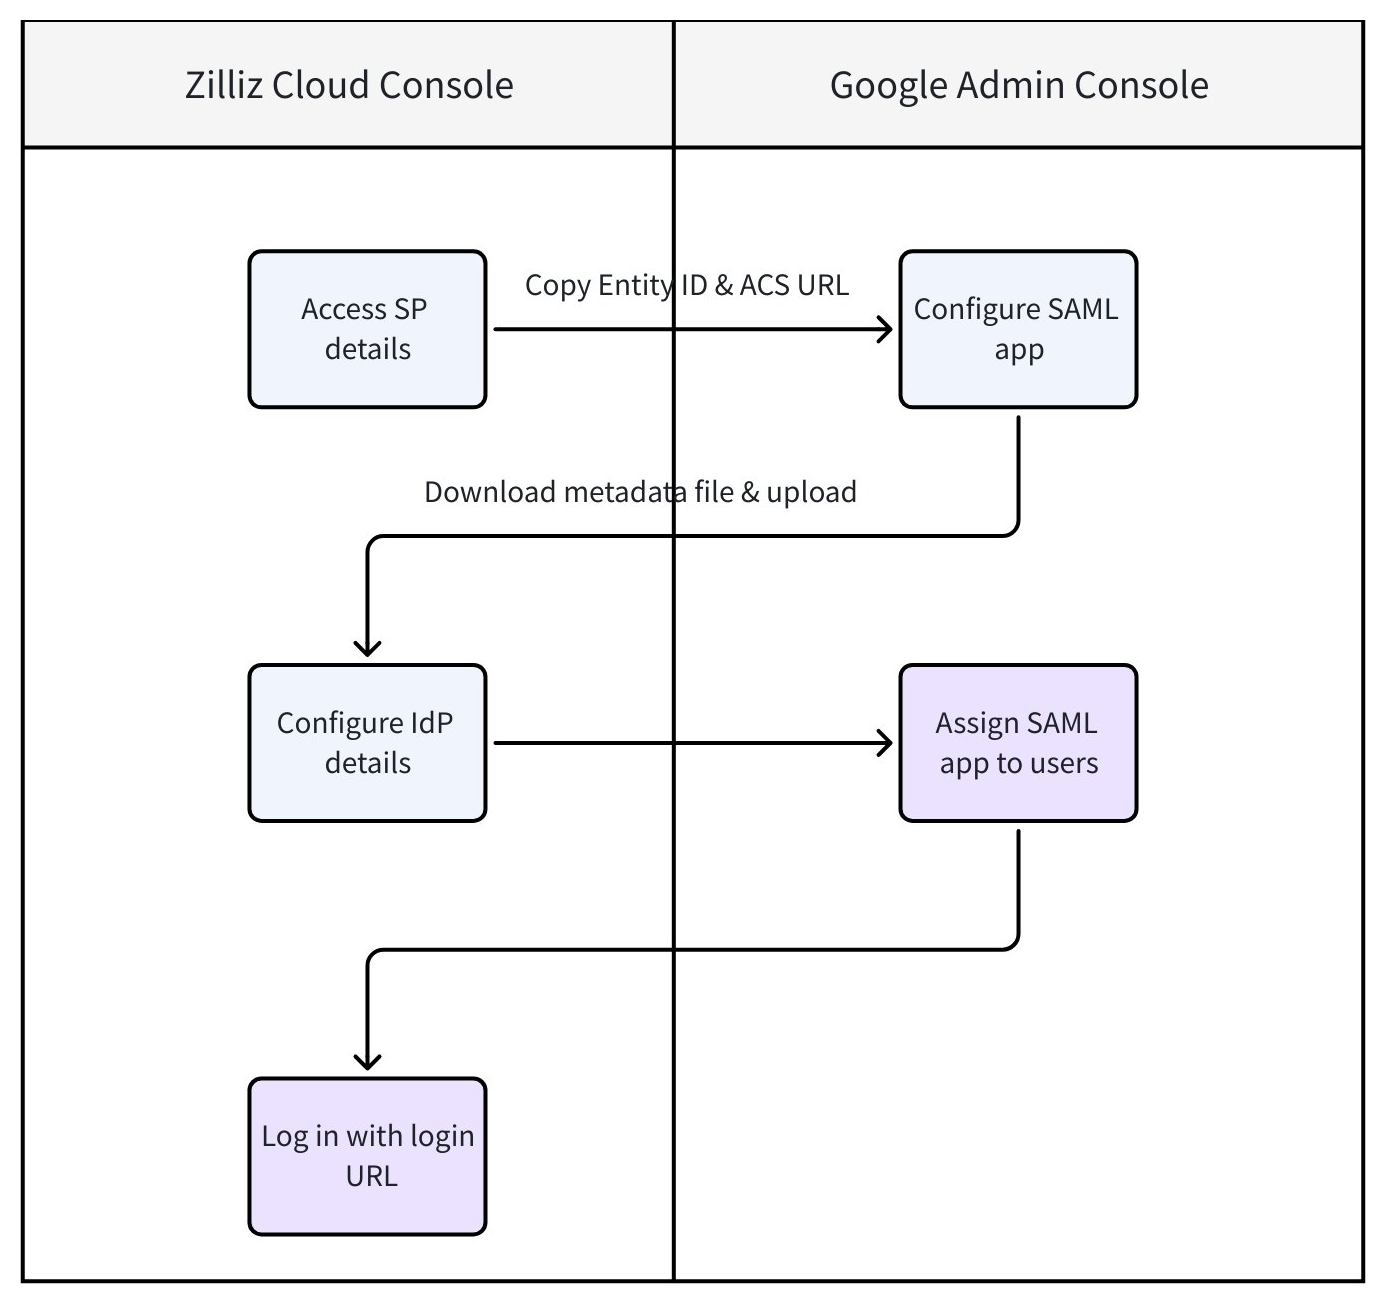
事前準備
-
Zilliz Cloud 組織に、少なくとも 1 つの Dedicated (Enterprise) クラスターが存在すること。
-
Google Admin コンソールで Admin ロールを持っていること。
-
SSO を構成する Zilliz Cloud 組織の Organization Owner であること。
構成手順
手順 1: Zilliz Cloud コンソールで SP の詳細を確認する
SP である Zilliz Cloud は、Google Admin で SAML アプリを設定する際に必要な Entity ID と ACS URL を提供します。
Zilliz Cloud コンソール にログインし、SSO を構成する組織に移動します。
左側のナビゲーションペインで Settings をクリックします。
Settings ページで Single Sign-On (SSO) セクションを見つけ、Configure をクリックします。
表示されるダイアログボックスで、IdP およびプロトコルとして Google Workspace (SAML 2.0) を選択します。
完了したら、手順 2 に進みます。
手順 2: Google Admin コンソールでカスタム SAML アプリを作成する
この手順では、Zilliz Cloud から取得した SP の詳細を使用して Google Workspace(IdP)を構成します。
Google Admin コンソール にログインします。
左側のナビゲーションペインで Apps > Web and mobile apps を選択します。続いて Add app > Add custom SAML app を選択します。
アプリ名を任意の名前(例: zilliz)に設定し、CONTINUE をクリックします。
表示されるページで、Option 1: Download IdP metadata から IdP メタデータをダウンロードします。これは、Zilliz Cloud コンソールで IdP 設定を構成する際の 手順 3 で必要になります。その後、Continue をクリックします。
または、Option 2: Copy the SSO URL, entity ID, and certificate から、それぞれ SSO URL、Entity ID、Certificate を取得します。これらは、手順 3 で Manual モードを選択した場合に、Zilliz Cloud コンソールで必要になります。
Attributes セクションで以下を構成します。
-
Google Directory attributes: ADD MAPPING をクリックし、Primary email を選択します。
-
App attributes: 値を email に設定します。
Finish をクリックします。
手順 3: Zilliz Cloud コンソールで IdP 設定を構成する
この手順では、SAML の信頼関係を確立するために、Google Workspace の IdP 詳細を Zilliz Cloud に提供します。
構成後のタスク
タスク 1: ユーザーに SAML アプリを割り当てる(Google Admin コンソール)
ユーザーが SSO 経由で Zilliz Cloud にアクセスできるようにするには、SAML アプリを有効にしてください:
新しく作成したアプリの詳細ページで User access 領域を見つけ、サービスステータスを編集するためにクリックします。
組織内のすべてのユーザーに対してサービスを有効または無効にするには、全員に対して ON または OFF をクリックし、Save をクリックします。
(任意)組織単位に対してサービスを有効または無効にする場合:
-
左側で組織単位を選択します。
-
サービスステータスを変更するには、ON または OFF を選択します。
-
次のいずれかを選択します。
-
Service status が Inherited に設定されていて、親の設定が変更されても更新後の設定を維持する場合は、Override をクリックします。
-
Service status が Overridden に設定されている場合は、Inherit をクリックして親と同じ設定に戻すか、Save をクリックして、親の設定が変更されても新しい設定を維持します。
注: 組織構造 の詳細をご覧ください。
-
(任意)組織単位をまたぐ、または組織単位内の一連のユーザーに対してサービスを有効にするには、アクセスグループを選択します。詳細については、グループを使用してサービスアクセスをカスタマイズする を参照してください。
ユーザーが SAML アプリへのサインインに使用するメールアドレスが、Google ドメインへのサインインに使用するメールアドレスと一致していることを確認します。
タスク 2: ユーザーをプロジェクトに招待する
ユーザーが初めて SSO 経由で Zilliz Cloud にログインすると、Organization Member として登録されますが、デフォルトではどのプロジェクトにもアクセスできません。
-
Organization Owner が適切なプロジェクトにユーザーを招待する必要があります。
-
ユーザーをプロジェクトに招待する手順については、プラットフォームユーザーの管理 を参照してください。
プロジェクトに招待された後、Organization Owner はエンタープライズユーザーに対して Zilliz Cloud のログイン URL を共有し、SSO 経由でサインインできるように案内できます。
セットアップやテストの過程で問題が発生した場合は、Zilliz サポート にお問い合わせください。
タスク 3:(任意)SSO 強制を有効にする
SSO 接続の構成とテストが完全に完了したら、オプションで SSO 強制 を有効にして、組織のすべてのメンバーに SSO 経由でのログインを必須にすることができます。有効にすると、メンバーはメールアドレス/password またはサードパーティーアカウント(Google、GitHub)を使用してサインインできなくなります。
この機能を有効にすると、パスワードでサインインしているすべてのメンバーが即座にログアウトされ、SSO 以外のログイン方法がブロックされます。
詳細については、組織で SSO を強制する を参照してください。
FAQ
SSO で初めてログインするユーザーにはどのロールが割り当てられますか?
まだ Zilliz Cloud アカウントを持っていない新規ユーザーは、初回の SSO ログイン時に自動的に作成されます。これらのユーザーには、デフォルトで Organization Member ロールが割り当てられます。ロールは後から Zilliz Cloud コンソールで変更できます。詳しい手順については、プラットフォームユーザーの管理 を参照してください。
SSO ログイン後、ユーザーはどのようにプロジェクトにアクセスしますか?
SSO でログインしたユーザーには、デフォルトで Organization Member ロールが割り当てられます。特定のプロジェクトにアクセスするには、Organization Owner または Project Admin がそのユーザーをプロジェクトに招待する必要があります。詳しい手順については、プラットフォームユーザーの管理 を参照してください。
SSO でログインする前にユーザーがすでに Zilliz Cloud アカウントを持っている場合はどうなりますか?
ユーザーがメールアドレスに基づいてすでに Zilliz Cloud 組織に存在する場合、SSO でログインしても元のロールと権限が維持されます。システムはメールアドレスでユーザーを照合し、既存のアカウントを上書きすることはありません。
同じ組織に複数の SSO プロバイダーを構成できますか?
現在、各 Zilliz Cloud 組織で同時にサポートされるのは 1 つの有効な SAML SSO 構成 のみです。