Okta (SAML 2.0)
この機能は、Enterprise プラン以上および BYOC デプロイメントでのみ利用できます。
このトピックでは、SAML 2.0 プロトコルを使用して Okta とのシングルサインオン(SSO)を構成する方法について説明します。
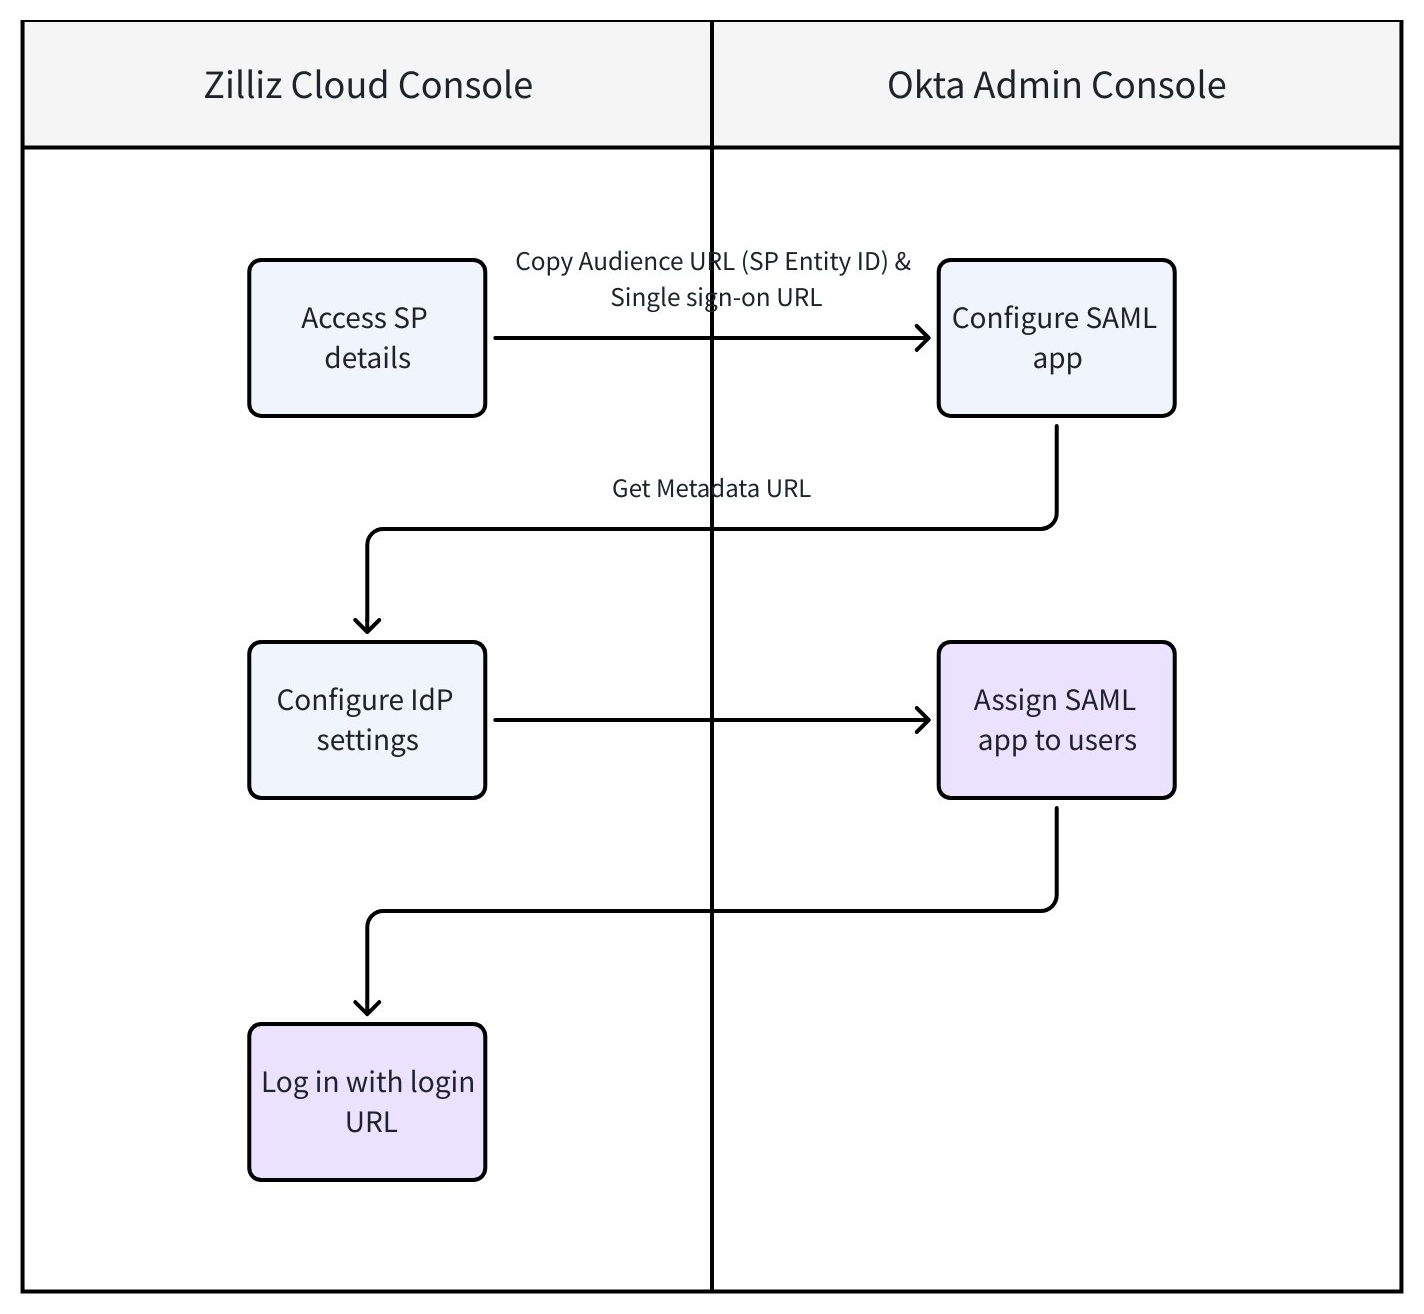
このガイドでは、Zilliz Cloud がサービスプロバイダー(SP)として、Okta がアイデンティティプロバイダー(IdP)として機能します。次の図は、Zilliz Cloud と Okta Admin Console で必要な手順を示しています。
事前準備
-
Zilliz Cloud 組織に Dedicated (Enterprise) クラスターが少なくとも 1 つあること。
-
Okta Admin Console への管理者アクセス権を持っていること。詳細については、Okta 公式ドキュメント を参照してください。
-
SSO を構成する Zilliz Cloud 組織の Organization Owner であること。
構成手順
手順 1: Zilliz Cloud コンソールで SP の詳細を確認する
SP である Zilliz Cloud は、Okta で SAML アプリを設定する際に必要な Audience URL (SP Entity ID) と Single sign-on URL を提供します。
Zilliz Cloud コンソール にログインし、SSO を構成する組織に移動します。
左側のナビゲーションペインで Settings をクリックします。
Settings ページで Single Sign-On (SSO) セクションを見つけ、Configure をクリックします。
表示されるダイアログボックスで、IdP およびプロトコルとして Okta (SAML 2.0) を選択します。
Service Provider Details カードで、Audience URL (SP Entity ID) と Single sign-on URL をコピーします。これらの値は、Okta Admin Console で SAML アプリを作成する際に 手順 2 で必要になります。
完了したら、手順 2 に進みます。
手順 2: Okta Admin Console で SAML アプリを作成する
この手順では、Zilliz Cloud から取得した SP の詳細を使用して Okta(IdP)を構成します。
Okta Admin コンソール にログインします。
左側のナビゲーションペインで Applications and Resources をクリックします。
Create App Integration をクリックします。
表示されるダイアログボックスで SAML 2.0 を選択し、Next をクリックします。
簡略化のため、App name に zilliz を設定し、Next をクリックします。
Configure SAML ステップの General エリアで、以下のフィールドを構成します。
Next をクリックし、続いて Finish をクリックします。アプリページにリダイレクトされます。
アプリページの Sign On タブに戻り、
-
Attribute statements エリアに移動し、Show legacy configuration を展開し、Profile attribute statements の横にある Edit をクリックして、以下の設定で属性ステートメントを追加します。
-
Name: 値を email に設定します。
-
Name format: デフォルト値の Unspecified を維持します。
-
Value: ドロップダウンリストから user.email を選択します。
-
-
その後、SAML 2.0 カードに移動して Metadata URL を取得し、Copy をクリックします。これは、Zilliz Cloud コンソールの 手順 3 で必要になります。
手順 3: Zilliz Cloud コンソールで IdP 設定を構成する
この手順では、Okta の IdP の詳細を Zilliz Cloud に提供し、SAML の信頼関係を完了します。
Zilliz Cloud コンソール に戻ります。
Configure Single Sign-On (SSO) ダイアログボックスの Identity Provider Details カードで、手順 2 で Okta Admin Console からコピーした Metadata URL を貼り付けます。
完了したら、Save をクリックします。
構成後のタスク
タスク 1: SAML アプリをユーザーに割り当てる
ユーザーが SSO 経由で Zilliz Cloud にアクセスできるようにするには、Okta アプリケーションをユーザーに割り当てる必要があります。
Okta Admin コンソール のアプリ詳細ページで、Assignments をクリックします。
Assign > Assign to People を選択します。
SAML アプリをユーザーに割り当て、変更を保存します。
Save and Go Back をクリックします。
必要に応じて、すべてのユーザーに対してこの操作を繰り返します。詳細については、Okta ドキュメント を参照してください。
タスク 2: ユーザーをプロジェクトに招待する
ユーザーが初めて SSO 経由で Zilliz Cloud にログインすると、Organization Member として登録されますが、デフォルトではどのプロジェクトにもアクセスできません。
-
Organization Owner が、適切なプロジェクトにユーザーを招待する必要があります。
-
ユーザーをプロジェクトに招待する手順の詳細については、プラットフォームユーザーの管理 を参照してください。
プロジェクトに招待された後、Organization Owner は、エンタープライズユーザーと Zilliz Cloud のログイン URL を共有し、ユーザーが SSO 経由でサインインできるようにすることができます。
セットアップまたはテストの過程で問題が発生した場合は、Zilliz サポート にお問い合わせください。
タスク 3: (任意)SSO 強制を有効にする
SSO 接続の構成とテストが完全に完了したら、オプションで SSO 強制 を有効にして、組織のすべてのメンバーに SSO 経由でのログインを必須にすることができます。有効にすると、メンバーはメールアドレス/password またはサードパーティアカウント(Google、GitHub)を使用してサインインできなくなります。
この機能を有効にすると、現在パスワードでサインインしているすべてのメンバーが即座にログアウトされ、SSO 以外のログイン方法がブロックされます。
詳細については、組織で SSO を強制する を参照してください。
FAQ
SSO で初めてログインするユーザーにはどのロールが割り当てられますか?
まだ Zilliz Cloud アカウントを持っていない新規ユーザーは、初回の SSO ログイン時に自動的に作成されます。これらのユーザーには、デフォルトで Organization Member ロールが割り当てられます。ロールは後から Zilliz Cloud コンソールで変更できます。詳細な手順については、プラットフォームユーザーの管理 を参照してください。
SSO ログイン後、ユーザーはプロジェクトにどのようにアクセスしますか?
SSO でログインしたユーザーには、デフォルトで Organization Member ロールが付与されます。特定のプロジェクトにアクセスするには、Organization Owner または Project Admin がユーザーをプロジェクトに招待する必要があります。詳細な手順については、プラットフォームユーザーの管理 を参照してください。
SSO でログインする前にユーザーがすでに Zilliz Cloud アカウントを持っている場合はどうなりますか?
ユーザーがすでに Zilliz Cloud 組織に存在する場合(メールアドレスに基づく)、SSO でログインしても元のロールと権限が維持されます。システムはメールアドレスでユーザーを照合し、既存のアカウントを上書きしません。
同じ組織に複数の SSO プロバイダーを構成できますか?
現在、各 Zilliz Cloud 組織で同時にサポートされるのは 1 つの有効な SAML SSO 構成 のみです。